#1
 ruped24/killchain
攻撃の"kill chain"の各段階を実行するための統合コンソール。
 bcdannyboy/cve-2023-44487
CVE-2023-44487 に対する非侵襲的な HTTP/2 脆弱性スキャナー。プロトコルダウングレードと接続ストリームの動作をテストすることで、悪用可能なストリームリセット状態を検出します。
 0x36/weightbufs
ANEカーネルr/wエクスプロイト(iOS 15およびmacOS 12向け)
 shipsecai/studio
セキュリティチーム向けのワークフロー自動化
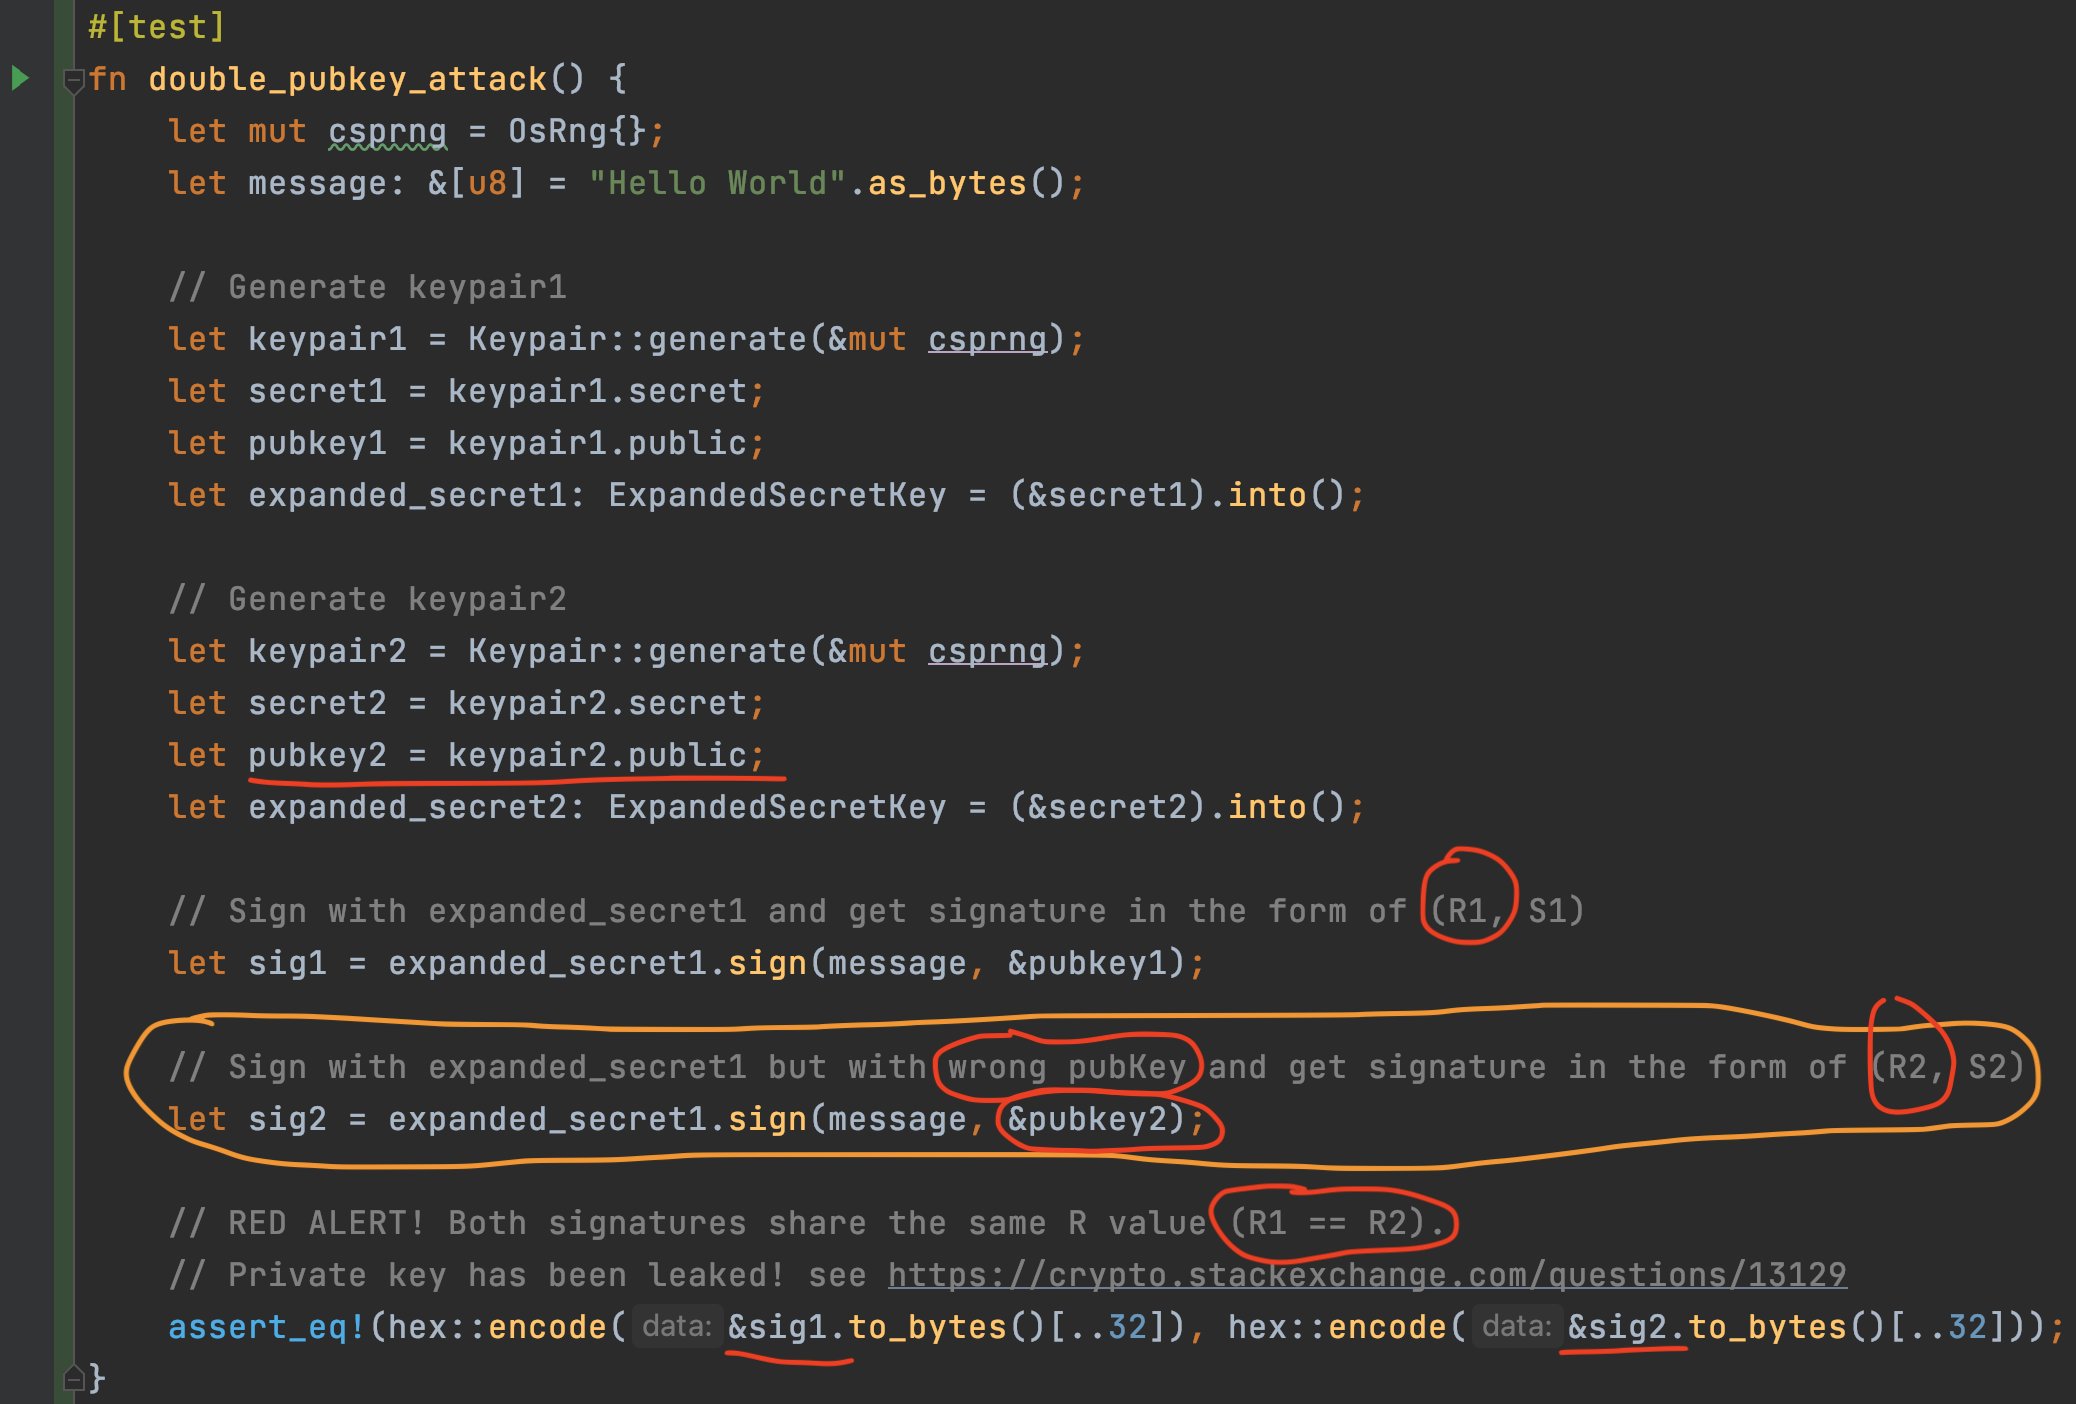 mystenlabs/ed25519-unsafe-libs
ed25519署名ライブラリの安全でないリスト
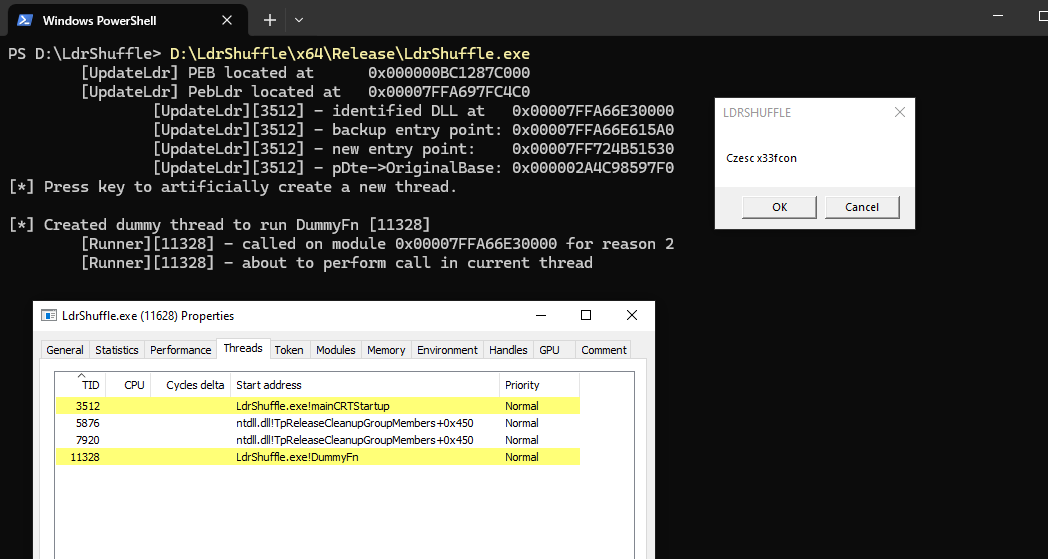 rwxstoned/ldrshuffle
DLL PEBモジュール構造の操作を利用したコード実行/インジェクション技術
 nettitude/malsccm
SCCMサーバーを悪用し、管理ホストに悪意のあるアプリケーションを展開して、ラテラルムーブメントやレッドチーム操作を行う。
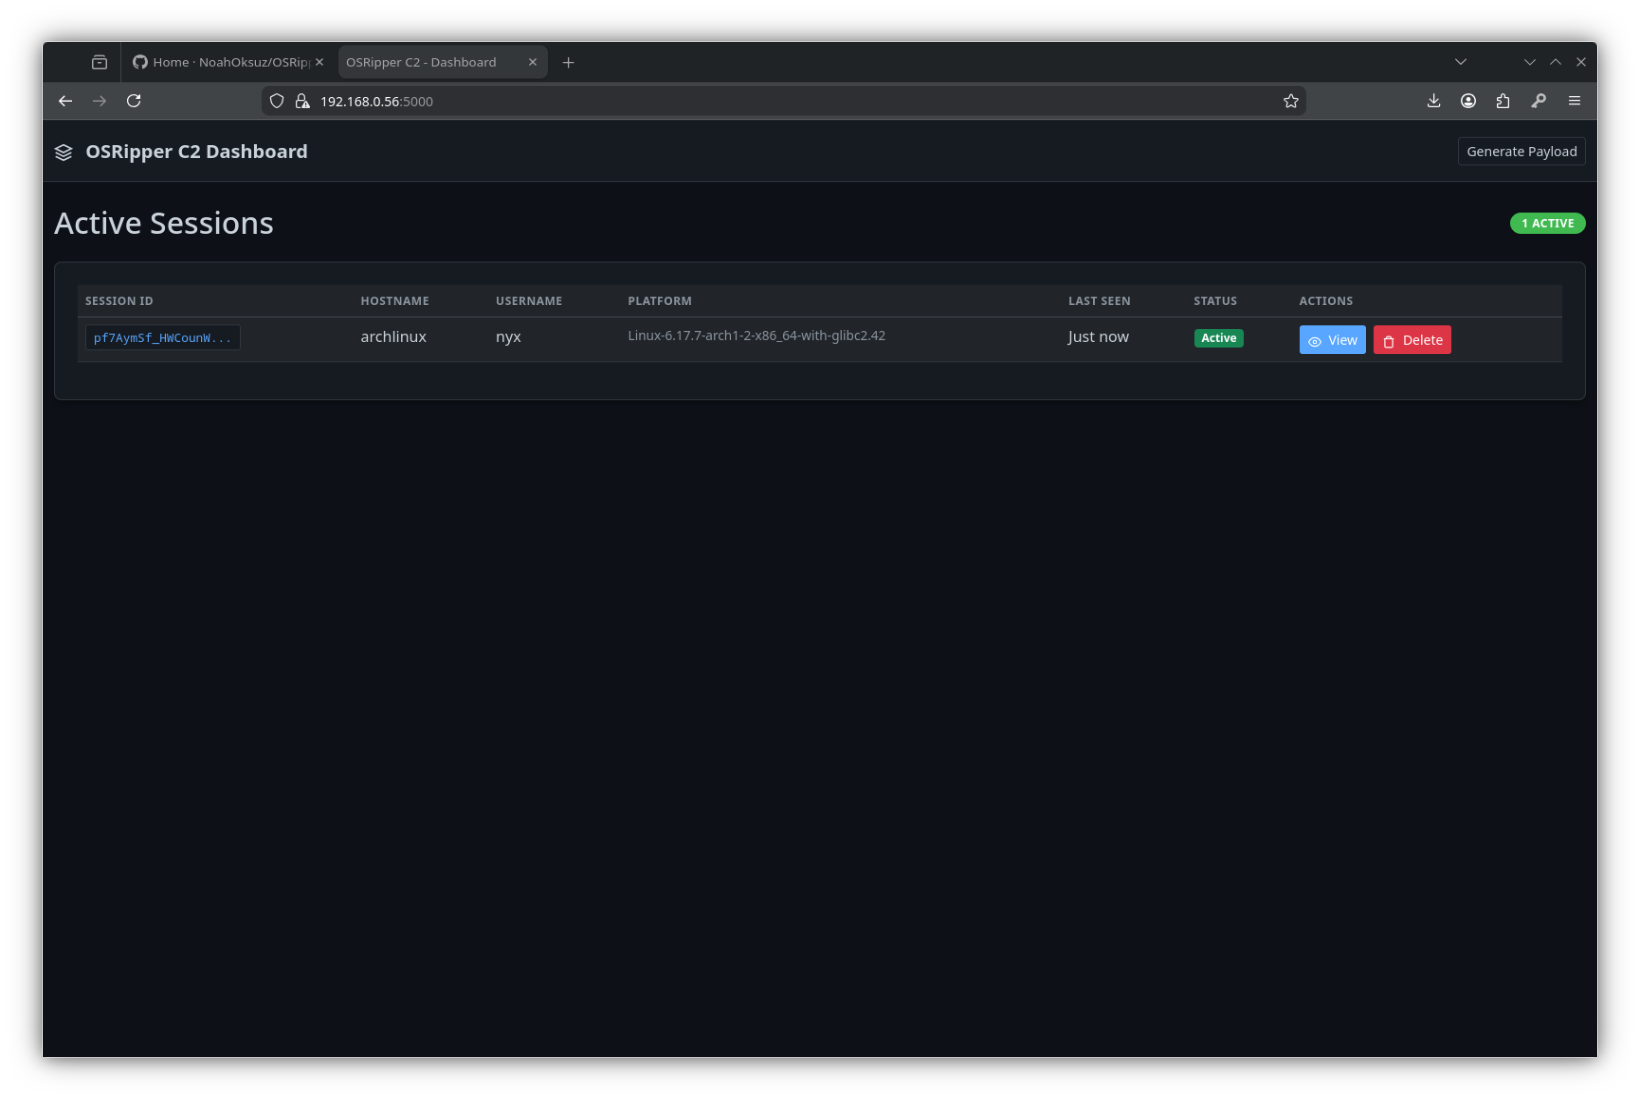 noahoksuz/osripper
AV回避クロスプラットフォームのバックドアおよび暗号化フレームワーク、統合された軽量WebUIを搭載
 virtualalllocex/payload-download-cradles
これらは、ダウンロードクレードル検知の文脈でAV/EPP/EDRをバイパスするための、新しいダウンロードクレードルを遊び感覚で考案・作成する際のインスピレーションとなる、さまざまなタイプのダウンロードクレードルです。
 octoberfest7/dropspawn_bof
DLL Application Directory Hijackingを使用してBeaconsを生成するCobaltStrike BOF
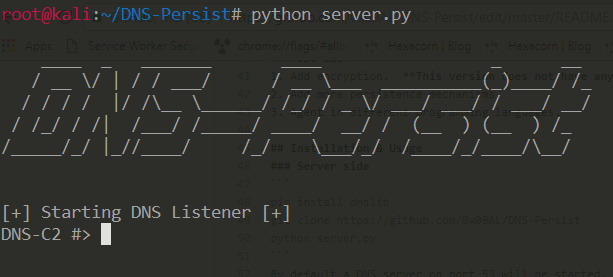 0x09al/dns-persist
DNS-Persistは、DNSを使用してコマンド&コントロールを行うポストエクスプロイテーションエージェントです。
 randorisec/cve-2022-34918-lpe-poc
CVE-2022-34918を利用したローカル権限昇格エクスプロイト。Linuxカーネル5.15.0-39-genericを標的とし、netfilterの脆弱性を介して攻撃を行う。概念実証バイナリとレポートを含む。