
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ
 robertdavidgraham/rdpscan
CVE-2019-0708 "BlueKeep" 脆弱性のための高速スキャナー。
 pepelux/sippts
SIPベースのVoIPシステムを監査するためのツールセット
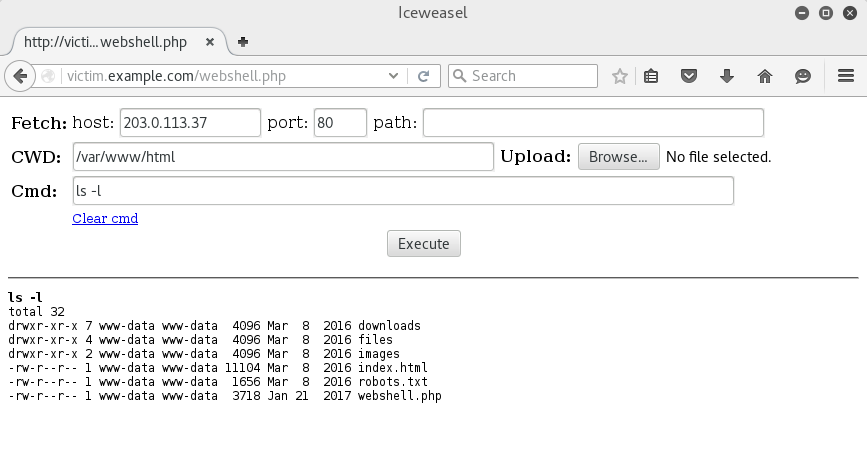 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolfのPHPウェブシェル
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 arialdomartini/morris-worm
デコンパイルされた Morris Worm のソースコード
 byt3bl33d3r/itwasalladream
PrintNightmare (CVE-2021-34527) Python Scanner。サブネット全体をスキャンし、PrintNightmare RCEに対して脆弱なホストを検出します。
 safebreach-labs/poolparty
Windows スレッドプールを悪用した完全不可視のプロセスインジェクション技術群
 yuriicrimson/exploitgsm
6.4 - 6.5 カーネル向けのエクスプロイトと、5.15 - 6.5 向けの別のエクスプロイト
 vulncheck-oss/go-exploit
Goベースのエクスプロイト開発フレームワーク。ターゲット確認、バージョンスキャン、エクスプロイト、C2といったフェーズが組み込まれており、複数のペイロード、プロトコルヘルパー、Metasploitなどのツールとの統合をサポートします。
 j-jaeyoung/bad-epoll
Linuxカーネルの権限昇格エクスプロイト(CVE-2026-46242)は、epollにおける競合状態のuse-after-freeを悪用し、デスクトップ、サーバー、Androidデバイスで99%の信頼性でルート権限を取得します。
 saelo/pwn2own2018
Pwn2Ownエクスプロイトチェーン
 dreadlocked/drupalgeddon2
Drupal v7.x および v8.x 向けエクスプロイト (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
Android リモートアクセストロイの木馬
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
 xdnice/pcshare
PCShareは強力なリモートコントロールソフトウェアであり、対象マシンの画面、レジストリ、ファイルシステムなどを監視することができます。

 mgeeky/threadstackspoofer
Thread Stack Spoofing - スキャナーやアナリストから注入されたシェルコードのメモリ割り当てをより良く隠すことを可能にする、高度なインメモリ回避技術のPoC









