
 #1
システムまたはデータへの不正アクセスを取得するために脆弱性を悪用するためのツール。
Kitploit おすすめ

 mgeeky/protectmytooling
Multi-Packerラッパー。さまざまなパッカー、難読化ツール、その他のレッドチーム向け兵器をデイジーチェーン接続できます。アーティファクトの透かし入れ、IOCの収集、PEバックドアリングを備えています。あなたのインプラントを投入すると、多くの陰湿な処理を行い、難読化された実行可能ファイルを出力…
 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 1llu50ry/mcp-gamehacking
4,100以上のスキルを備えたゲームハッキングおよびリバースエンジニアリングのナレッジベースを公開するMCPサーバー。ソースアーカイブ、専門エージェント、サブエージェント、プラグイン、ワークフローツールをClaude、Cursor、その他のMCPクライアント向けに提供します。
 sensepost/dns-shell
DNS-Shell は DNS チャネルを介した対話型シェルです。
 wireghoul/htshells
自己完結型のhtaccessシェルと攻撃
 thezdi/poc
Trend MicroのZero Day Initiativeが公開した、SCADA、RPC、その他の開示済みCVEを対象とする概念実証エクスプロイトおよび脆弱性研究成果物のコレクション。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
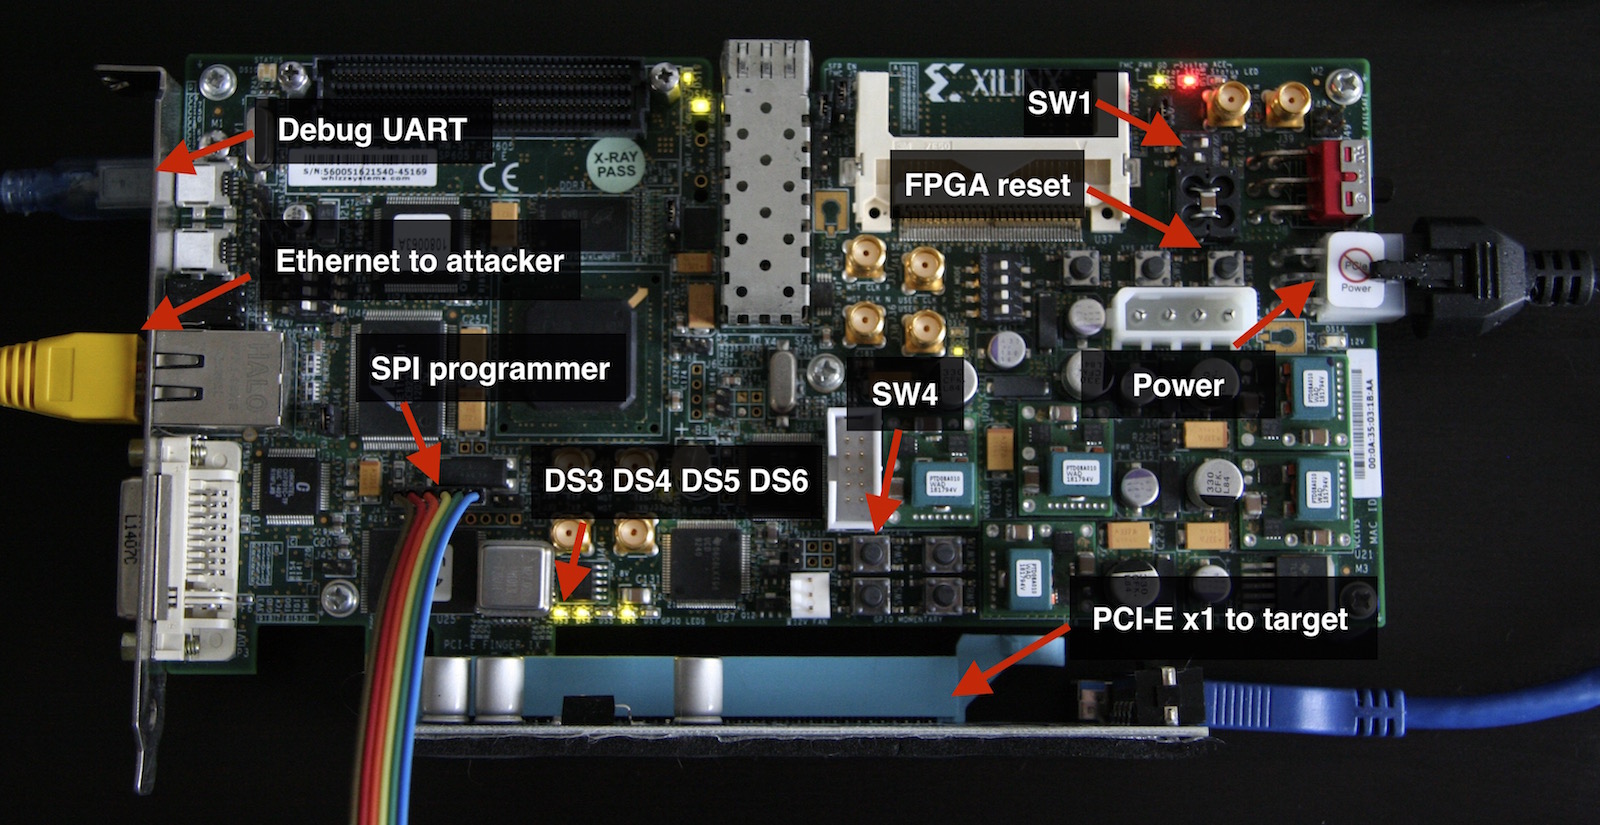 cr4sh/s6_pcie_microblaze
Xilinx SP605向けPCI Express DIYハッキングツールキット。このリポジトリはHyper-VバックドアとBootバックドアの本拠地でもあります。リンクと情報についてはreadmeを確認してください。
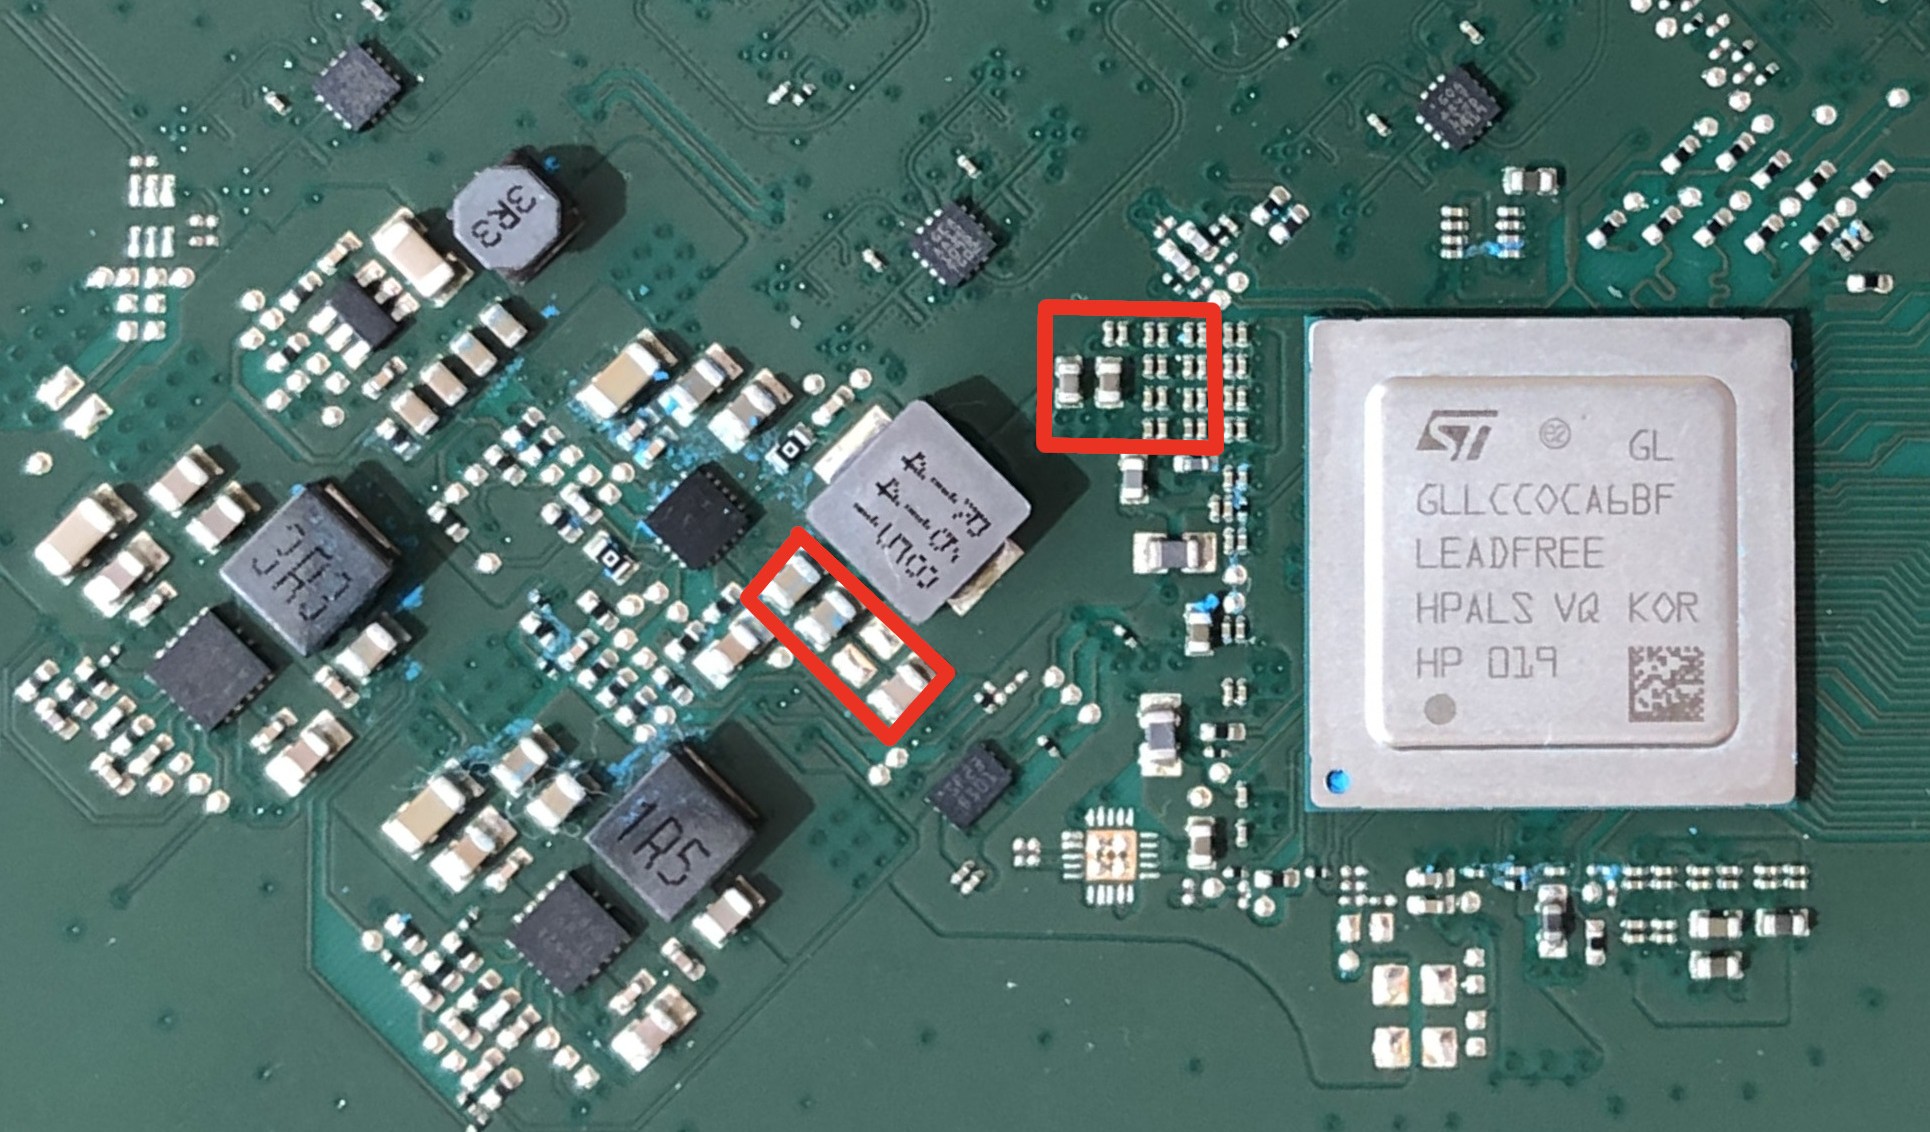 kuleuven-cosic/starlink-fi
Starlink端末のブラックボックスセキュリティ評価用の電圧フォールトインジェクションmodchip。ブートローダーの署名検証をバイパスして任意のファームウェアを実行する。
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 mcw0/poc
これらのPoCは単なるPoCであり、パブリックドメインでサポートされていないため、Issueは無効になっています。
 m4sc3r4n0/evil-droid
Androidのペネトレーションテスト向けにAPKペイロードを作成、生成、埋め込むフレームワーク。Metasploitをエクスプロイトに、Apktoolを再パッケージ化に使用します。
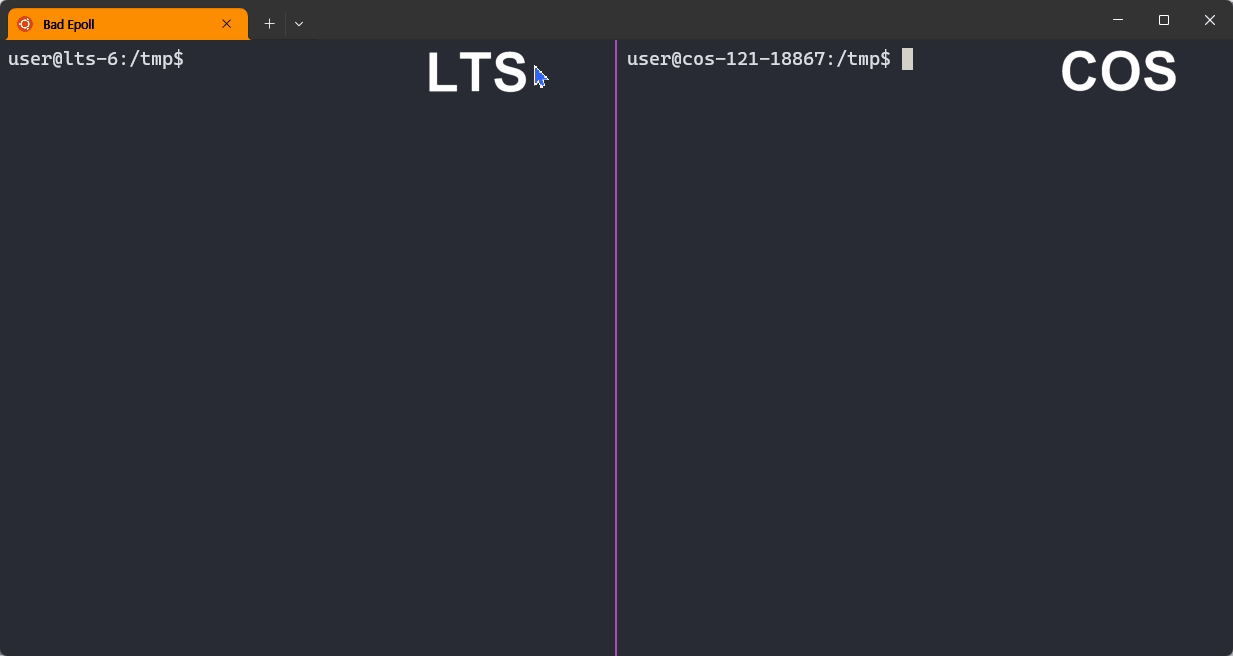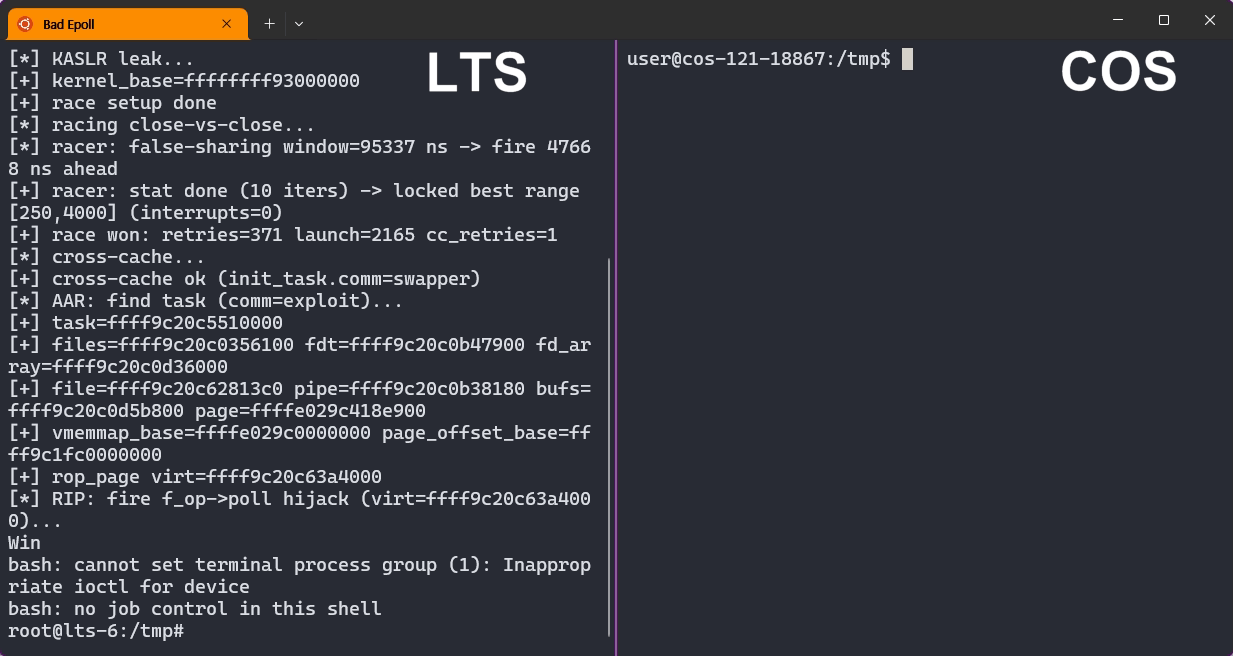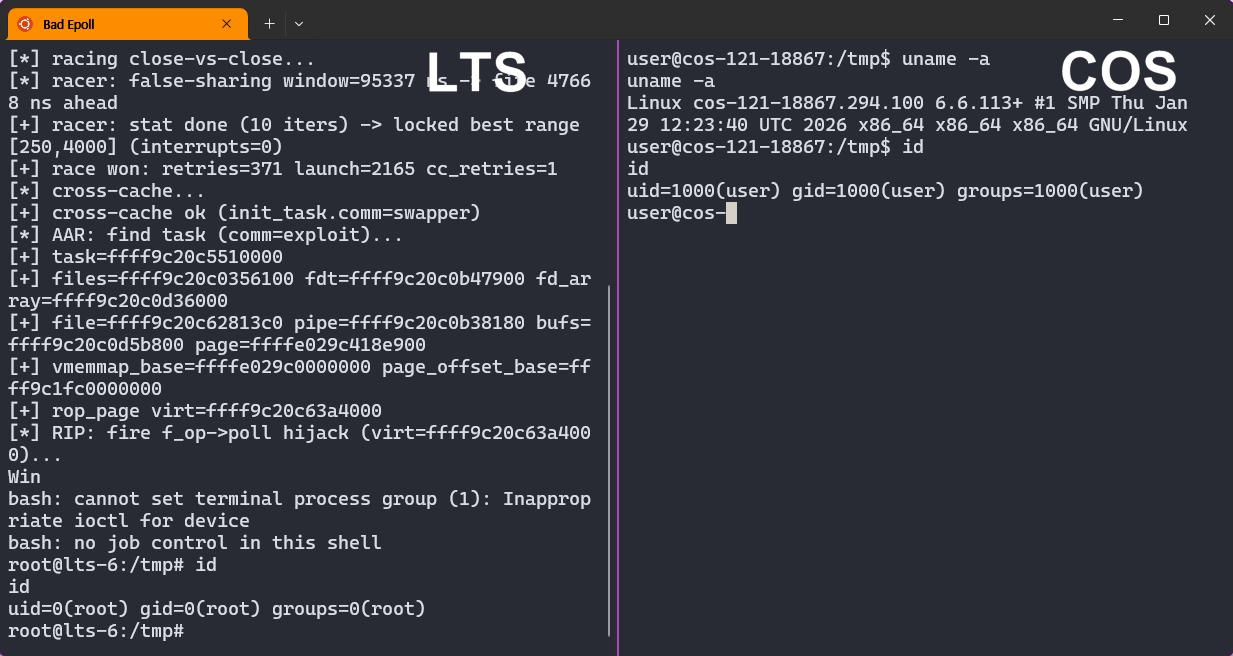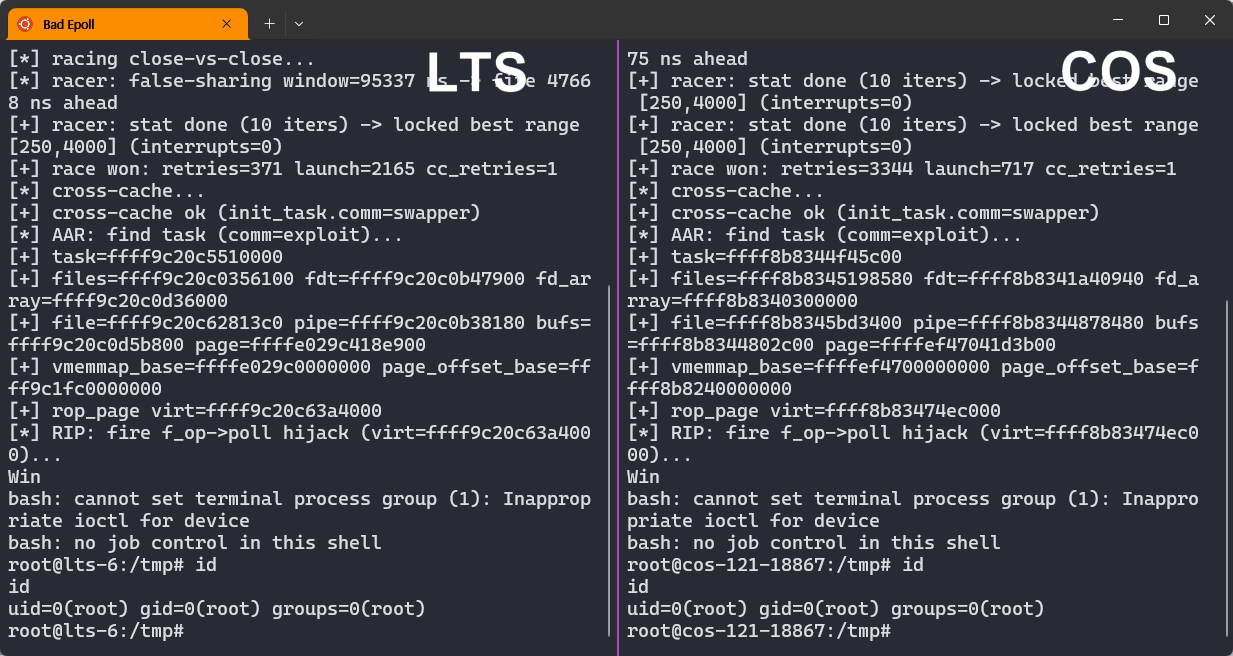 j-jaeyoung/bad-epoll
Linuxカーネルの権限昇格エクスプロイト(CVE-2026-46242)は、epollにおける競合状態のuse-after-freeを悪用し、デスクトップ、サーバー、Androidデバイスで99%の信頼性でルート権限を取得します。
 quentinhardy/msdat
MSDAT: Microsoft SQL データベース攻撃ツール
 felix-pb/kfd
kfd(kernel file descriptorの略)は、Appleデバイスのカーネルメモリを読み書きするプロジェクトです。
 k8gege/ladongo
Ladon for Kali 全プラットフォーム対応のオープンソース内部ネットワーク侵入スキャナーで、Windows/Linux/Mac/ルーターの内部ネットワーク侵入に対応。これを使用すると、Cセグメント、Bセグメント、Aセグメントの生存ホストの一括検出、MS17010やSmbGhostなどの高危…
 p3nt4/powershdll
rundll32でPowerShellを実行します。ソフトウェア制限をバイパスします。








