#1

 calebstewart/cve-2021-1675
CVE-2021-1675 Print Spooler ローカル権限昇格 (PrintNightmare) の純粋な PowerShell 実装
 arinerron/cve-2022-0847-dirtypipe-exploit
CVE-2022-0847 (Dirty Pipe) 向けのルートエクスプロイト
 beigeworm/badusb-files-for-flipperzero
60以上のスクリプト集 - FlipperZeroのBadUSB機能向けに特別に更新済み。
 chvancooten/follina.py
テスト目的で「Follina」Office RCE 脆弱性を完全に再現する POC
 ioactive/jdwp-shellifier
露出した Java Debug Wire Protocol (JDWP) サービスに対する悪用スクリプトで、ペンテスターがJavaコードを注入し、対象のJVM上で任意のOSコマンドを実行できるようにします。
 openrce/sulley
純Python製の完全自動化・無人運用ファジングフレームワーク。
 qi4l/jyso
WAF、RASP、および高バージョンJDK向けの高度なバイパス機能を備えた、JNDIインジェクションとJavaデシリアライゼーションの二重目的エクスプロイトフレームワーク。メモリシェルインジェクション、シリアライゼーションペイロード生成、およびMSF/CS統合をサポートします。
 1n3/privesc
Windows、Linux、およびMySQLの特権昇格スクリプトとエクスプロイトのコレクション。
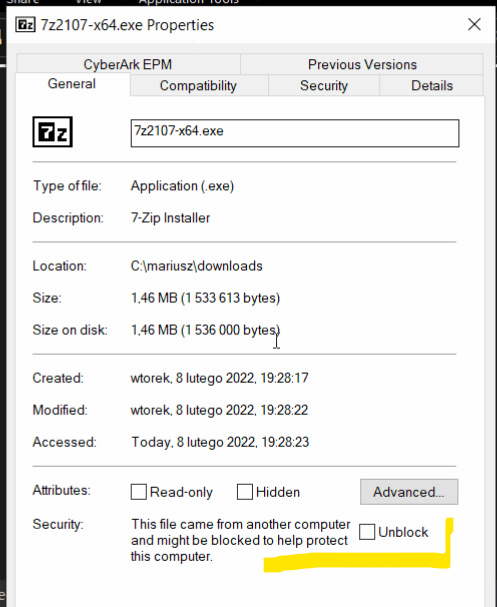 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 tdragon6/supershell
Supershell C2 遠控平台,基於反向SSH隧道獲取完全交互式Shell
 depthfirstdisclosures/nginx-rift
NGINX RCE エクスプロイト
 tylous/sourcepoint
Cobalt Strike向けポリモーフィックC2プロファイル生成ツール。HTTP、DNS、プロセスインジェクションのランダム化オプションを備えた回避型ビーコン構成の作成を自動化し、検出を低減します。
 alisamtechnology/atscan
高度なdork検索&マスエクスプロイトスキャナー
 lukechilds/reverse-shell
ペネトレーションテスト中にターゲット環境を自動検出し、適切なペイロードを実行してリモートアクセスを提供するオンデマンドリバースシェルサービス。
 github/securitylab
GitHub Security Labに関連するリソース
 portswigger/xss-cheatsheet-data
PortSwigger XSSチートシートを支える、コミュニティ提供のXSSペイロードベクターのJSONデータセット。ブラウザサポートとインタラクションのメタデータ付き。