#1

 j4nn/cve-2020-0041
ローカル権限昇格エクスプロイト(Androidカーネルの脆弱性CVE-2020-0041向け、デバイスやカーネルバージョン間の移植性を備えた)
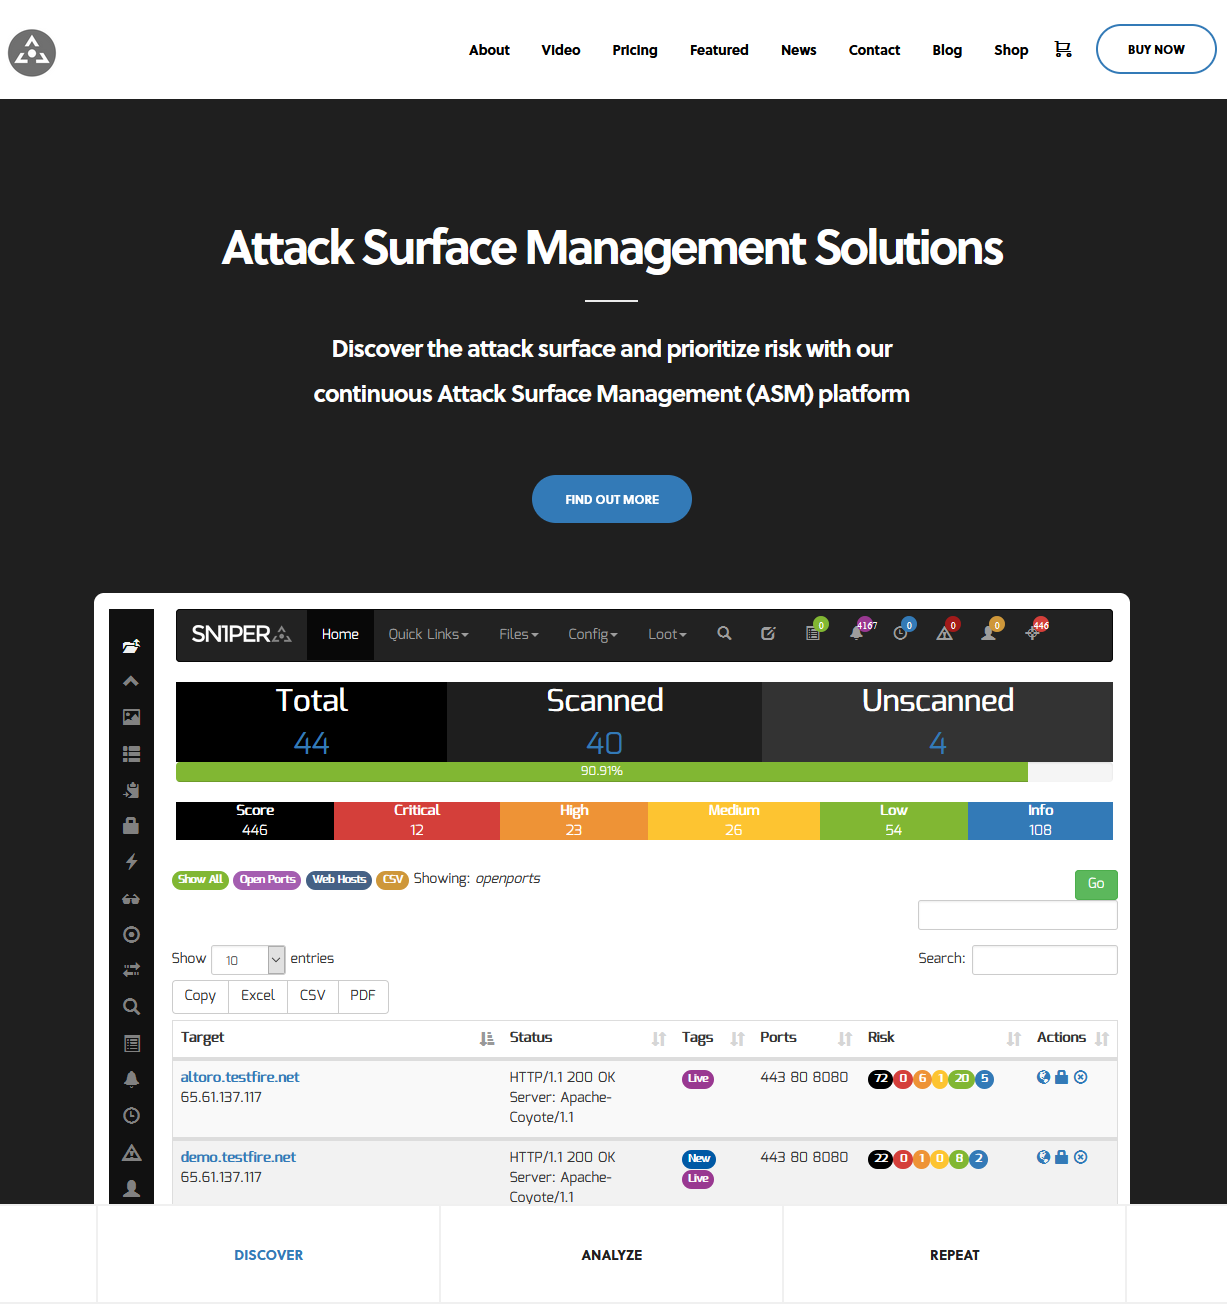 1n3/attacksurfacemanagement
継続的な攻撃対象領域管理(ASM)プラットフォーム - Sn1per Professional で攻撃対象領域を発見し、リスクに優先順位を付けましょう #pentest #redteam #bugbounty
 calfcrusher/maccaronic2
SSHv2プロトコルの非同期クライアントおよびサーバー実装を提供する強力なAsyncSSH Pythonライブラリと、ngrok統合用のPyNgrokラッパーを利用したProof-of-ConceptのCommand & Controlフレームワークです。
 j-0-t/staekka
Stækka Metasploit - Metasploitの拡張
 michalbednarski/thisseemswrong
CVE-2024-49746の解説とエクスプロイト:AndroidのParcel::continueWriteによる、後で使用されるファイルディスクリプタのクローズ
 lorentzenman/payday
Metasploit と Veil を使用するペイロードジェネレーター。IPアドレスを入力として受け取り、Veil を呼び出します。msfvenom を使用してペイロードを作成し、リソースハンドラーファイルを書き込みます。
 duriantaco/ravage
制御され認可されたターゲットに対する、証拠を優先した自律的なWebセキュリティテスト。再現可能なラボ、監査証跡、レポート、XBENベンチマークを備えています。
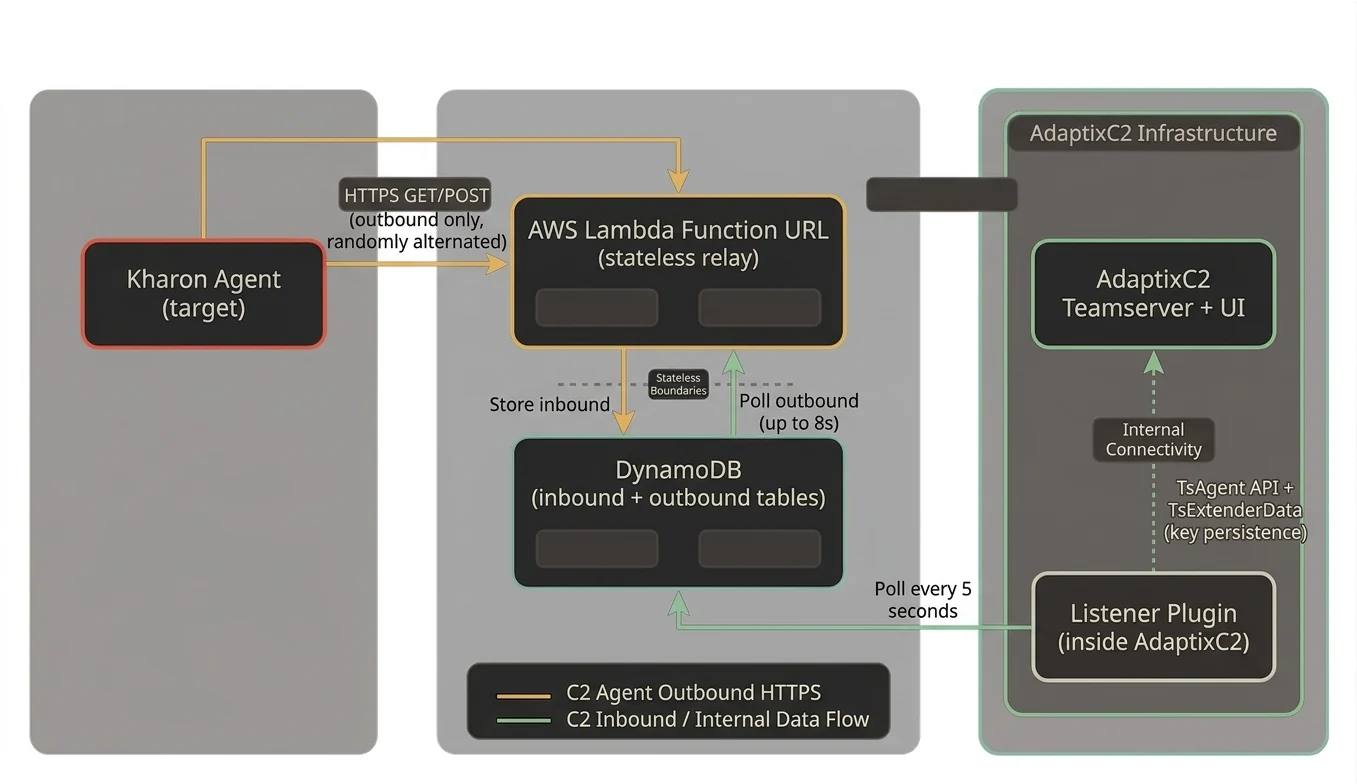 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 向けのサーバーレス C2 トランスポートプラグイン。AWS Lambda + DynamoDB をリレーインフラストラクチャとして使用します。
 lanleft/cve-2023-1829
Linuxカーネルのローカル権限昇格エクスプロイト:CVE-2023-1829用、Ubuntu 22.04を対象とし、netfilterフィルター機能を利用。ビルド手順とPoCコードを含む。
 professionallyevil/c4
Cyberdelia - コマンド&コントロールフレームワークのコレクション
 jas502n/msfconsole-termux
Android Termux に Metasploit-Table をインストールする方法
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 の launchd における Mach ポート置換の脆弱性。ローカル権限昇格と SIP バイパスにつながります。
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office WordのCVE-2021-40444を悪用し、MSHTMLエンジンを介してリモートコード実行を達成します。巧妙に細工された文書に悪意のあるコンテンツを注入します。Metasploitでの使用にパッケージ化されています。
 nhh9905/cve-2026-62735
CVE-2026-62735の概念実証。http.sysの整数オーバーフローにより、ヒープオーバーフローとSYSTEMシェルに至る。クラッシュログとスタックトレース解析を含む。
 truneski/external_c2_framework
Cobalt StrikeのExternal C2仕様で使用するためのPython API
 kuwaitist/astral_projection
VEHを使用して呼び出しをインターセプトし、スリープ中にモジュールをアンマップし、IOCを回避するために新しいモジュールを再マッピングする高度なモジュールストンピングを実行するCobalt Strike UDRL
 xtiankisutsa/twiga
Androidデバイスを列挙し、その内部構造の理解やエクスプロイト開発に役立つ情報を収集するツール。android 4.2からandroid 7.1.1まで対応。