
 #1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ

 fi01/libmsm_cameraconfig_exploit
CVE-2013-2595向けのCエクスプロイト。AndroidデバイスのQualcomm MSMカメラドライバにおけるカーネルメモリ破損を標的とし、ローカル権限昇格を可能にします。
 fabriziosalmi/aimp
断片化された低帯域幅ネットワークにおける自律エージェント間の耐障害性のある状態同期のために設計されたサーバーレスネットワーキングプロトコル
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Huawei Watch 4 Pro(カーネル 5.4.210)を標的としたLinuxカーネル futex PI rt_mutex UAF ARM32権限昇格研究
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 脆弱性のエクスプロイト (telnet 認証ブルートフォース保護バイパス)
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384的概念验证漏洞利用,这是Tenda AC9路由器中严重的基于栈的缓冲区溢出。包含Python和Metasploit模块,用于对基于MIPS的固件进行未经认证的远程拒绝服务攻击和潜在的远程代码执行。
 szymonh/inspector-gadget
CVE-2021-39685 の説明と Linux USB Gadget オーバーフロー脆弱性のサンプルエクスプロイト
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 AndroidプロジェクターにおけるBadBoxマルウェアの解析およびクリーンアップガイド: ADBアクセス、感染の証拠、ファームウェアのバックアップ、ドロッパーの削除、および検証。
 qbnasasn/google-tensor-chips
Google Tensor クラック
 ggfuchsi-oss/lg-webos-kexec
kexecを介してルート化されたLG webOS TVでカスタムLinuxカーネルを起動し、リバースエンジニアリングされたSoCウォッチドッグサポート、フレームバッファペイロード、initramfsカーネルビルドフローを備えています。
 teutekeune/ibssloader
iPad mini 1でcheckm8、パッチ適用済みiBSS/iBEC、カスタムベアメタルペイロードを介してLinuxを起動するためのリサーチツール群。デバイスツリーポート、カーネルビルド、ブートスクリプトを含む。
 keowu/sjcam
Allwinner V3ベースのIoTカメラ向けのリバースエンジニアリング研究とカスタムファームウェア。ファームウェアパーサー、AVIOCTRLクライアント、および認証なしのOTAファームウェア置換に対するCVE-2026-52656の概念実証(PoC)を含みます。
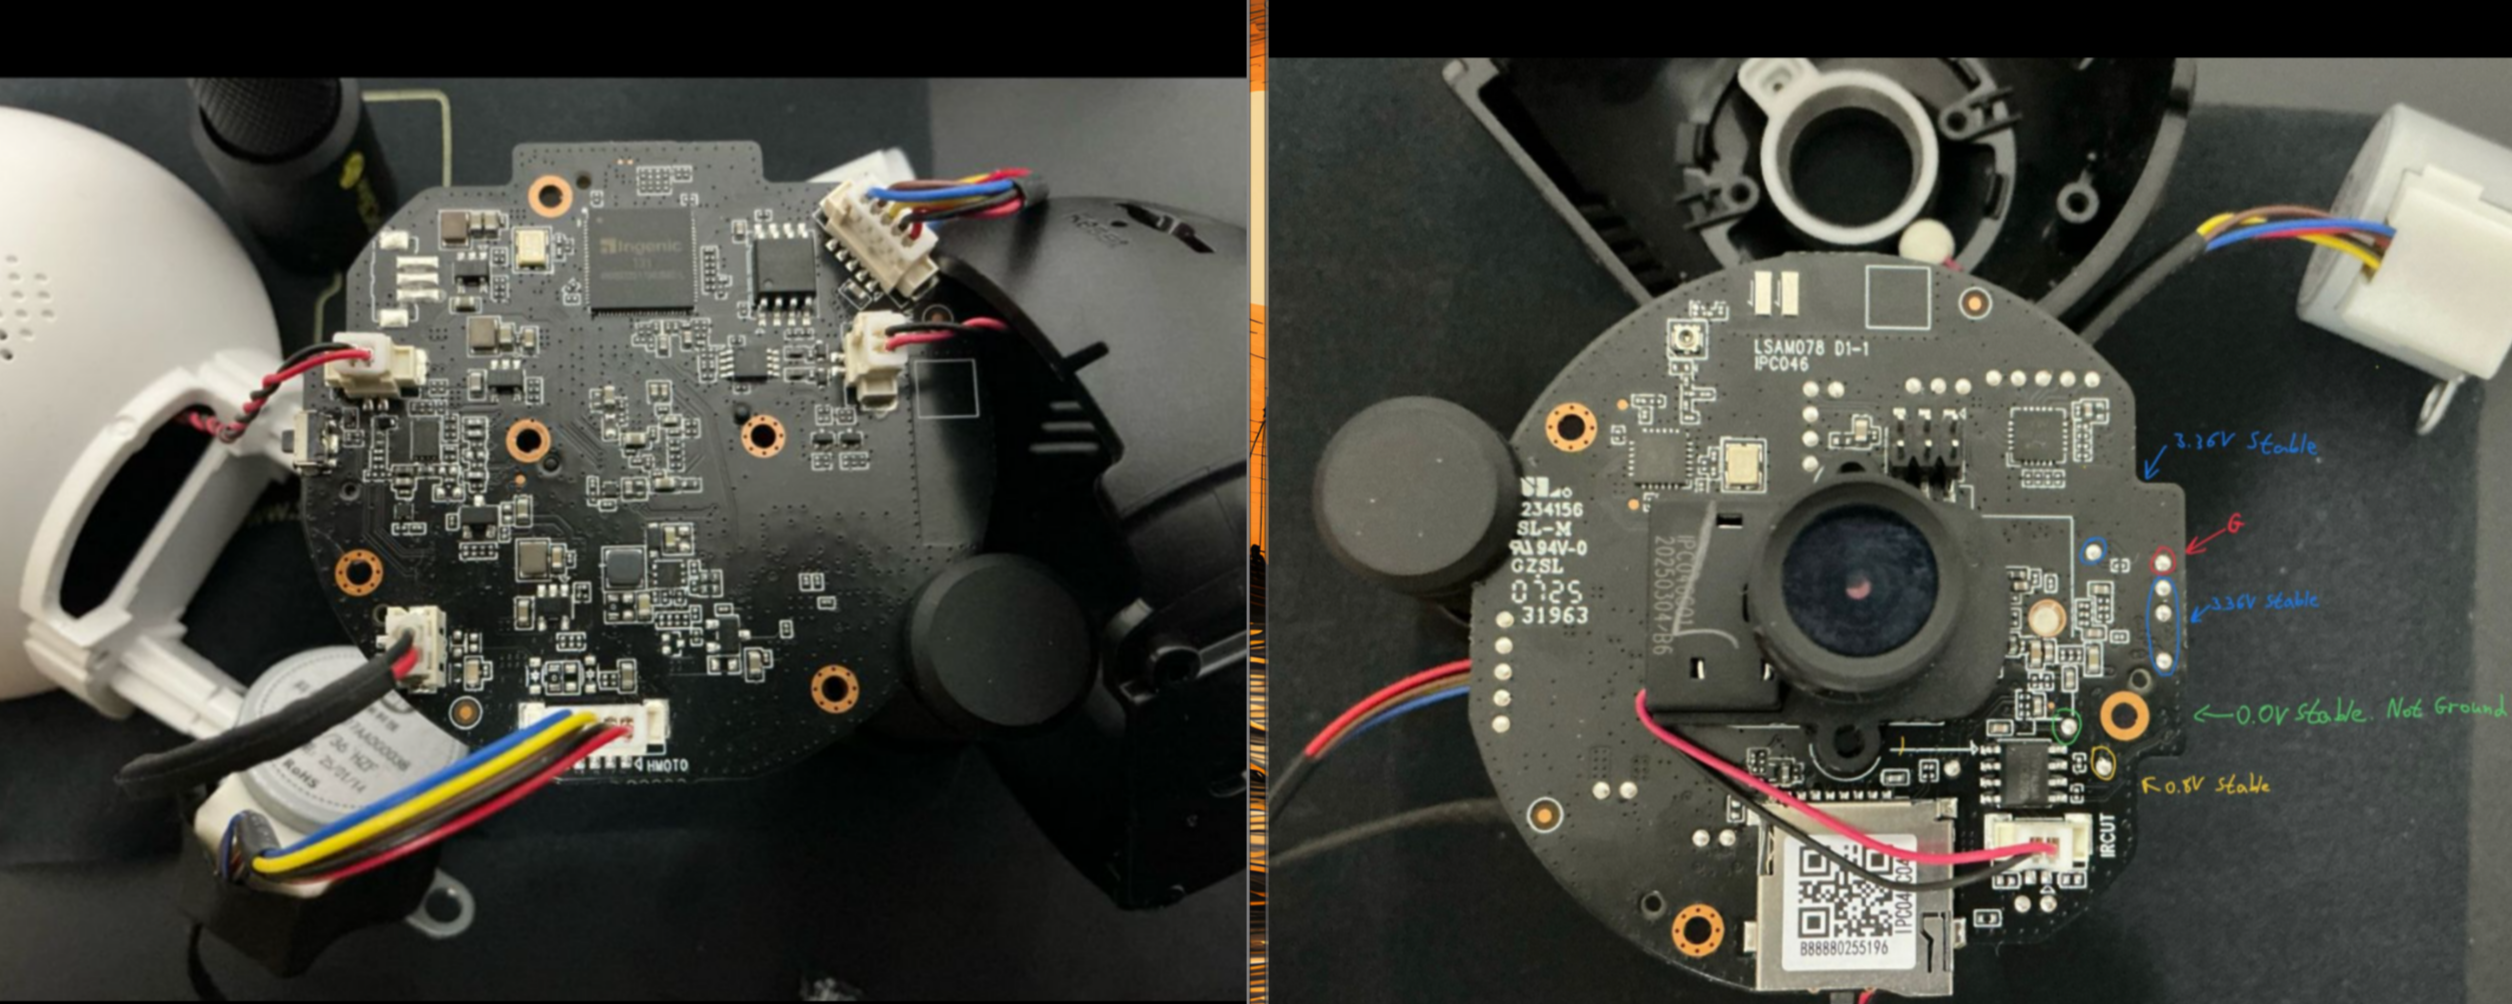 h3xdum/xiaomi-c200-firmware-analysis
UARTからRootへ: U-Boot経由でXiaomi C200に侵入
 nat-lab/cve-2018-5951
MikroTik RouterOS のサービス拒否脆弱性
 0xkol/ripple20-digi-connect-exploit
Digi Connect ME 9210を対象としたCVE-2020-11896(Ripple20 IP-in-IP ヒープオーバーフローの脆弱性)のRCEエクスプロイト
 zzz66686/cve-2017-14262
CVE-2017-14262 を対象とした Samsung NVR デバイス用のエクスプロイト:認証されていない CGI リクエストを介して管理者 MD5 パスワードハッシュを抽出し、そのハッシュでログインして完全な管理者アクセスを取得します。
 v0lp3/cve-2022-39066
ZTE MF286Rルーターに影響するSQLインジェクション脆弱性の概念実証
 tangrs/cve-2026-1668-poc
CVE-2026-1668 用の概念実証エクスプロイト。
 jaydcarlson/c2-printf
Silicon Labs C2デバッガ接続を介してトレースメッセージを出力する








