
 #1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ

 christopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering
CVE-2015-1187の静的ファームウェアリバースエンジニアリング:D-Link DIR-820Lの認証なしコマンドインジェクション。binwalkによるMIPSルートファイルシステムの抽出、Ghidra分析、ping_addrパラメータをシェルバックの実行シンクまでトレースします。
 cifertech/esp32-div
ESP32DIV は、ESP32 を搭載した多目的ワイヤレス攻撃・防御ツールキットです。
 jihoonjang98/hqc-x86-simd
AVX2およびAVX-512 with GFNI向けに最適化されたHQCポスト量子KEM実装、さらにx86 IoTゲートウェイ向けの統合ベンチマークおよびNIST KATスイート。
 al3xtjames/ghidra-firmware-utils
Ghidra拡張機能で、PCファームウェアのリバースエンジニアリングを目的とし、PCIオプションROM、Intel Flash Descriptor、coreboot CBFS、UEFIファームウェアボリューム用のローダーを提供します。さらに、型回復とGUID識別のためのUEFIヘルパースクリプトも…
 rebilibin/ghostlock-oppo-watch3pro
CVE-2026-43499(GhostLock)に関するOPPO Watch 3 Pro向けの完全なエクスプロイト研究。カーネルUAF解析、逆アセンブリ、詳細なレポート付きエクスプロイトチェーン開発を含む。
 teutekeune/ibssloader
iPad mini 1でcheckm8、パッチ適用済みiBSS/iBEC、カスタムベアメタルペイロードを介してLinuxを起動するためのリサーチツール群。デバイスツリーポート、カーネルビルド、ブートスクリプトを含む。
 starseed12345/queststack
GhostLock + CVE-2021-1931を使用してMeta Quest 1のブートローダーのロックを解除し、rootアクセスを取得します。
 fkie-cad/fact_core
ファームウェア解析・比較ツール
 jakestone594/f_hid-4.14-backports
3件の公開済みf_hid修正(CVE-2026-31721、CVE-2026-31606を含む)を、EOL(サポート終了)のLinux 4.14.190 Androidベンダーカーネルにバックポートし、デバイス上での検証記録を添付したもの。
 ejfkdev/reyee_decrypt
Ruijie ReyeeOSファームウェア(v1/v2)と暗号化された設定バックアップを復号し、平文パスワードを復元します
 totekuh/cve-2026-75616
TP-Link Archer C20 v6 Web管理インターフェースにおける認証済みOSコマンドインジェクションの概念実証エクスプロイト。LAN経由でBPA WAN構成を介してrootコマンドを実行します。
 azw413/glass
Glass - 高速かつ無料のIDA Pro代替品
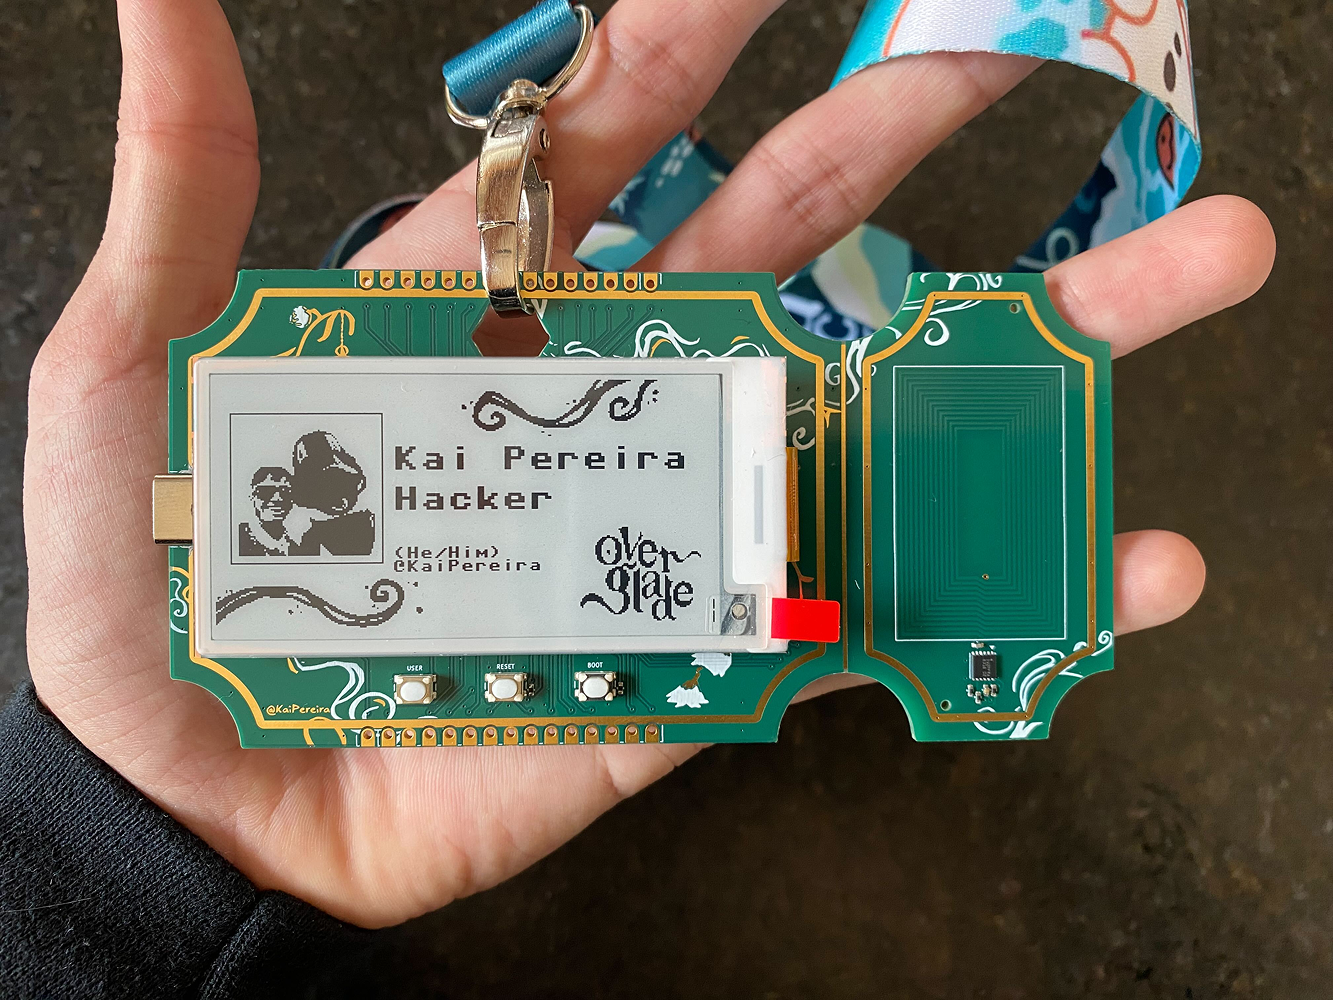 kaipereira/overglade-badges
シンガポールで開催されたOvergladeゲームジャム向けのNFCハッカソンバッジ!
 mattgsys/cve-2026-19586
Python PoCは、TP-Link Omada SSL VPNにおける未認証のコマンドインジェクションであるCVE-2026-19586を悪用し、OpenVPNユーザー名インジェクションを通じてrootとして任意のコマンドを実行します。
 setsuneko/ghostlock_mt6983v_5.10
高リスク脆弱性 CVE-2026-43499、5.10 カーネルおよび MediaTek MT6983V 向け実装
 bunnie/dc34-vault
DC34バッジ用のVaultアプリ
 alexhude/uemu
IDA用のユニコーンベースの小さなかわいいエミュレータプラグイン。
 ggfuchsi-oss/lg-webos-kexec
kexecを介してルート化されたLG webOS TVでカスタムLinuxカーネルを起動し、リバースエンジニアリングされたSoCウォッチドッグサポート、フレームバッファペイロード、initramfsカーネルビルドフローを備えています。







