#1
ファームウェア、マイクロコントローラ、および低レベルのハードウェアコンポーネントを分析および保護するためのツール。
Kitploit おすすめ
 hackspeak/cve-2026-94095
CVE-2026-94095のPoC。Netcore NBR200V2ファームウェアにおけるubus JSON-RPC経由のtracerouteコマンドインジェクションで、認可されたテスト向けにroot RCEを可能にする。
 mattgsys/cve-2026-19586
Python PoCは、TP-Link Omada SSL VPNにおける未認証のコマンドインジェクションであるCVE-2026-19586を悪用し、OpenVPNユーザー名インジェクションを通じてrootとして任意のコマンドを実行します。
 jiegec/loongbleed
Loongson LA464/LA664プロセッサにおいて、LASXベクトルレジスタの未定義上位ビットを介したマイクロアーキテクチャデータリークを実証する概念実証。ZenBleedに類似。
 hackspeak/cve-2026-93958
D-Link R95/BE9500 DHMAPI SetTimeSettings における認証済みコマンドインジェクション PoC。NTPServer のバッククォートインジェクションを介して root RCE を達成し、完全なエクスプロイトスクリプトを備える。
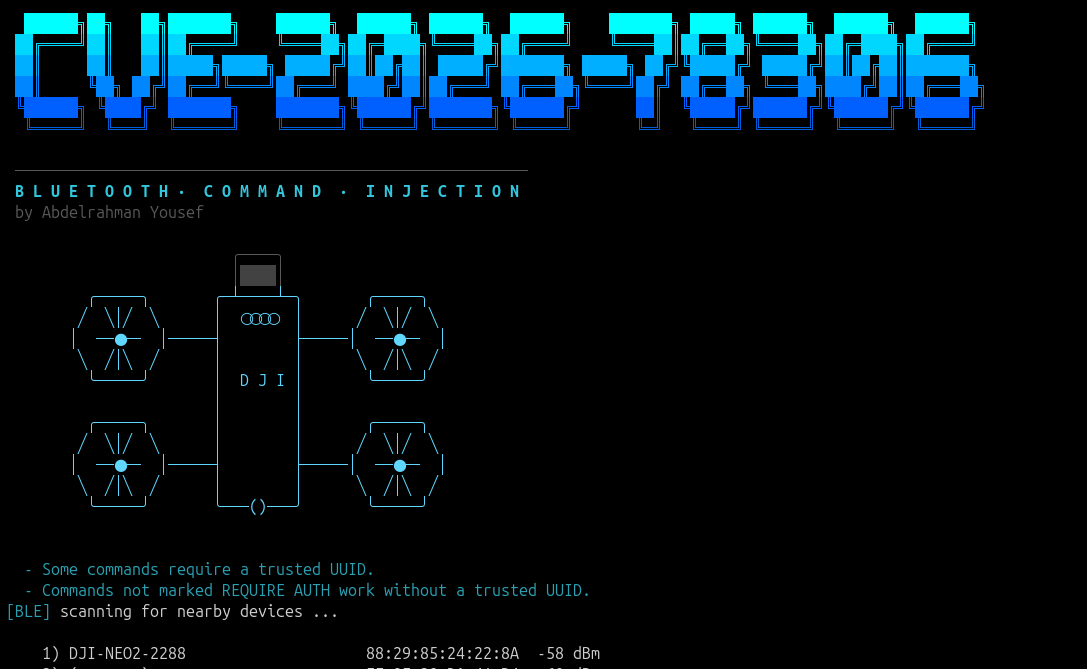 wh02m1/cve-2026-78306
DJIドローンのBluetooth DUMLコマンドインジェクションを悪用するProof-of-conceptで、認証なしのコマンドを送信して認証情報の読み取り、Wi-Fi設定の変更、機体システムの制御を行う。
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 ハッキングチャレンジ:セキュアブートと OTP ロックで保護された 128 ビットの OTP シークレットを抽出する。Pico 2 ボード用のセットアップスクリプトとファームウェア付き。
 redzrush101/zte-blade-v40-vita-unlock
Unlocking the ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) bootloader via CVE-2022-38694 - Linux scripts, the FBE post-unlock hang fix, and…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock root exploit for Chromecast with Google TV (sabrina)
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 にハードコードされた暗号鍵が含まれていることが判明しました。
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW エクスプロイト自動化 + root化後のデブロート + Sony BRAVIA KDL-43W800C 向け Magisk モジュール
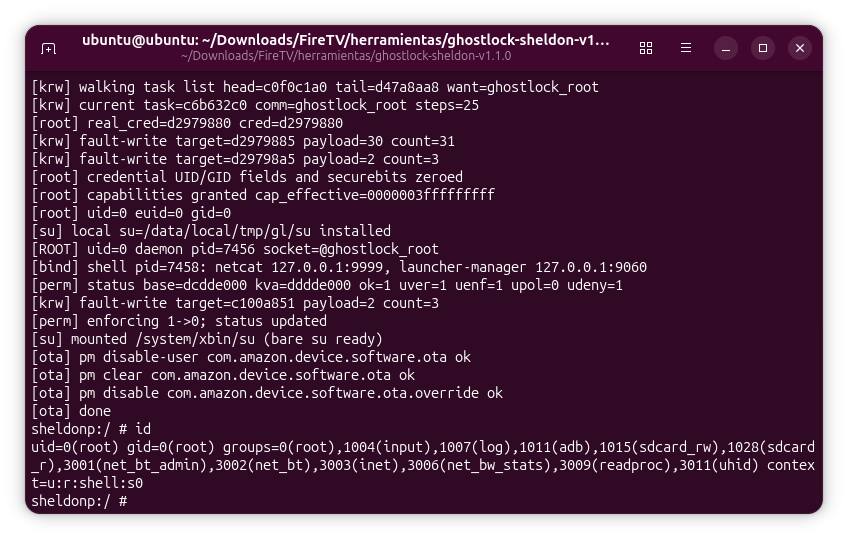 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Security research write-up on exploiting CVE-2026-43499 on the Amazon Fire TV Stick 3rd Gen (sheldonp), from temporary root to bootloader unlock.
 bmax121/kernelpatch
Linuxカーネルを、ストリップされたLinuxカーネルイメージのみでパッチおよびフックする。
 lyravoid/kernelpatch
Linuxカーネルを、ストリップされたカーネルイメージのみを用いてパッチおよびフックし、シンボルを抽出してコードを注入することで、arm64上でのインラインフックとシステムコールフックを実現します。
 peterlinccl/vulnerability-dlink-cve-2025-14659
静的解析(Ghidra)と独自のパケット生成(Scapy)により、D-Linkファームウェアにおけるroot権限でのDHCPコマンドインジェクション脆弱性(CVE-2025-14659)を実証
 nicholasaleks/infected-drones
現代のGCSに対する脆弱性とエクスプロイトのコレクション
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547(mrubyc 4.0.0までのop_enter()におけるNULLポインタ参照)のスタンドアロンな概念実証。
 eiln/ane
Apple Neural Engine (ANE) 用にリバースエンジニアリングされた Linux カーネルドライバとユーザースペースライブラリで、Linux システム上でのハードウェアアクセスと解析を可能にします。
 themalwareguardian/cve-2022-34302
CVE-2022-34302を実演します。これはNew Horizon Datasys署名済みブートローダーを介したSecure Bootバイパスであり、その組み込みカスタムPE/COFFローダーが未署名のUEFIアプリケーションを実行します。