
 #1
CTFや厳選された教育リソースを含む、サイバーセキュリティの研究、教材、ラボ、学習パス。
Kitploit おすすめ
 67-6f-64/antioreans-codedevirtualizer
ThemidaのFISH仮想マシン(2.2.5.0-2.2.7.0)を逆仮想化し、保護されたバイナリからネイティブコードを復元するIDA 6.8プラグイン。リバースエンジニアリング研究向け。
 cobalt-strike/eden
Raphael Mudgeのページストリーミング技術とモジュラーコールゲート(Draugr)を組み合わせた、Crystal Palaceで構築されたCobalt Strike用のPoC UDRL
 kingsabri/jwtear
ハッカーのためのJWTトークンを解析、作成、操作するモジュラーコマンドラインツール
 owasp/owasp-mcp-governance-and-risk-project
アプリケーションセキュリティのガバナンスとリスクに焦点を当てたプロジェクトで、セキュリティ成熟度とリスク管理のためのリソースとフレームワークを提供します。
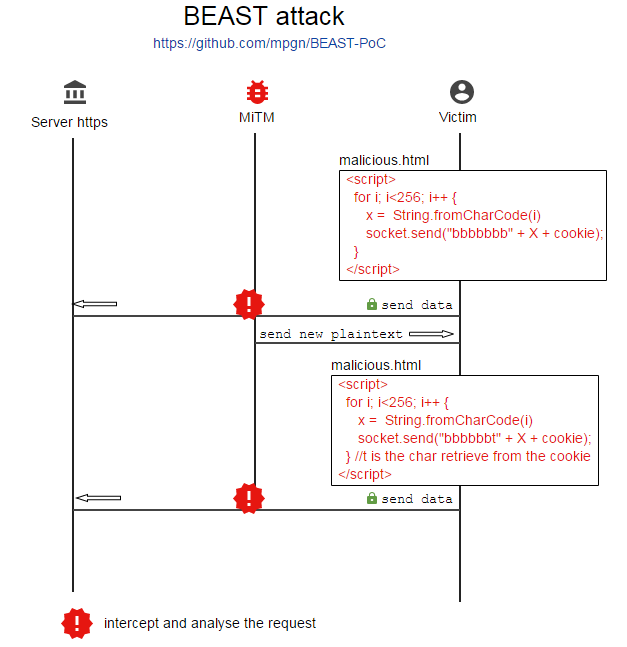 mpgn/beast-poc
:muscle: SSL/TLS CVE-2011-3389に対するBEAST攻撃の概念実証 :muscle:
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
 heptagrams/heptagram
このプロジェクトは、インターネット上で公開されたEXP/POCを収集し、Heptagramセキュリティチームにプロジェクトサポートを提供するために使用されます。
 ashemery/anti-forensics
アンチフォレンジック技術を追跡するためのリポジトリ

 rawsec/rawsec-cybersecurity-list
サイバーセキュリティツールとリソースの厳選されたインベントリ。ペネトレーションテスト、フォレンジック、OSINT、ウェブセキュリティ、マルウェア解析、暗号技術、CTF、ラボ、学習パスをカバーしています。
 vladko312/research_successful_errors
エラーベースおよびブールエラーベースのブラインド手法を用いたSSTI(サーバーサイドテンプレートインジェクション)とコードインジェクションに関するホワイトペーパー。6つのプログラミング言語に対応したユニバーサルペイロードと、SSTImapへの統合を含む。
 haplessidiot/ageverificationbypass
RedHatの年齢確認サービスをバイパス
 makuga01/cve-2024-48990-poc
CVE-2024-48990 の PoC
 knowledge-wisdom-understanding/recon
Nmapの結果に基づいてターゲットを列挙する
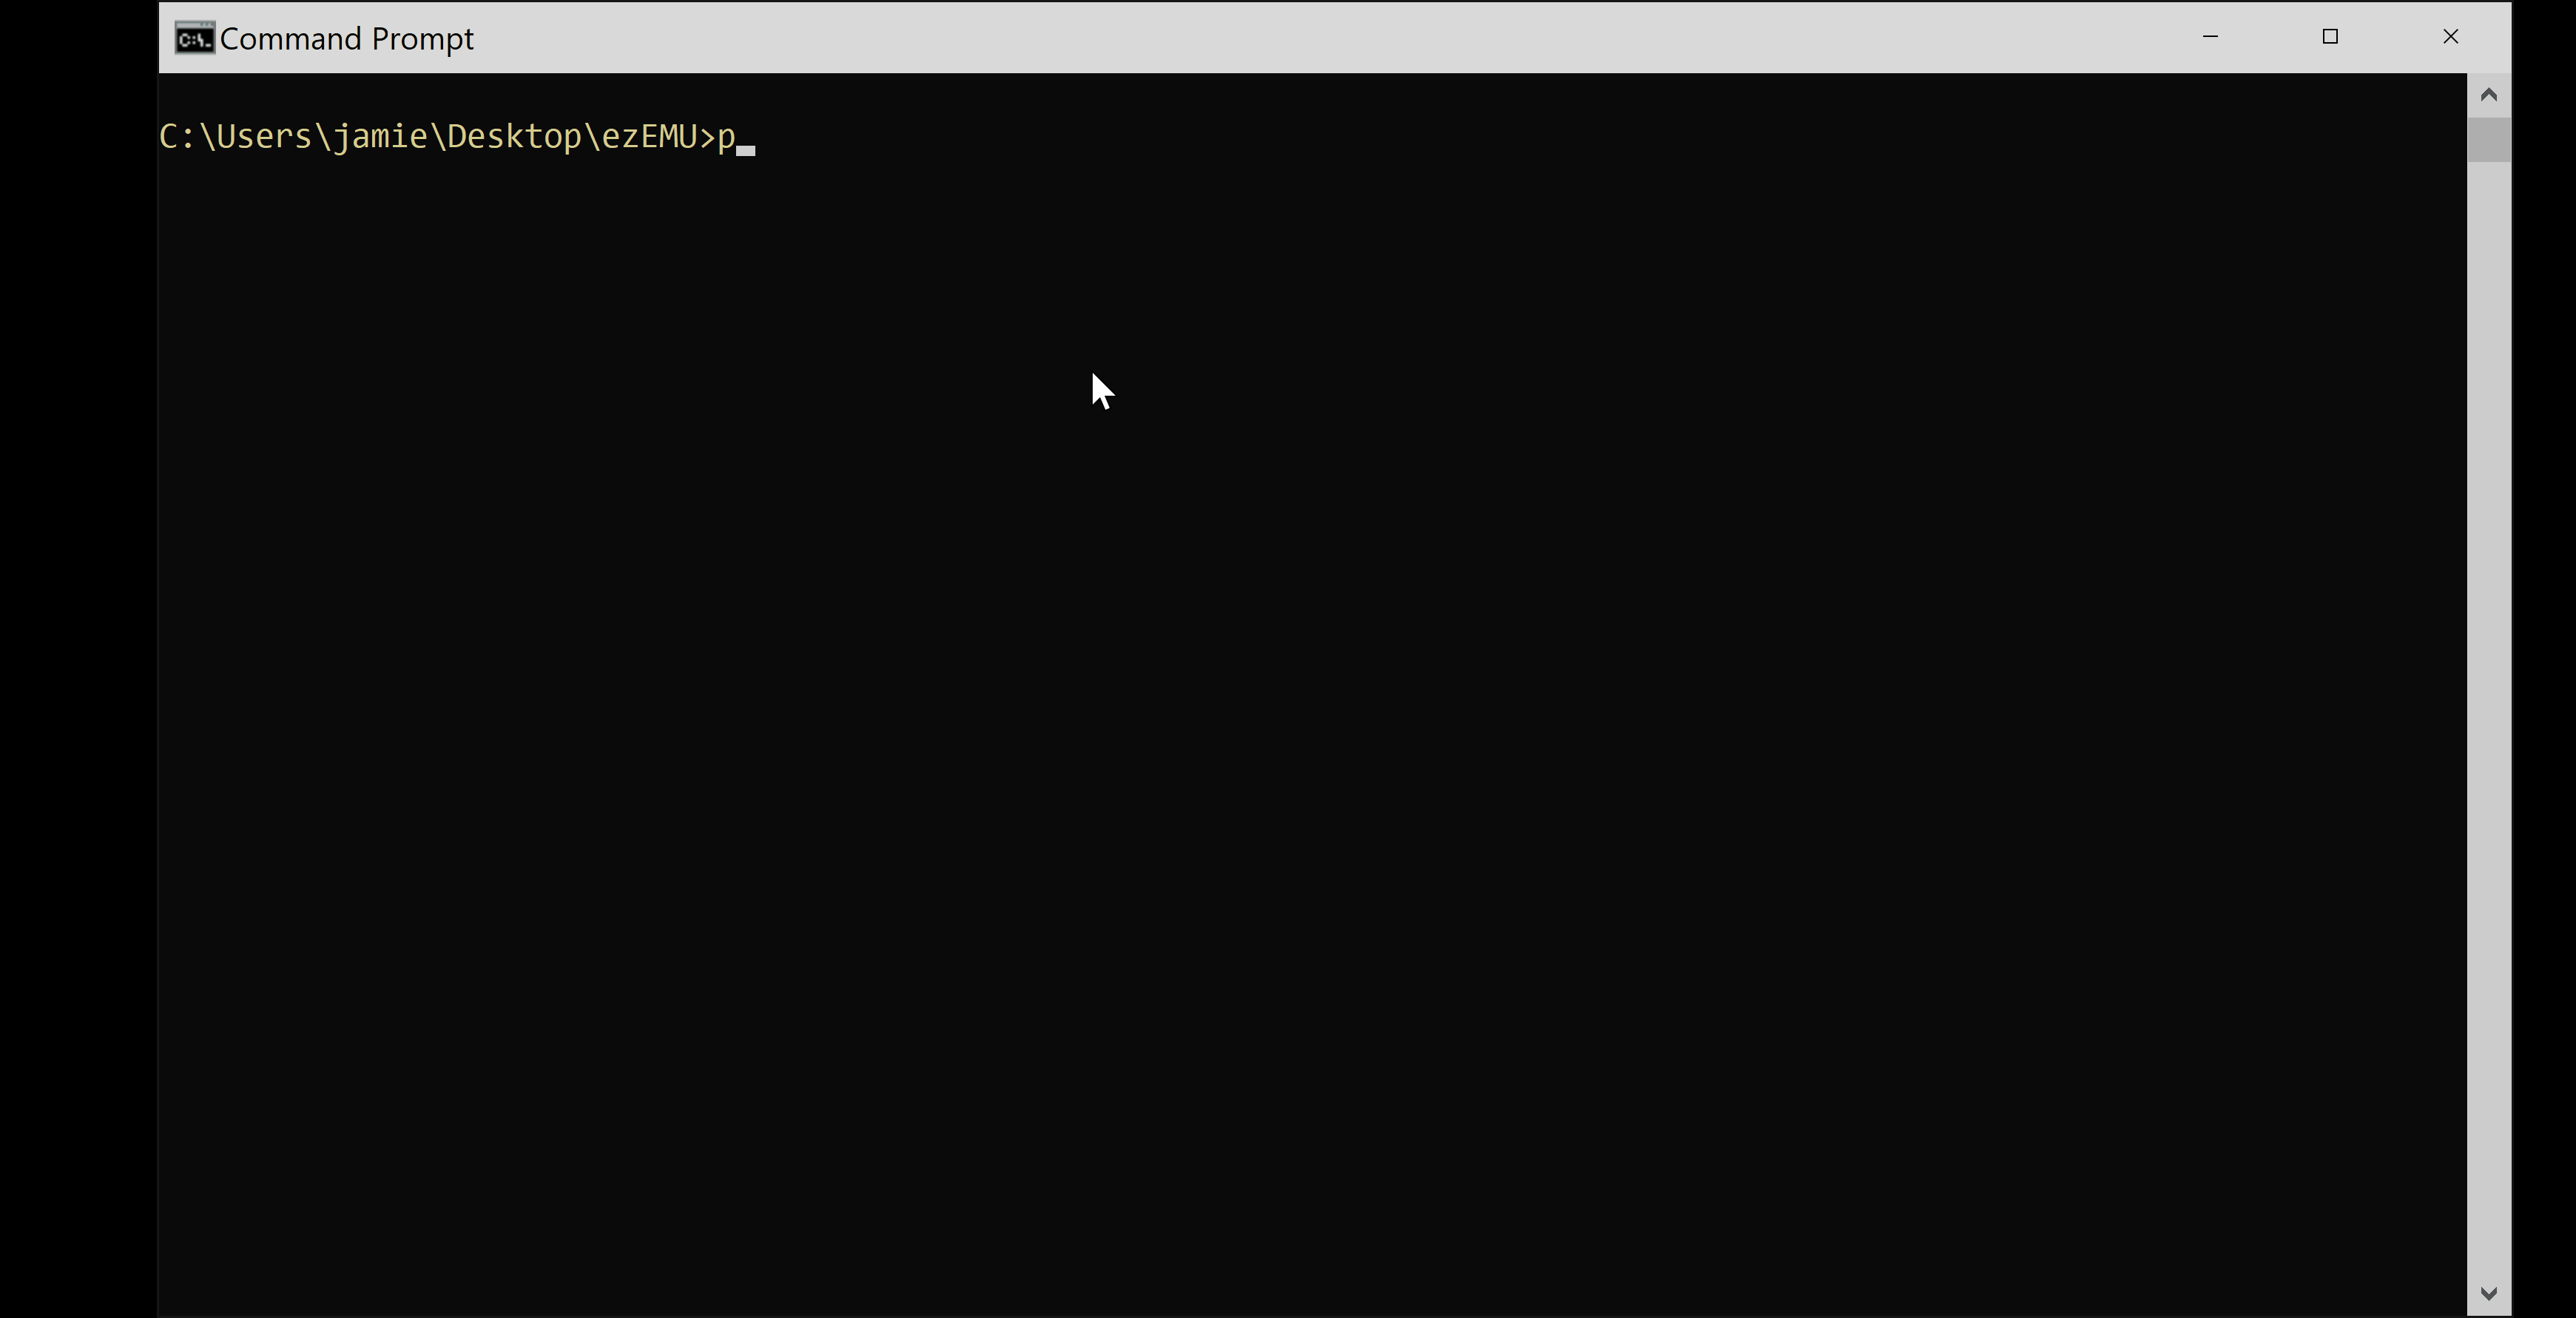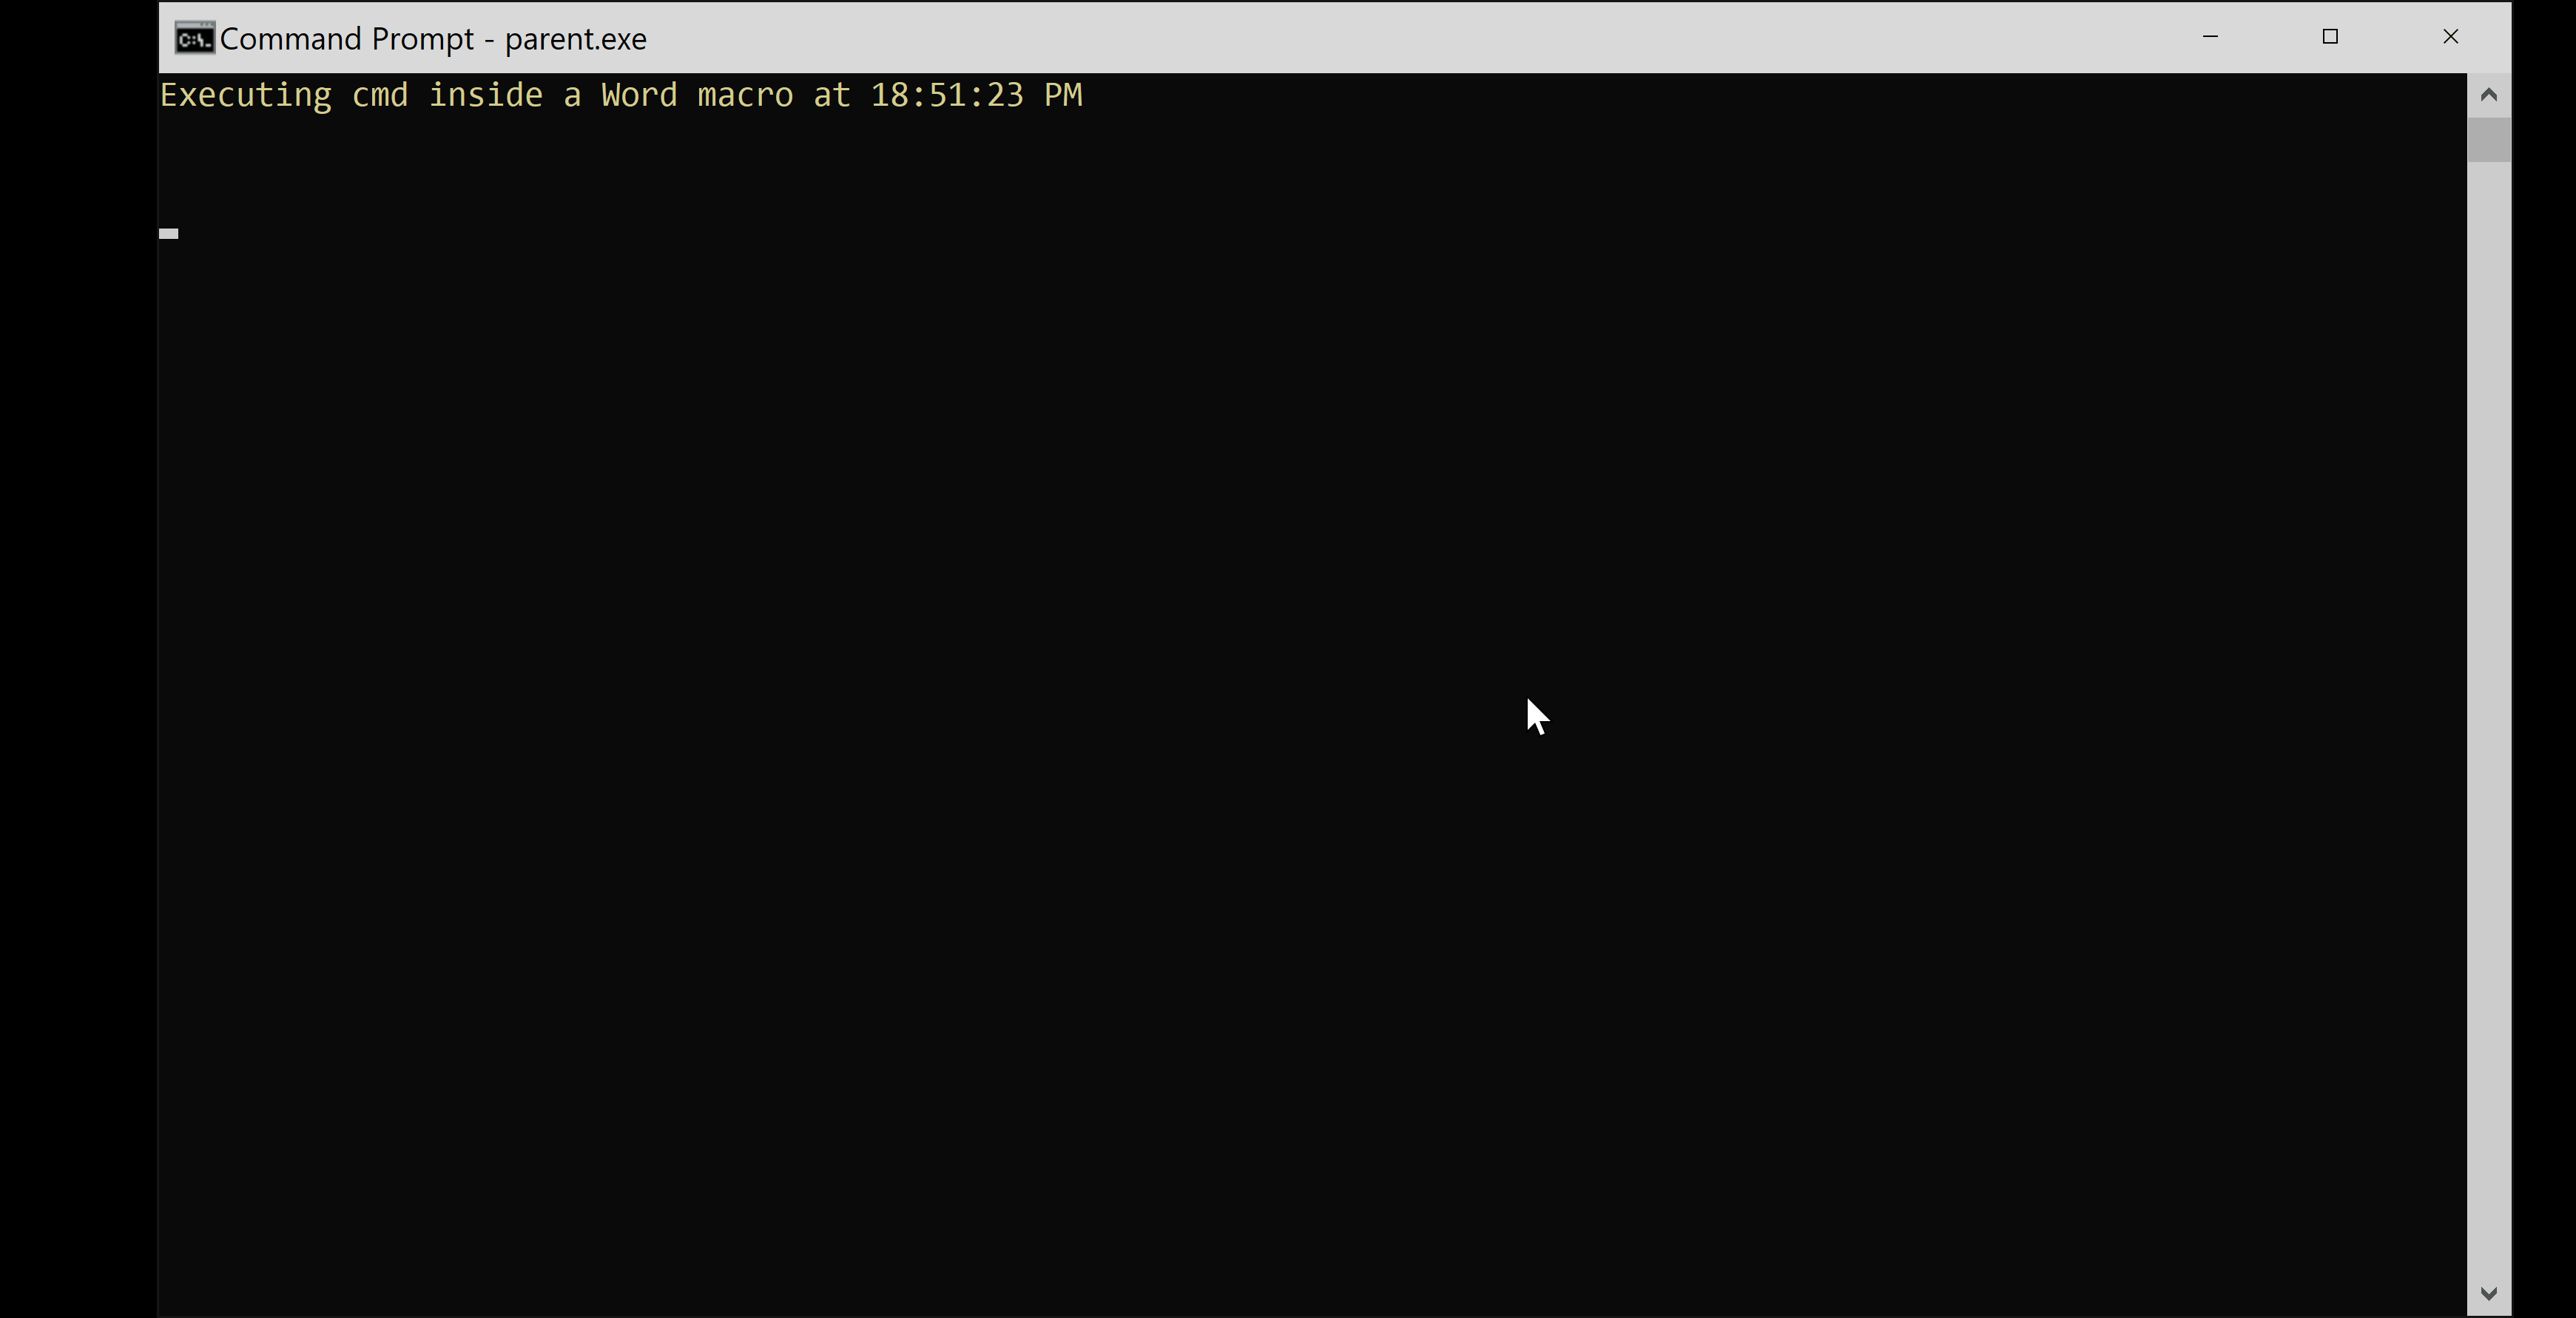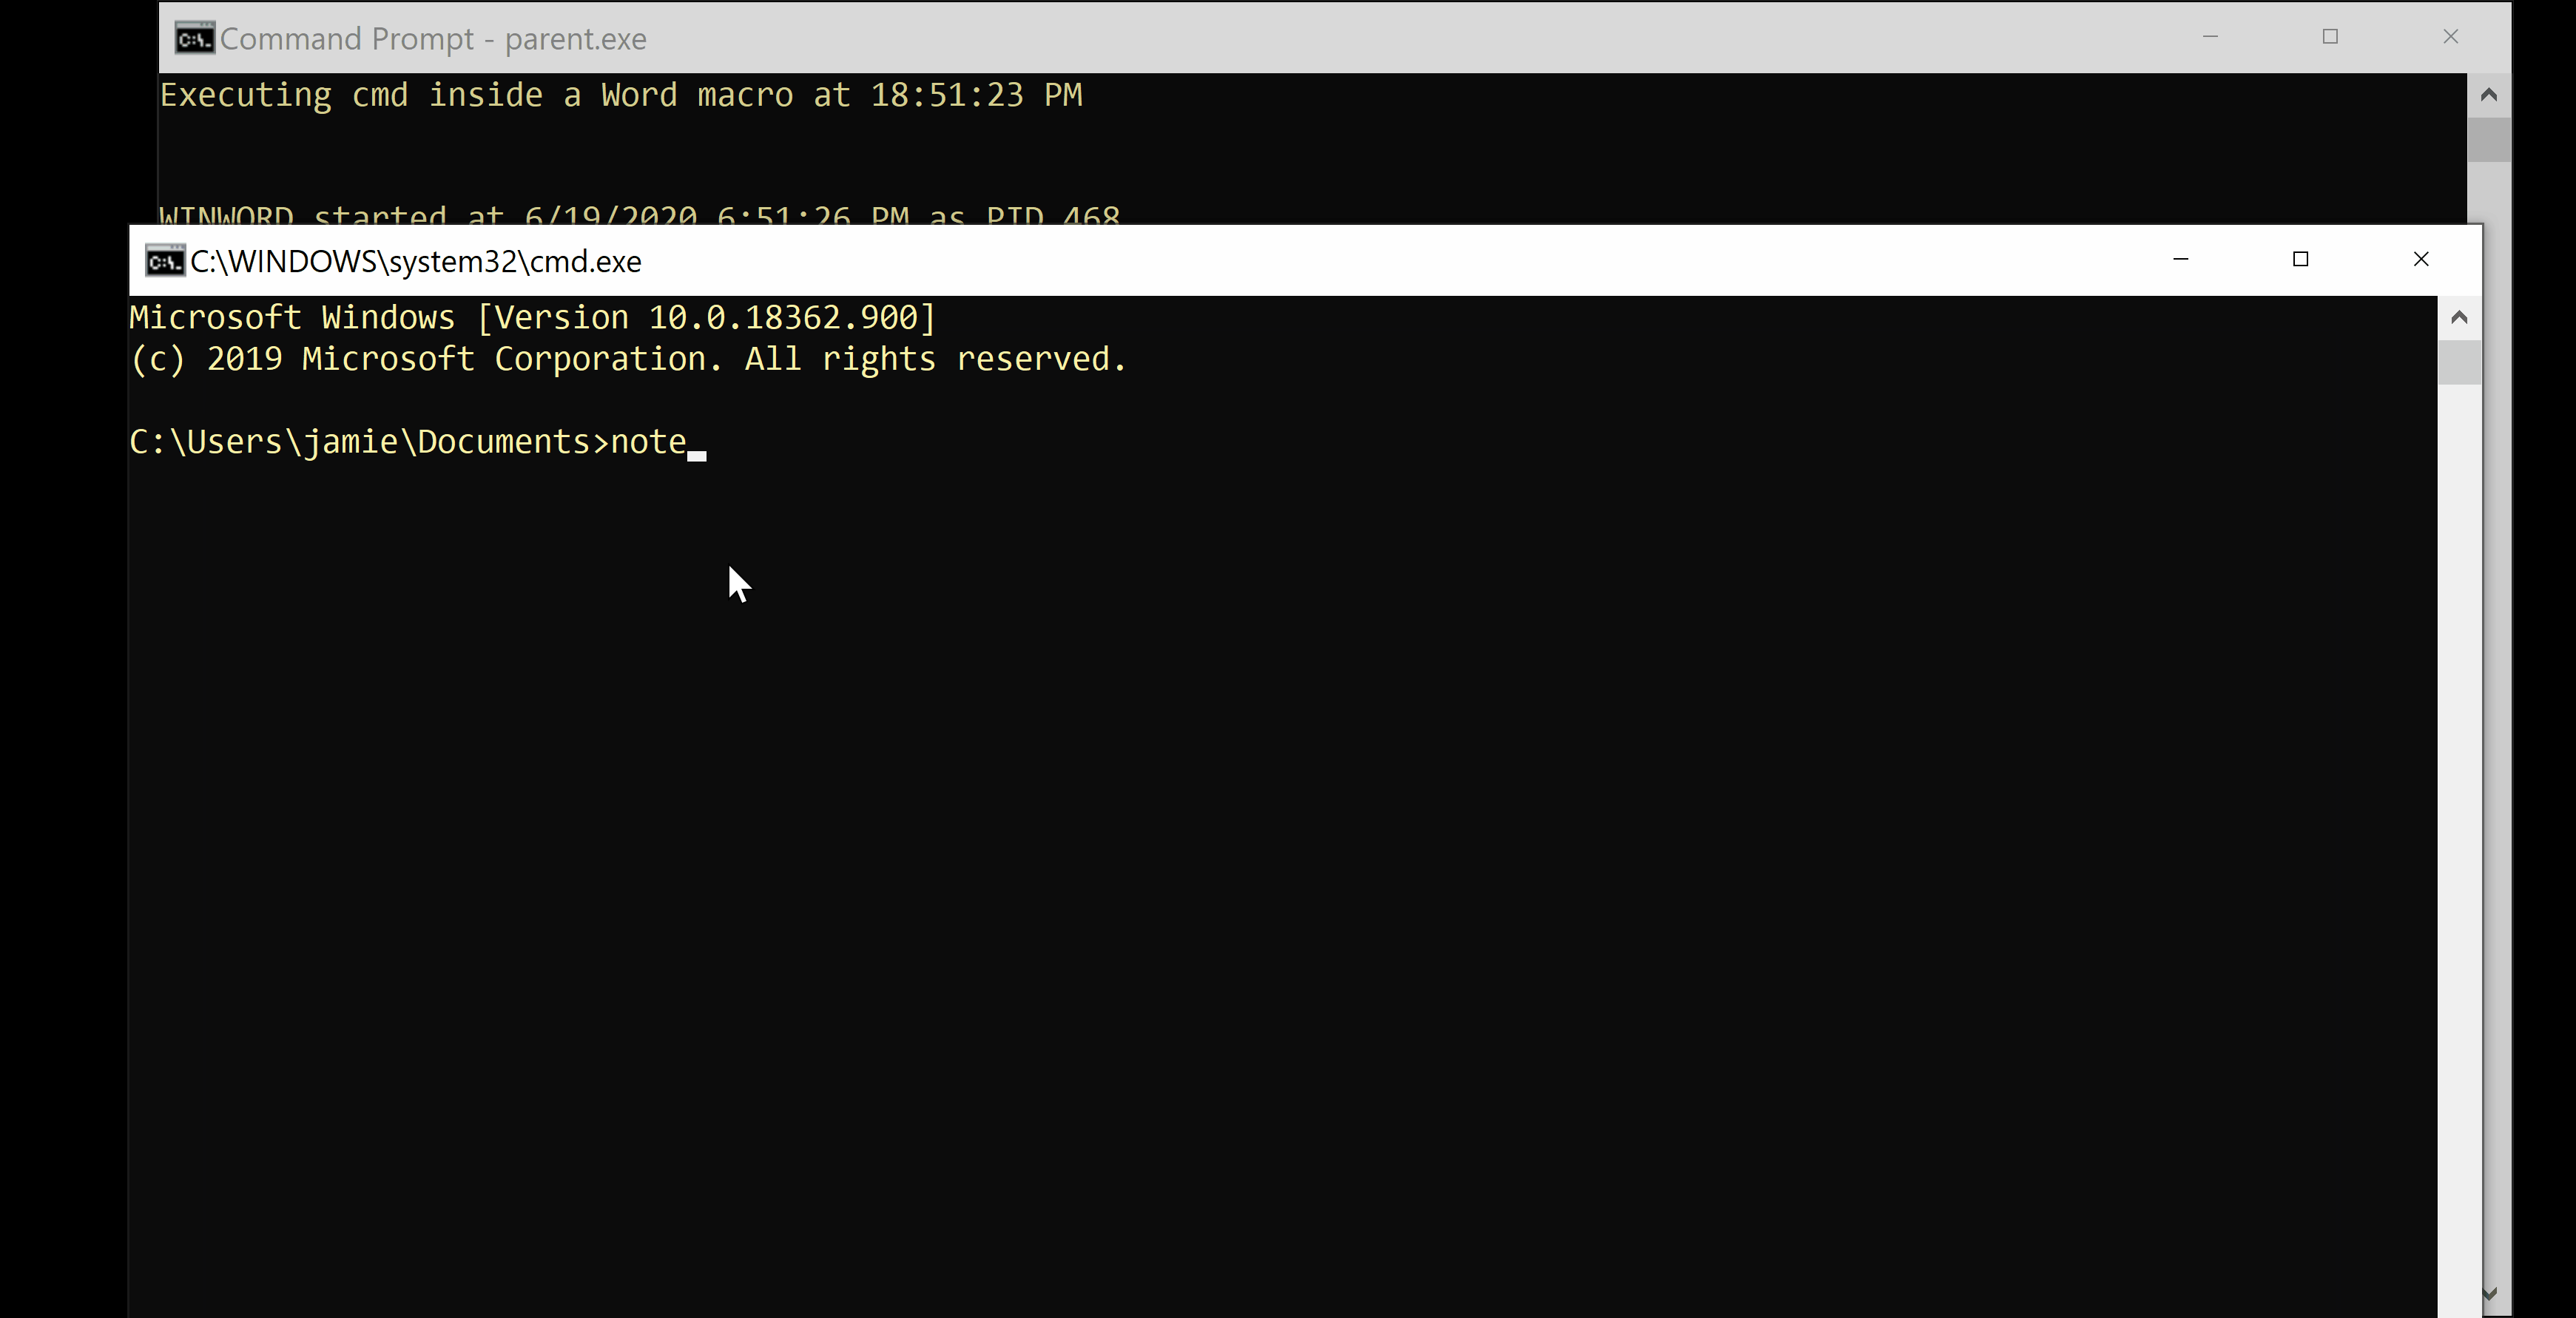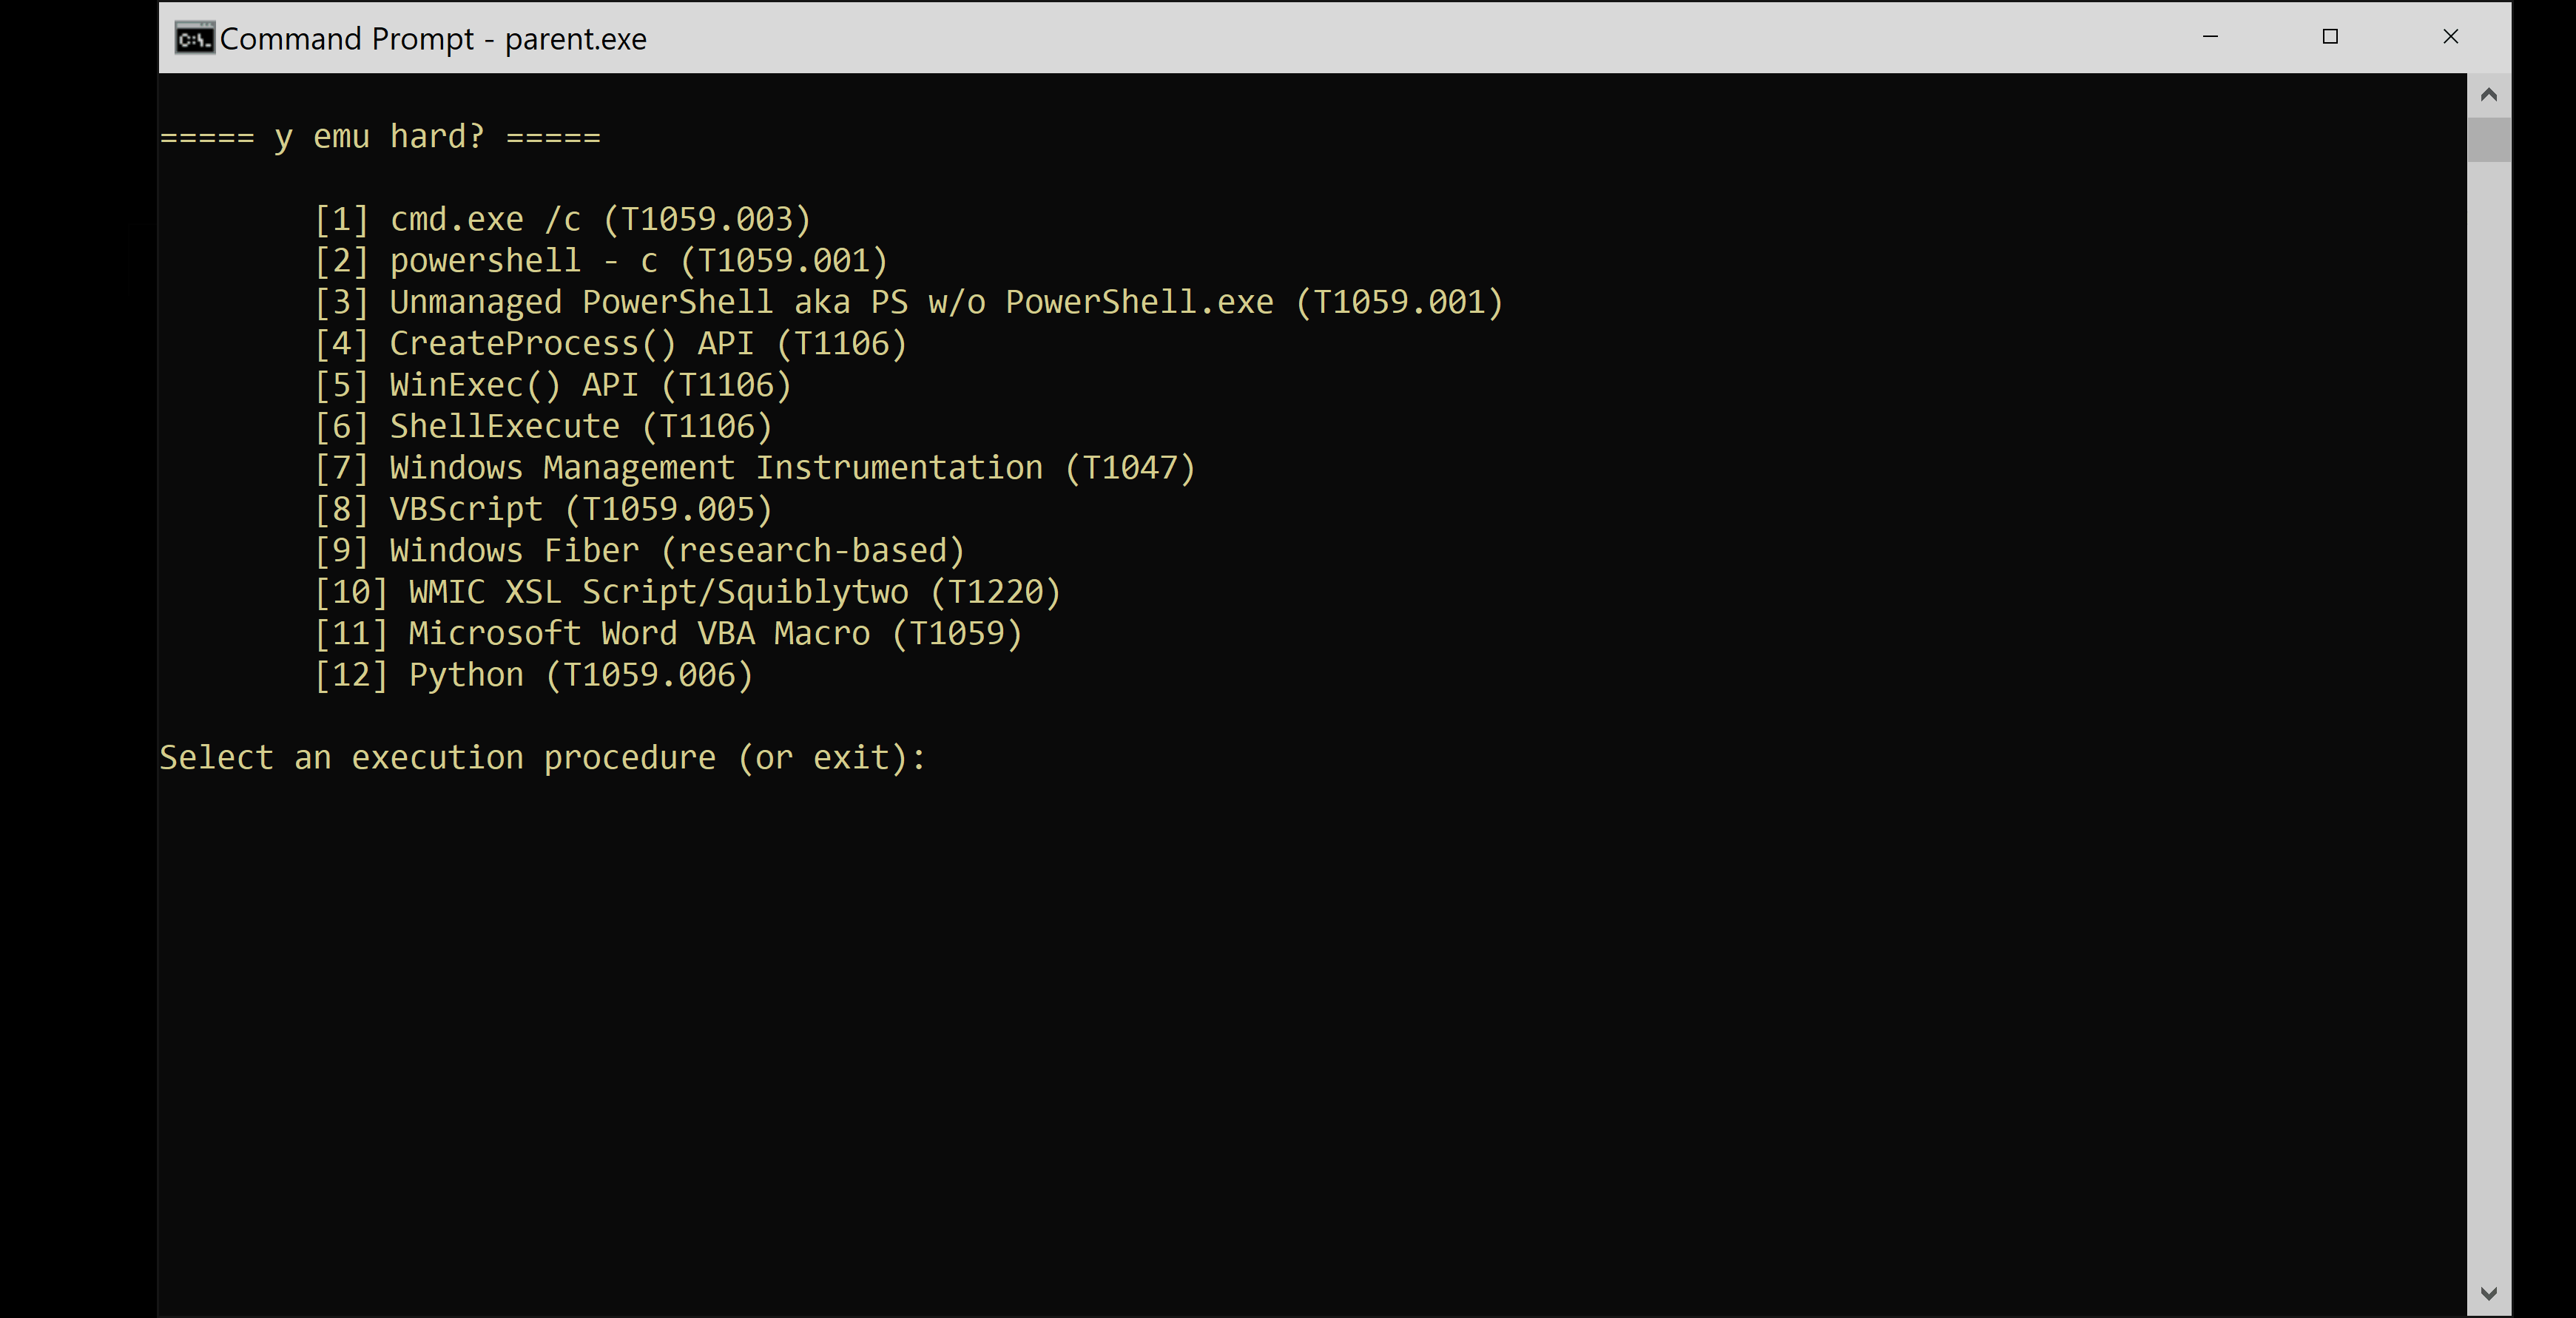 jwillyamz/ezemu
敵を観察し、敵のように振る舞う: 防御チューニング/リサーチのためのコマンドの簡単な実行 (より多くのELFを棚の上に)
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR回避
 opsxcq/exploit-cve-2016-6515
OpenSSHのリモートDoSエクスプロイトと脆弱なコンテナ








