
 #1

 rickdejager/cve-2023-4911
CVE-2023-4911 概念実証
 rxwx/cve-2017-8570
CVE-2017-8570 の概念実証エクスプロイト
 joesecurity/sigma-rules
Joe SecurityのSigmaルール
 shipsecai/studio
セキュリティチーム向けのワークフロー自動化
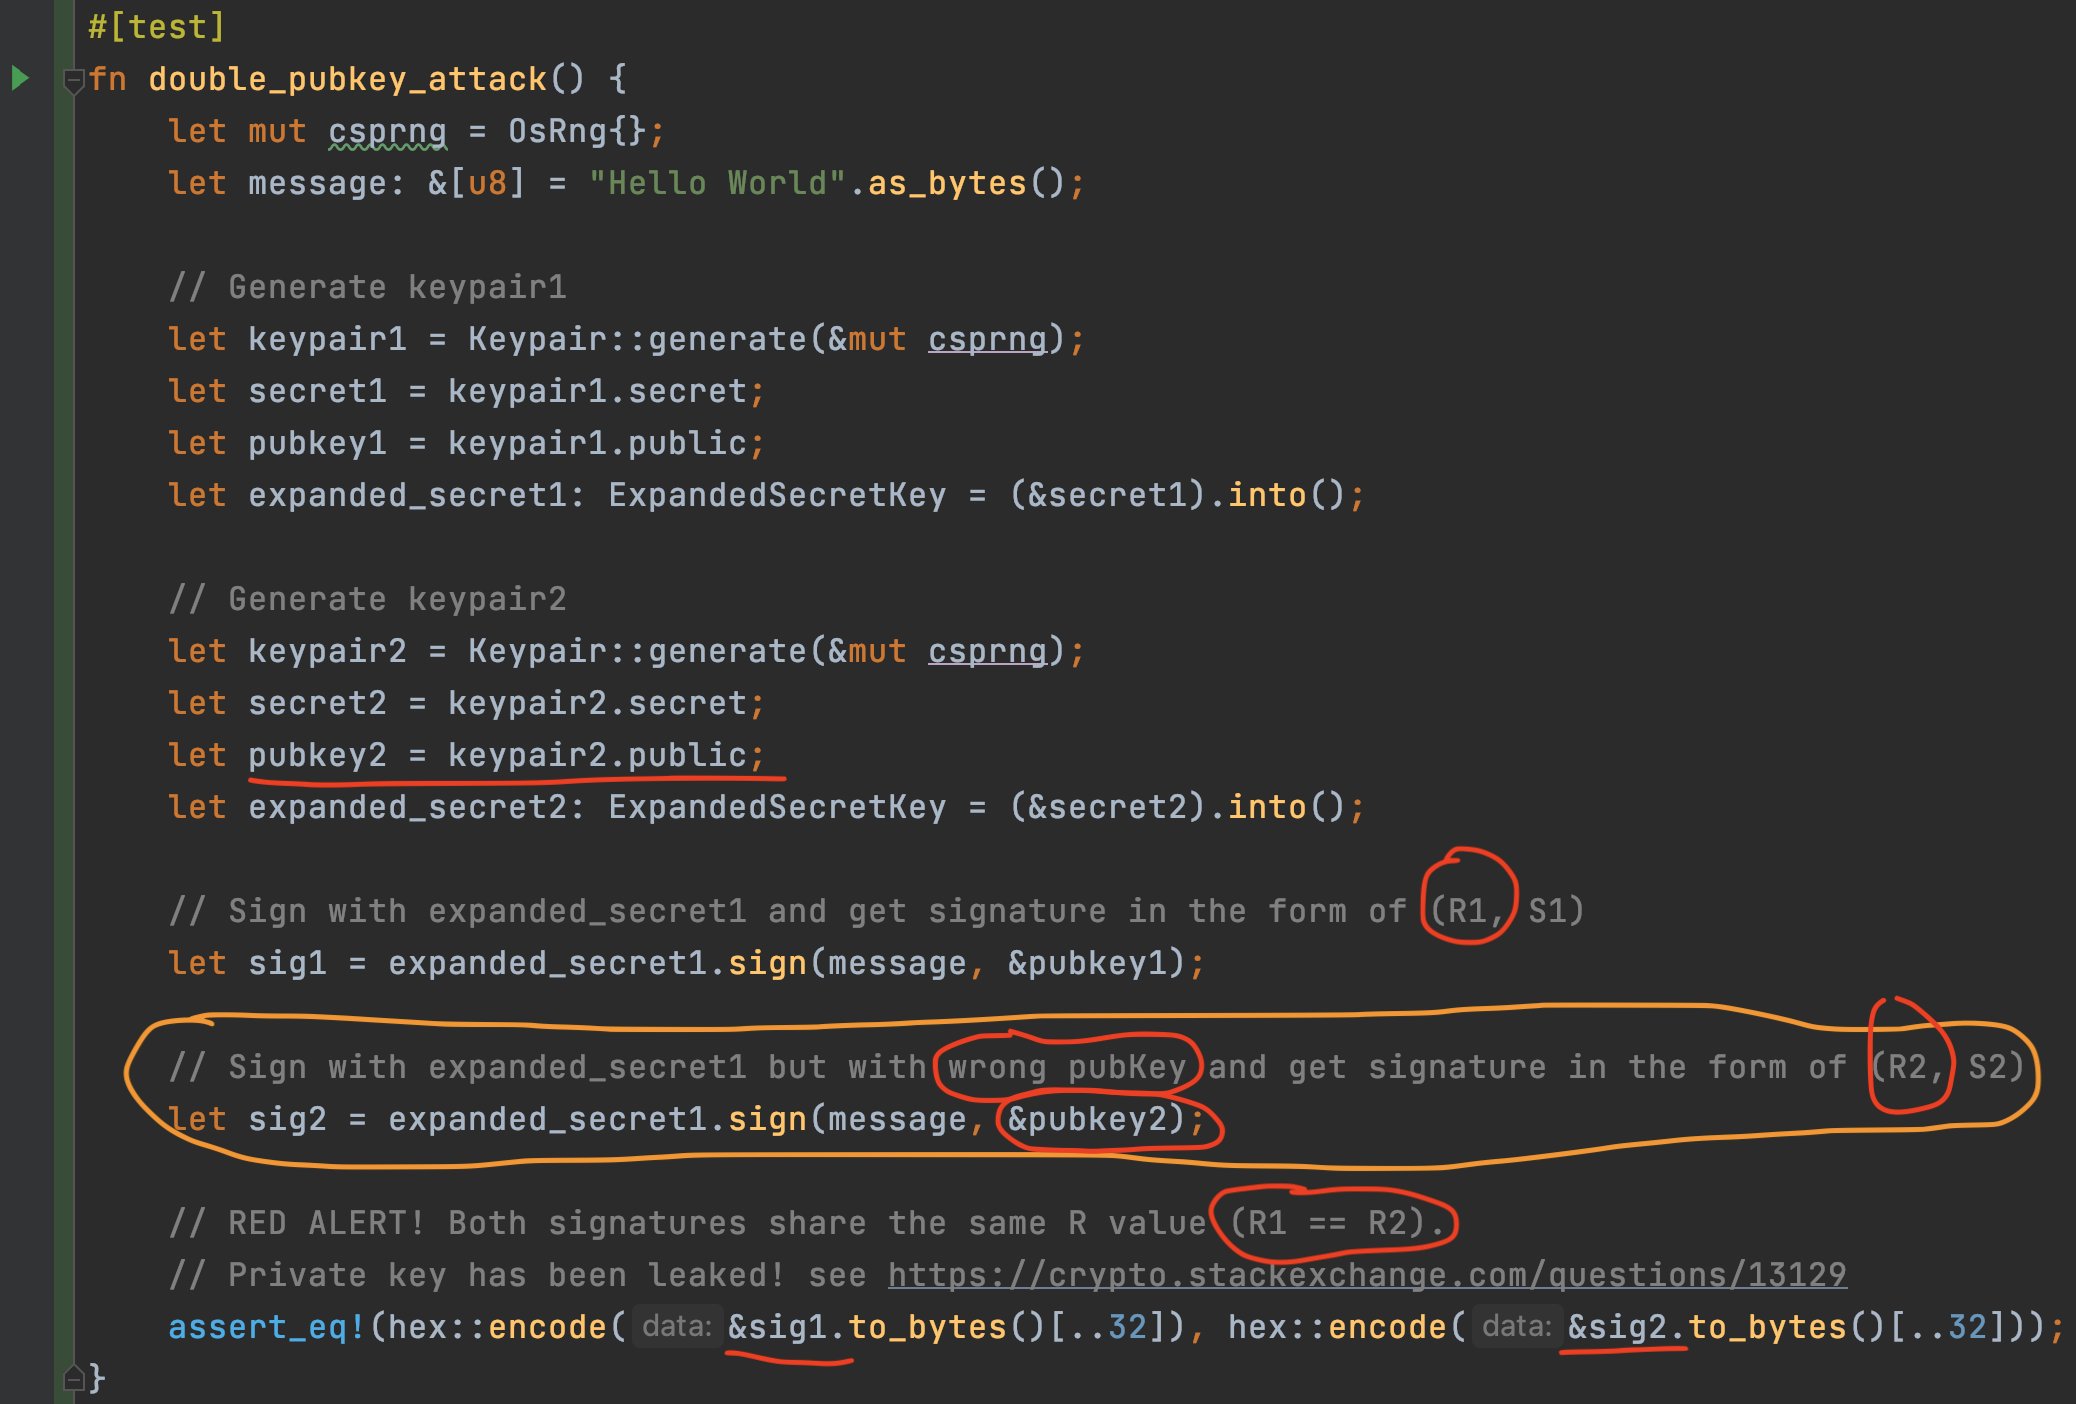 mystenlabs/ed25519-unsafe-libs
ed25519署名ライブラリの安全でないリスト
 doctoreww/evilfonttool
レッドチーム、セキュリティ研究、その他あらゆる用途のためのフォントベースの欺瞞ツール。
 noahoksuz/osripper
AV回避クロスプラットフォームのバックドアおよび暗号化フレームワーク、統合された軽量WebUIを搭載
 devzero-security/redstackpro
キャンバス上でレッドチームインフラとActive Directoryレンジを構成し、自分で実行する完全なTerraformおよびAnsibleの作業ディレクトリにコンパイルします。本番運用レベルでTTPとツールを検証します。GCP、AWS、Azureに対応。
 virtualalllocex/payload-download-cradles
これらは、ダウンロードクレードル検知の文脈でAV/EPP/EDRをバイパスするための、新しいダウンロードクレードルを遊び感覚で考案・作成する際のインスピレーションとなる、さまざまなタイプのダウンロードクレードルです。
 justinsteven/advisories
Web、クラウド、インフラストラクチャ、およびオープンソースソフトウェアの脆弱性をカバーするセキュリティアドバイザリ開示の個人リポジトリ。
 securityfirst/umbrella_android
オープンソースのAndroid、iOS、Webアプリで、デジタルおよび物理的なセキュリティについて学び、管理するためのものです。安全なメッセージの送り方から誘拐への対処まで、Umbrellaは40以上のトピックについて、複数の言語でベストプラクティスガイドを提供しています。高リスク国で働く人々(ジャ…
 gand3lf/heappy
あなたのエクスプロイトプロセスを支援するハッピーなヒープエディタ :slightly_smiling_face:
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
 sncker/cve-2021-3129
Laravel デバッグ RCE
 outflanknl/presentations
Outflankチームのメンバーが公開イベントで発表したプレゼンテーション資料。
 zack0x01/cve-2025-55182-advanced-scanner-
Next.jsアプリケーションにおけるCVE-2025-55182(React Server Components RCE)を検出および悪用するためのコマンドラインスキャナ。認可されたセキュリティテスト用のカスタムコマンド実行をサポートします。
 mspnightmare/cves
特定のCVE(主にWordPressプラグインおよびエンタープライズWebアプリケーション)向けの、武器化された概念実証エクスプロイトとアドバイザリのコレクションであり、許可されたセキュリティテスト用です。









