
 #1

 nickvourd/windows-local-privilege-escalation-cookbook
Windowsローカル権限昇格クックブック
 grimm-co/notquite0dayfriday
これは、実際のソフトウェアにおける実際のバグを記録し、傾向を明らかにして、それらをより迅速に防止・発見する方法を学ぶためのリポジトリです。
 michenriksen/drawio-threatmodeling
Draw.io ライブラリ(脅威モデリング図用)
 olafhartong/threathunting
MITRE ATT&CK にマッピングされた Splunk アプリで、脅威ハンティングをガイドします。
 hellman/xortool
マルチバイトXOR暗号を解析するためのツール
 p0dalirius/windows-coerced-authentication-methods
さまざまなプロトコルを使用して、リモートプロシージャコール(RPC)を介して、Windowsマシンを攻撃者が制御するマシンに対して認証させるための方法のリスト。
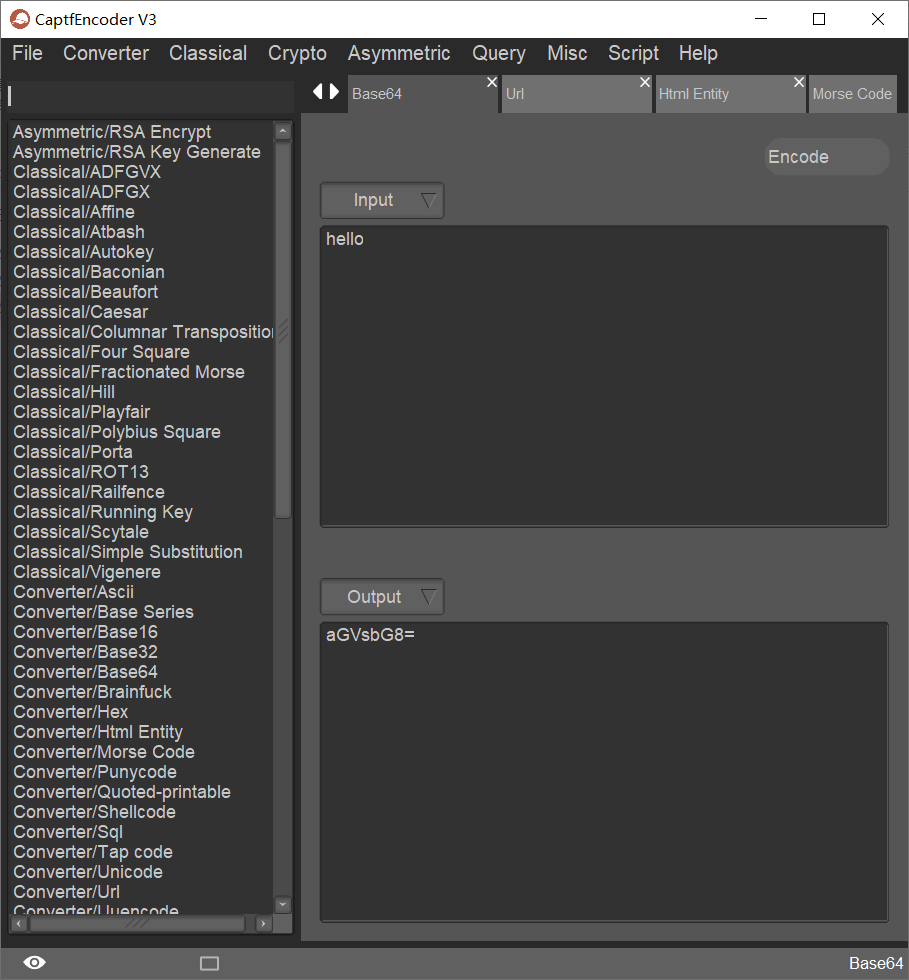 guyoung/captfencoder
クロスプラットフォームのセキュリティツールキット。エンコーディング、古典的および現代的な暗号、ハッシュ計算、オンライン偵察クエリに対応し、CTFやセキュリティ分析向けに設計されています。
 bee-san/name-that-hash
CLI または Web アプリで 300 以上のハッシュタイプを即座に識別。人気のあるハッシュを優先し、概要を提供し、パスワードクラッキングワークフローで HashCat および John the Ripper と統合。
 ahxr/ghost
Windowsシステム向けに、サイレントなリモートコマンドラインアクセス、隠れたファイルのダウンロード/実行、永続化メカニズムを提供する軽量RAT。暗号化されたC2通信と自動再接続機能を備えています。
 safety-research/bloom
LLM用の自動行動評価フレームワークで、多様なテストシナリオを生成し、追従性(sycophancy)、バイアス、その他の安全関連行動を再現可能なシード設定で調査します。
 xtiankisutsa/mara_framework
MARAはモバイルアプリケーションのリバースエンジニアリングおよび分析フレームワークです。これは、一般的に使用されるモバイルアプリケーションのリバースエンジニアリングおよび分析ツールをまとめたツールキットであり、OWASPモバイルセキュリティ脅威に対するモバイルアプリケーションのテストを支援します。
 selinuxproject/selinux-notebook
SELinuxに関する包括的なオープンソース書籍。カーネルコンポーネント、ユーザースペースライブラリ、ポリシーツールチェーン、ポリシー言語をカバー。HTML、PDF、EPUB形式のビルド手順を含む。
 owasp/docker-security
コンテナセキュリティを掌握する
 strangerealintel/cyberthreatintel
マルウェア解析と、APTおよびサイバー犯罪者グループのサイバー脅威インテル
 0xhossam/killer
Killerは、様々な回避技術を用いてAV/EDRセキュリティツールをバイパスするために設計された非常にシンプルなツールであり、Patchwork groupによって使用されています。
 qubesos/qubes-secpack
キュレーションされたQubes OSセキュリティ速報、カナリア、PGP鍵、ISOダイジェストのリポジトリ。gitタグと分離署名による認証済み検証に対応。










