
 #1

 letsdefend/awesome-soc-analyst
SOCアナリストおよびSOCアナリスト志望者向けの役立つリソース。
 requie/ai-red-teaming-guide
AIシステムの敵対的テストとセキュリティ評価に関する包括的なガイドであり、攻撃者に悪用される前に組織が脆弱性を特定できるよう支援します。
 trycatchhcf/cloakify
CloakifyFactory - データの外部流出・内部侵入を平然と実行; あらゆるファイルタイプを日常的な文字列リストに変換、テキストベースのステガノグラフィを利用; DLP/MLSデバイスの回避、データホワイトリスト管理の打破、アナリストへのソーシャルエンジニアリング、AV検出の回避
 frostbits-security/mitm-cheatsheet
L2〜L4および無線レイヤーにおける中間者攻撃をカタログ化したチートシート。ペネトレーションテスターと防御側のために、攻撃ツール、検出方法、緩和策を収録。
 m4sc3r4n0/evil-droid
Androidのペネトレーションテスト向けにAPKペイロードを作成、生成、埋め込むフレームワーク。Metasploitをエクスプロイトに、Apktoolを再パッケージ化に使用します。
 echowei/deeptraffic
ネットワークトラフィック分類のためのディープラーニングモデル
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 archstrike/archstrike
セキュリティ専門家と愛好家のためのArch Linuxリポジトリ。Arch Wayに従い、i686、x86_64、ARMv6、ARMv7、ARMv8に最適化されています。
 inquest/malware-samples
マルウェアサンプルと関連する解析情報のコレクション。おそらくhttp://blog.inquest.netから参照されています
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 xsscx/fuzz
コモディティインジェクションシグネチャ、悪意のある入力、XSS、HTTPヘッダーインジェクション、XXE、RCE、JavaScript、XSLT
 magicsword-io/lolrmm
脅威アクターに悪用されるRemote Monitoring and Managementツールの厳選カタログ。YAMLプロファイル、Sigma検知ルール、脅威ハンティングと防止のためのAPIアクセスを提供。
 ly4k/curveball
CVE-2020-0601 の PoC - Windows CryptoAPI (Crypt32.dll)
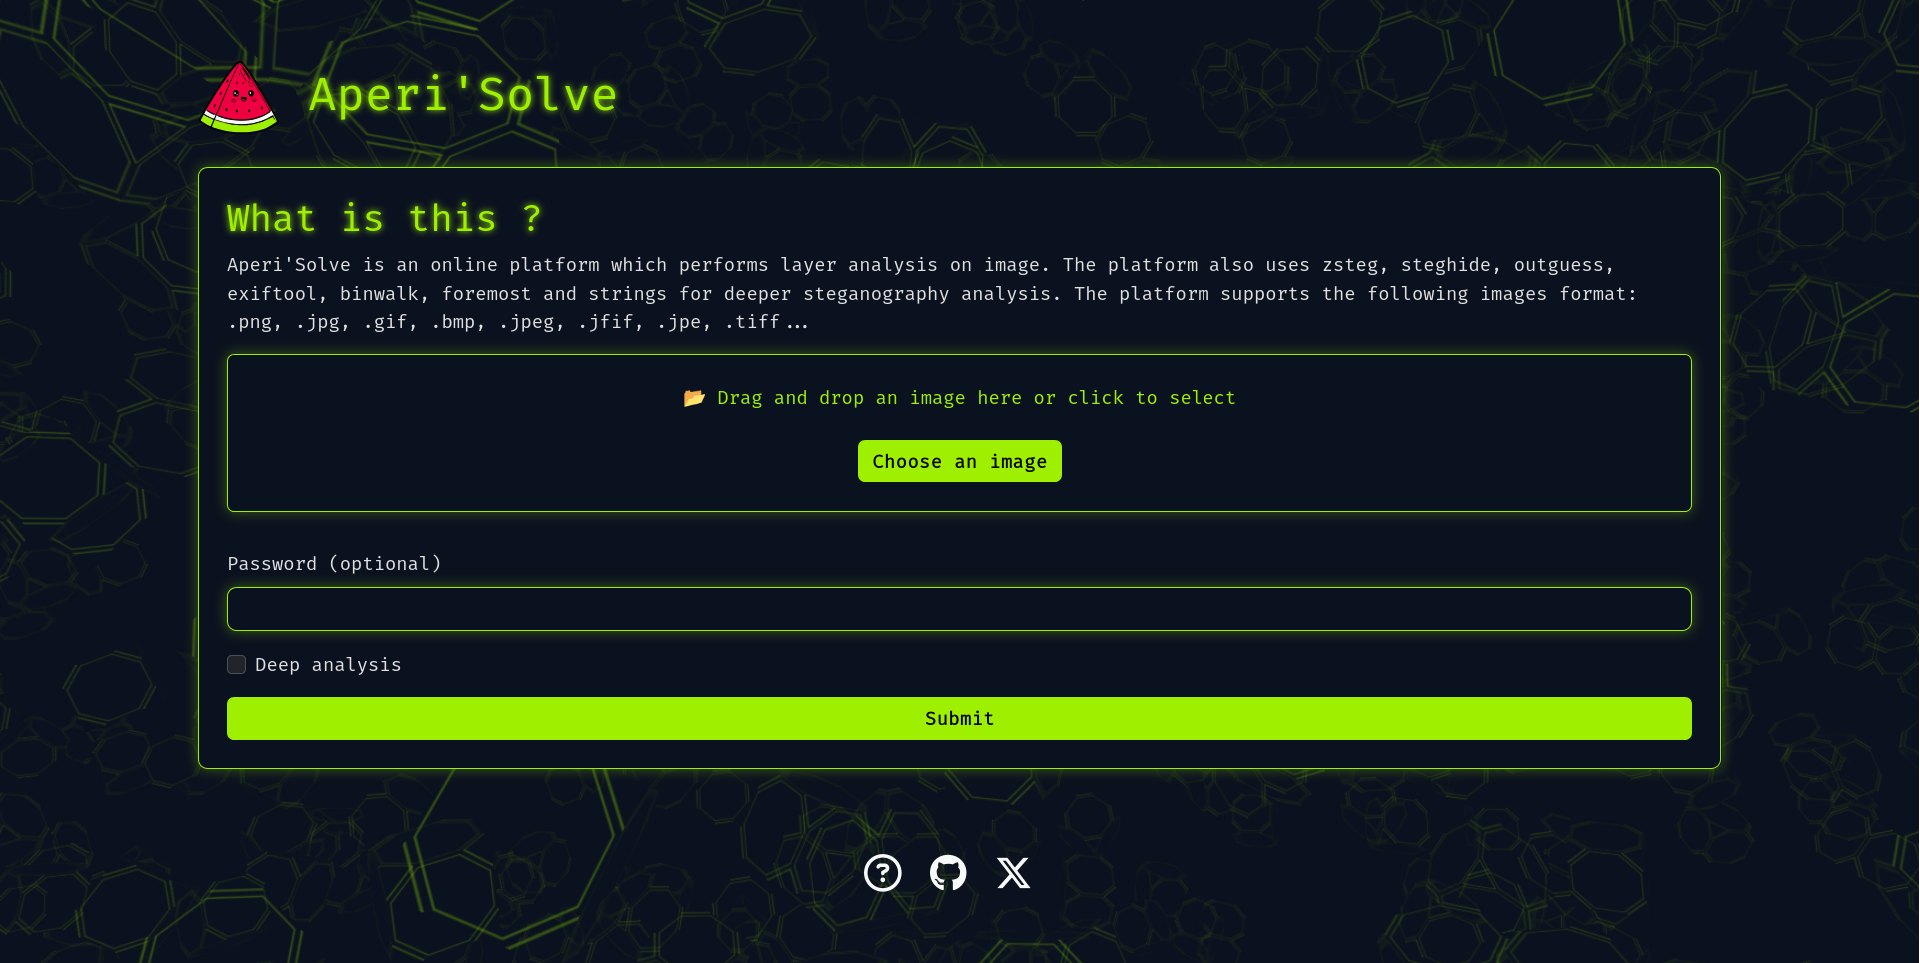 zeecka/aperisolve
Automated steganalysis platform that detects hidden data in images using 16 parallel analyzers, bit-layer visualization, and an in-app wiki for CTF…
 xacone/bestedrofthemarket
オープンソースのWindowsカーネルレベルのEDRラボ。プロセスインジェクション、資格情報のダンプ、その他のTTPに対する検出方法を、システムコールインターセプト、カーネルコールバック、YARAルールを介して理解しテストするためのものです。
 viralmaniar/bigbountyrecon
BigBountyReconツールは、様々なGoogle dorkやオープンソースツールを使用した58の異なる手法を活用し、対象組織に対する初期偵察プロセスを迅速化します。









