
 #1
 narfindustries/http-garden
HTTP実装向け差分テストフレームワーク
 google/oss-fuzz-gen
OSS-FuzzによるLLM駆動のファジング。
 gaasedelen/patching
IDA Pro用対話型バイナリパッチプラグイン
 splx-ai/agentic-radar
LLMエージェントワークフロー向けのセキュリティスキャナー
 steven-michaud/hookcase
macOS/OS Xリバースエンジニアリングツール
 chichou/vscode-frida
非公式のVSCode向けfrida拡張機能
 angorafuzzer/angora
カバレッジ誘導型ファザー。シンボリック実行を行わずに、テイントトラッキングとスカラー最適化を用いてパス制約を解決し、脆弱性発見のための分岐カバレッジを向上させます。
 cc1a2b/jshunter
jshunterは、JavaScriptファイルを解析し、エンドポイントを抽出するために設計されたコマンドラインツールです。このツールは、APIエンドポイントや潜在的なセキュリティ脆弱性などの機密データの特定に特化しており、バグバウンティハンターやセキュリティ研究者にとって不可欠なリソースとなってい…
 byt3bl33d3r/offensivedlr
研究ノート & .NETのDLRを武器化するためのPoCコードを含むツールボックス
 dolevf/graphw00f
良性および不正なクエリを送信してバックエンド技術を特定し、GraphQL Threat Matrixを介してセキュリティ防御を評価するGraphQLサーバーエンジンフィンガープリンティングツール。
 smackers/smack
モジュラーなソフトウェア検証ツールチェーンで、LLVM IRをBoogie中間検証言語に変換し、Cプログラムにおける有界および実験的な無界アサーションチェッキングを行います。
 trailofbits/polytracker
LLVMベースの計装ツールであり、汎用テイントトラッキング、データフロー解析、トレーシングを実現します。
 ejfkdev/ddc
Android DEX → Rust製Javaデコンパイラ。速度重視で設計 — アプリ全体を数秒で、クエリはミリ秒単位。段階的解析、javacで検証済みの出力、全DEXバージョン対応、マルチDEXおよびXAPK/APKS/APKMコンテナ対応。
 ghostvectoracademy/dllhijackhunter
自動化されたDLLハイジャックの発見、検証、確認。ローカルの設定ミスを武器化された確定した攻撃経路に変換します。
 swdunlop/andbug
Android Dalvik VM用のスクリプト可能なデバッガ。JDWP/DDMインターフェースを使用してメソッドをフックし、プロセスの状態を検査し、ソースコードなしでランタイムの動作を変更します。
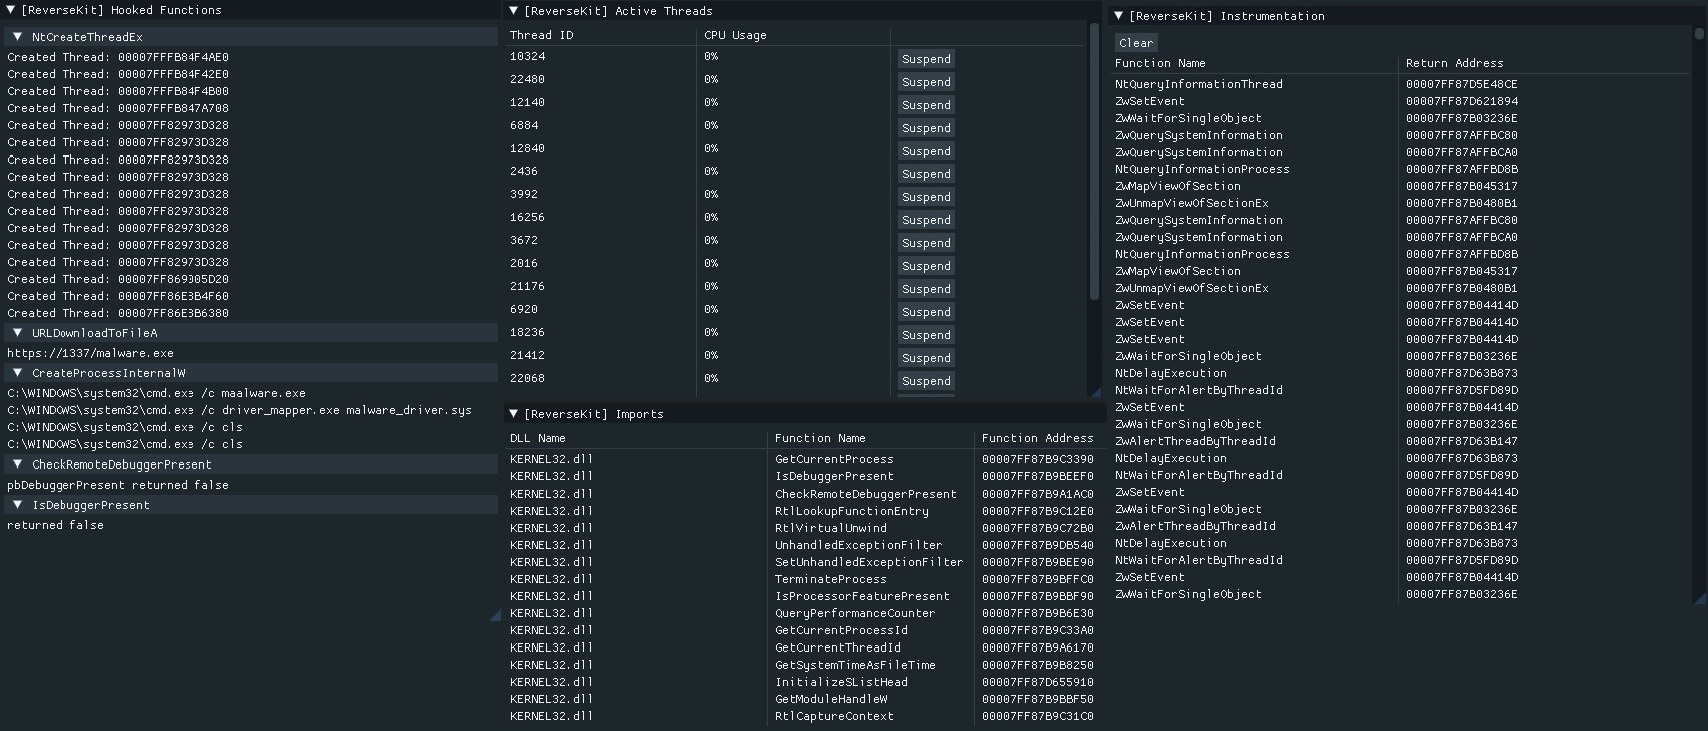 zer0condition/reversekit
x64動的リバースエンジニアリングツールキット
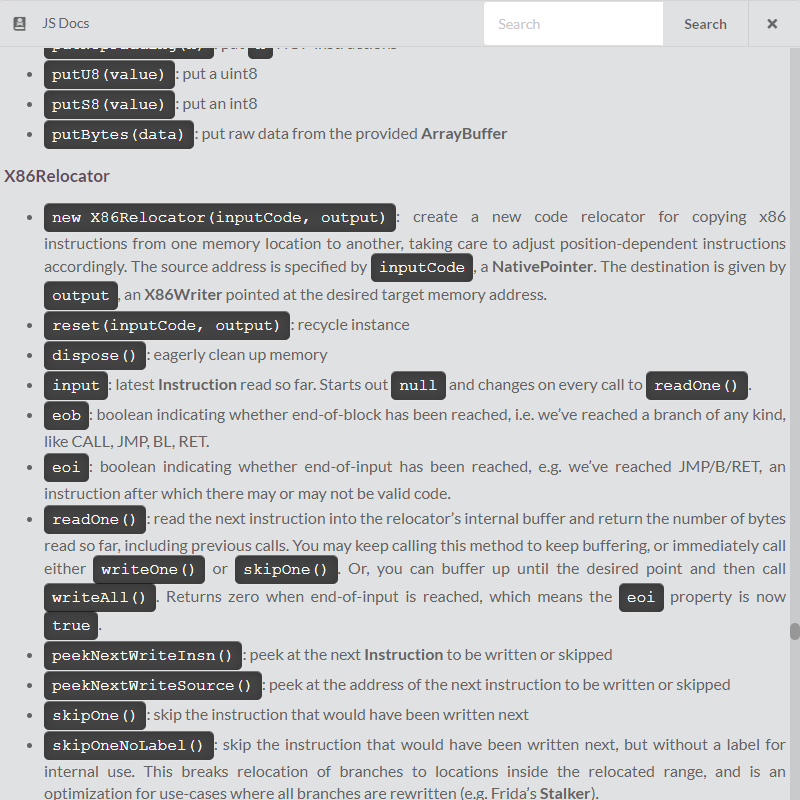 fuzzysecurity/fermion
Fermion、FridaとMonaco用のelectronラッパー。









