 #1
 ysaxon/cve-2023-29929
Kemp LoadMasterのDNS処理における重大なバッファオーバーフローの概念実証。巧妙に細工されたDNSリクエストによるリモートサービス拒否を引き起こします。
 xycloops123/tkey-remote-dos-vulnerability-exploit
CVE-2015-5477 POC のエクスプロイトコード
 jmaddington/drmm-cve-2020-1350-response
CVE-2020-1350 Windows DNS Server RCE脆弱性のレジストリベースの緩和スクリプト。サーバー再起動なしでMicrosoft推奨の回避策を適用します。
 sensepost/dns-shell
DNS-Shell は DNS チャネルを介した対話型シェルです。
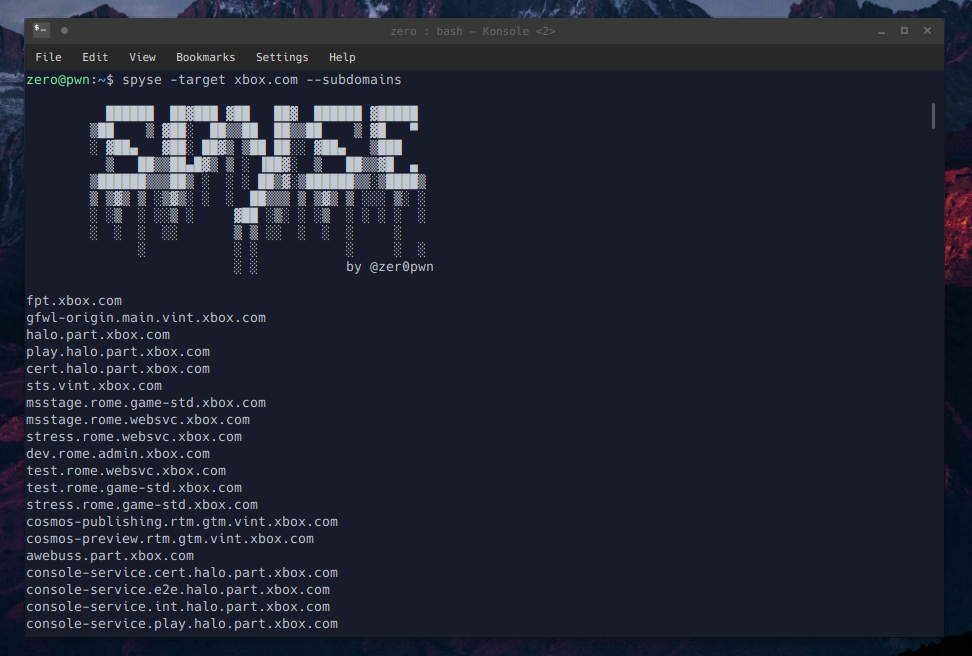 zeropwn/spyse.py
spyse.comでホストされているツールのためのPython APIラッパーとコマンドラインクライアント。
 h43z/dns-rebinding-tool
カスタムスクリプト対応のdnsリバインドツール
 jh00nbr/phishruffus
インテリジェントな脅威ハンターとフィッシングサーバー
 knqyf263/cve-2023-50387
DNSSEC KeyTrap の脆弱性 (CVE-2023-50387) に関する教育用の概念実証 (PoC) で、DNS リゾルバに対するアルゴリズム複雑性攻撃を実証するための Docker ベースのラボ環境を備えています。
 z3usx01/cve-2021-23017-poc
この問題は、設定ファイルで "resolver" ディレクティブが使用されている場合にのみ nginx に影響します。さらに、攻撃は、攻撃者が DNS サーバーからの UDP パケットを偽造できる場合にのみ可能です。
 t0r0t0r0/cve-2015-7547
CVE-2015-7547 glibc DNSリゾルバの脆弱性の概念実証エクスプロイト。細工されたDNS応答を介してバッファオーバーフローを引き起こすPythonおよびPHPスクリプトを含み、iptablesによる緩和策ノート付き。
 knqyf263/cve-2015-5477
BIND9 TKEYアサーションのサービス拒否(DoS)脆弱性(CVE-2015-5477)に対する概念実証エクスプロイト。単一の巧妙に細工されたDNSパケットを送信して、namedプロセスをクラッシュさせます。
 6lj/evil-cve-2021-23017-update-2025
NGINXサーバー(バージョン0.6.18–1.20.0)の脆弱性。これらのスクリプトは、悪意のあるDNSレスポンスを送信することでサービス妨害(DoS)を引き起こすことを目的としており、ファイアウォールを回避するための拡張機能も備えています。
 june-in-exile/cve-2021-26700
CVE-2021-26700のVS Code npm拡張機能における教育目的のRCEエクスプロイト。悪意のあるpackage.jsonの実行を介してCaldera C2サーバーへのDNSトンネリングを示す。
 homjxi0e/cve-2017-9430
CVE-2017-9430 の概念実証エクスプロイト。dnstracer 1.9 のスタックベースのバッファオーバーフローであり、長いコマンドライン引数によってトリガーされ、サービス拒否を引き起こします。
 bluebluelan/cve-2015-7547-proj-master
glibc getaddrinfo()のスタックベースのバッファオーバーフローであるCVE-2015-7547の概念実証エクスプロイト。脆弱性をトリガーしてクライアントをクラッシュさせるサーバーとクライアントのコンポーネントが含まれます。
 psc4re/nse-scripts
CVE-2020-1350 SIGRED、CVE-2020-0796 SMBGHOST、CVE-2021-21972、proxyshell、CVE-2021-34473 を検出するためのNSEスクリプト
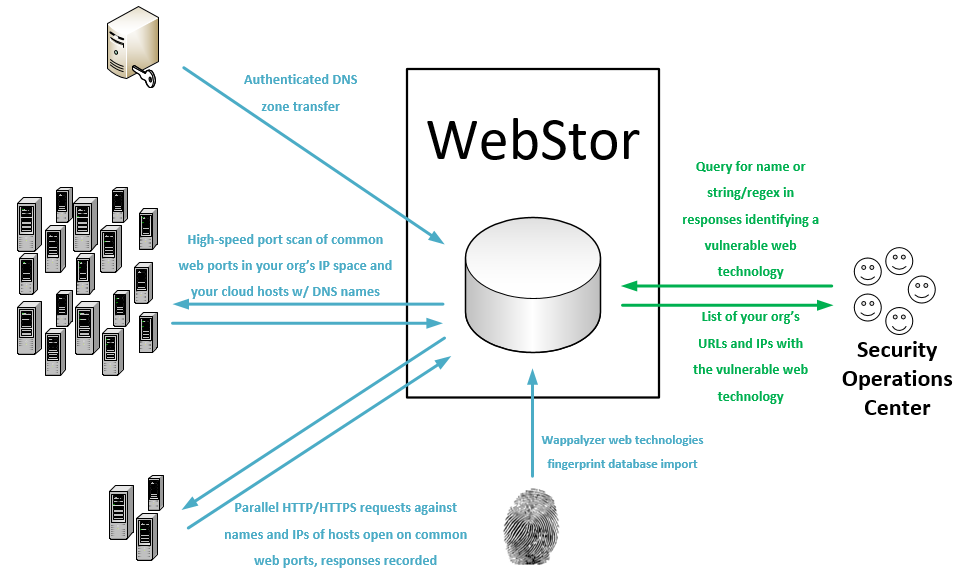 rossgeerlings/webstor
組織のネットワーク全体のすべてのWebサイトをDNSゾーン転送とmasscanを使用して列挙し、レスポンスを保存し、既知の脆弱なWebテクノロジーやカスタム正規表現パターンに対するクエリを可能にします。