#1

 jipegit/osxauditor
OS X Auditor は無料の Mac OS X コンピュータフォレンジックツールです。
 wireshark/wireshark
Wireshark公式コードリポジトリです。https://wiresharkfoundation.org/donate/ で寄付をしていただくことで、リリースを継続できます。
 mikeroyal/digital-forensics-guide
デジタルフォレンジックガイド。デジタルフォレンジック、コンピュータフォレンジック、モバイルデバイスフォレンジック、ネットワークフォレンジック、データベースフォレンジックのすべてを学べます。
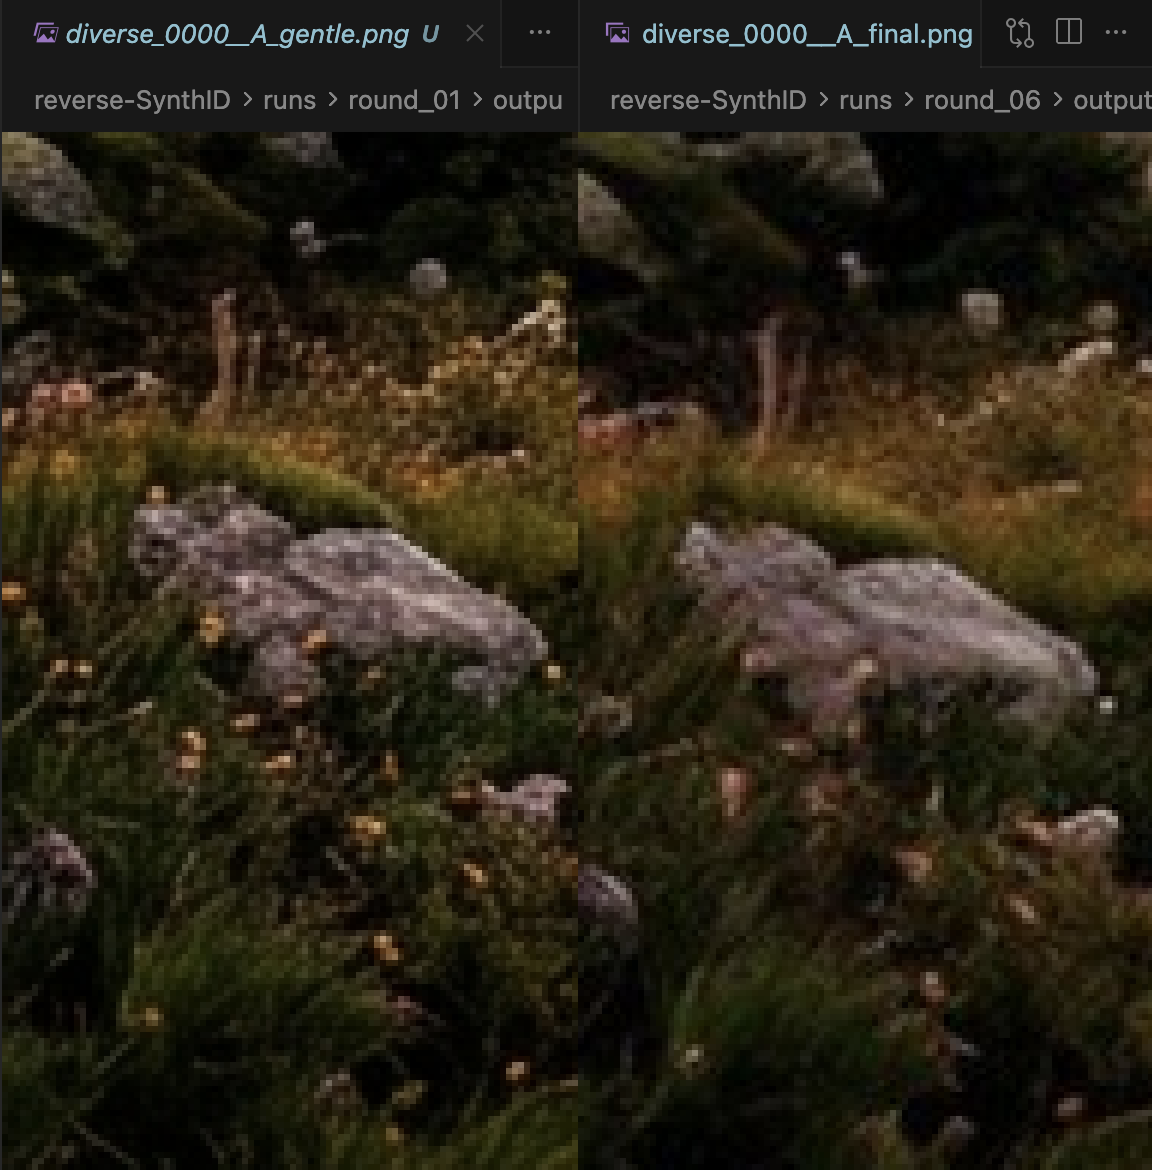 aloshdenny/reverse-synthid
GeminiのSynthID検出のリバースエンジニアリング
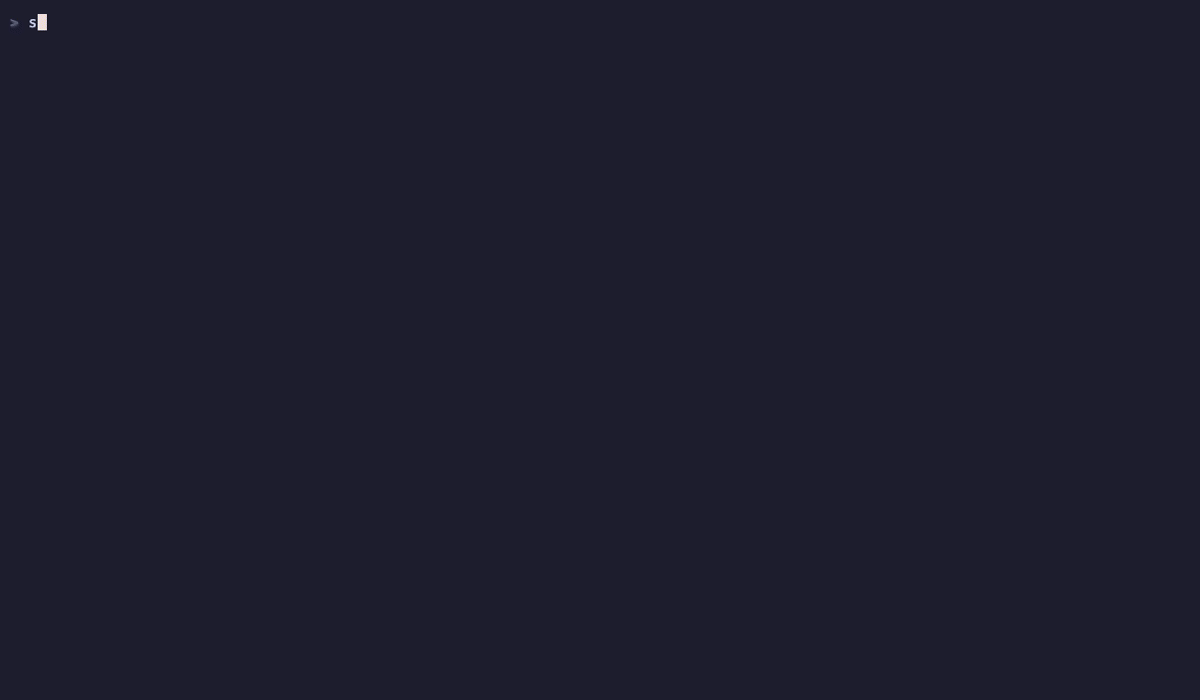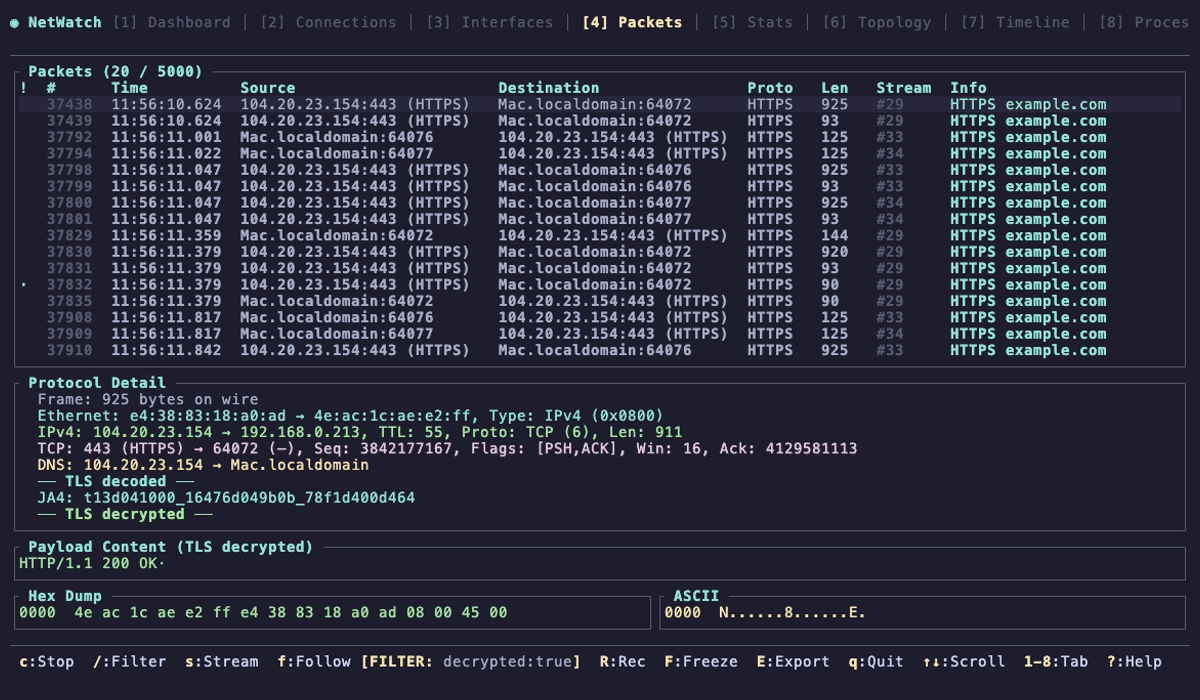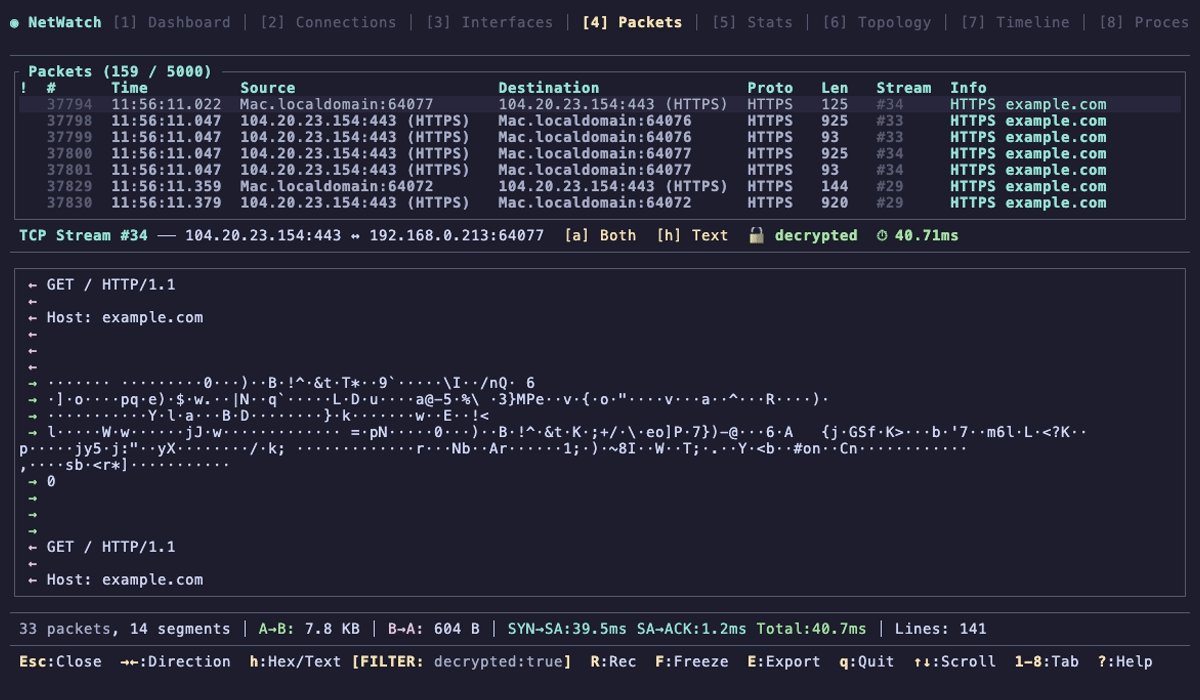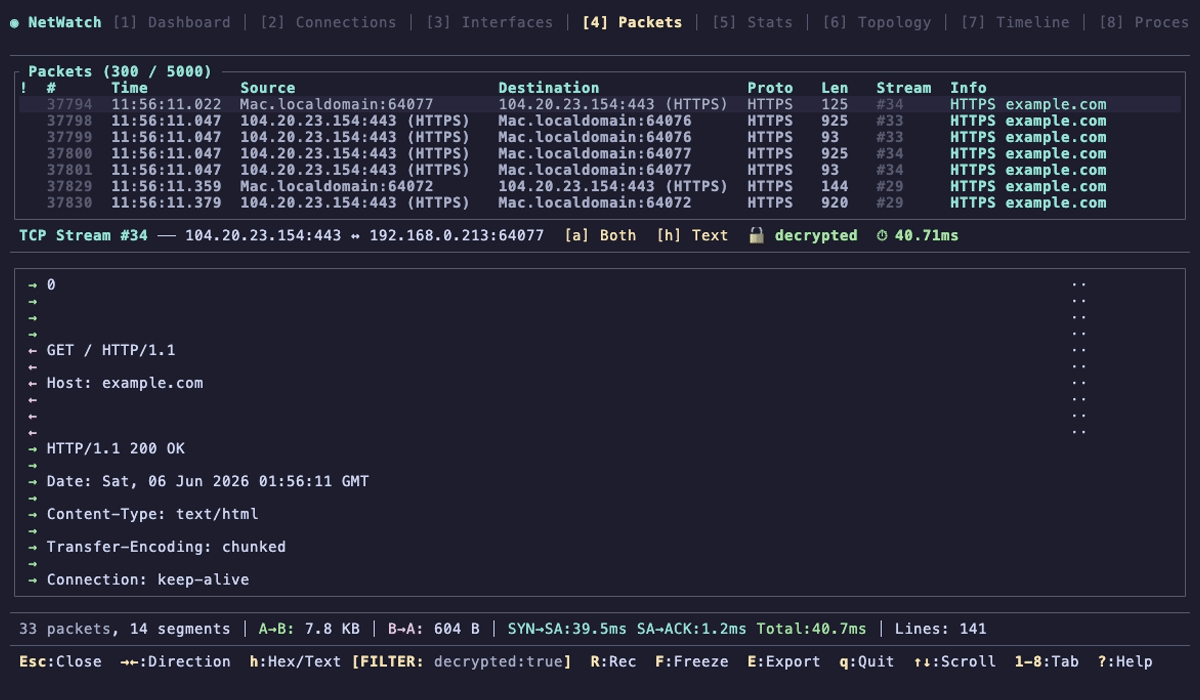 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 thewover/donut
x86、x64、またはAMD64+x86の位置独立型シェルコードを生成し、.NETアセンブリ、PEファイル、およびその他のWindowsペイロードをメモリから読み込んでパラメータ付きで実行します。
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
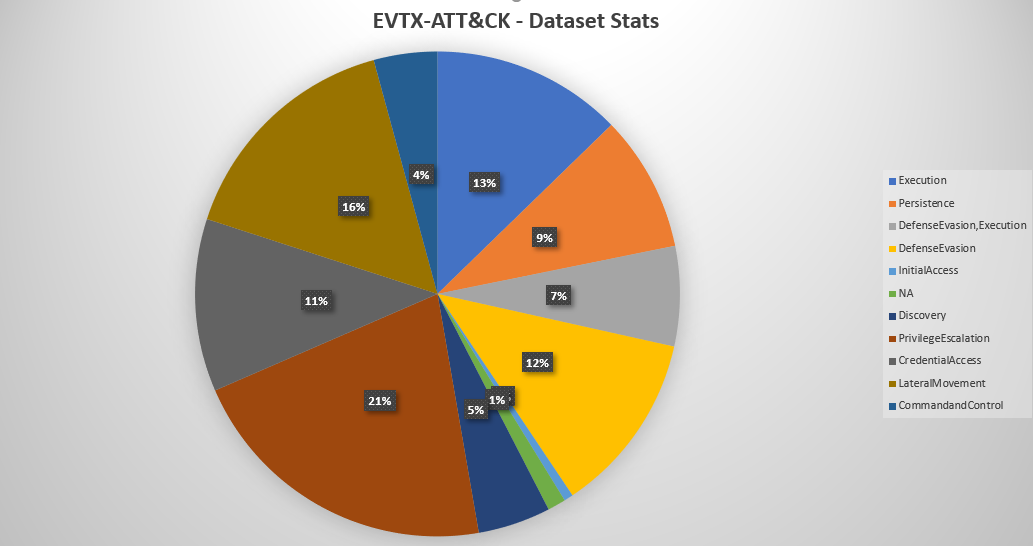 sbousseaden/evtx-attack-samples
Windows EVTX攻撃サンプルのキュレーションコレクションで、MITRE ATT&CKテクニックにマッピングされており、検知スクリプトのテスト、DFIRトレーニング、脅威ハンティング向けに設計されています。
 epasveer/seer
Seer - GDB の GUI フロントエンド
 hasherezade/pe-sieve
指定されたプロセスをスキャンします。様々な悪意のある可能性のあるインプラント(置換/インジェクションされたPE、シェルコード、フック、インメモリパッチ)を認識してダンプします。
 sans-blue-team/deepbluecli
PowerShellベースの脅威ハンティングツール。Windowsイベントログを分析し、資格情報攻撃、難読化されたコマンド、サービス操作、Mimikatzの使用などの悪意あるアクティビティを検出します。
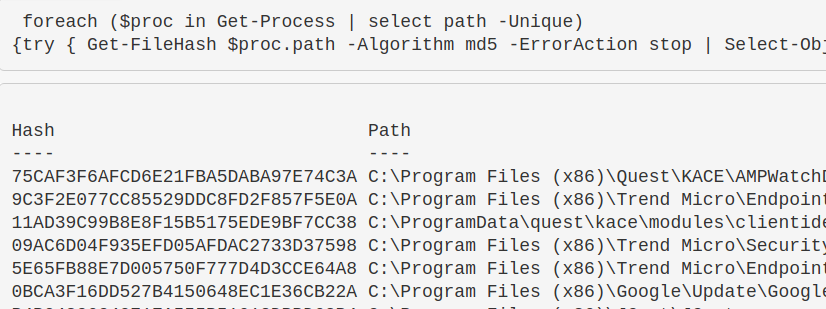 purp1ew0lf/blue-team-notes
まさかブルーチームを置き去りにすると思った?そんなわけないでしょ。
 decalage2/oletools
MS OLE2およびOfficeドキュメントを解析し、VBAマクロを抽出し、エクスプロイトを検出し、構造化ストレージファイルのフォレンジック分析を実行するためのPythonツールキット。
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。
 ericzimmerman/kapefiles
このリポジトリは、KAPEで使用するためのコミュニティ作成のTargetsおよびModulesを置く場所として機能します。
 foxio-llc/ja4
JA4+は、ネットワークフィンガープリンティング標準のスイートです