#1
ブルーチーム、防御的セキュリティ、脅威保護のためのツール。
Kitploit おすすめ
 snyk/leaky-vessels-dynamic-detector
eBPFベースのランタイム検出器で、runcおよびDockerにおけるコンテナエスケープの脆弱性を検出します。ビルド時およびランタイム中に、システムコールとDockerデーモン呼び出しを監視して、CVE-2024-21626、CVE-2024-23651、CVE-2024-23652、CVE-202…
 evdenis/lsm_bpf_check_argc0
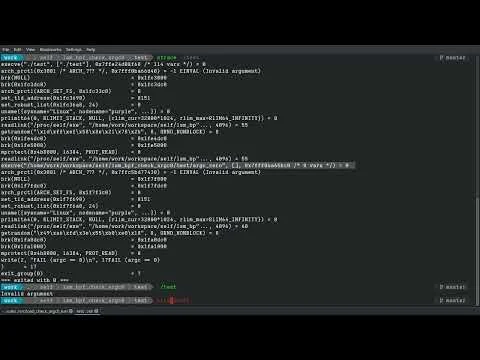
LSM BPFモジュールで、pwnkit(CVE-2021-4034)のようなエクスプロイトをブロックする
 protectai/rebuff
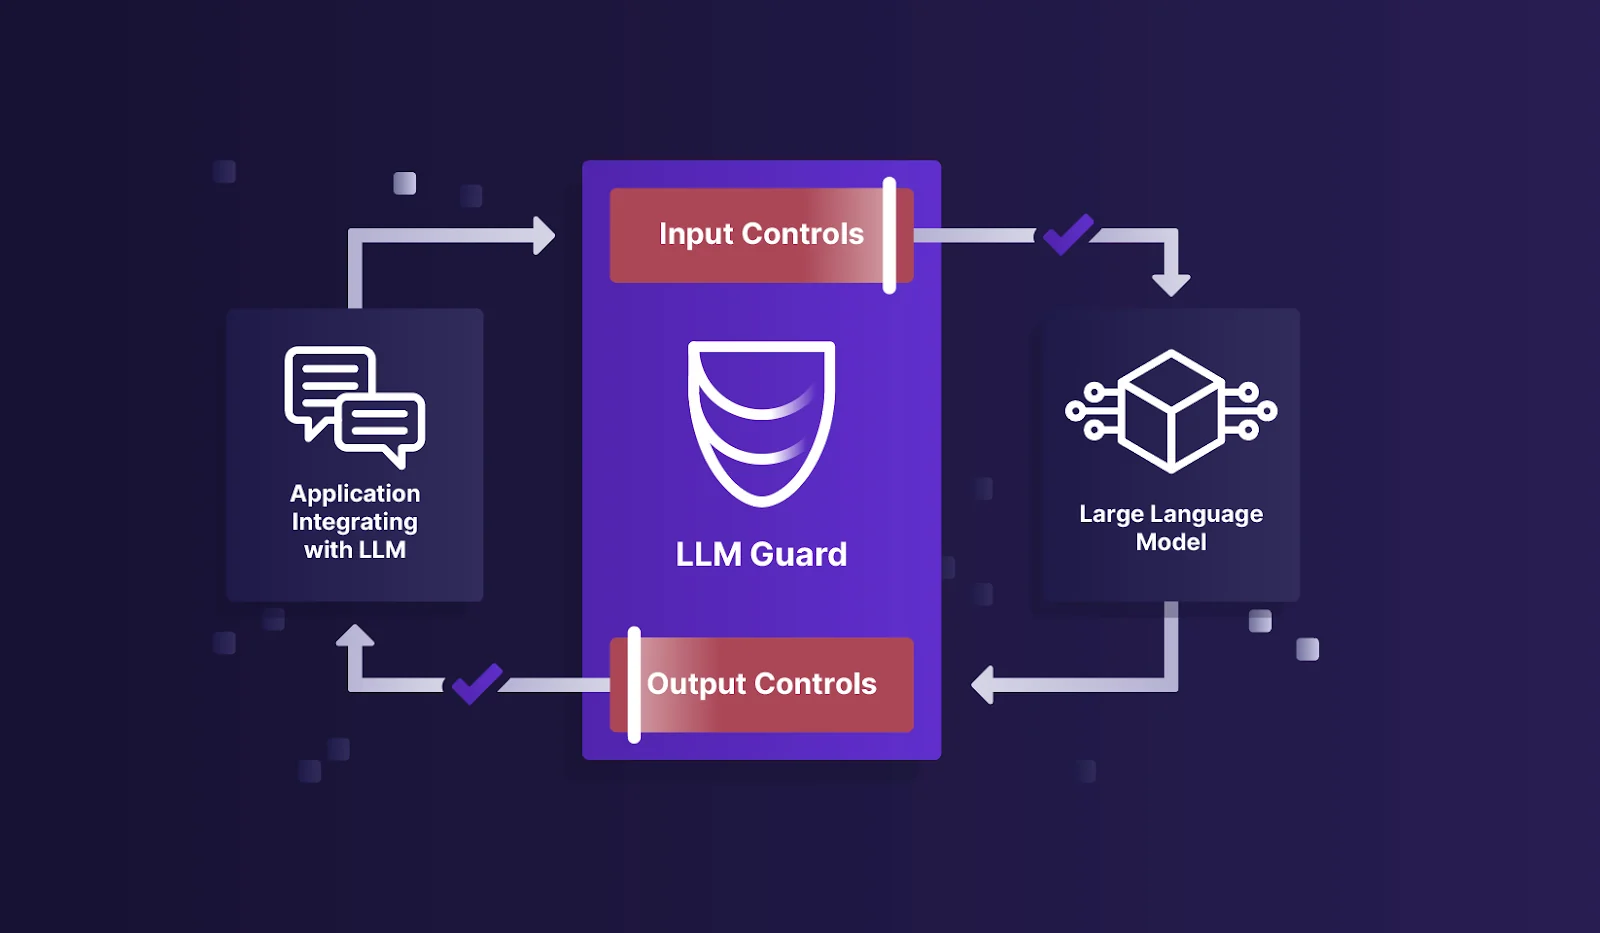
ヒューリスティック、LLMベースの分析、vectorDB攻撃シグネチャ、カナリアトークン漏洩検出を組み合わせた、AIアプリケーション向けの多層型プロンプトインジェクション検出器。
 yanchenyu360/cve-2026-41940-security-patch
CVE-2026-41940に対する一時的な緩和策
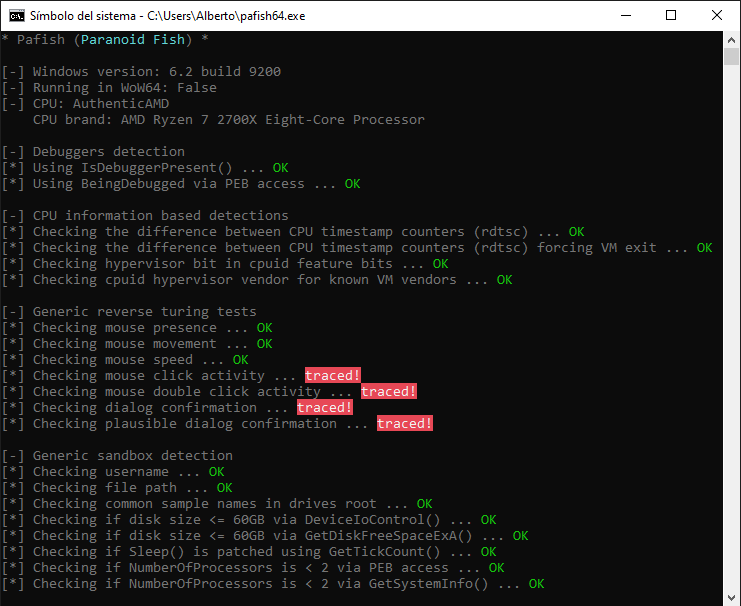 a0rtega/pafish
Pafishは、マルウェアファミリーと同じ方法で仮想マシンやマルウェア解析環境を検出するために、さまざまな技術を使用するテストツールです。
 efforg/https-everywhere
多くのWebサイトがHTTPSを提供しているものの、暗号化されていない接続も許可している場合に、あなたの通信を暗号化するブラウザ拡張機能です。
 mozilla/bleach
Bleachは、許可リストベースのHTMLサニタイジングライブラリで、マークアップや属性をエスケープまたは除去します。
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity コアルールセット (CRS) プロジェクト (公式リポジトリ)
 mozilla/mozdef
非推奨 - MozDef: Mozilla エンタープライズ防御プラットフォーム
 optiv/mangle
Mangleは、EDRによる検知を回避するために、コンパイルされた実行可能ファイル(.exeまたはDLL)の側面を操作するツールです。
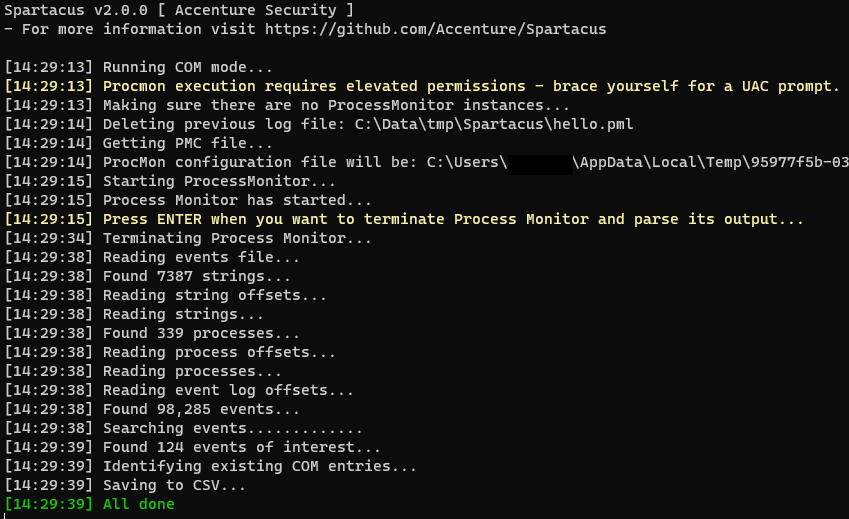 accenture/spartacus
Spartacus DLL/COM ハイジャッキングツールキット
 kiexitdispatcher/godefender
アンチ仮想化、アンチデバッグ、AntiVM、アンチ仮想マシン、アンチデバッグ、アンチSandboxie、アンチサンドボックス、VM検出パッケージ。Windowsのみ。
 mandiant/silketw
C#で書かれたETWラッパー。脅威ハンティング、マルウェア解析、インシデント対応のために、カーネルおよびユーザーモードのイベントデータをJSONにシリアライズし、Yara統合とElasticsearchへの送信を備えています。
 cloudflare/mitmengine
MITM(モンスター・イン・ザ・ミドル)検出ツール。MALCOLM の構築に使用されます: