
 #1

 bhdresh/dejavu
DejaVU - オープンソースデセプションフレームワーク
 nosie12/fire-wall-server
Pythonベースのシミュレーションファイアウォールで、Spring4Shell(CVE-2022-22965)のエクスプロイト試行を検出・ブロックします。このプロジェクトは、カスタムのfirewall_server.pyを使用して悪意のあるペイロードパターンを識別することでHTTPリクエストをフィ…
 infosecn1nja/ad-attack-defense
最新のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を用いてActive Directoryを攻撃・防御する
 naveenbana5250/cve-2023-34362-defense-package
MOVEit Transfer Vulnerability 向け脅威情報に基づく検出&緩和パッケージ
 gmh5225/ransmap-ransomware-binary-classification
Jupyter notebook analyzing the RanSMAP dataset to classify ransomware families from memory access patterns (GPA, entropy, page type) using…
 zephrfish/cve-2025-53770-scanner
ToolShell スキャナー - CVE-2025-53770 および検出情報
 gmh5225/zeropoint
このPowerShellスクリプトは、CVE-2025-53770 — Microsoft SharePointの深刻なRCE脆弱性 — の侵害インジケータを検出します。作成者: @n1chr0x と @BlackRazer67
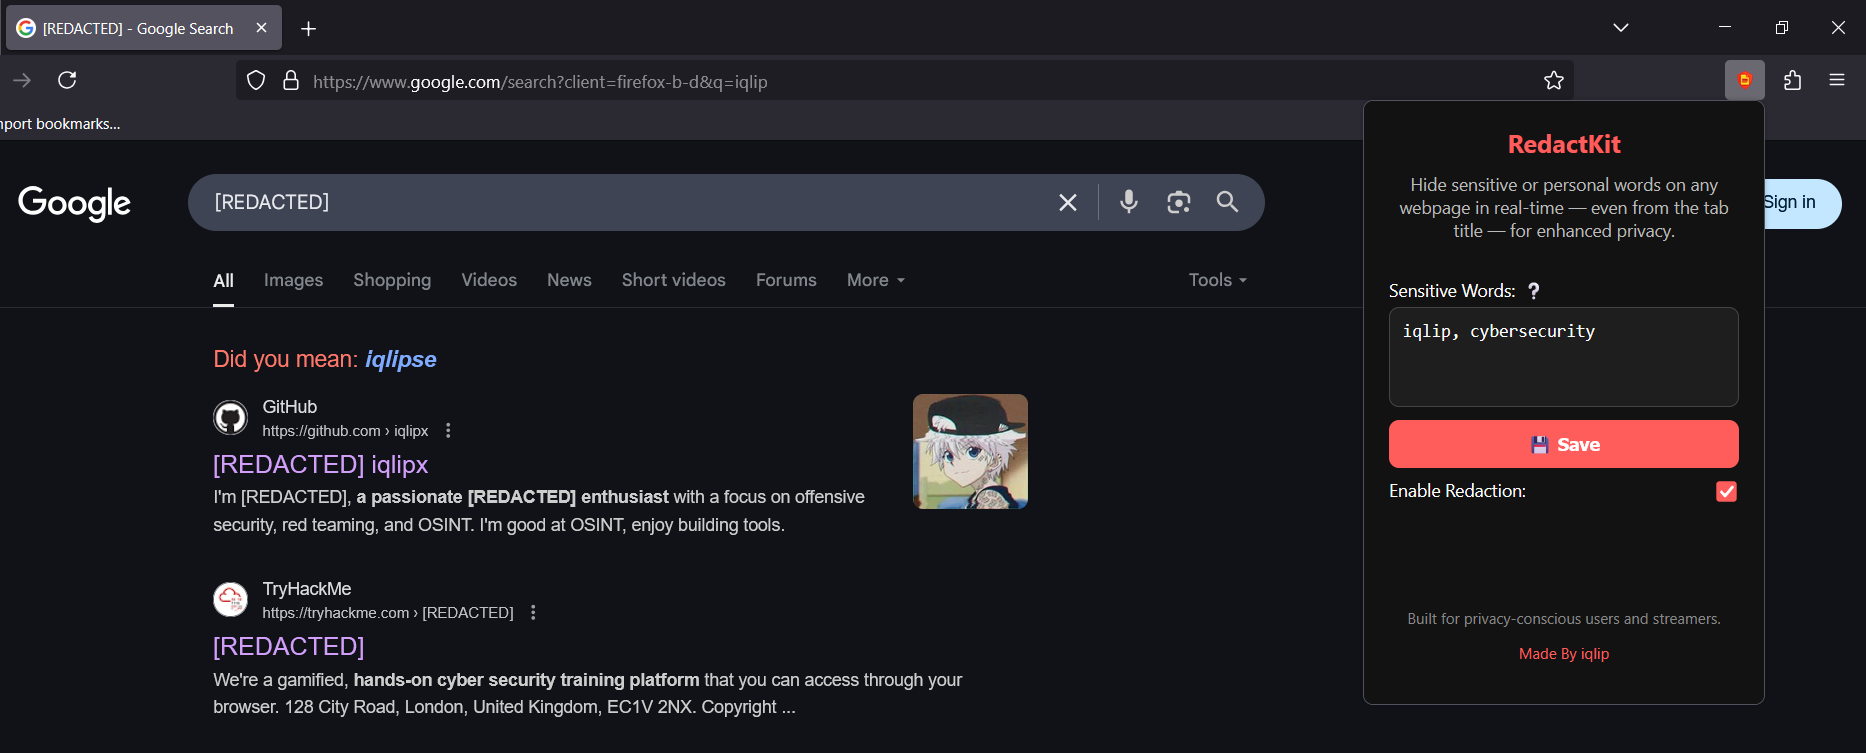
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ Webページやタブのタイトル上で、機密性の高い単語(例:名前、メールアドレス、電話番号)をリアルタイムに墨消し(伏せ字化)するFirefox拡張機能です。
 d4rksystem/vboxcloak
マルウェア解析者が、解析を回避しようとするマルウェアからWindows VirtualBox Windows VMを隠す手助けをするPowerShellスクリプト。確実にpafishの評価を少なくとも数ポイント下げられます ;)
 yunginnanet/hellpot
HellPotは、行儀の悪いHTTPボットに罰を与えるために設計された、終わりのない苦しみへのクロスプラットフォームなポータルです。
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 itzmeshervin/siem-dashboard
軽量でリアルタイムなセキュリティ情報イベント管理(SIEM)ダッシュボード。Streamlitを使って構築されています。システムログを収集し、USBや侵入活動を検出して、効率的な監視のために可視化します。大学向けの個人サイバーセキュリティプロジェクトとして設計されています。
 mingshenhk/citrixbleed-2-cve-2025-5777-poc-
CitrixBleed 2 — CVE-2025-5777(境界外読み取り漏洩)のPoCと検出ツールキットの詳細解説
 corelight/zeek-endpoint-enrichment-conn
conn.log を EDR データで拡充する
 shutdownrepo/dcshadow
Mimikatz lsadump::dcshadowのPython代替
 nuclearphoenixx/fake-sandbox
👁🗨 このスクリプトは、一部のマルウェアが回避しようとする解析サンドボックス/VMソフトウェアの偽プロセスをシミュレートします。
 malvuln/ransomlord
RansomLordは、ランサムウェアの暗号化前にこれを無力化するために使用されるPEファイルの作成を自動化する、概念実証(PoC)のアンチランサムウェア・エクスプロイトツールです。









