
 #1

 detect-defenselab/cve-2026-31431-detection-defense
CVE-2026-31431の調査および検出ガイダンス。io_uringベースのシステムコール監視バイパスに関するものです。Tetragon、Falco、Wazuh向けの検出ルールと、堅牢化戦略を提供します。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746向け自動緩和ツール。Linuxシステム向けに、アトミックロールバック、マルチファイアウォール対応(UFW、firewalld、nftables、iptables)、および多層防御による修復を提供します。
 nzymeorg/nzyme
WiFi、Bluetooth、Ethernetの脅威検出。
 jvoisin/snuffleupagus
php7およびphp8向けセキュリティモジュール - バグクラスを抹殺し、残りはバーチャルパッチで対処!
 pandaadir05/ghost
マルウェアで使用されるプロセスインジェクションとメモリ操作を検出します。RWX領域、シェルコードパターン、APIフック、スレッドハイジャック、プロセスハロウイングを検出します。速度のためにRustで構築されています。CLIおよびTUIインターフェースを含みます。
 cea-sec/usbsas
信頼できないUSBマスストレージデバイスを安全に読み取るためのツールおよびフレームワーク。
 netbiosx/digital-signature-hijack
バイナリ、PowerShellスクリプト、およびデジタル署名ハイジャックに関する情報
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。

 check-risk-waf/check-risk-waf
クラウドベースのWebアプリケーションファイアウォール(WAF)で、SQLi、XSS、DDoS、ボット攻撃に対するL3/L7保護を提供します。AIアシスタント、アンチボットCAPTCHA、レート制限、WebアプリケーションおよびAPIセキュリティのためのマネージドDNSを搭載。
 arcanum-sec/spikestrip
可逆なHTMLおよびJavaScriptのプロンプトデコイで、挿入ごとに不透明なキーを使用します。
 0xajstrike/emsign-trust-scan
2026年10月のeMudhra/emSign CA鍵漏洩に対応するオフラインスキャナー。OSのトラストストア、CAバンドル、Java cacerts、NSS、コンテナイメージ全体から影響を受けた証明書を検出します。

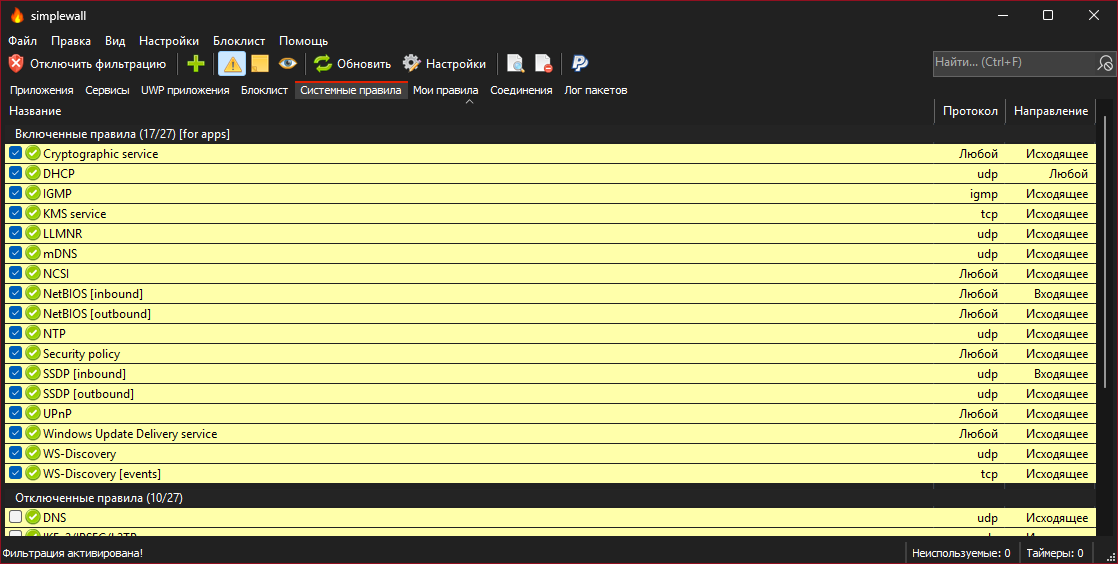 henrypp/simplewall
Windows Filtering Platform (WFP) を設定するためのシンプルなツールで、コンピュータ上のネットワークアクティビティを設定できます。
 rfxn/linux-malware-detect
5つの検出ステージ(MD5、HEXパターン、YARA、ClamAV、統計的解析)を備えたマルチエンジンLinuxマルウェアスキャナー。リアルタイムのinotify監視、隔離、マルチチャネルアラートを特徴とします。
 mohamedlahmeri01/vi-bot
28個の重み付きモジュール、行動分析、ブラウザフィンガープリンティング、ハニーポット、サーバーサイド検証を備えたクライアントサイドボット検出ライブラリ。ヘッドレスブラウザ、Selenium、Puppeteer、Playwright、ステルス自動化フレームワークを検出します。
 jenderal92/ddos-traffic-monitor
リアルタイムのトラフィック監視ツールで、IPアドレスごとのネットワークトラフィック量を検出・表示し、潜在的なDDoS攻撃を特定します。










