#1
 nccgroup/iodide
Cisco IOSデバッガおよび統合逆アセンブラ環境
 nccgroup/libdlmalloc
dlmalloc用のヒープ解析ツール
 nccgroup/libmempool
mempool用ヒープ分析ツール
 nccgroup/libslub
GDB内でLinuxカーネルのSLUBヒープ割り当てと構造を調査するためのPythonライブラリであり、エクスプロイト開発に向けたカーネルヒープ内部のより深い理解を可能にします。
 nccgroup/libtalloc
libtalloc は、GDB とともに使用して「トリビアルアロケータ」(talloc) を解析できる Python スクリプトです。
 nccgroup/psr
Pointer Sequence Reverser - Windows C++アプリケーションが特定のデータメンバーやオブジェクトにどのようにアクセスしているかを確認できるようにします。
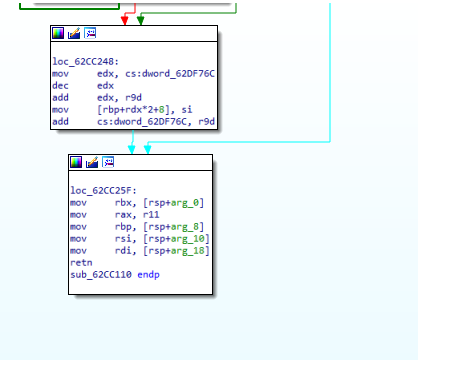 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus チャレンジ ステージ2 ブートキット/ルートキット解析
 synacktiv/captainhook
JDWPとFridaを介してJavaメソッドのインジェクション脆弱性を検出するためにユーザー入力をトレースし、潜在的なコマンドおよびSQLインジェクションポイントを特定します。
 dump-guy/malware-analysis-and-reverse-engineering
私が公開しているマルウェア分析とリバースエンジニアリングの一部。
 fuzzysecurity/powershell-suite
PowerShellに関する私の雑感
 synacktiv/shannon-dbg
Shannon Baseband 用デバッガ
 jjyg/metasm
これはmetasmのメインリポジトリです。Rubyで書かれたフリーのアセンブラ/ディスアセンブラ/コンパイラです。
 synacktiv/thats_no_pipe
Windows 名前付きパイプフッキングツールキット
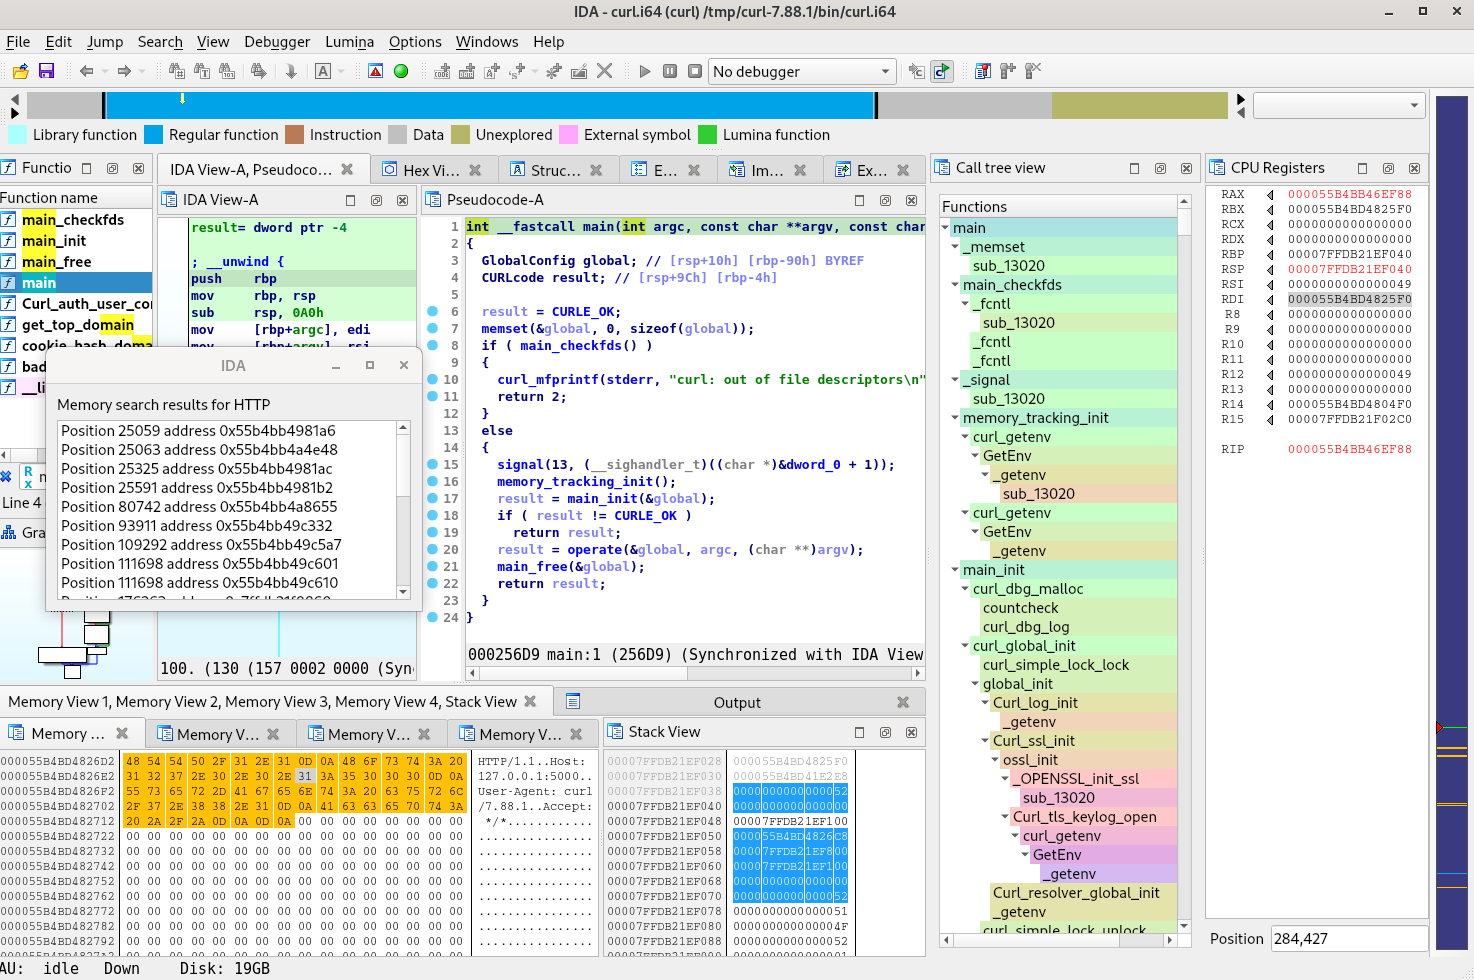 synacktiv/frinet
Fridaベースのトレーサーで、Android、iOS、Linux、Windows、および関連するほとんどのアーキテクチャ上でのリバースエンジニアリングを容易にします。
 jelasin/cve-2026-42533
nginxのヒープオーバーフローと情報漏洩(CVE-2026-42533)の概念実証(PoC)再現。2つの攻撃面、デバッグ解析、完全なRCEチェーンを含む。
 pravin761/cve-2026-54107
CVE-2026-54107の根本原因分析:Windows win32kfull.sysのuse-after-free。競合状態のデバッグ、静的解析、MSRCトリアージの洞察、実践的なカーネルエクスプロイト研究を含む。