
 #1
 canomer/cve-2026-36981-kernel-eop-poc
プロジェクト日付: 2026年2月 / MiniToolのカーネルドライバ内のメモリ破壊の脆弱性。デバッガ支援による任意のカーネル書き込みプリミティブを示し、権限昇格に悪用される可能性があります。
 ypl6/heaplens
# CMPT733 サイバーセキュリティラボ II プロジェクト: CVE-2021-3156 に着想を得たヒープエクスプロイト用 GDB プラグイン
 vollragm/ghostdebug
ステルスフックを利用してデバッガー検出を回避するデバッガー
 thisistfs/rogue-framework
エクスプロイト開発のためのAFL++ファジング、クロスアーキテクチャQEMUエミュレーション、ハーネス開発、Ghidraヘッドレス解析、カスタムミューテーター、パッチ比較を行うデスクトップワークベンチ。
 elderlypirate/bus_pirate
SPI、I2C、JTAG、UART、1-Wire、バススニッフィング、ロジック解析、マイクロコントローラプログラミングに対応した、ハードウェアハッキングツール用マルチプロトコルファームウェア。
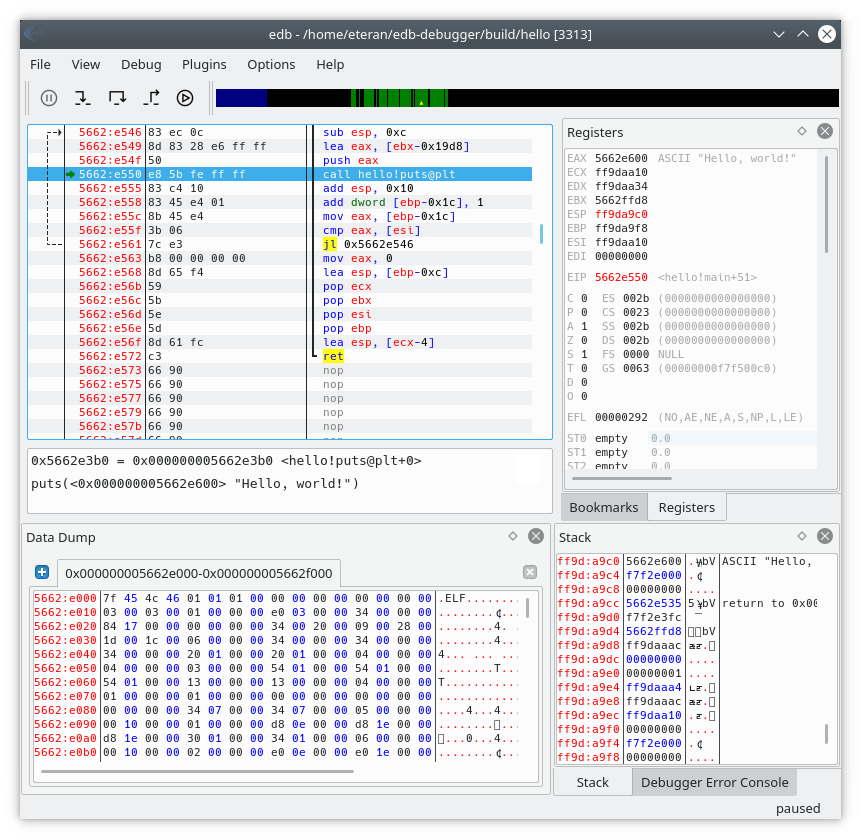 eteran/edb-debugger
edb は、クロスプラットフォームの AArch32/x86/x86-64 デバッガです。
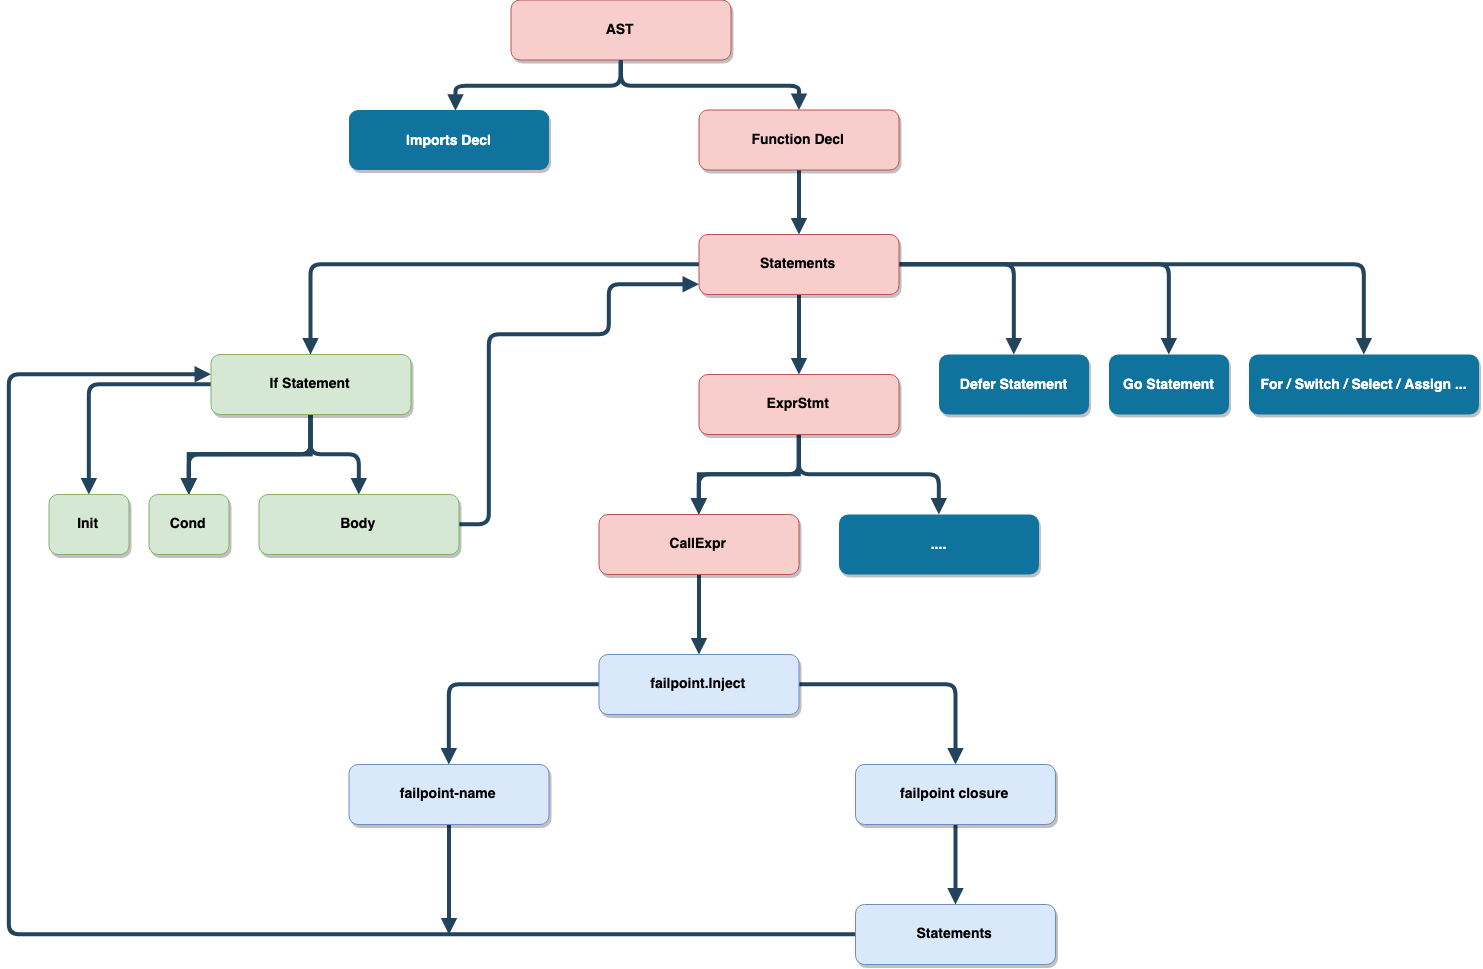 pingcap/failpoint
環境変数を介して実行時制御可能なフェイルポイントを追加し、パニック、スリープ、リターン、条件付きエラーパスをトリガーできるGo向けフォールトインジェクションライブラリ。
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。

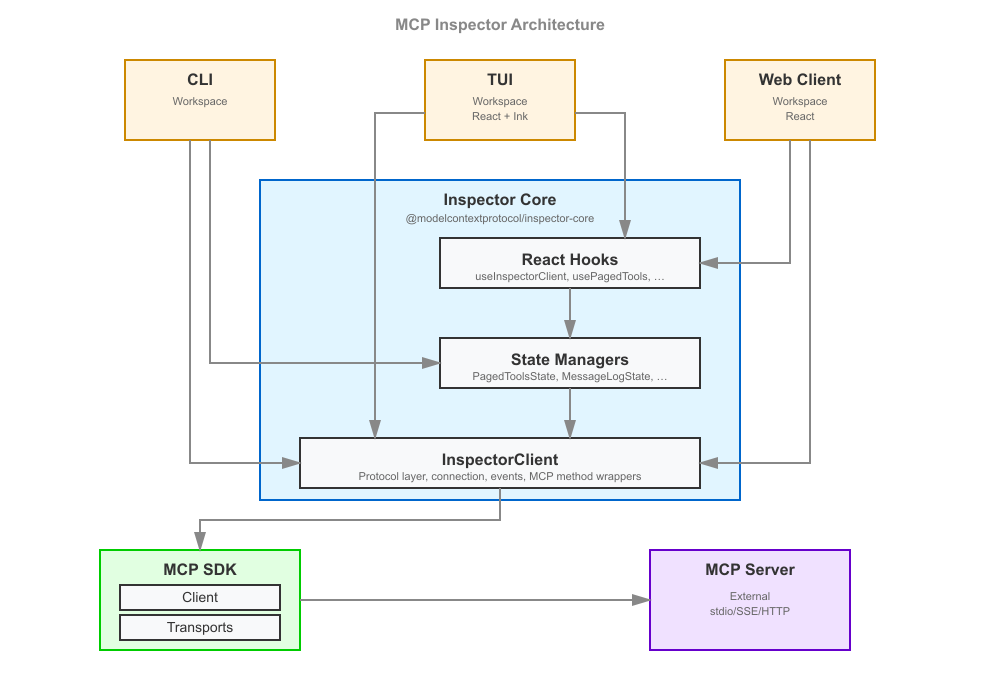 modelcontextprotocol/inspector
Inspect, debug, and visually test Model Context Protocol (MCP) servers from a web UI, CLI, or TUI, with tool/resource exploration, request logging,…
 rr-debugger/rr
マルチスレッドアプリケーションの決定的デバッグのための記録・再生フレームワーク。逆実行、ハードウェアウォッチポイント、効率的なタイムトラベルデバッグを実現します。
 go-delve/delve
CLI、API、ヘッドレスモードを備えたGo向けソースレベルデバッガ。ブレークポイント、変数検査、実行トレースをサポートし、効率的なデバッグを実現します。
 dynamorio/dynamorio
動的解析ツールを構築するためのランタイム計測フレームワーク: トレーシング、プロファイリング、コードカバレッジ、メモリデバッグ、ファジング、そしてWindows、Linux、Android、ARMにわたる逆アセンブリ。
 microsoft/detours
関数呼び出しのフッキング、監視、およびインストルメンテーションのためのランタイムWindows APIインターセプションライブラリ。バイナリの書き換えとDLLインジェクションをサポートし、デバッグ、トレーシング、および解析ツールを可能にします。
 intelxed/xed
IA32/Intel64 x86命令をエンコードおよびデコードするための低レベルライブラリであり、命令長、オペランド、カテゴリ、制御フローメタデータのAPIを提供します。
 whatswrongandwhy/ptrace
Linuxのptraceベースのプロセストレーシングおよびデバッグユーティリティ。システムコール、メモリ、およびプログラムの実行フローを検査します。
 dovughs/mora-hwbp
ハードウェアブレークポイント(DR0-DR7)ベースのパッチ不要ユーザーモードフッキング&テレメトリ計測エンジン(AMSI、WLDP、ETW PoC)。






