
 #1
マルウェアの実行フローを分析し、脆弱性を特定するためのデバッグツール。
Kitploit おすすめ

 gmh5225/frida-il2cpp-datacollector
Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
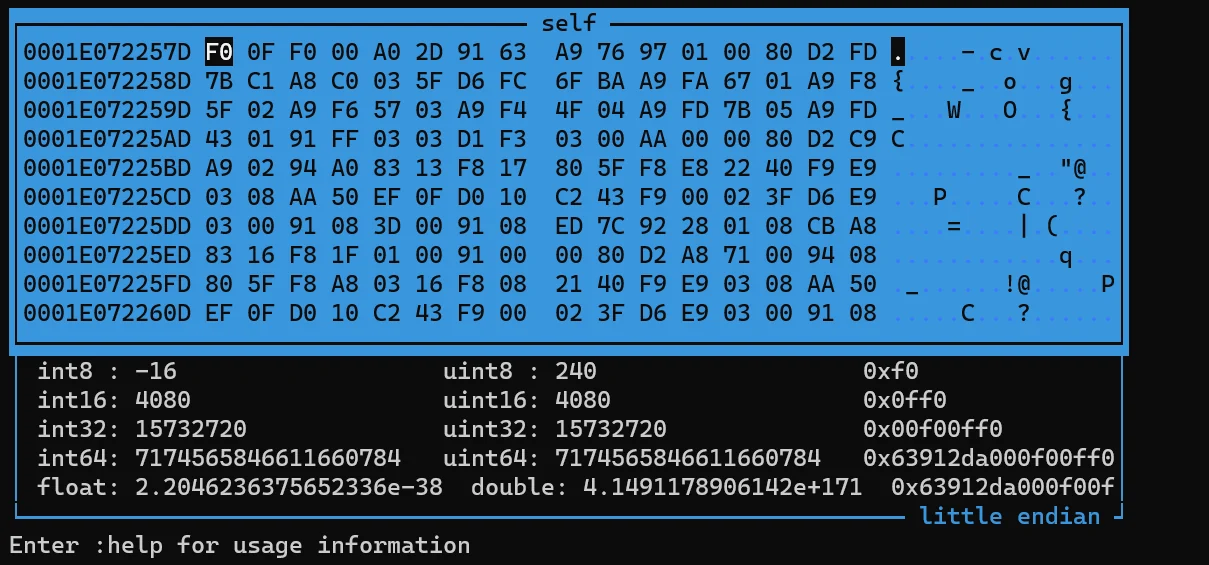 gmh5225/frida-medit
Frida上に構築されたクロスプラットフォームCUIプロセスメモリスキャナで、リバースエンジニアリングや解析中にライブプロセスメモリの検索、フィルタリング、パッチ適用、ダンプを行います。
 gmh5225/frida-stalker-ntstrace
frida-stalkerベースのWindows(x64)向けシステムコールトレーサー。
 veridiff/veridiff
ネイティブコード向けの動的な分岐発散ファインダー -- 2つのFrida実行をトレースし、それらが発散する正確な命令を特定します。
 sneakynachos/cve-2026-85048-the-gpu-died
CVE-2026-85048(GPUプロセスにおけるChrome vizサーフェスのuse-after-free)の再現ツールと技術分析。ASANユニットテストとブラウザトリガー付き。
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
FreeFloat FTP Server 1.0におけるCVE-2025-5548の分析および悪用に関する学術的ラボ。
 gavmor/x86-cpp-reversing-skill
32ビットリトルエンディアンx86 C++バイナリ(vtable、RTTI、継承の復元)をリバースエンジニアリングするためのClaude Codeスキル
 crissyfield/super-trouper
MCPサーバーは、コーディングエージェントがデバイスに接続し、プロセスを検査し、セッションを管理し、JavaScriptスクリプトをロードするためのツールとしてFridaインストルメンテーションを公開します。
 longwasu/cve-2025-38352-poc
CVE-2025-38352のトリガーを支援するPoCおよびGDBスクリプト
 gmh5225/driver-kaldereta
署名されていないカーネルモードドライバで、メモリ変更を行うもの
 gmh5225/driver-pidqserializationwrite-example
PiDqSerializationWriteの使い方。マップされたドライバからの安全な読み取りと書き込みの方法を紹介します
 vsvalinx/cve-2025-5548
FreeFloat FTP Server 1.0におけるスタックバッファオーバーフローの完全な悪用ライフサイクルを文書化した教育用リポジトリ。ファジング、EIP制御、悪性文字分析、シェルコード注入によるリモートコード実行の達成までを網羅しています。
 yardenbenita/cve-2023-52356-libtiff-analysis
CVE-2023-52356(libtiff)の根本原因分析と、AddressSanitizerおよびGDBを用いたパッチ検証。
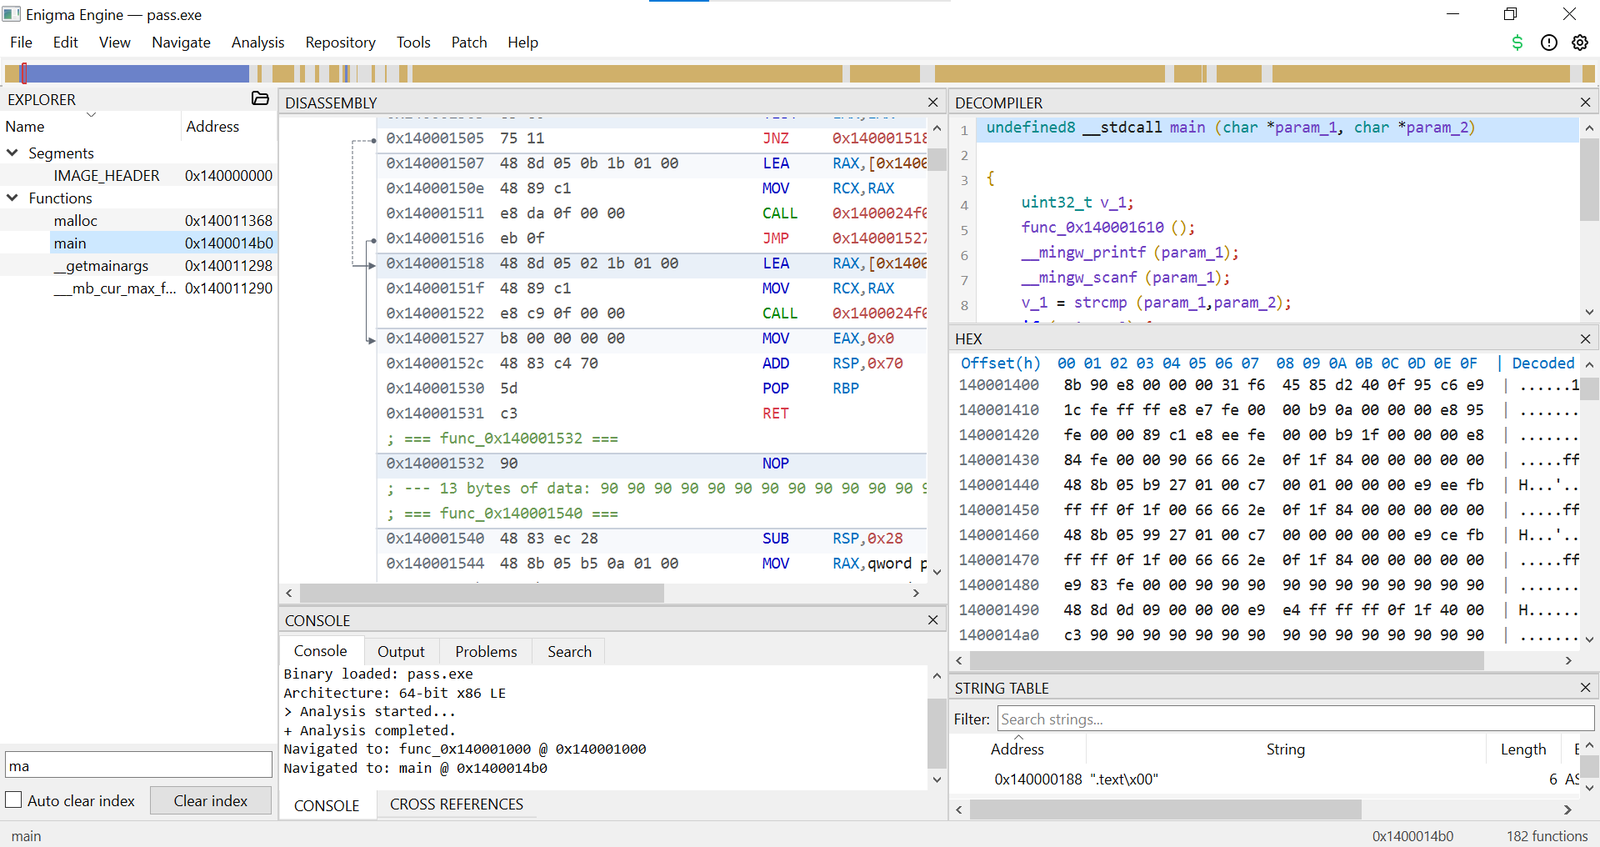 bunnybuzz/enigma
ネイティブC++製のリバースエンジニアリングエンジン。PE/ELFバイナリ向けの逆アセンブル、逆コンパイル、解析パイプラインを備え、対話型GUIとGhidra互換の逆コンパイラを特徴とする。
 alvarosr/cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server)の文書化された技術的分析と制御された悪用。ラボ環境の構築、静的/動的バイナリ解析、脆弱性の特定、教育目的でのエクスプロイト検証を網羅しています。
 idamcp/idamcp
MCPサーバーがIDA ProをAIエージェントと統合し、マルチセッション管理のためのステートレスゲートウェイ、バイナリ解析のためのリレーショナルSQLクエリエンジン、およびアーキテクチャに依存しない逆アセンブリとパッチ適用ツールを備えています。
 hydrabus/hydrafw
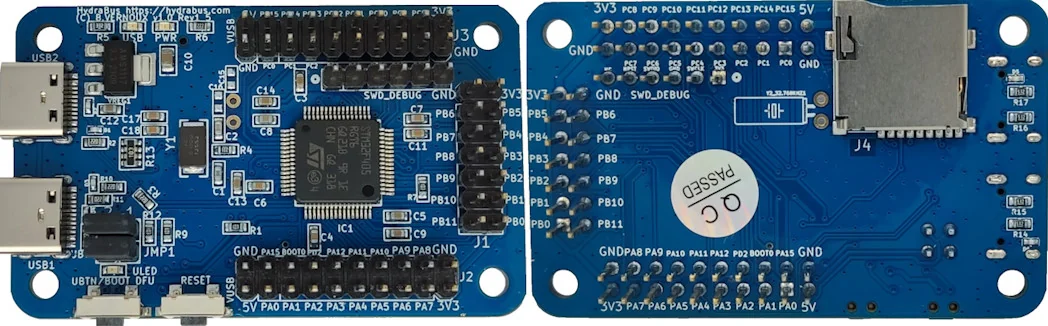
オープンソースのファームウェアであるHydraBusは、組み込みハードウェアのデバッグ、ハッキング、ペネトレーションテストのためのマルチツールで、SPI、I2C、CANなどのプロトコルをサポートしています。
 anpa1200/aidebug
証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。








