
 #1

 viruscamp/luadec
Lua 5.1、5.2、5.3 用 Lua デコンパイラ
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 rasetsuu/vmp-devirt
VMProtectのdevirtualization研究を支援するトレースベースのプラットフォーム:バージョン別フロントエンドが共有のRemill/LLVMバックエンドにハンドラを渡し、データフローを復元してネイティブオブジェクトを出力します。
 pdb333/cortex
Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbookのリバースエンジニアリング分析。.NETアセンブリ操作とXOR復号化を利用する情報窃取型マルウェア。x32dbgを用いて完全なペイロードを抽出。XOR復号化ループ、CLR初期化、SQLExpressのおとり、キーロガー/クリップボードAPIを含む。
 gmh5225/hooktools
回避型マルウェアの挙動を分析するための基本的なインジェクタブル
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 gmh5225/ida-sdk
IDA Proの公式SDKヘッダーとライブラリ。IDAリバースエンジニアリング環境内でバイナリを逆アセンブル、逆コンパイル、解析するプラグインを構築するためのものです。
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4を使用して、関数の命名、コードの説明、逆コンパイルされた擬似コードの分析などのリバースエンジニアリングタスクを自動化するIDA Proプラグイン。
 ejfkdev/dae
Config駆動のDart AOTスナップショットアナライザー。IDA、radare2、Frida向けにblutter互換のシンボルと構造体をエクスポートし、Dart SDKなしで関数をdart-analyze-cleanなDartにデコンパイルします。
 jazho76/house_of_apple_2
glibc 2.43におけるHouse of Apple 2 FSOP手法のインタラクティブなGDBウォークスルー。vtableバイパス、スタックピボット、ROPを網羅した再現可能なサンドボックス付き。
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 ngwg/ceasta
PE/ELFバイナリ向けの逆アセンブラ、デコンパイラ、x64dbgスタイルのデバッガ。IDAスタイルのリスティング、関数グラフ、Luaプラグイン、CLI、そしてAI駆動分析のための組み込みMCPサーバーを備えています。
 recurse-labs/recurse
バイナリ解析とCTF作業のための、純粋なRust製マルチアーキテクチャ逆アセンブラ、ネイティブ逆コンパイラ、デバッガ、およびLLMエージェントを備えたエージェント型リバースエンジニアリングIDE。
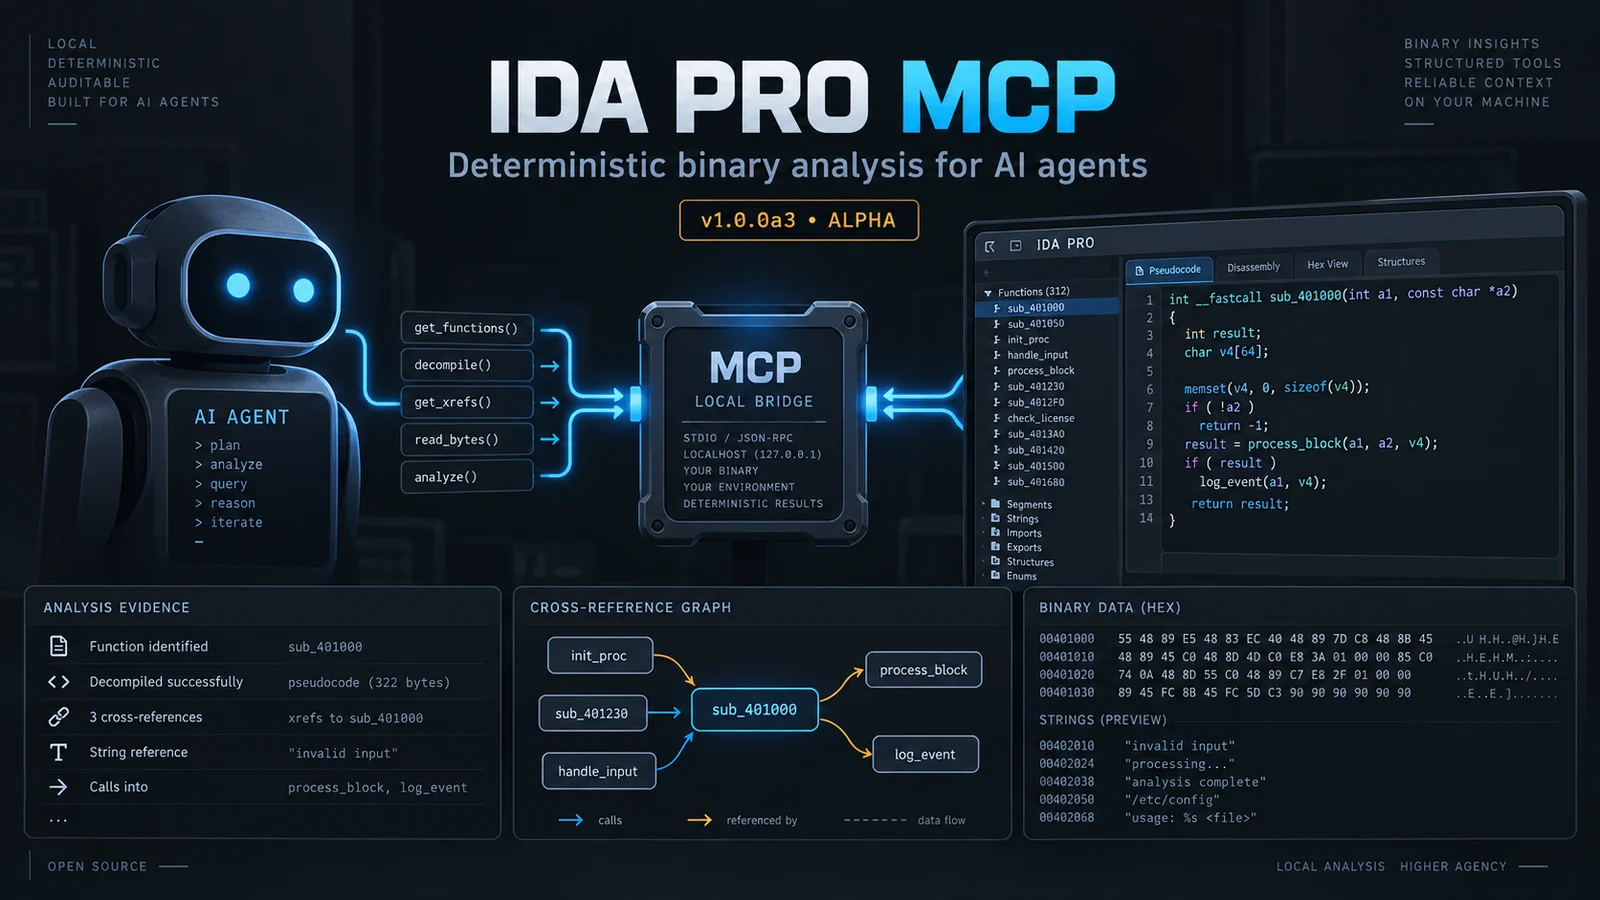 grecandrei/ida-pro-mcp
ローカルファーストで決定論的なIDA Pro/Home向けMCPサーバー:109の厳格なスキーマによるリバースエンジニアリング操作、証拠に基づく検出結果、ポリシーで制御されたIDB編集。
 gmh5225/fracture-
🐈⬛ JVMアプリケーションのリバースエンジニアリング向けWIPスイート









