
 #1
明確な範囲と実用的価値を持つ、厳選されたサイバーセキュリティのリスト、コレクション、学習リファレンス。
Kitploit おすすめ
 adversarial-detection-engineering/adversarial-detection-engineering-framework
SIEM、EDR、XDRルールにおける検出ロジックのバグを特定、分類、推論するためのフレームワークと分類法。具体的な例と実際のバイパス手法を含む。
 emrekybs/draculaos
Dracula OSは、OSINT(オープンソースインテリジェンス)およびサイバーインテリジェンスミッションのために綿密に設計されたLinuxオペレーティングシステムです。
 owasp/packman
パッケージ管理システムをより安全にすることを目的としたドキュメントと追跡プロジェクト。
 nextcloud/security-advisories
👮 Nextcloud のセキュリティアドバイザリ
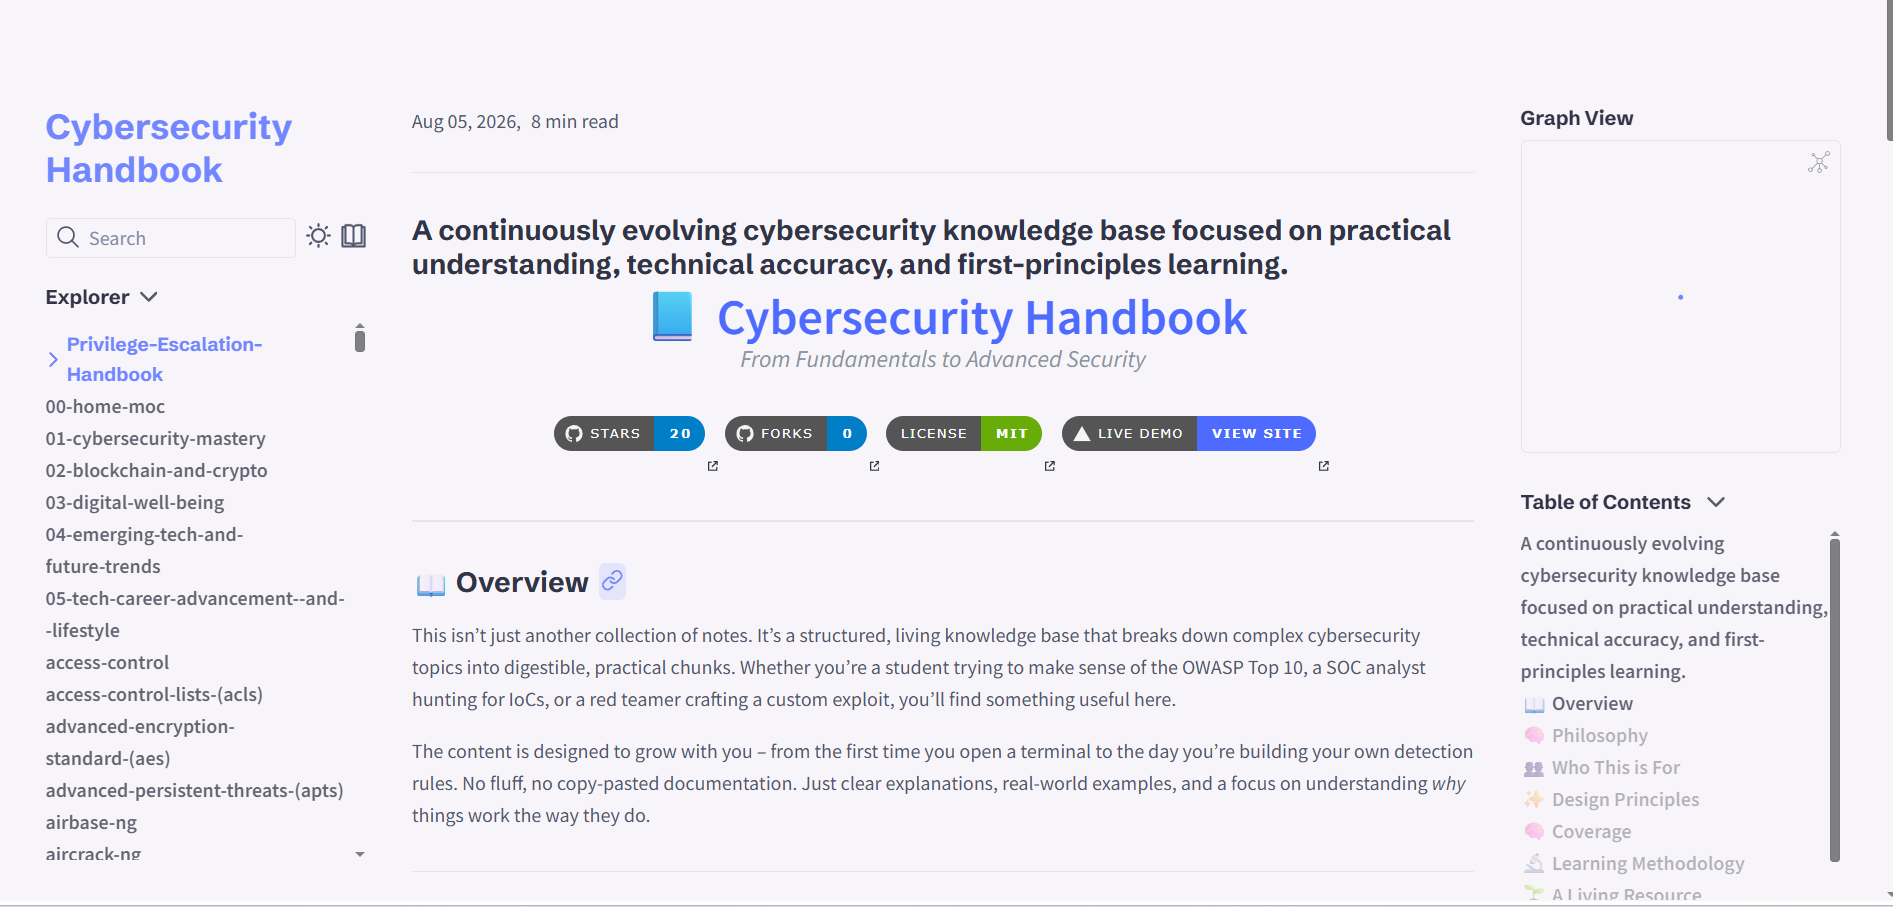 priyanshu-rawa/cybersecurity-handbook
攻撃、防御、暗号技術、クラウド、フォレンジックを網羅する400以上のノート、ラボ、チートシートを収録したオープンソースのサイバーセキュリティナレッジベース。
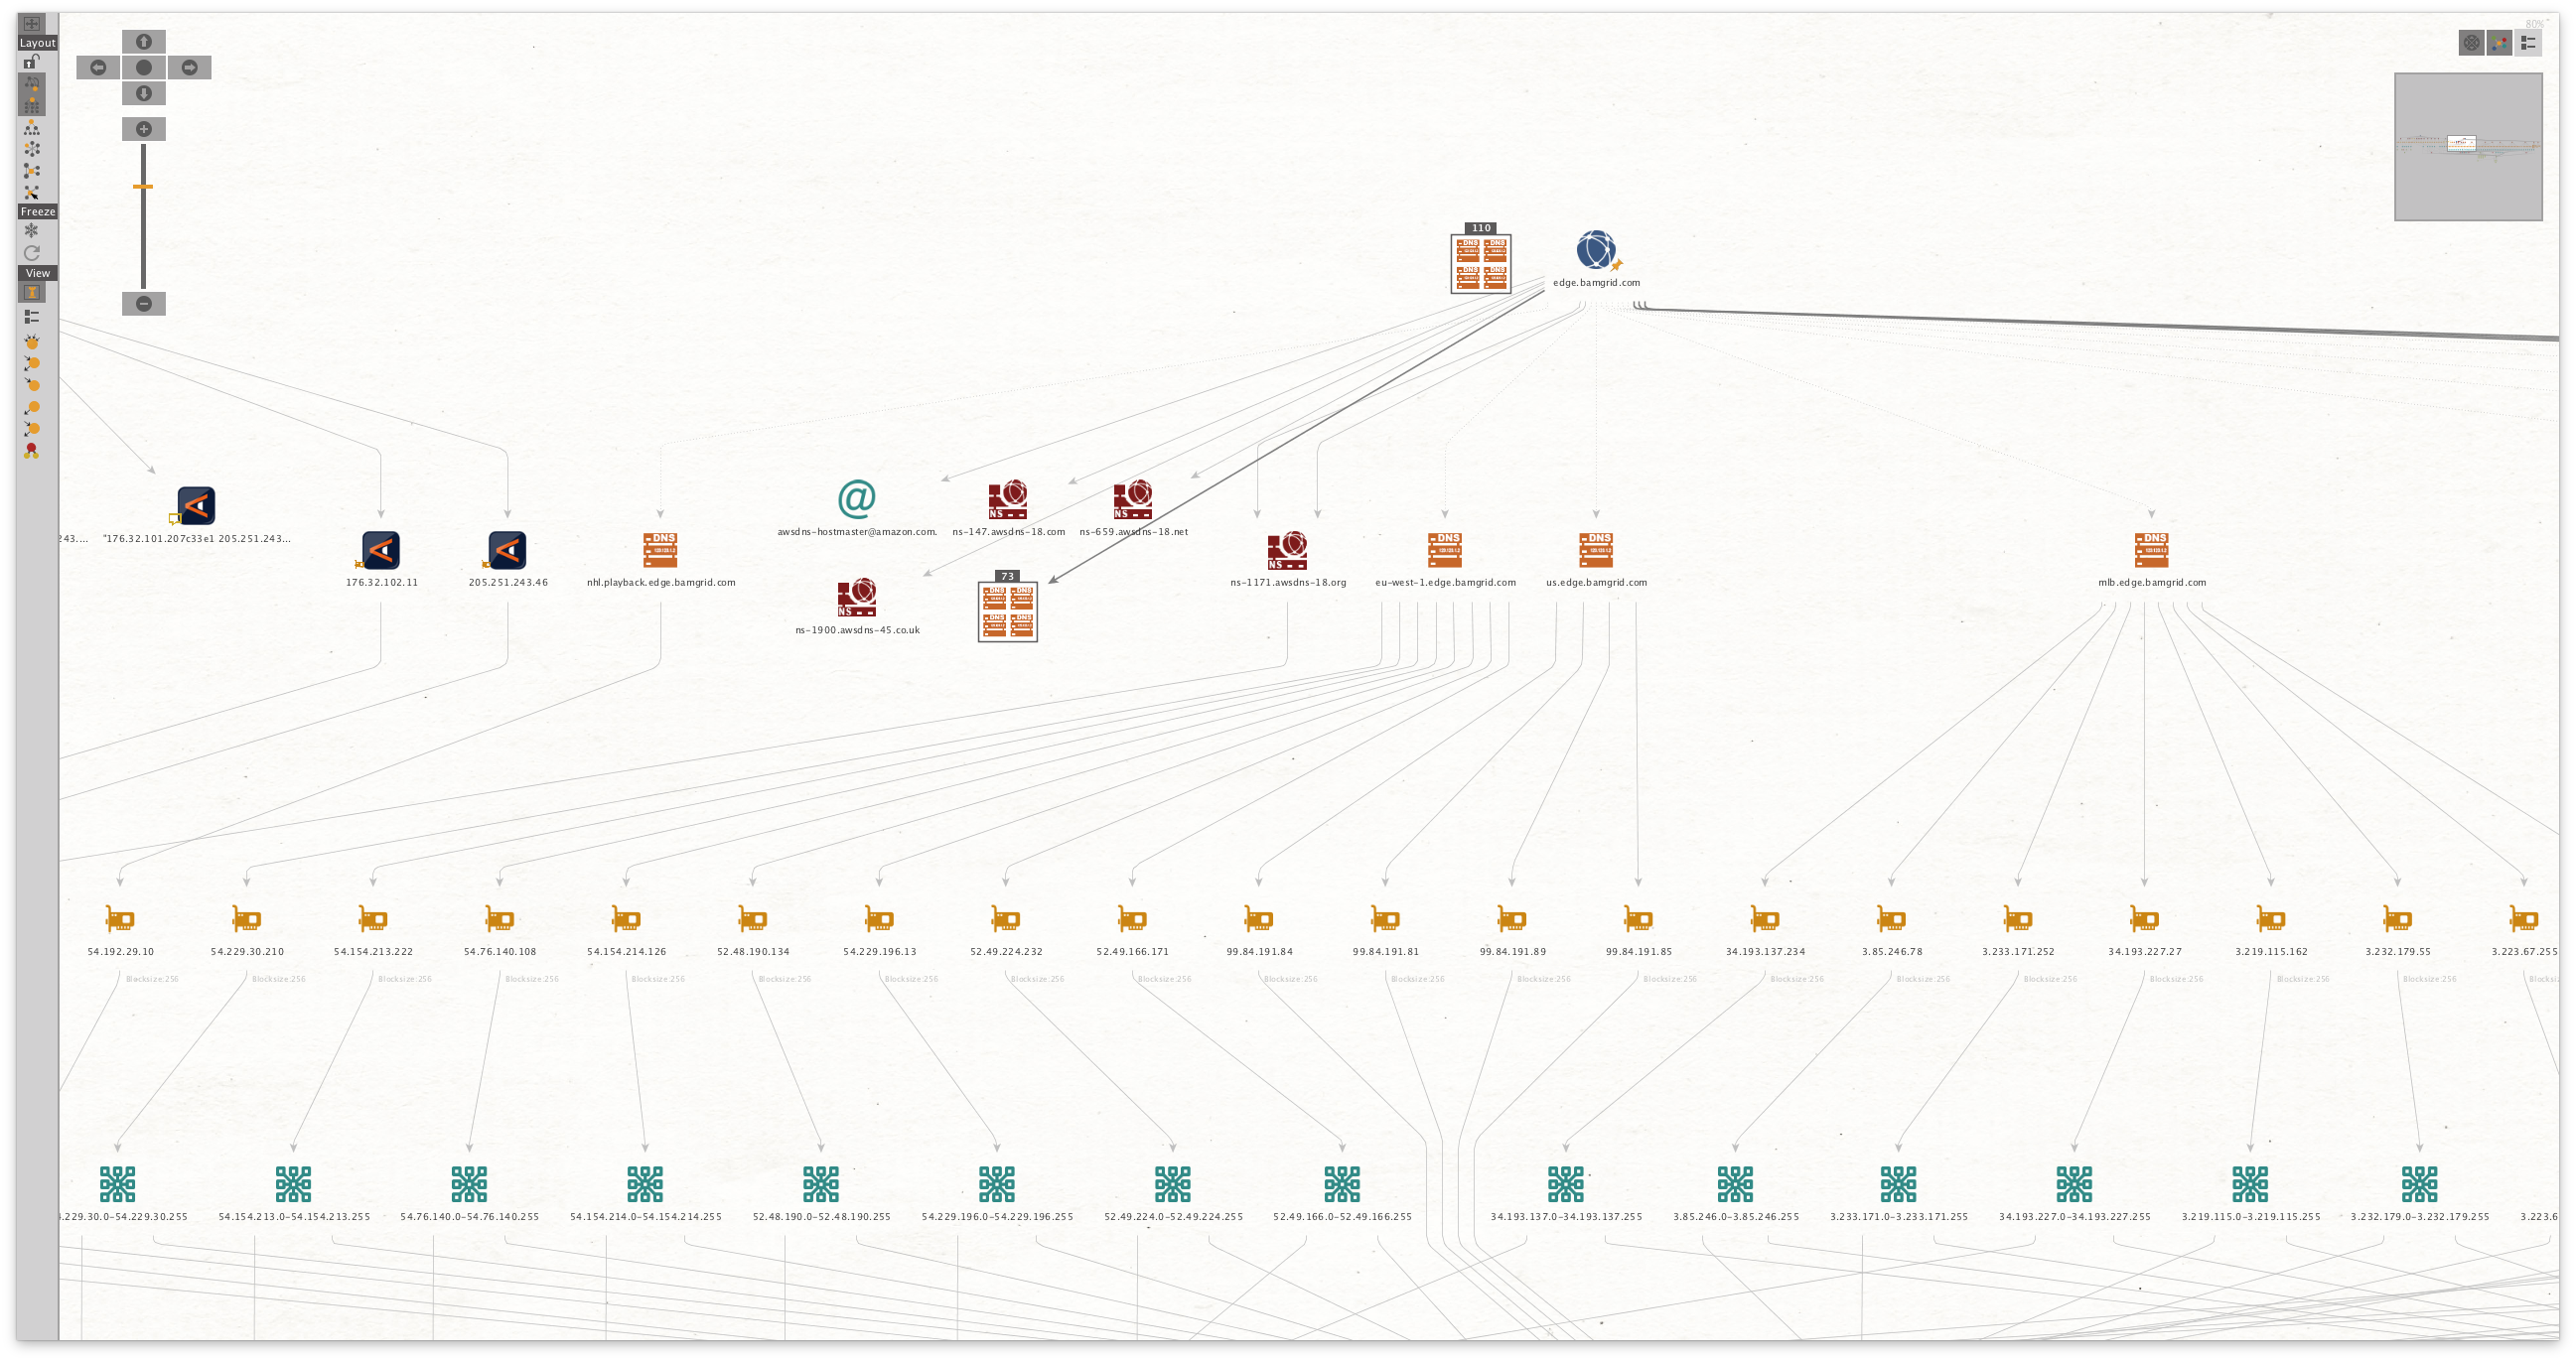 danielcuthbert/trackers
オンライントラッカー、広告ネットワーク、テレメトリコレクター、そして一般的な「私たちは見るのが好き」リストのコレクション。彼らが何を知っていて何を見ることができるかをよりよく制御するために使用できます。
 alephsecurity/research
Aleph Research Findingsの調査資料とProof-of-Concepts
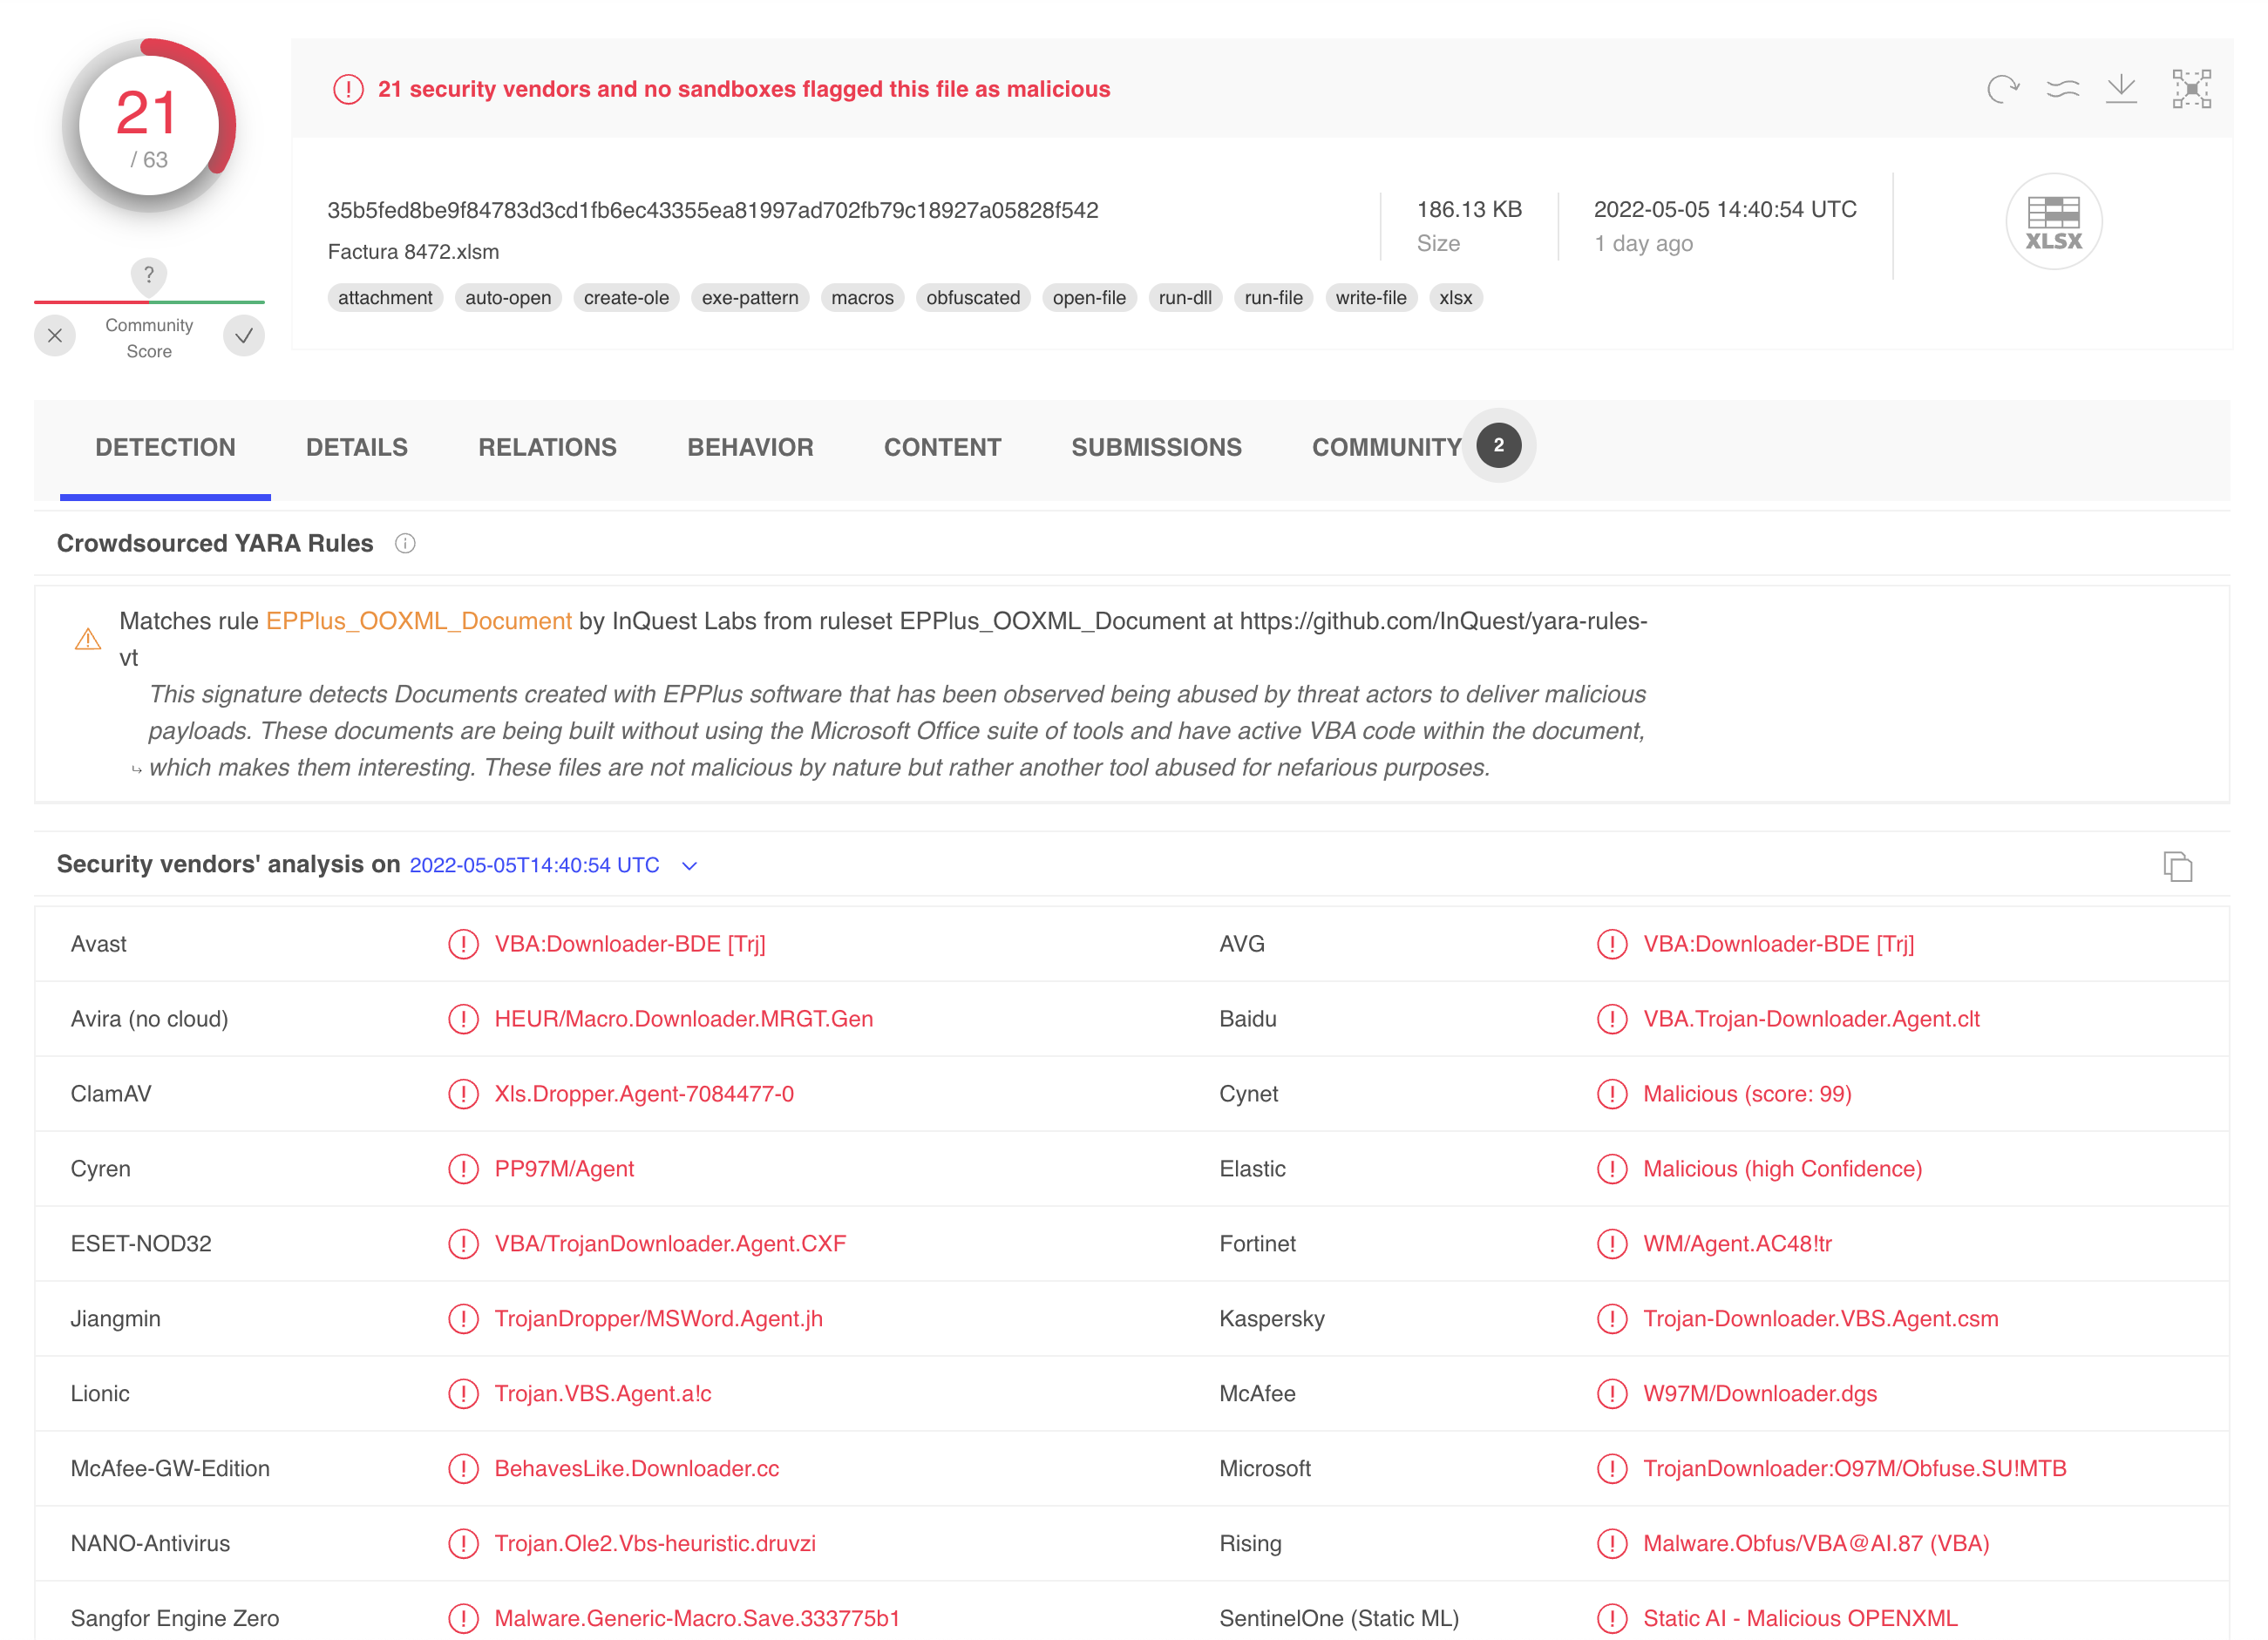 inquest/yara-rules-vt
VirusTotal.com での使用を目的として設計された YARA ルールのコレクション。
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 eth0izzle/security-skills
セキュリティチームが安全を保つためのClaude Codeスキル集
 enablesecurity/advisories
Enable Security が公開したセキュリティアドバイザリ
 embee-research/yara-detection-rules
現代のマルウェア用Yaraルール
 authomize/log4j-log4shell-affected
CVE-2021-44228(別名 Log4shell または Log4j RCE)の影響を受けるコンポーネントと影響を受けるアプリ/ベンダーのリストです。このリストは、セキュリティ対応者が脆弱性を発見して対処できるようにするためのリソースとして作成されました。
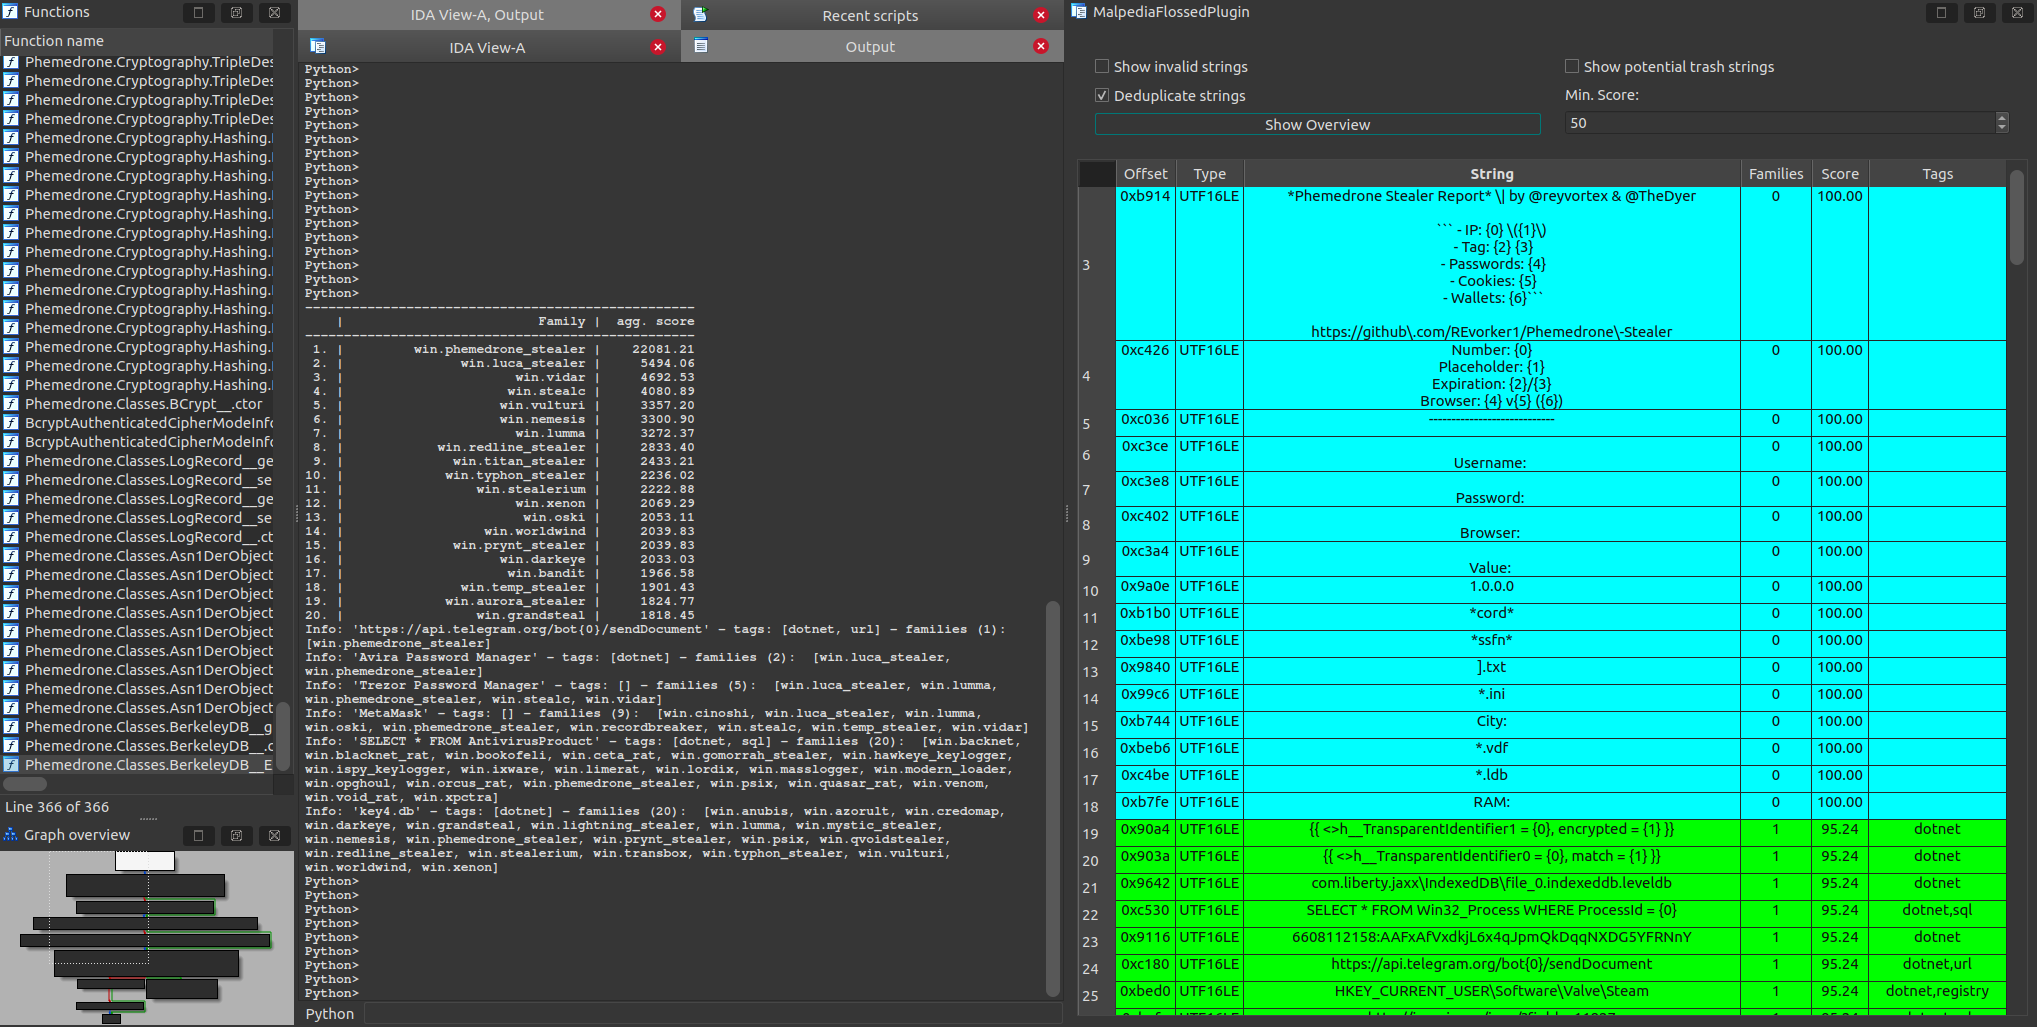 malpedia/malpedia-flossed
Malpedia内のアンパック済み・ダンプ済みサンプルすべてにFLARE flossを適用し、さらに利用しやすいように前処理しました。








