
 #1

 owasp/robotics-security-testing-guide
ヒューマノイド、産業用、自律型ロボット向けの標準化されたペネトレーションテスト手法を定義するOWASPガイド。ROS/ROS2、DDS、CANバス、センサー整合性、VLAモデルを網羅しています。
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 odomojuli/regextokens
提供されたソースを含む、OAuth / APIトークン用の正規表現パターンのリスト
 1llu50ry/mcp-gamehacking
4,100以上のスキルを備えたゲームハッキングおよびリバースエンジニアリングのナレッジベースを公開するMCPサーバー。ソースアーカイブ、専門エージェント、サブエージェント、プラグイン、ワークフローツールをClaude、Cursor、その他のMCPクライアント向けに提供します。
 ncsc-nl/php2shell
CVE-2026-109618およびCVE-2026-109619のPHP RCE脆弱性を追跡する運用アドバイザリリポジトリ。検出および緩和のガイダンス、影響を受けるソフトウェアのインベントリ、ベンダーのステータス更新を提供。
 inquest/yara-rules
マルウェア、悪意のあるOffice文書、エクスプロイトの痕跡を追跡するためのYARAルール集で、サンプルや調査レポートへの参照付き。
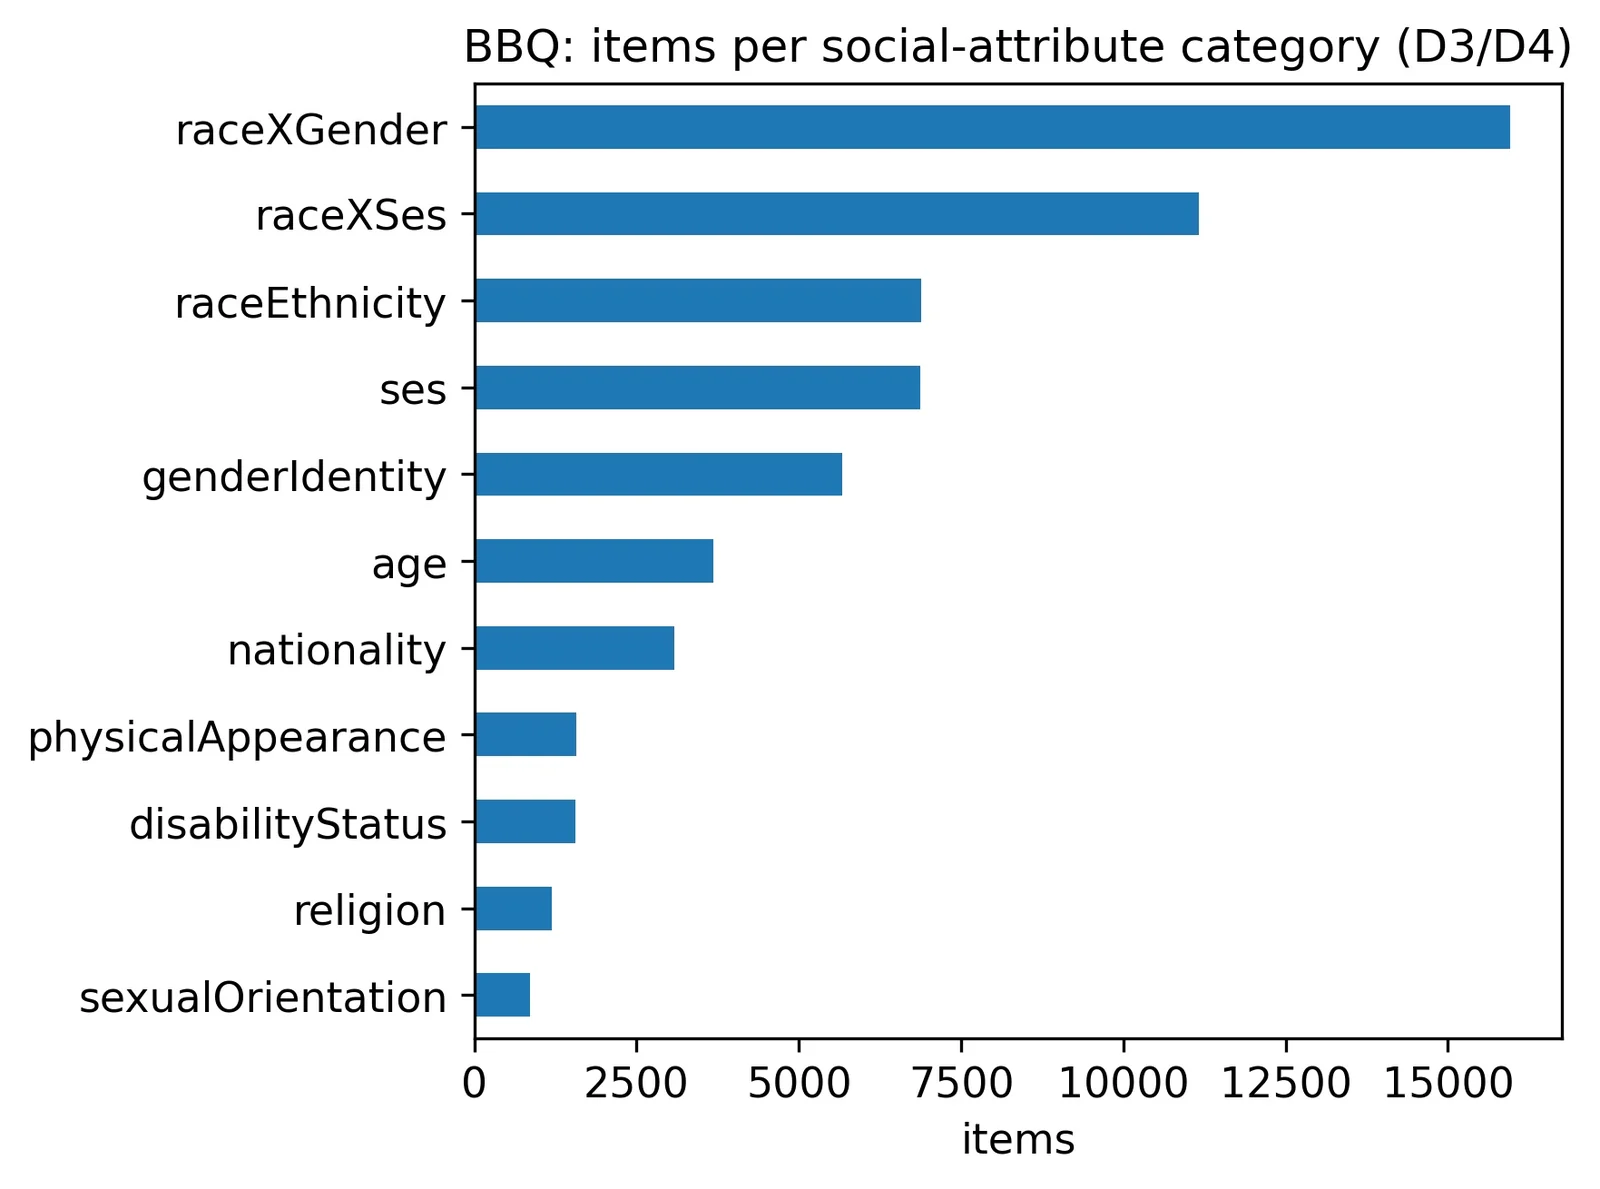 ericyoc/ai-security-literacy
公開ベンチマークと調査マイクロデータに基づいてAIセキュリティリテラシーの6つのコンピテンシー次元を根拠づけ、図表や再開可能な結果を生成する再現可能なColabパイプライン。
 tencent-hunyuan/diagsafe
3,489件のバイリンガルプロンプト、84ラベルの分類体系、プロンプト単位のルーブリック判定を備えた診断用LLM安全性ベンチマークで、説明可能で細粒度なモデル安全性評価を実現します。
 4rdr/proofs
CVEの発見、概念実証(PoC)の参照、および脆弱性調査のメモのコレクション。ExploitDBのエントリや、クレジット付きのセキュリティアドバイザリを含みます。
 gitlab-security-oss/tldr
GitLab環境における監視と脅威ハンティングのためのSigmaベースの検出ルール、ログクエリ、アトミックテスト、対応手順。
 genai-security-project/genai-llm-top10
OWASP Top 10 大規模言語モデルアプリケーション
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 owasp/secure-headers-project
HTTPセキュリティレスポンスヘッダーに関するOWASPナレッジベース兼バリデータ。推奨事項、統計、自動設定チェックを提供します。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。
 lascc/dfirhub
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
 gmh5225/malwaredb
分析・研究用に、マルウェアファミリと種類ごとに整理された961のマルウェアファミリ(1.36 GB)の厳選コレクション。パスワード保護されたZIPアーカイブ形式。
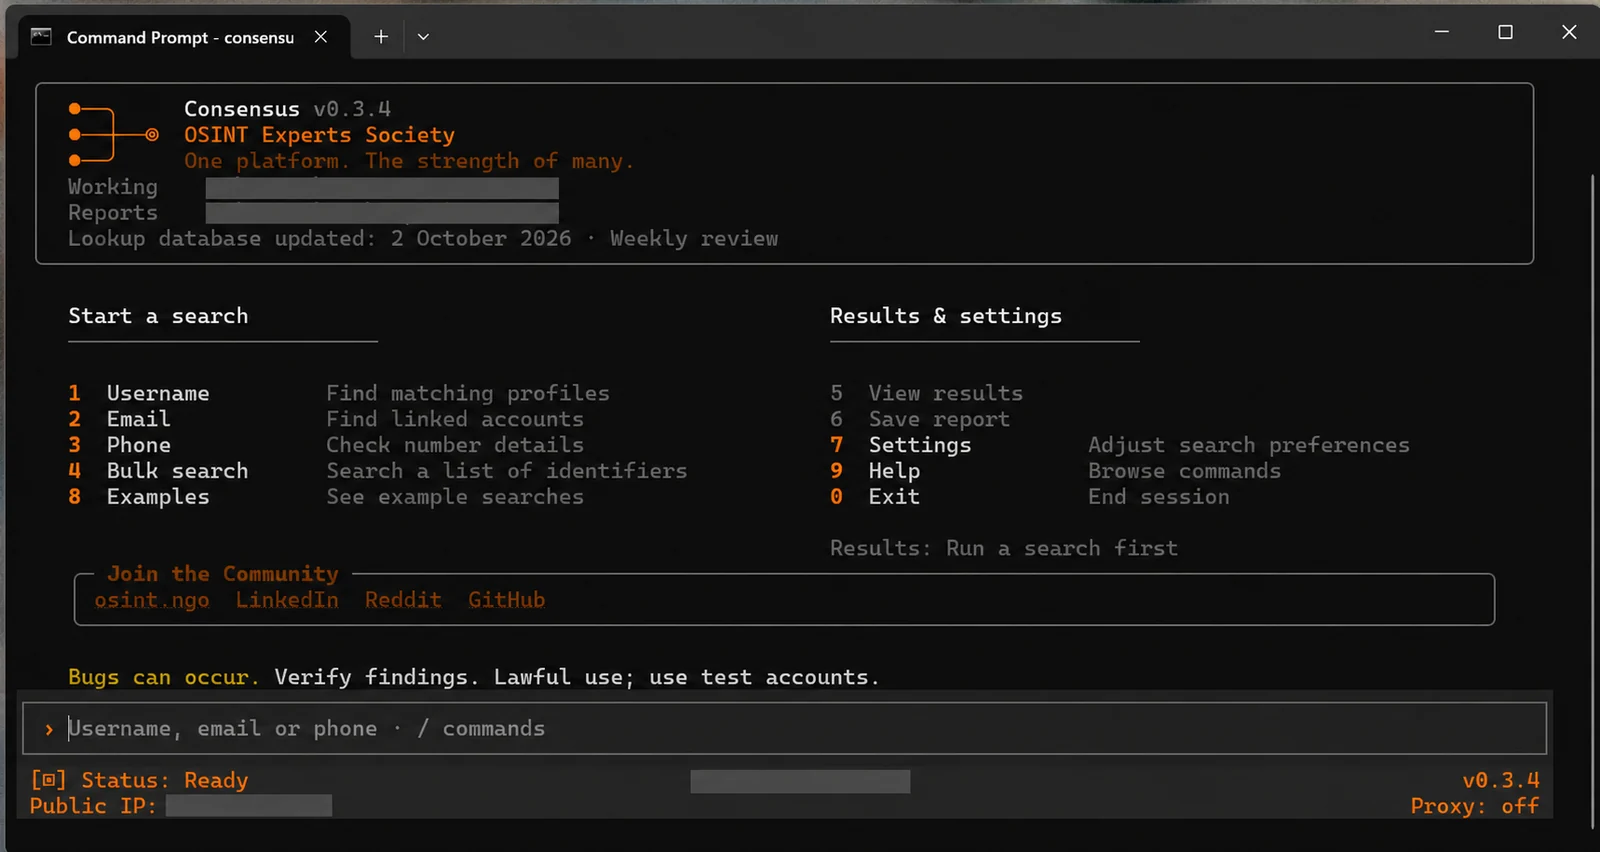 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…









