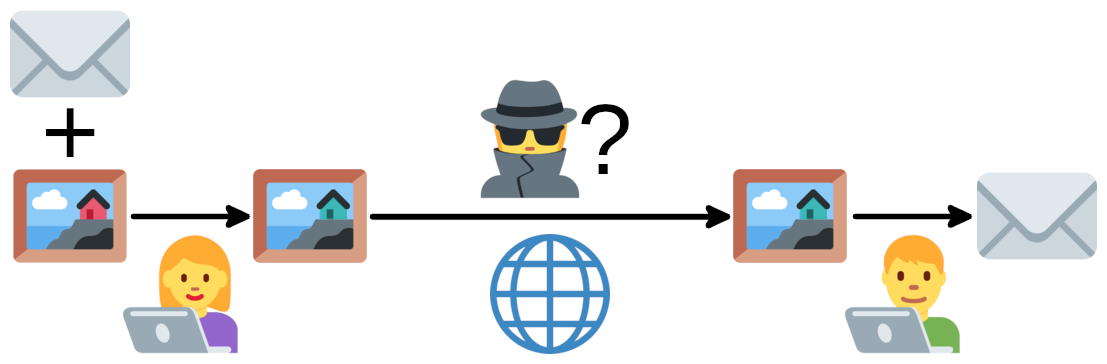
#1
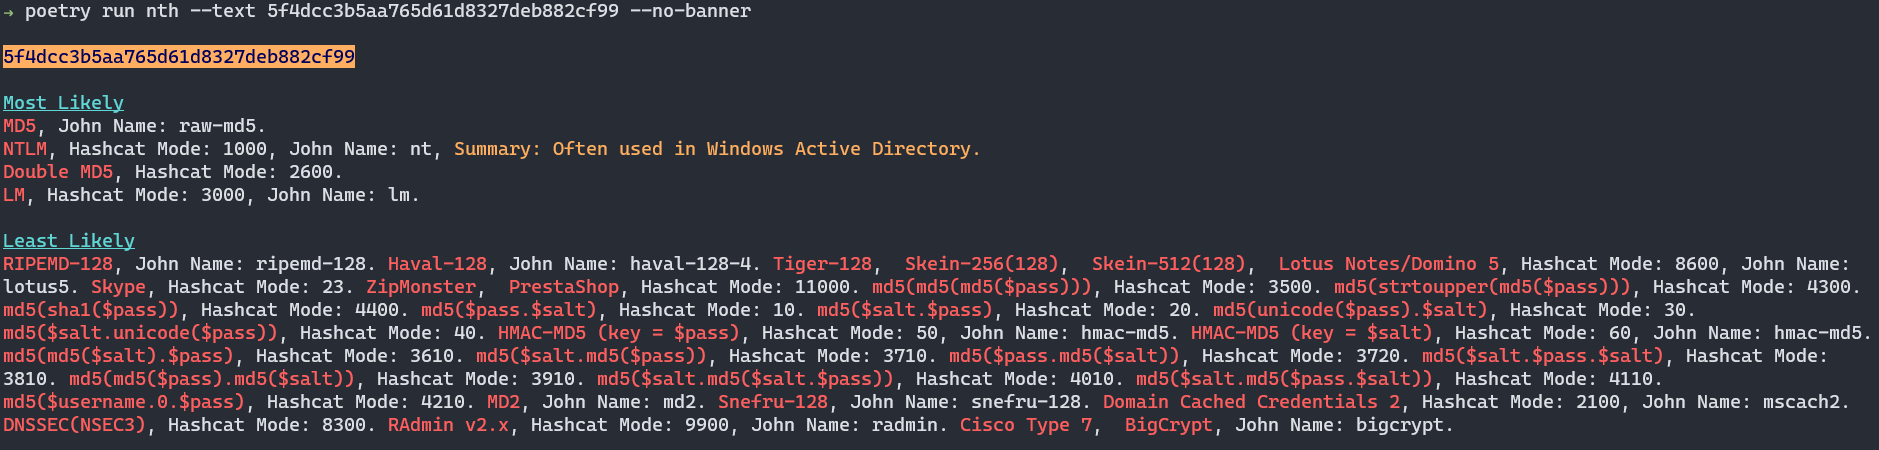
 bee-san/name-that-hash
CLI または Web アプリで 300 以上のハッシュタイプを即座に識別。人気のあるハッシュを優先し、概要を提供し、パスワードクラッキングワークフローで HashCat および John the Ripper と統合。
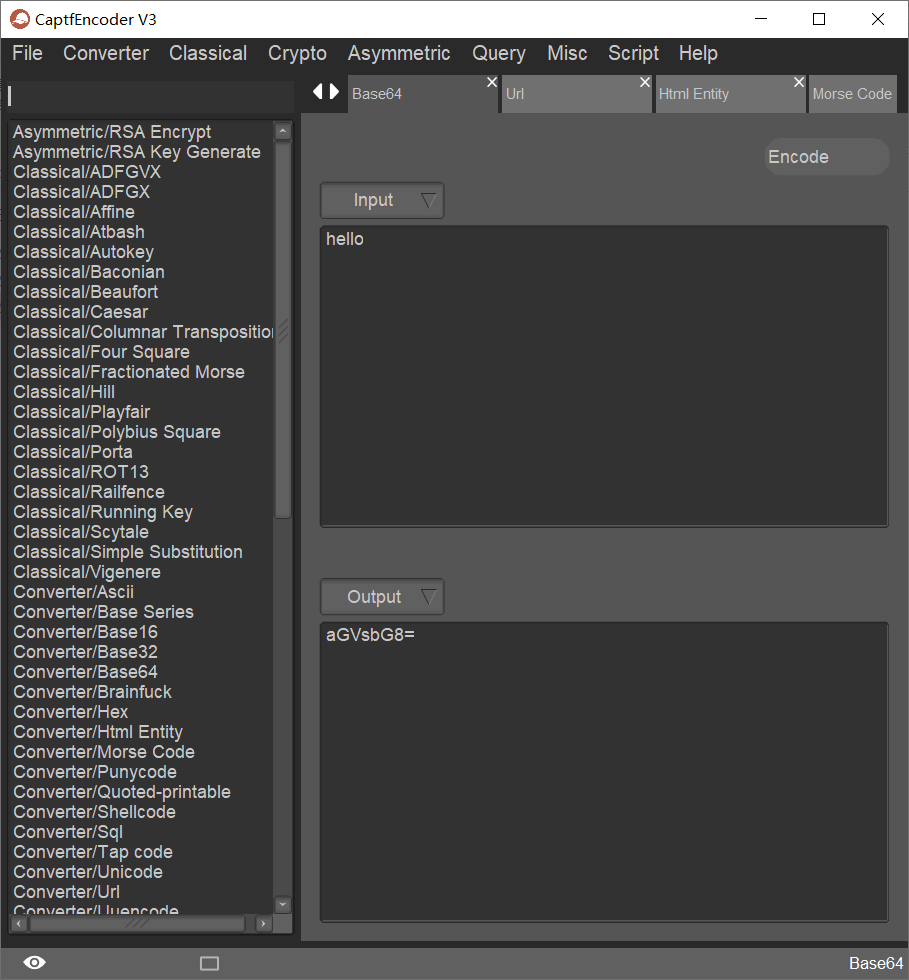 guyoung/captfencoder
クロスプラットフォームのセキュリティツールキット。エンコーディング、古典的および現代的な暗号、ハッシュ計算、オンライン偵察クエリに対応し、CTFやセキュリティ分析向けに設計されています。
 owasp/securecodingdojo
Secure Coding Dojoは、セキュアコーディングの知識を提供するためのプラットフォームです。
 azr43lkn1ght/dfir-labs
ハンズオンDFIRチャレンジ。デジタルフォレンジック、インシデントレスポンス、マルウェア解析、脅威ハンティングを、CTF形式のフラグと実世界のシナリオでカバー。
 liveoverflow/pwnadventure3
PwnAdventure3 Server
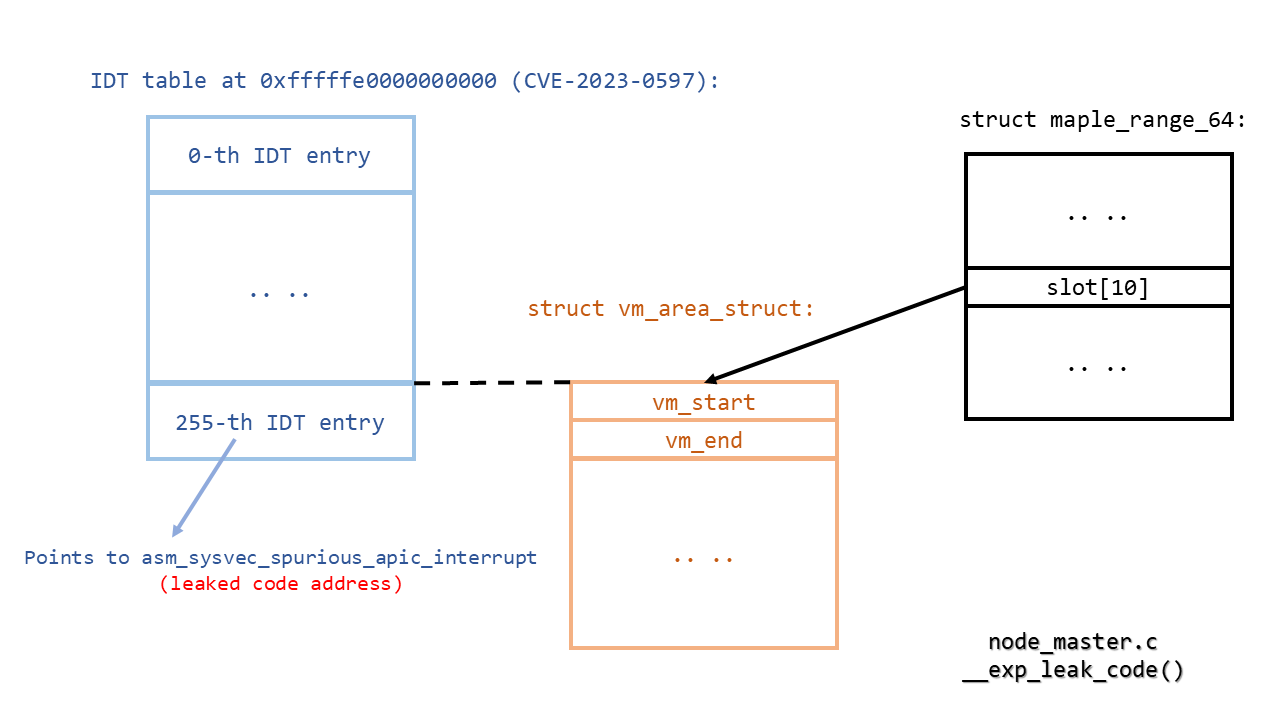 lrh2000/stackrot
CVE-2023-3269: Linux kernel 権限昇格の脆弱性
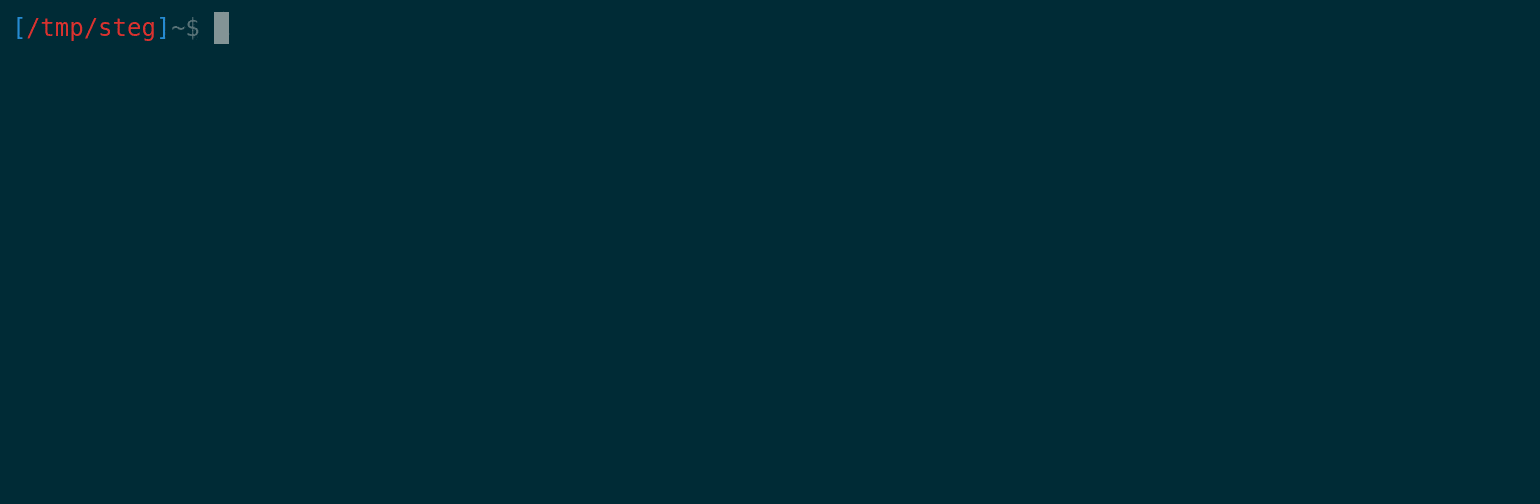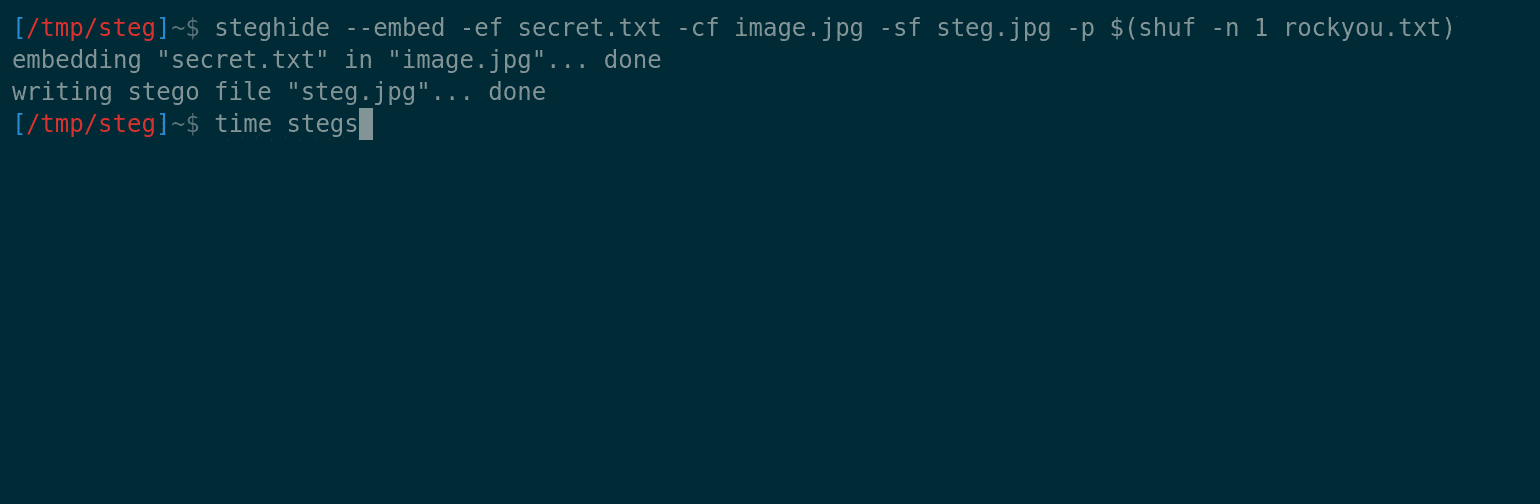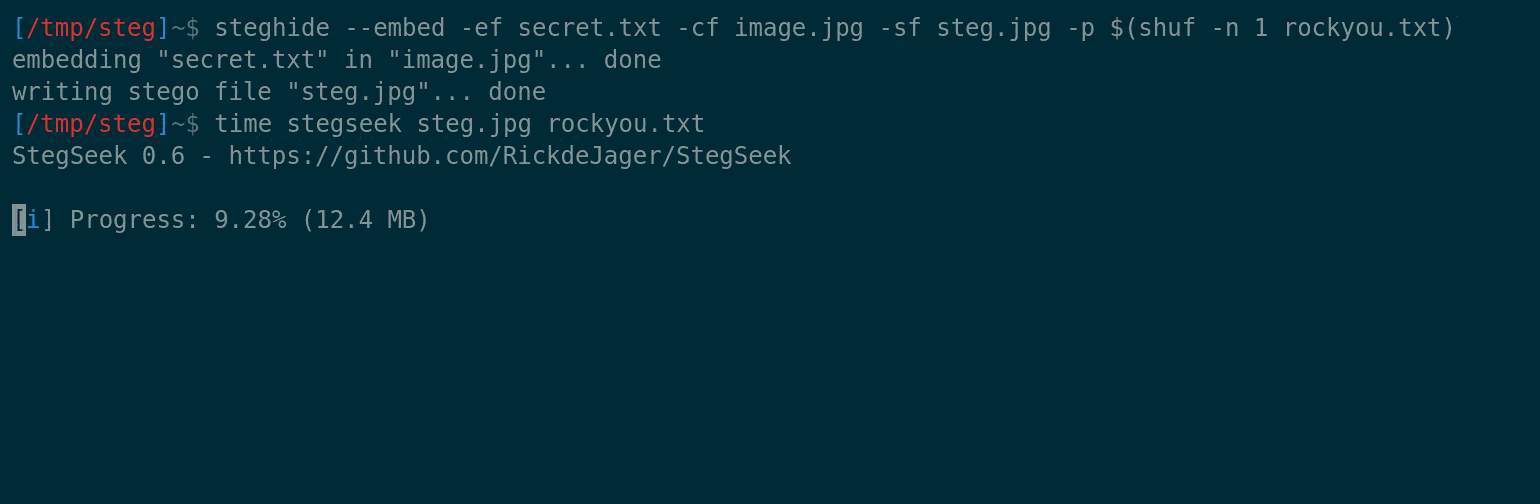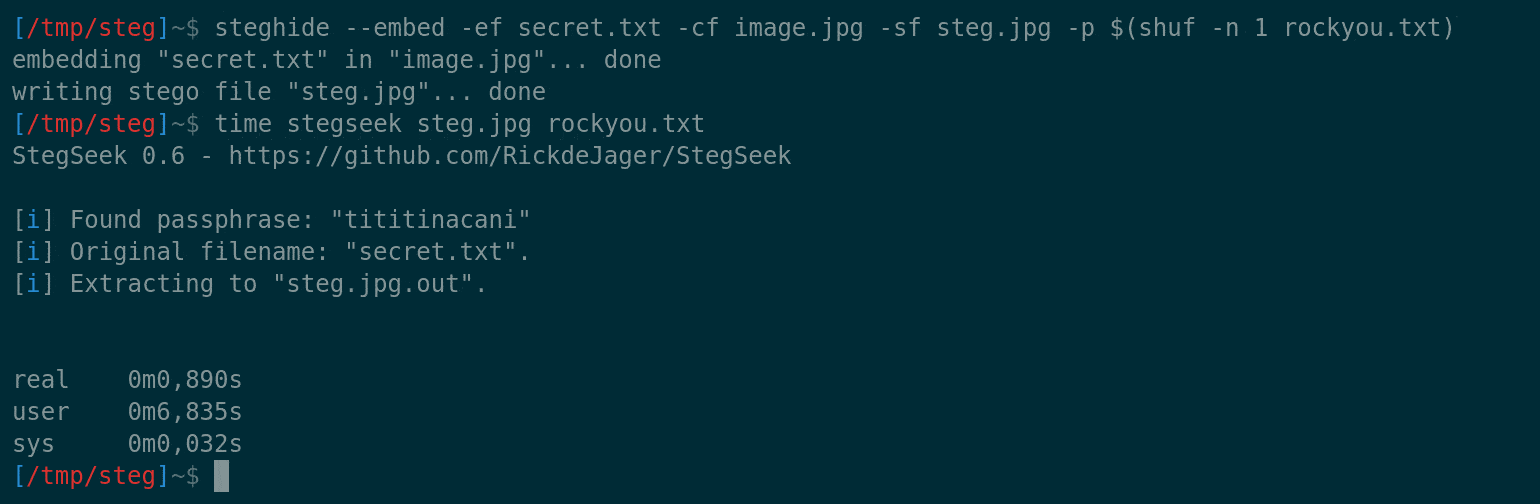 rickdejager/stegseek
:zap: 世界最速のsteghideクラッカー、毎秒数百万のパスワードを高速処理 :zap:
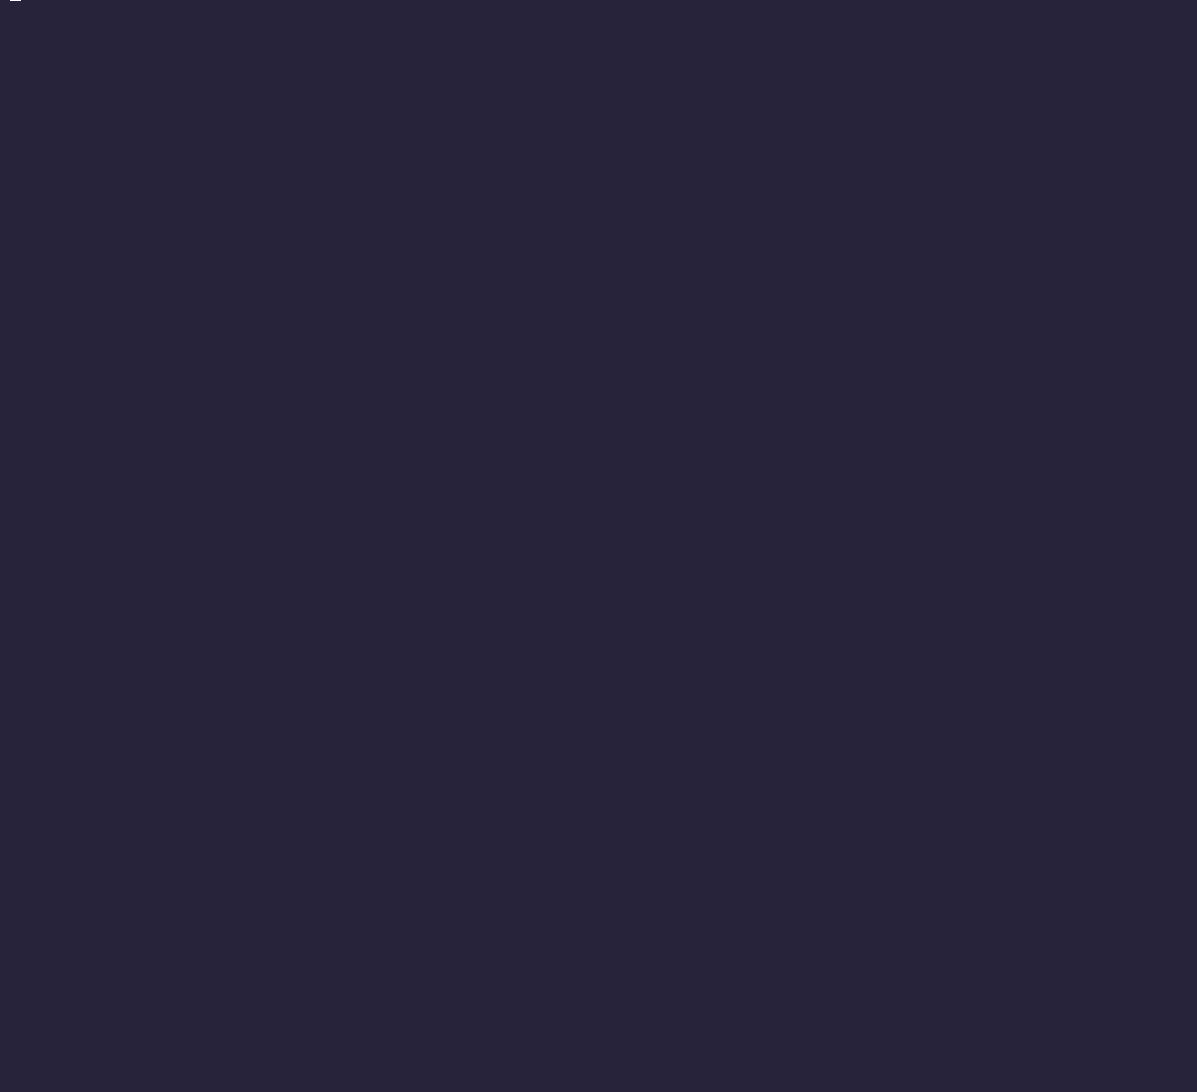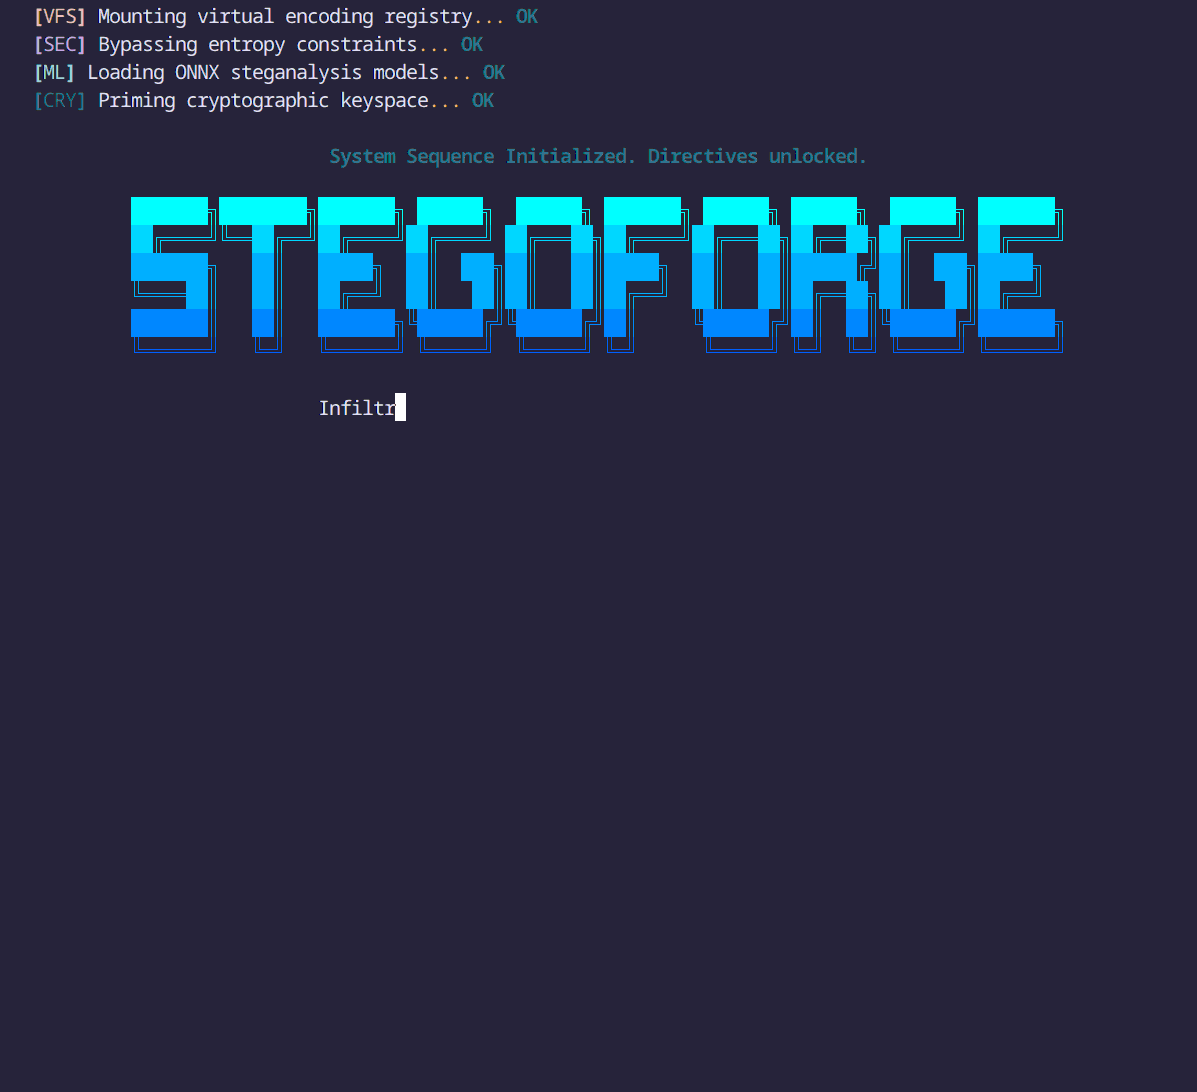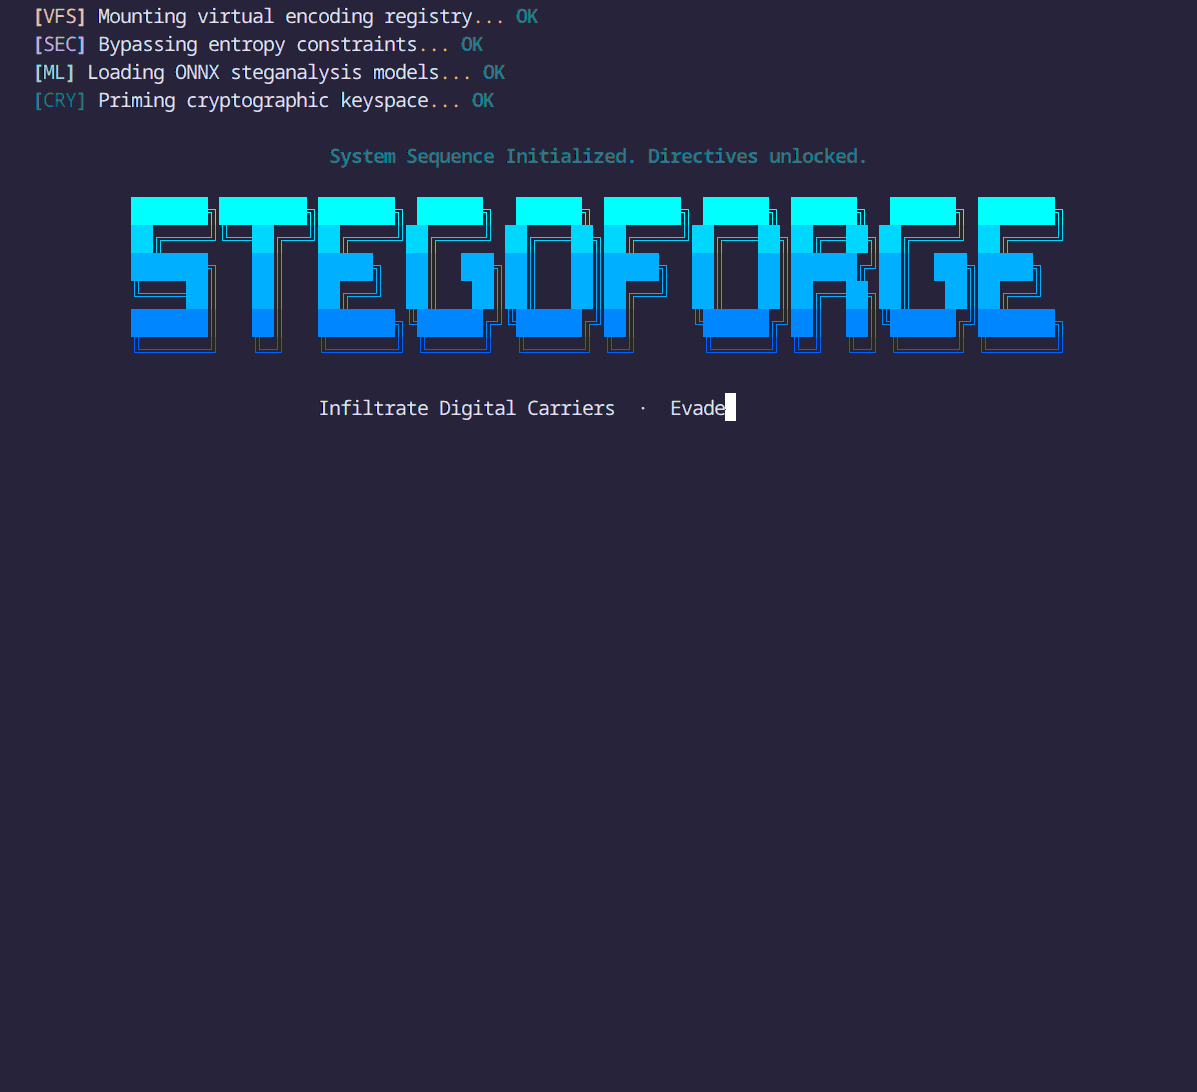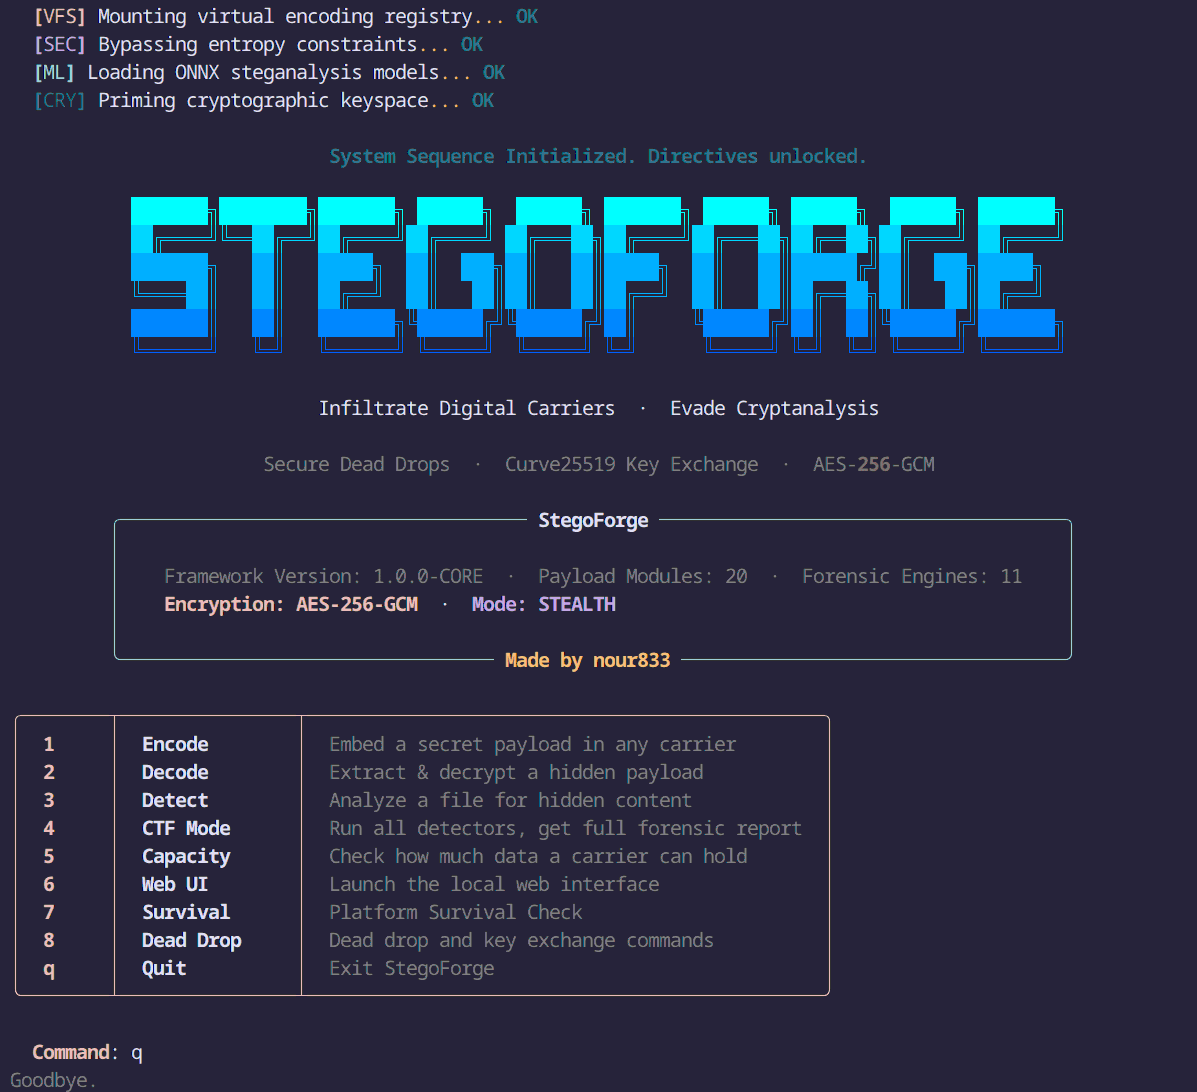 nour833/stegoforge
究極のステガノグラフィおよびデジタルフォレンジックツールキット。画像、音声、動画、ドキュメント、ネットワークパケット全体でデータを隠蔽および抽出し、または11の高度な検出エンジンを実行して隠されたペイロードを発見します。
 ralireza/android-security-teryaagh
Androidセキュリティガイド、ロードマップ、ドキュメント、コース、write-up、およびteryaagh。
 juice-shop/multi-juicer
セキュリティトレーニングやCapture The Flag(CTF)のために、複数のJuice Shopインスタンスをホストおよび管理します。
 adamkadaban/ctfs
CTF チートシート + 私が参加したセキュリティCTFのいくつかのライトアップ / ファイル
 bcoles/kasld
KASLDは、ローカルプロセスからLinuxカーネルの仮想メモリおよび物理メモリのレイアウトを非ランダム化する。その際、特権、設定、隔離といったその時点で利用可能な vantage を活用する。
 s1n6h/pentest-harness
認可されたペネトレーションテスト、バグバウンティ、セキュリティラボ、CTF向けのセルフホスト型AIエージェントハーネス。プラグインベースで、ローカルセッションを備えたマルチプロバイダーLLMサポート。
 nongiach/sudo_inject
[Linux] sudoトークンを悪用する2つの権限昇格手法
 orangetw/my-presentation-slides
Orange Tsai氏の公開プレゼンテーションスライドのコレクション。
 the-viper-one/pentest-everything
CTFのwrite-up、ペンテストのトピック、ガイド、ノートのコレクション。複数の情報源と自身のラボ研究からまとめたノート。トピックはOSCP、Active Directory、CRTE、eJPT、eCPPTにも対応。