#1
 behindsecurity/htb-wifinetictwo-exploit
HTB WifineticTwo CTF における CVE-2021-31630 を悪用する簡単な Python スクリプト
 lgenagul/cve-2023-4220-proof-of-concept
Chamilo LMS の認証不要な大容量ファイルアップロードによるリモートコード実行
 viardant/cve-2021-29447
CVE-2021-29447 - 認証済みXXEインジェクション - WordPress < 5.7.1 & PHP > 8
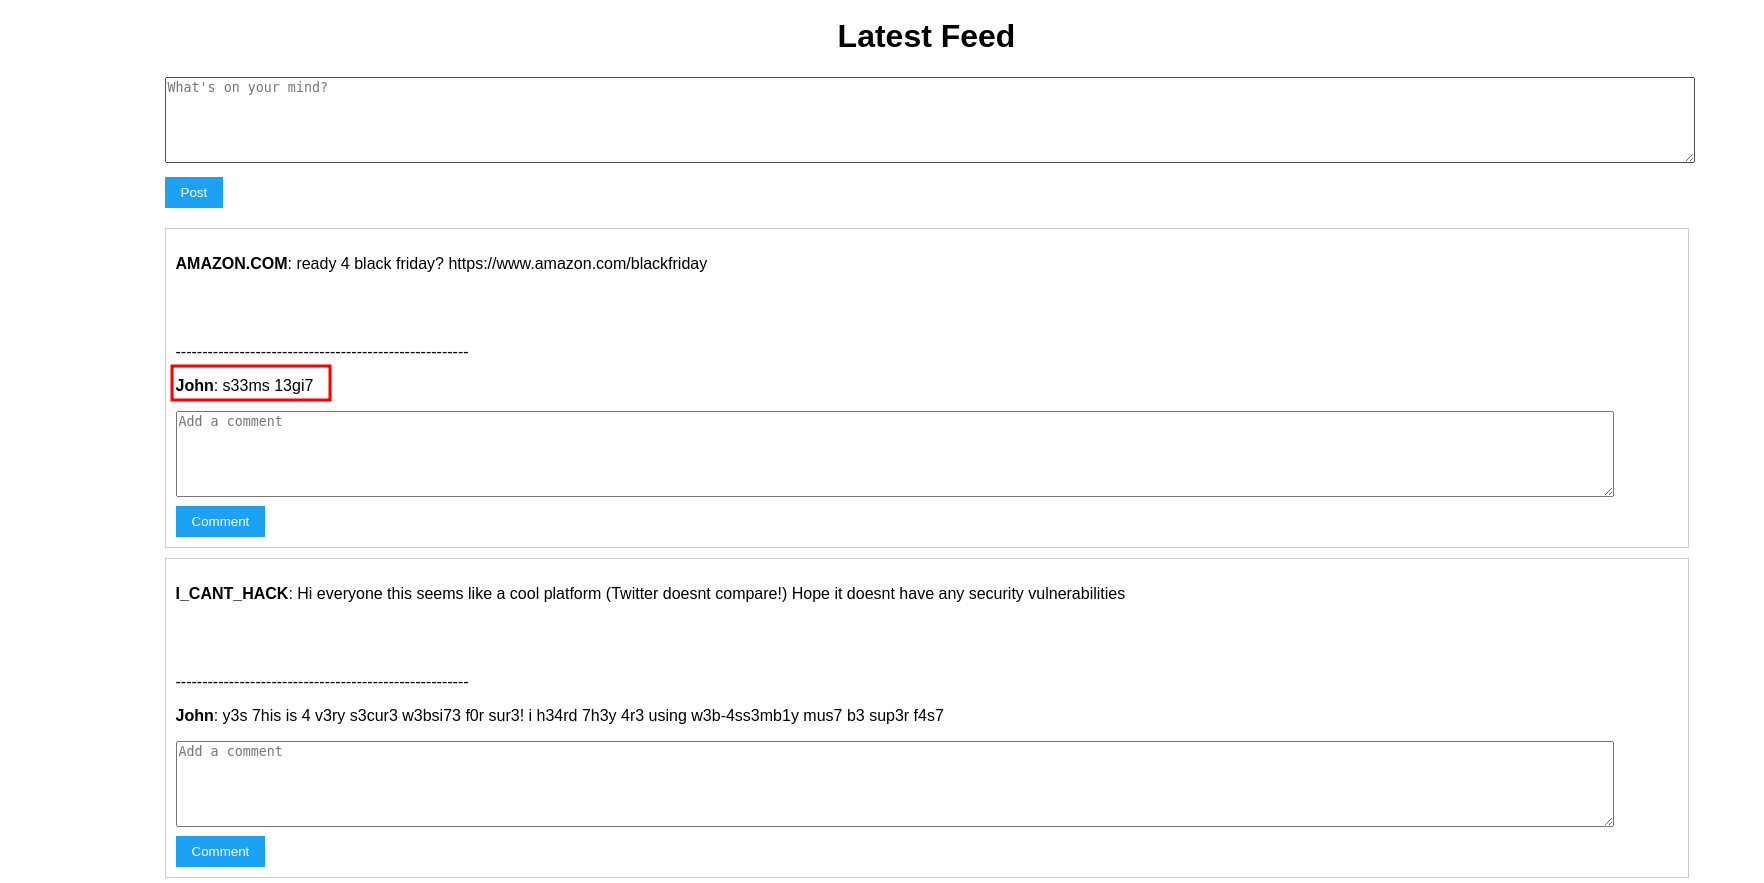 paras98/cve-2021-38297-go-wasm-replication
Go WASMバッファオーバーフローにより保存型XSSを引き起こすCVE-2021-38297を再現する教育用概念実証。脆弱なアプリのセットアップ、エクスプロイト再現手順、セキュリティ研究のためのパッチ適用ガイドが含まれます。
 ubuntustrike/cve-2017-9805-apache-struts-fuzz-n-sploit
Apache Struts CVE-2017-9805 をファジングして悪用するためのスクリプト
 giardinas-dev/audit-xss-cve-2020-7934
DockerベースのXSSエクスプロイトで、CVE-2020-7934を標的としたLiferayポータル向け。ユーザープロファイルフィールドを介したストアドクロスサイトスクリプティングを示し、管理者認証情報を盗み出します。
 0xmoonrise/cve-2019-9978
cve-2019-9978 PoC
 3mpir3albert/htb_nibbles
このリポジトリには、Nibblesのテクニカルレポート、CVE-2015-6967を悪用するエクスプロイト、およびHackTheBoxのマシンを解決したい場合のautopwnツールが含まれています。
 fathallah17/overlayfs-cve-2021-3493
2021年のUbuntuのカーネル脆弱性を悪用して、ほぼ瞬時にrootになる!
 1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
PoC for CVE-2025-50365: PHPGurukul Maid Hiring Management System における CSRF 脆弱性。細工された管理者リクエストを介して、採用カテゴリの削除を可能にします。
 shun1403/cve-2017-8291
CVE-2017-8291(GhostButt)のエクスプロイトを、Python PIL/PillowのEPS画像処理を介して実演するDockerベースのラボ。脆弱なWebアプリケーションと概念実証のエクスプロイトを含みます。
 juliourena/cve-2019-19470-redteamrd
CVE-2019-19470エクスプロイトの再現。ソースコード、WinDbgコマンド、PEB変更、逆コンパイル例を含む、教育用レッドチームトレーニング向け。
 tempuss/ctf_cve-2020-7471
PostgreSQL StringAggのDjango SQLインジェクション脆弱性であるCVE-2020-7471を悪用するCTFチャレンジ。Dockerセットアップとエクスプロイトスクリプトを含む。
 naveen-005/next.js-middleware-bypass-vulnerability-cve-2025-29927
CVE-2025-29927 の脆弱性の基本的な概念実証(PoC)で、ミドルウェアスクリプトをバイパスすることができます。
 katseyres2/cve-2022-44268-pilgrimage
CVE-2022-44268(ImageMagick 任意文件读取)の自動化された概念実証エクスプロイトで、PNGペイロード生成機能を備え、CTFチャレンジやペネトレーションテスト向けに設計されています。
 cinnamon1212/modified-cve-2020-10915-msfmodule
これはオリジナルのエクスプロイトではありません。これはTHMボックス用の監査済みバージョンです。
 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [更新]: BoltWire v8.00 は「Stored Cross-site Scripting (XSS)」に対して脆弱です