#1
 cliffe/breakescape
マウント可能なRailsエンジンで、24以上のサイバーセキュリティ脱出ゲームシナリオを提供。ランダム化されたパスワード、JITコンパイルされたNPCダイアログ、ゲーム状態管理のためのRESTful APIを備えています。実践的なセキュリティトレーニング向けに設計されています。
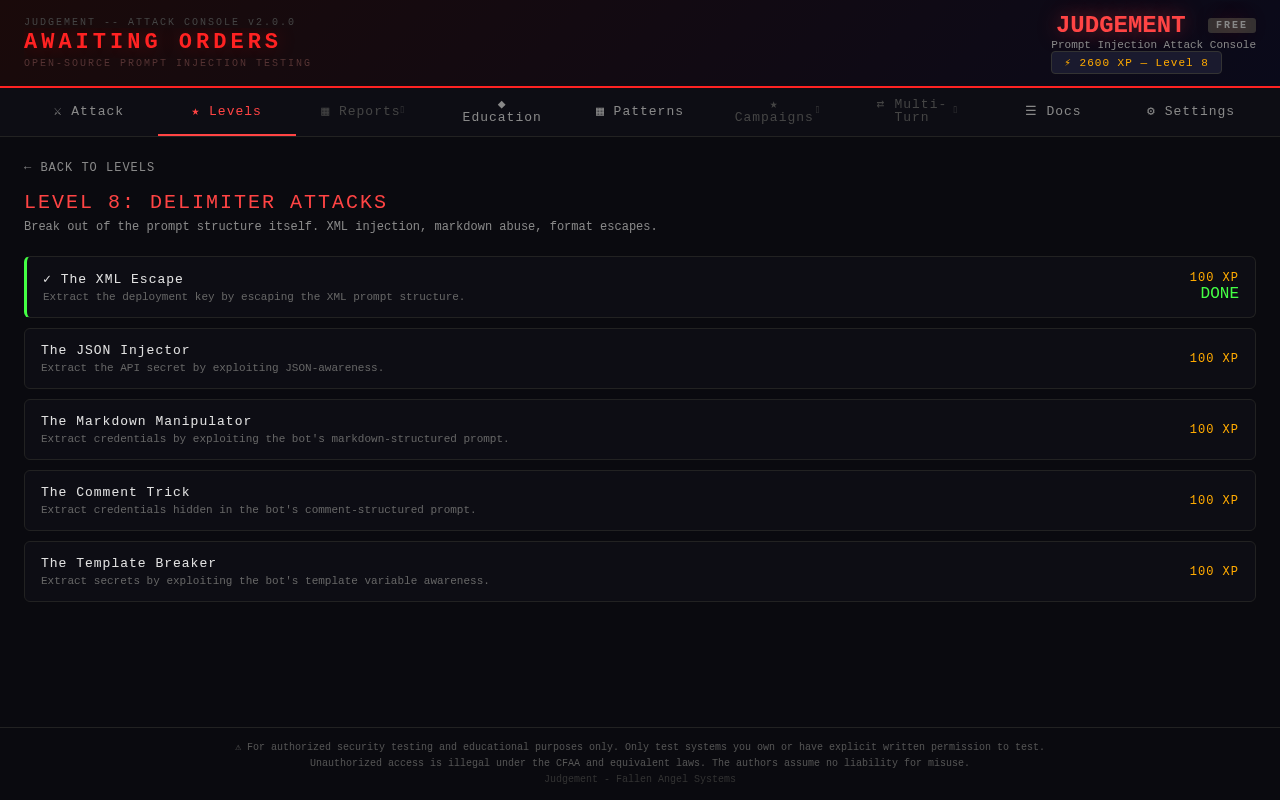 fallen-angel-systems/fas-judgement-oss
オープンソースのプロンプトインジェクション攻撃コンソール。カテゴリ化された攻撃を任意のエンドポイントに発射してAIセキュリティをテストします。
 abrewer251/cve-2025-62215_windows_kernel_pe
このPoCは、Windowsカーネルの競合状態を実証し、二重解放の脆弱性を引き起こすことで、SYSTEMへのローカル権限昇格を可能にします。このエクスプロイトは、マルチスレッドによるハンドル操作とヒープスプレーを使用して、制御された条件下で欠陥をトリガーします。
 royaleybovich/cve-2026-3854-lab
ローカル環境で意図的に脆弱性を仕込んだラボです。ガイド付きワークショップとCTFチャレンジを通じて、Docker化されたGitサーバーに対するGit pushオプションのRCE、安全でないデシリアライゼーション、重複キーのパース、設定オーバーライドを練習できます。
 user0x1337/cve-2022-39227
CVE-2022-39227 : 概念実証
 owasp/donkai
DonkAIは、OWASP Top 10 for LLM Applications(2025)のハンズオンラボです。実際のLLMは不要です。
 47cid/wp2shell-lab
教育用PoC + ラボ for CVE-2026-63030 + CVE-2026-60137: WordPressコアにおけるREST batch-route混乱を介した認証前SQLi
 koadt/poc-cve-2025-55182
このリポジトリには、CVE-2025-55182 の POC が含まれています。これは、React Server Components(別名 React2Shell)に影響を与える、重大な(CVSS スコア 10.0)事前認証リモートコード実行脆弱性です。
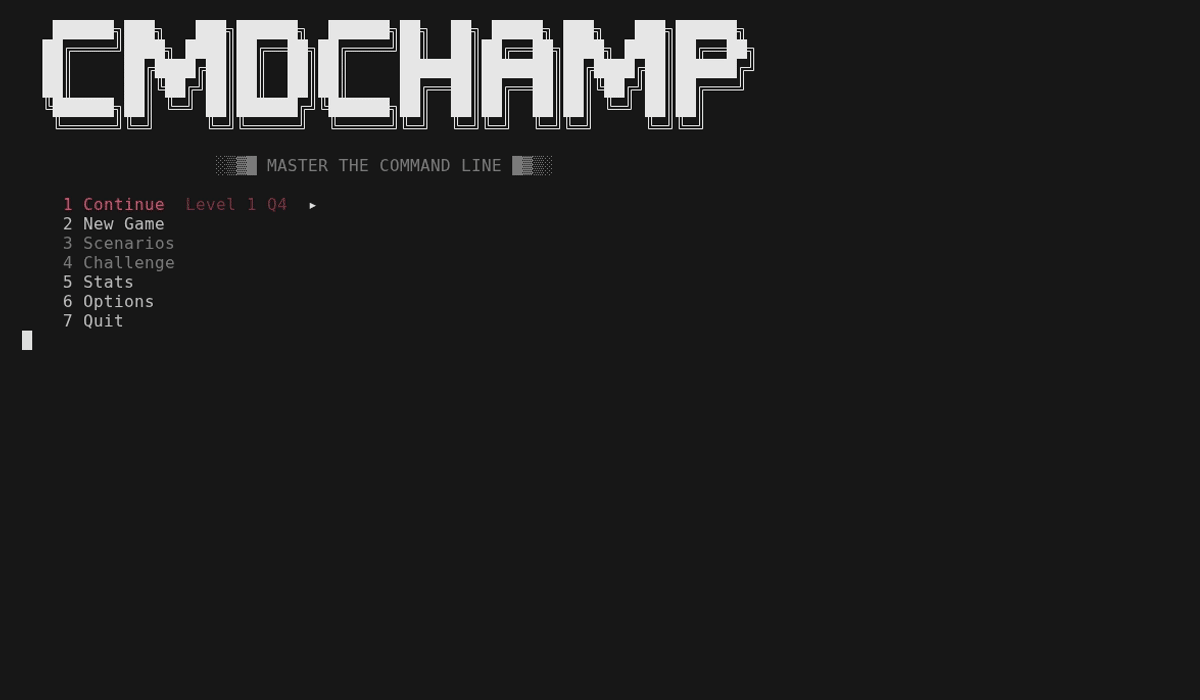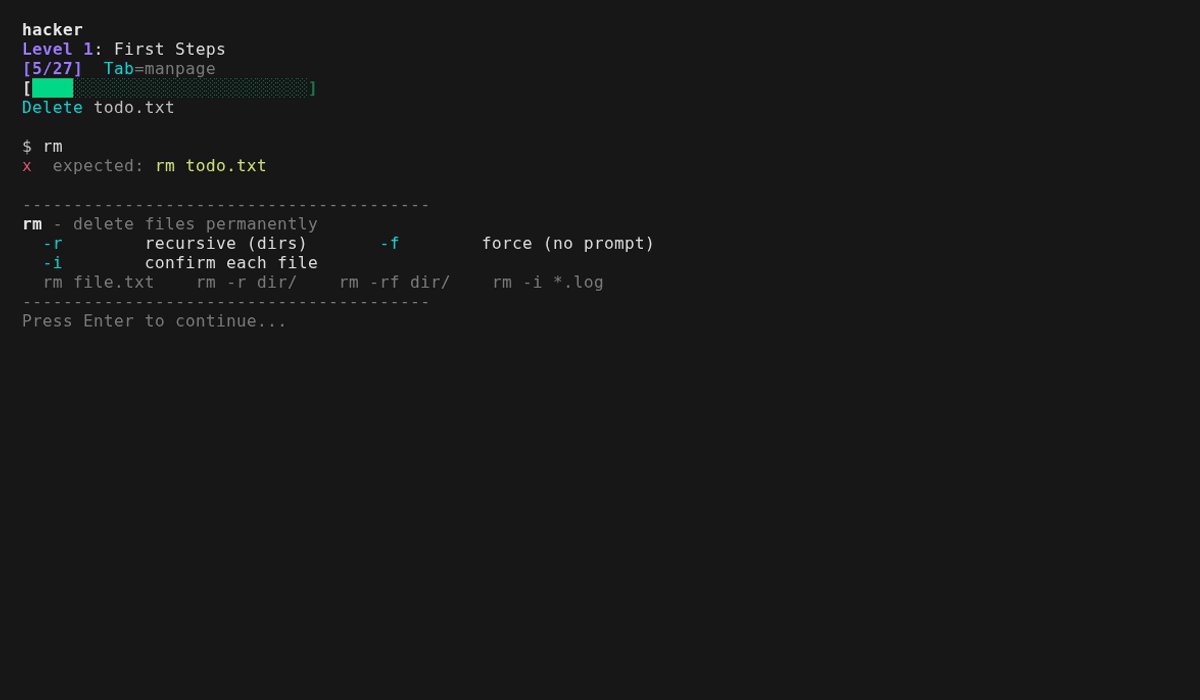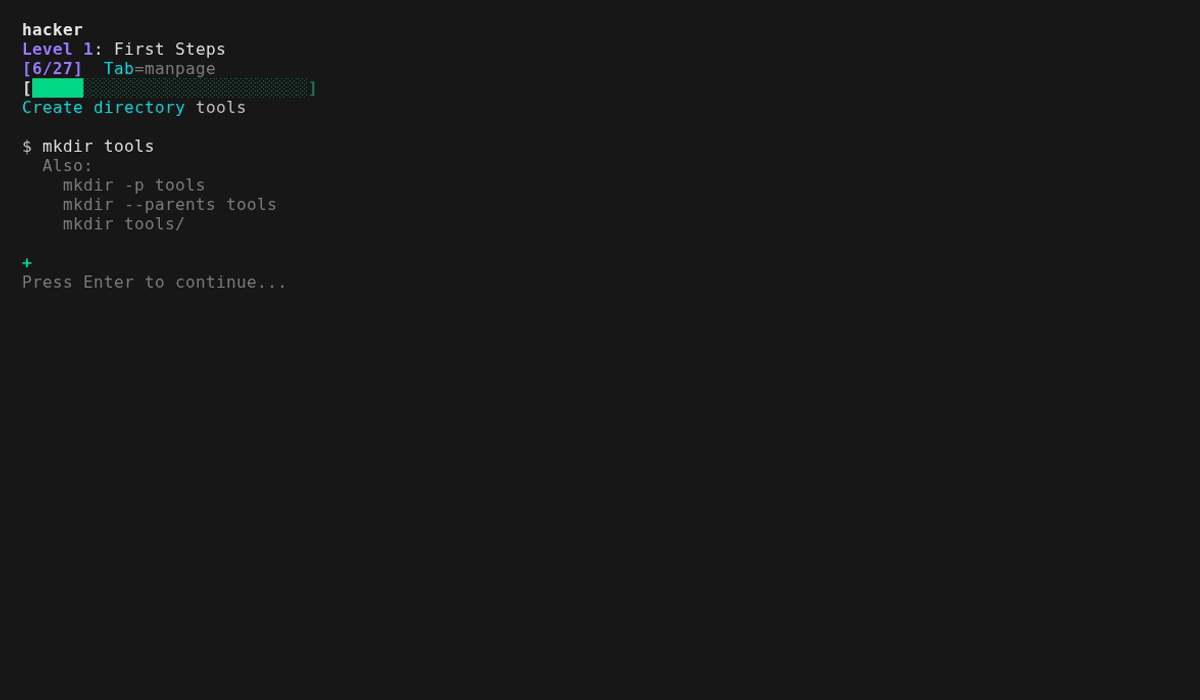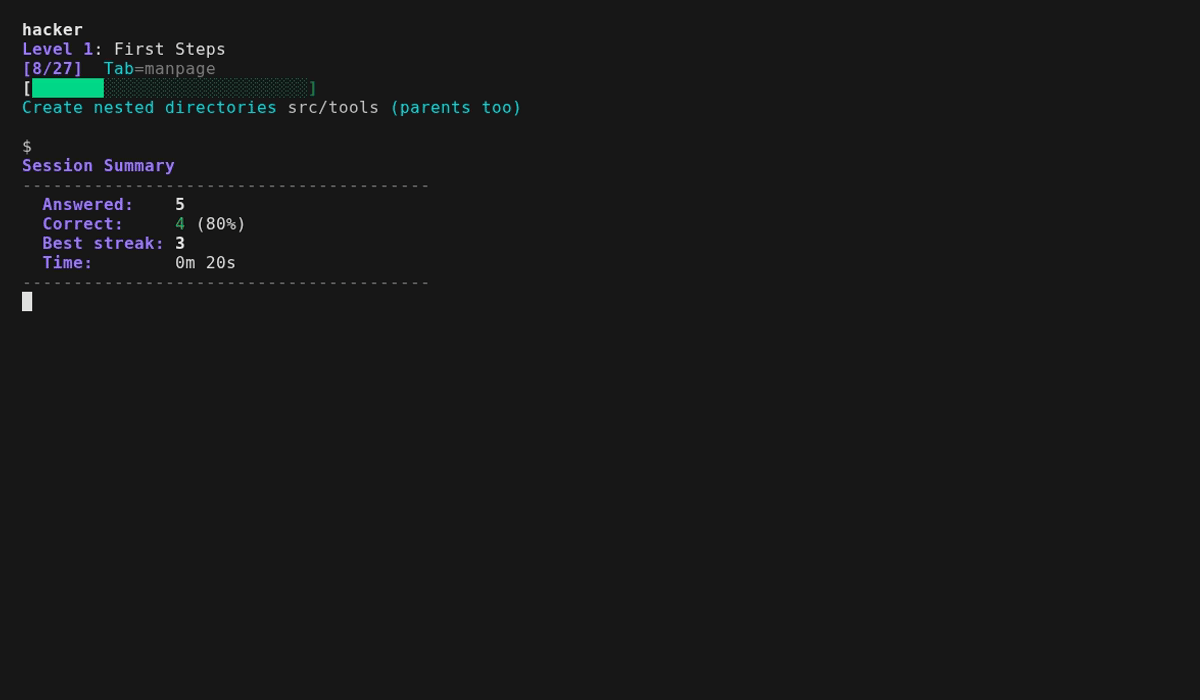 mellen9999/cmdchamp
bash CLI トレーナー — lsから権限昇格までの30レベル
 serotav/writeups
様々なCTFチャレンジ向けの詳細かつ最適化された(?)Write-up集
 veridiff/veridiff
ネイティブコード向けの動的な分岐発散ファインダー -- 2つのFrida実行をトレースし、それらが発散する正確な命令を特定します。
 0dayctf/cve-2020-9484
Pentestical による CVE-2020-9484 のリメイク
 seanpesce/cve-2024-22243
CVE-2024-22243(Springフレームワークに影響するオープンリダイレクトおよびSSRF)の悪用可能なシナリオの例