#1

 dump-guy/powershell-tools
いくつかの使いやすいツールのコレクション - PowerShell製。
 gquere/cve-2019-6693
FortiGate設定シークレット(CVE-2019-6693)を復号化します。バージョン6.2.0未満を対象とし、ダンプされた設定から一意またはカスタムキーを使用して暗号化されたパスワードとキーを抽出します。
 neorai/vt-py-scanner
VirusTotal APIを使用してフォルダを再帰的にスキャンし、マルウェアを検出します。ハッシュ検索、CSVエクスポート、リアルタイム進行状況、自動ファイル分析のためのレート制限処理機能を備えています。
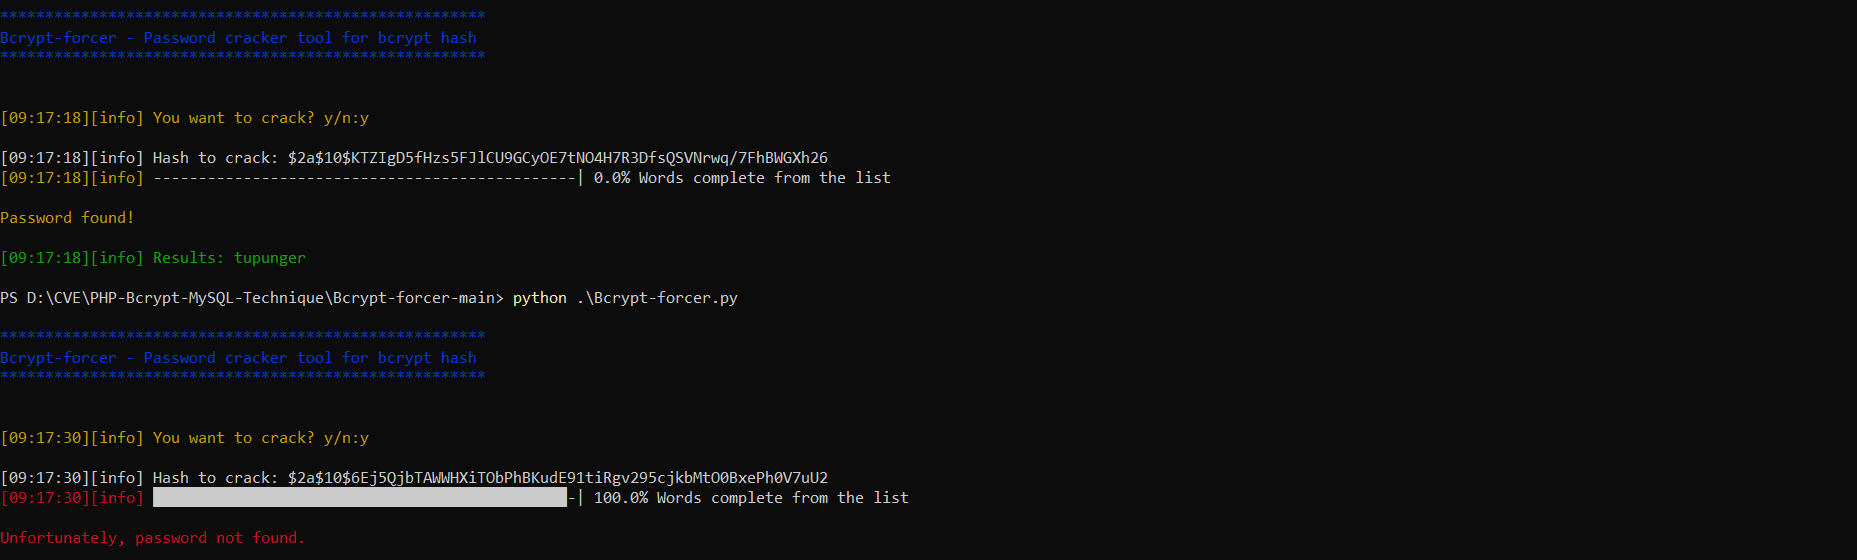 nu11secur1ty/bcrypt-forcer
ペネトレーションテストとパスワード回復のためのBcryptハッシュクラッカー。辞書またはブルートフォース方式を使用してBcryptハッシュを復号化する。
 jaarden/cve-2024-22894
CVE-2024-22894の概念実証エクスプロイト。Alpha Innotec/Novelanヒートポンプファームウェアから3DES暗号化されたルートパスワードを抽出し、脆弱なIoTデバイスへのSSHアクセスを可能にします。
 cybersecuritist/cve-2024-21754-forti-rce
CVE-2024-21754 のエクスプロイト。FortiOS および FortiProxy の不十分なパスワードハッシュを標的とし、特権攻撃者がバックアップファイルを復号化してリモートコード実行を達成できるようにします。
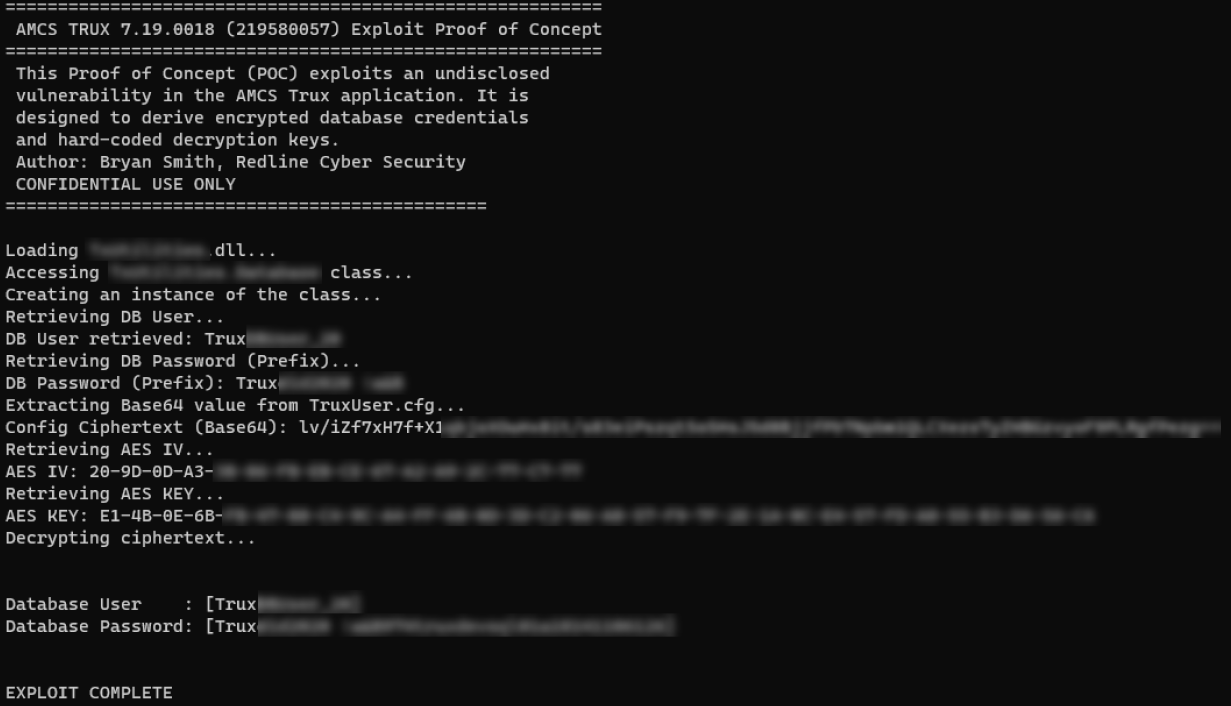 securekomodo/cve-2024-22734
AMCS Trux Software に影響する CVE-2024-22734 のエクスプロイト PoC
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
ZyxelのCPE/ONT/LTE/5Gファームウェアにわたるスーパー管理者認証情報の漏洩に関する解説レポート、および適合されたVMG8825-B50B genpassラボ付き

 cryptoadvocate/dcsgonefwbsp
Circuit Crafters初の電子バッジプロジェクトのファームウェアボードサポートパッケージホームです。
 synacktiv/nounours
Nounoursは、Laravelアプリケーション上でAPP_KEYを大規模にテストするために設計されたツールです。
 polarisxsec/cve-2024-21413
OutlookでCVE-2024-21413を悪用して、悪意のあるUNCリンクを介してNTLMハッシュを漏洩させる教育用ラボ。カスタムSMTP/POP3インフラストラクチャとSMBキャプチャ設定を含みます。
 tazxtazxedu/winre-fix
WinRE/リカバリパーティションの問題を修正するPowerShellスクリプト - KB5034441、KB5028997、CVE-2024-20666 Windows Updateの失敗
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 ayham-megdadi/zero-day-legacy
脆弱なBoot-to-Root CTFラボマシン。病院環境をシミュレート。SQLインジェクション、XSS、セッションハイジャック、SSHアクセス、パスワードクラッキング、CVE-2021-3493による権限昇格、完全なroot権限の奪取を含む、現実的な17ステップの攻撃チェーンを搭載。Ajloun…
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunterは、ワードリストを使用してZIPおよびRARアーカイブファイルのパスワードをクラックするために設計された強力なコマンドライン倫理的ハッキングツールです。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
CVE-2026-22020 を実証する Python PoC: 量子鍵配送のプライバシー増幅において悪用可能な弱いシードにより、最終鍵のエントロピーが低下します。