
 #1

 kartheekkandalam99/svpt_cw_2
CVE-2024-21413 CW 用セットアップ
 imperialx1104/simple-ctf-writeup
TryHackMeのSimple CTFのプロフェッショナルなウォークスルー。列挙、CMS Made SimpleのSQLインジェクション(CVE-2019-9053)、認証情報の回復、SSHアクセス、Vimによる権限昇格、ルート権限の掌握を網羅しています。
 eremiel/cve-2019-5420
CVE-2019-5420用のPythonエクスプロイトスクリプト。Ruby on Railsの署名済みセッションAES GCM鍵の総当たり攻撃を標的とし、開発/ステージング環境でのリモートコード実行を達成する。
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
マイクロコントローラおよびメモリ制約のある組み込みシステム向けの ANSI C による軽量 Protocol Buffers 実装。構造化データの効率的なシリアライゼーションとデシリアライゼーションを可能にします。
 super-oof/keepass2-password-finder
Pythonで書かれたCVE-2023-32784のPoC
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Spring Security用のOAuthおよびOAuth2サポートライブラリ。標準のSpringプログラミングモデルを使用して、コンシューマーおよびプロバイダー実装に安全なAPI認証と認可を提供する。
 ret2desync/cve-2024-38793-poc
CVE-2024-38793 (PriceListoによるBest Restaurant Menu <= 1.4.1 - 認証済み (Contributor以上) SQLインジェクション) の悪用のための概念実証コード
 mauricelambert/gpp-encrypt
この小さなスクリプトは、パスワードをgpp cpasswordに暗号化します。脆弱なラボAD(CVE-2014-1812)を作成するのに便利です。
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactylマシンのwriteup。Medium Linuxボックスで、CVE-2025-49132(Pterodactyl Panel RCE)およびCVE-2025-6018/6019(udisks2権限昇格)をカバーしています。
 fbm31/audit-blackbox-web-to-root
Drupal 7サーバーのブラックボックスセキュリティ監査。完全なキルチェーンのデモンストレーション:SQLインジェクション(CVE-2014-3704)➔ RCE ➔ リバースシェル ➔…
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
このプロジェクトは、2台の仮想マシンにまたがる実際の攻防シナリオをシミュレートします。Erlang/OTP SSHサーバーの認証前の重大なRCE脆弱性(CVE-2025-32433)を悪用し、抽出したパスワードハッシュをクラックした後、ファイアウォールルールとパッチ適用で被害マシンを堅牢化します。
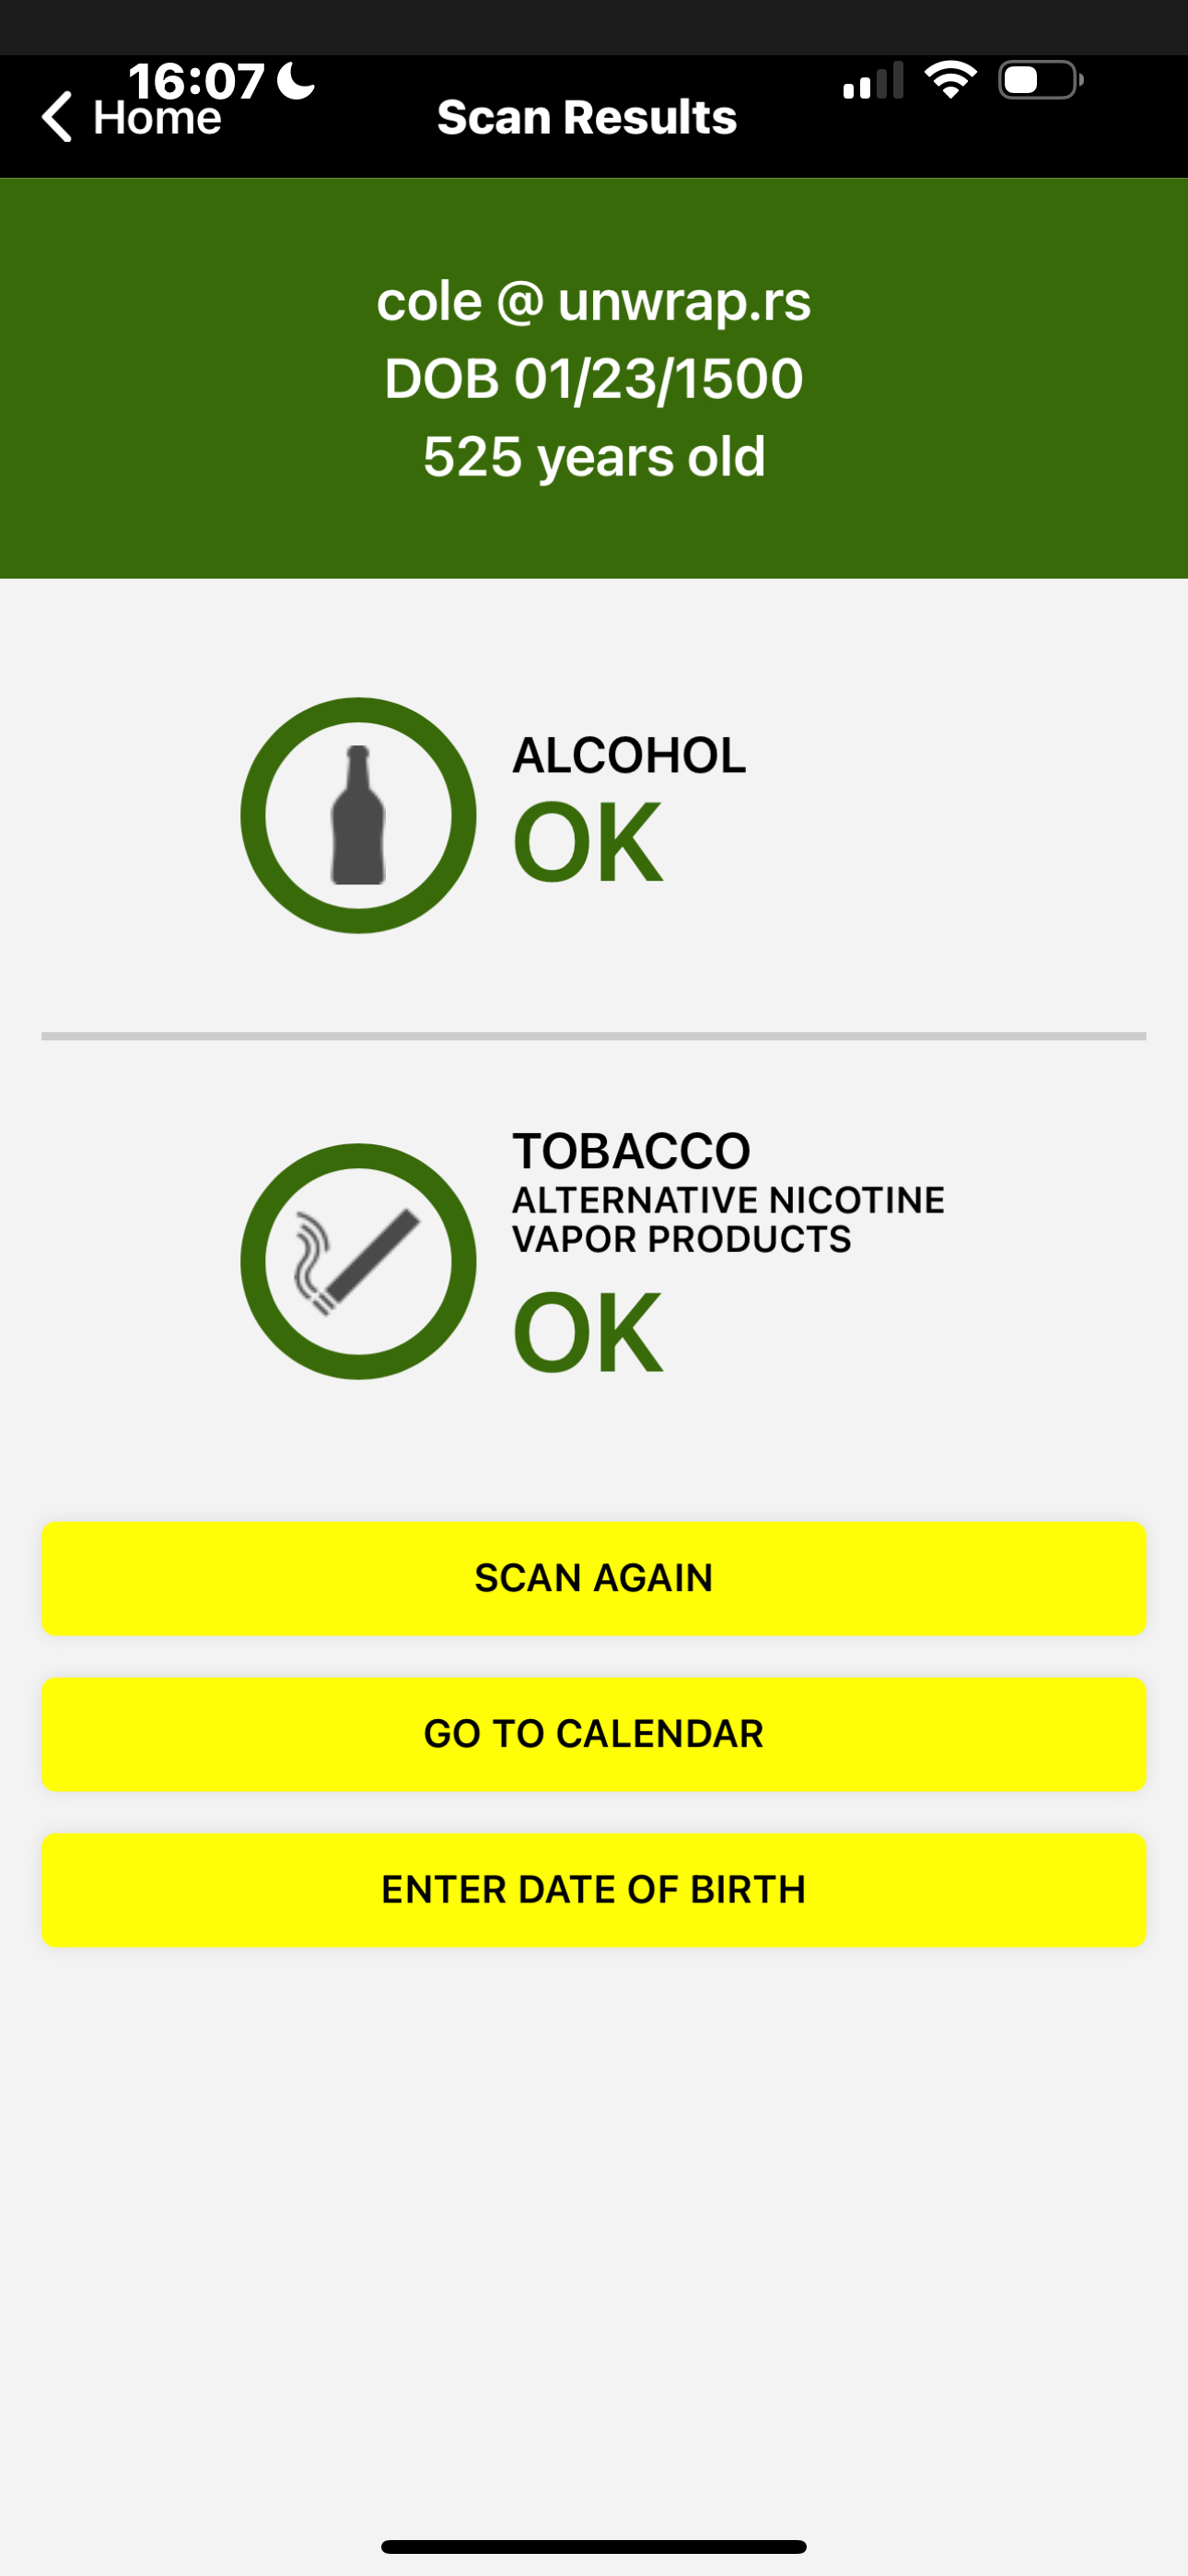 coleleavitt/aamva-pdf417-vulnerability-research
AAMVA準拠のIDシステムにおけるPDF417検証の体系的な脆弱性に関する研究(CVE-2025-31336、CVE-2025-31337、scr1841160)
 cehamod/ui_cve-2017-9248
CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler) 向けのBase64ベースの暗号オラクルエクスプロイト
 bsides-rijeka/meetup-2-curveball
第2回Rijekaセキュリティミートアップの資料です。CurveBall (CVE-2020-0601) と呼ばれるMicrosoft cryptoapiの脆弱性について説明します。
 trinadh465/openssl-1_0_1g_cve-2015-1790
SSL/TLSプロトコルと、暗号、ダイジェスト、公開鍵アルゴリズム、X.509証明書処理を備えた汎用暗号ライブラリを実装するOpenSSLツールキット。
 satheesh575555/openssl_1.0.1g_cve-2014-3507
OpenSSL 1.0.1gソースコードスナップショット。SSL/TLSおよび汎用暗号化、ダイジェスト、公開鍵アルゴリズムを実装する暗号ライブラリです。
 satheesh575555/external_zlib-1.2.7_cve-2018-25032
zlib、deflate、gzip形式を実装する汎用データ圧縮ライブラリ。ソフトウェアアプリケーションに圧縮および解凍ルーチンを提供します。









