#1

 anthropics/cryptography-research-demo
削減ラウンドAESに対する単一鍵回復攻撃のための再現可能な暗号解析成果物。ブラックボックス鍵回復、DDT-Gray探索、Sボックスキャッシュ、Lean形式証明を含む。
 hacefresko/forticrack_v8
FortiOS 8.0.0 ファームウェアイメージを復号・抽出します。
 oritwoen/vuke
脆弱な暗号鍵生成(脳ウォレット、PRNG、milksad、LCG、xorshift)を研究するためのツール
 z1ph1us/milksad-mnemonic-generator
このツールは、Unixタイムスタンプから派生したBIP-39ニーモニックフレーズを生成し、'Milk Sad'脆弱性(CVE-2023-39910)の影響を探ります。
 circuitsoul/poc-cve-2016-10555
アルゴリズムをRS256(非対称)からHS256(対称)に変更 - POC (CVE-2016-10555)

 raithchr/stego-lab
テキスト、画像、ファイルをキャリア画像内に隠すローカルなステガノグラフィアプリ。AES-256暗号化、EXIF編集、ウォーターマーキング、およびiOS、iPadOS、macOSでのバッチ処理に対応。
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
MetasploitによるMetasploitable2に対する完全なエクスプロイトウォークスルー — vsftpdバックドア、Samba CVE-2007-2447、UnrealIRCdバックドア、Netcatによるデータ流出、および認証情報クラッキングの準備。
 neitzert/picard
レジリエントデータ向けプロトコル内省型チャンクアダプター
 abraxas/cve-2026-19553-wrap-bio
CVE-2026-19553を再現するProof-of-Conceptラボ。CPythonの`ssl.SSLContext.wrap_bio()`が`server_hostname`がNoneの場合にTLSホスト名検証をサイレントにスキップする問題。
 mattgsys/cve-2026-19586
Python PoCは、TP-Link Omada SSL VPNにおける未認証のコマンドインジェクションであるCVE-2026-19586を悪用し、OpenVPNユーザー名インジェクションを通じてrootとして任意のコマンドを実行します。
 magic-wormhole/magic-wormhole
あるコンピュータから別のコンピュータへ安全にファイルを転送する
 loseys/blackmamba
C2/ポストエクスプロイテーションフレームワーク
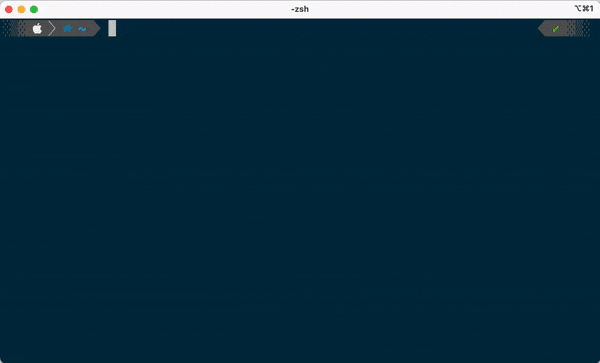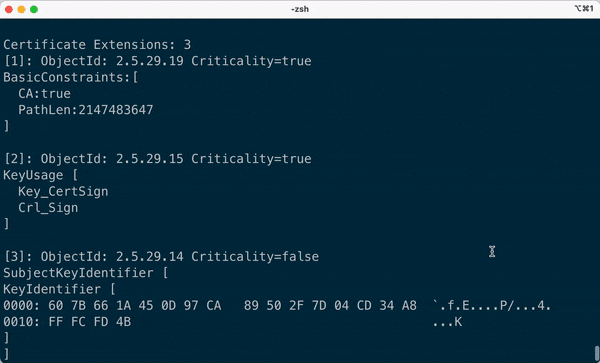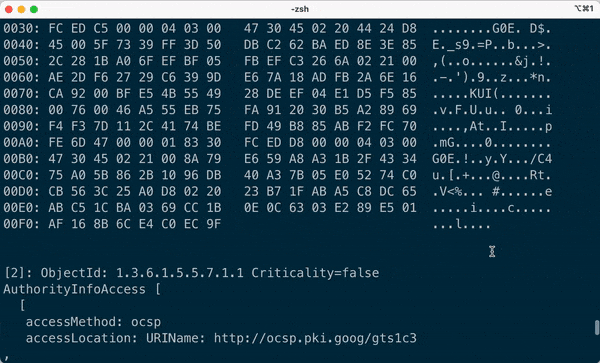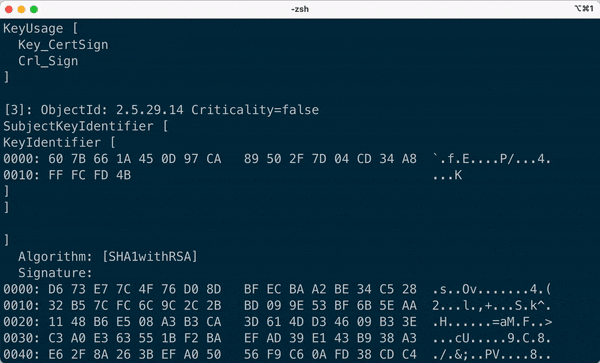 hakky54/certificate-ripper
🔐 サーバー証明書を抽出するCLIツール
 x86byte/obfusk8
Obfusk8: C++17 ベースの軽量難読化ライブラリ / Windows バイナリ向け Header Only


 enkomio/alanframework
C2ポストエクスプロイテーションフレームワーク