
 #1

 k8gege/k8tools
K8ツールセット(内部ネットワーク侵入/権限昇格ツール/リモートオーバーフロー/脆弱性悪用/ポートスキャン/パスワードクラッキング/アンチウイルス回避/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest…
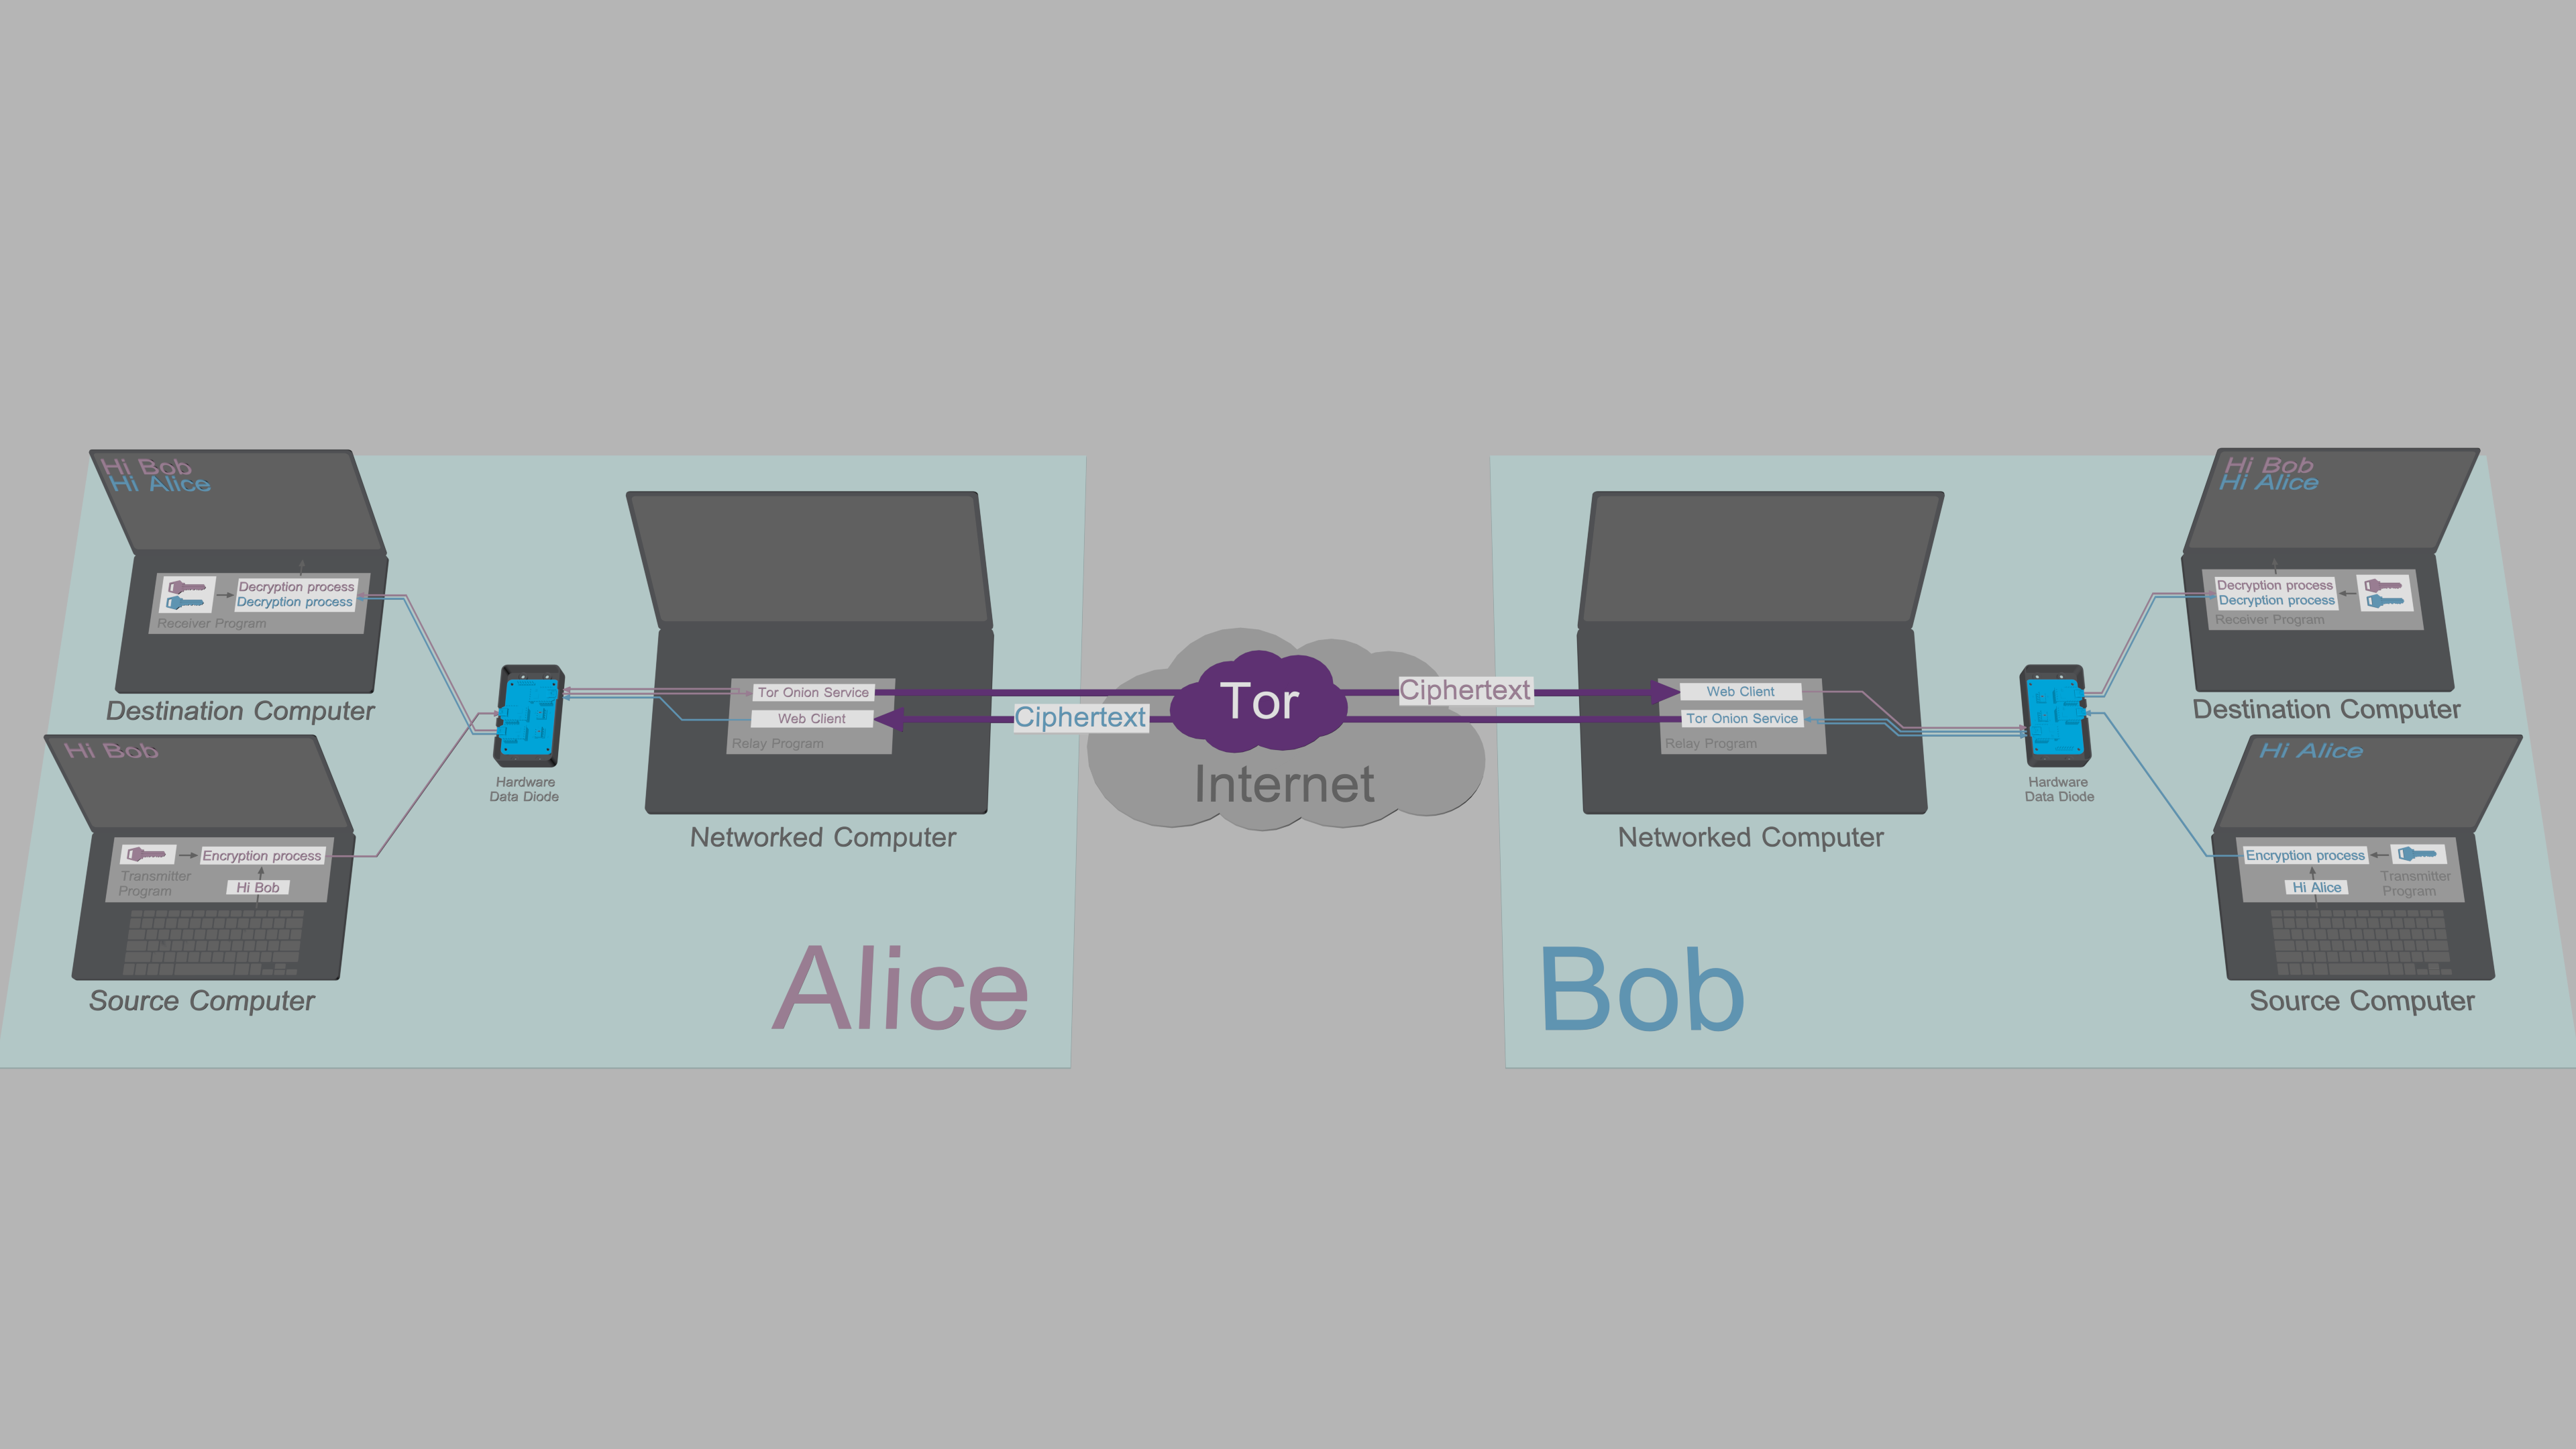 maqp/tfc
Tinfoil Chat - オニオンルーティング、エンドポイントで安全なメッセージングシステム
 joelgmsec/autordpwn
The Shadow Attack Framework
 cloud-gouv/securix
SécurixOSは、中小規模のチーム向けに設計されたNixOSベースのセキュアなオペレーティングシステムです。強力な分離、再現性、ポリシー駆動の設定により、運用セキュリティとコンプライアンスを確保する、最小限で堅牢化された環境を提供します。
 wmal/linux-kodachi
ハードニングされたDebianベースのプライバシーOS。統合された匿名化スタック(Tor、VPN、DNSCrypt)、フォレンジック対策ツール、SOCセキュリティセンター、そして侵入テスト、フォレンジック、インシデント対応のためのスタンドアロンセキュリティバイナリを備えています。
 p0dalirius/extractbitlockerkeys
ドメインからBitLockerの回復キーを自動的に抽出するシステム管理またはポストエクスプロイトスクリプト。
 almounah/silph
ステルス性を備えたインメモリローカルパスワードハーベスタ (SILPH) ツール:間接システムコールによるLSA、SAM、DCC2のダンプ
 blacknbunny/encdecshellcode
XOR暗号によるシェルコード暗号化・復号化ツール
 moscowchill/lstar-en
LSTAR - CobaltStrike の英語翻訳版
 demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
重大な脆弱性OpenSSL 0.9.8 CVE-2008-0166を持つ初期バージョンのBitcoin Core上でBTCコインを検索します
 rayferrufino/make-and-break
カスタム仮想マシン(Ubuntu 18.04.1、Webmin 1.810)を構築し、CVE-2019-15107を使用してLinuxマシンのバックドアを悪用した。
 tinfoilsh/cvmimage
AMD SEV-SNP および Intel TDX 上でのセキュアな推論とカスタムコンピュート向けに、監査可能なソースから測定値へのビルドを備えた、密閉型で再現可能な機密 VM イメージを構築します。
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2(BES1306)ファームウェアのリバースエンジニアリングノートとPythonツール群:OTAコンテナ形式、フラッシュレイアウト、BLE/GATTプロトコル、CRC-32トラストモデル。
 nserser/lr-webpki
LR+ポスト量子認証のWebPKI CAコンテキストにおける参照実装。再現可能な研究のためのコーパスパイプライン、再構築、評価、および来歴マニフェストを備えています。
 facebook/threatexchange
Trust & Safety ツール - デジタル上の被害と戦うために協力するためのツール
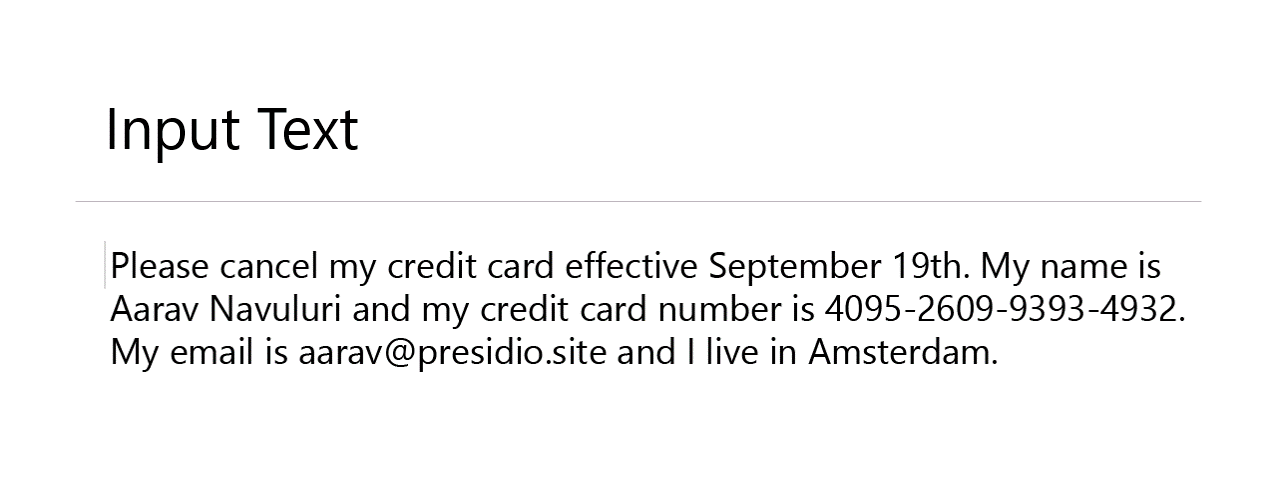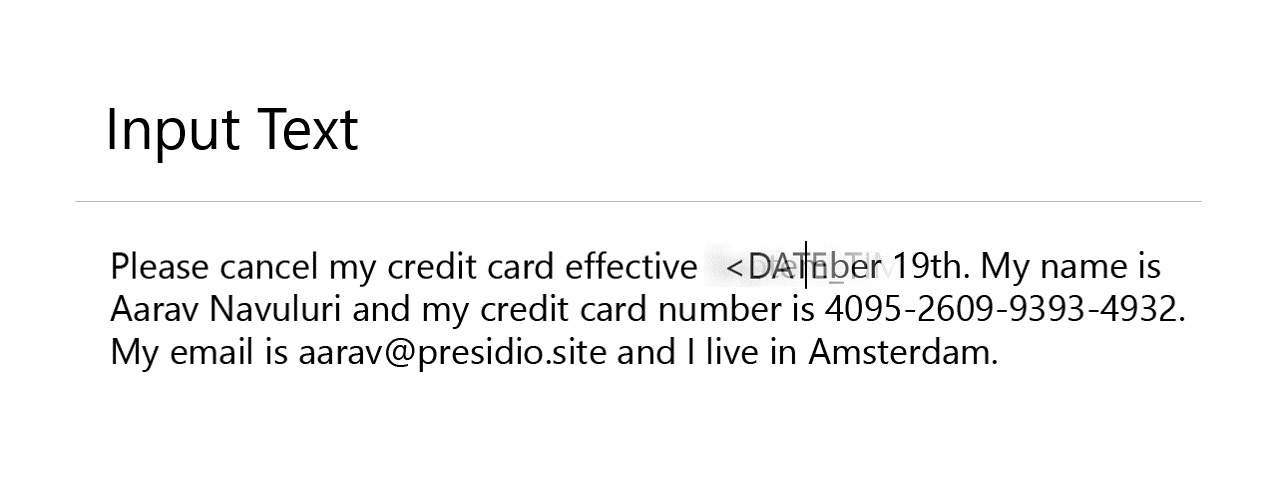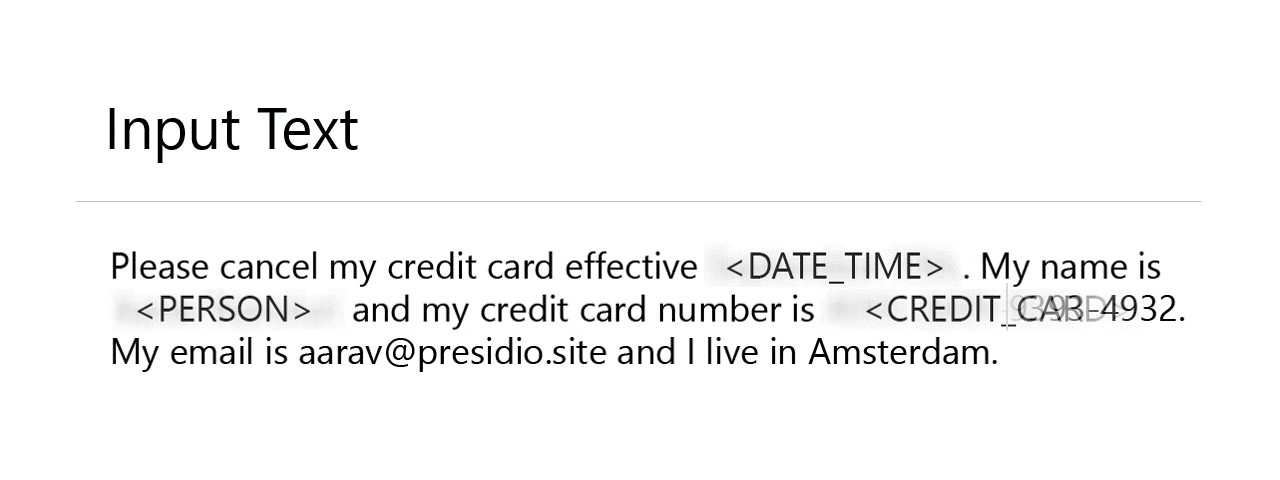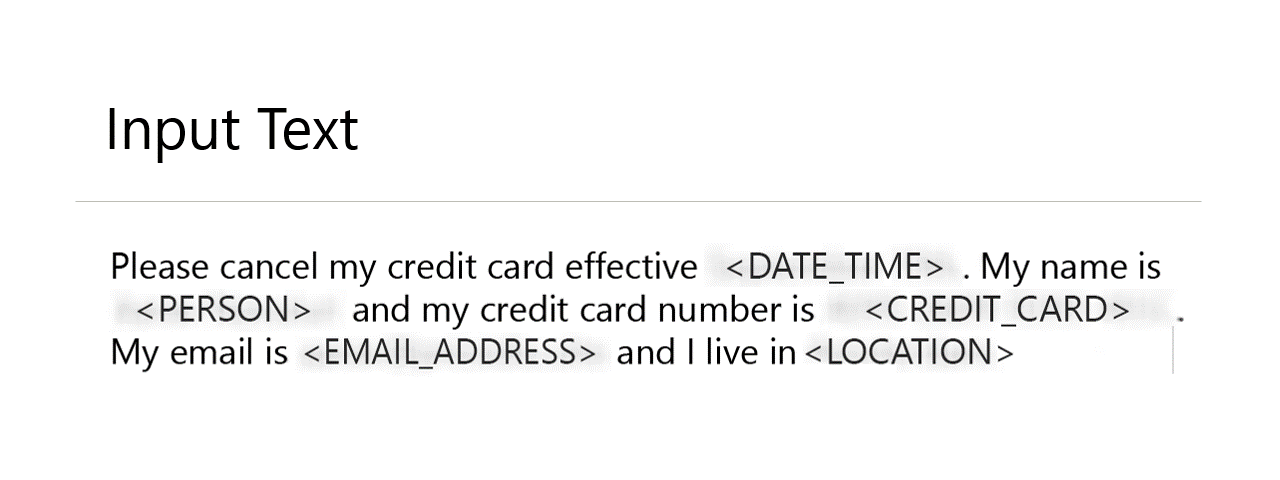 data-privacy-stack/presidio
テキスト、画像、構造化データにわたって機密データ(PII)を検出、編集、マスキング、匿名化するためのオープンソースフレームワーク。NLP、パターンマッチング、カスタマイズ可能なパイプラインをサポートします。
 wolfssl/wolfssl
wolfSSLライブラリは、組み込みデバイスからクラウドまで対応する、小型で高速かつ移植性の高いTLS/SSL実装です。 wolfSSLはTLS 1.3およびDTLS 1.3をサポートしています!最新のCVE修正のためにwolfSSL 5.9.1にアップデートしてください。









