#1
 si9int/cc.py
「commoncrawl.org」の結果に基づいて特定のターゲットのURLを抽出する
 justrach/kuri
AIエージェント向けのブラウザ自動化、Webクローリング、iOS + Androidデバイス制御。Zigネイティブでトークン効率の高いCDPスナップショット、HAR記録、ネイティブadbワイヤープロトコルクライアント、およびスタンドアロンフェッチャー。
 offensive-hub/black-widow
GUIベースの攻撃的ペネトレーションテストツール(オープンソース)
 owasp/d4n155
OWASP D4N155 - OSINTを利用したインテリジェントで動的なワードリスト
 0xdsm/pinkerton
🕵️ JavaScriptファイルをクロールし、APIキー、認証トークン、ハードコードされた認証情報などのシークレットを検索するPythonプロジェクト。
 mhmdiaa/second-order
ウェブアプリケーションをクロールし、URLを収集して非200応答に対する設定可能なルールにマッチングすることで、二次サブドメイン乗っ取りの脆弱性を検出します。
 a3h1nt/grawler
GrawlerはPHPで書かれたツールで、Webインターフェースを備えています。Google Dorkの使用を自動化し、結果をスクレイピングしてファイルに保存するタスクを実行します。
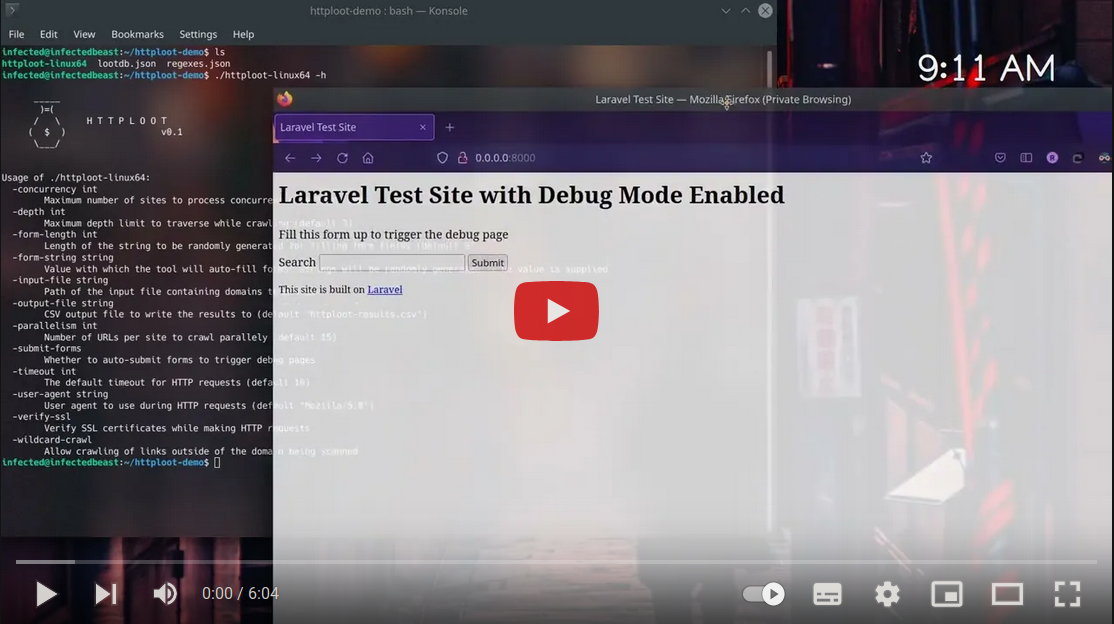 redhuntlabs/httploot
Webサイトのクライアント向けコードから、クロール、フォーム入力、エラーページ/デバッグページのトリガー、そして「戦利品」としてシークレットを同時に行う自動化ツール。
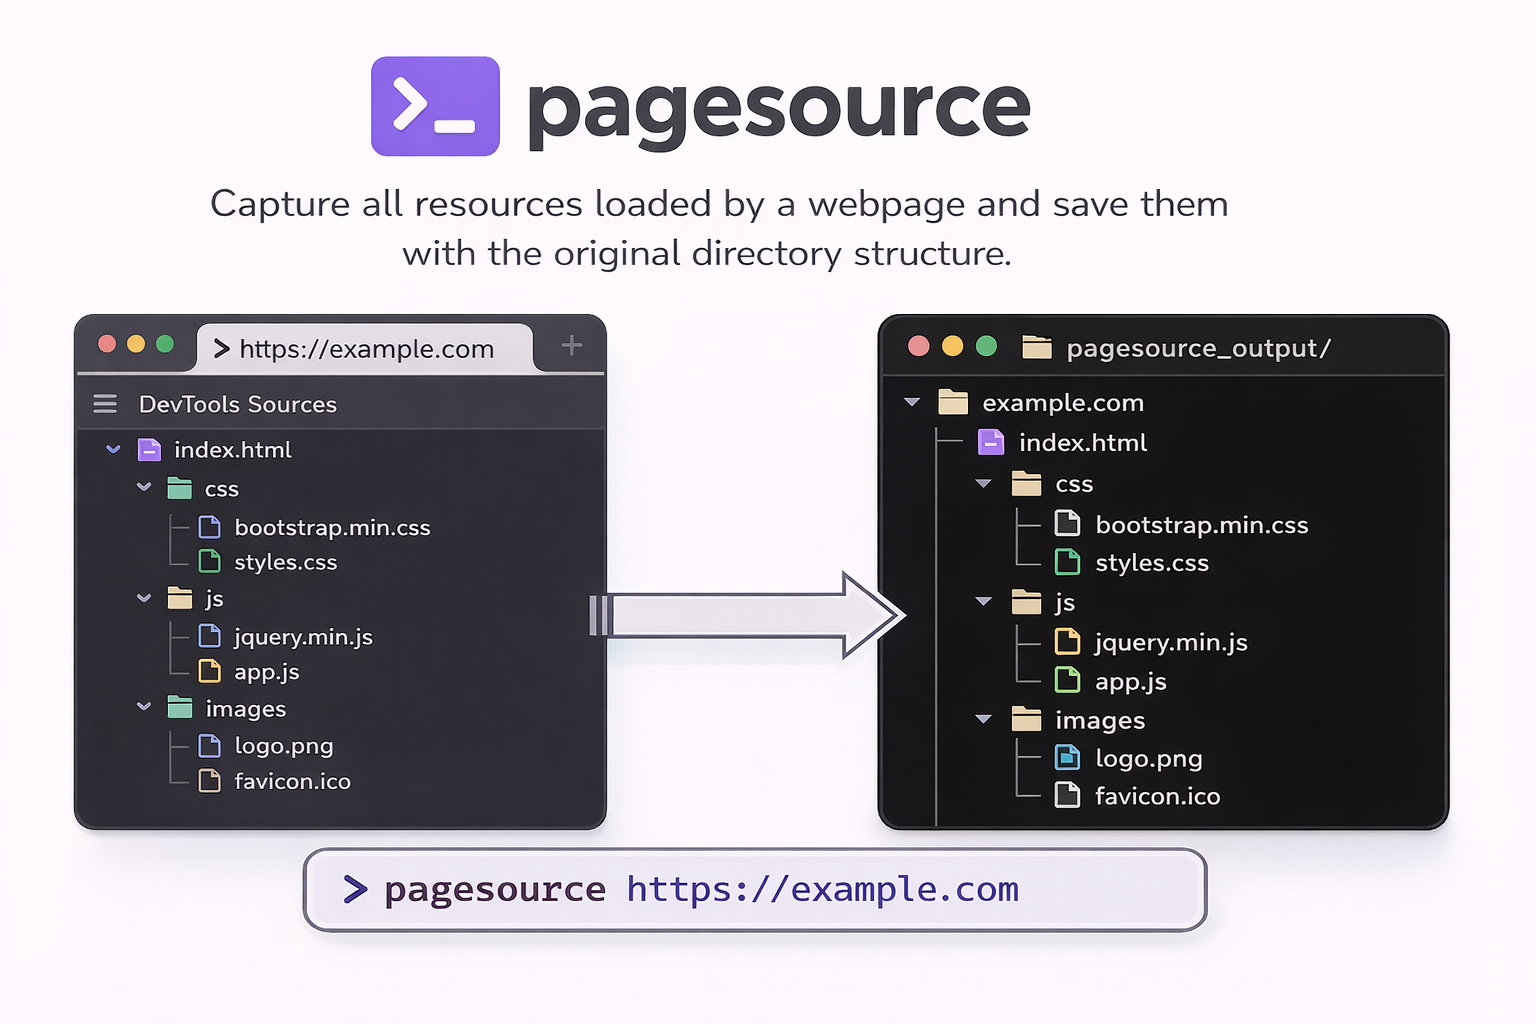 timf34/pagesource
ウェブサイトの実際のJS/CSS/アセット(フラット化されていないHTML)をダウンロードするためのCLI
 iamstoxe/urlgrab
ウェブサイトをクロールして追加のリンクを探すGoユーティリティ。
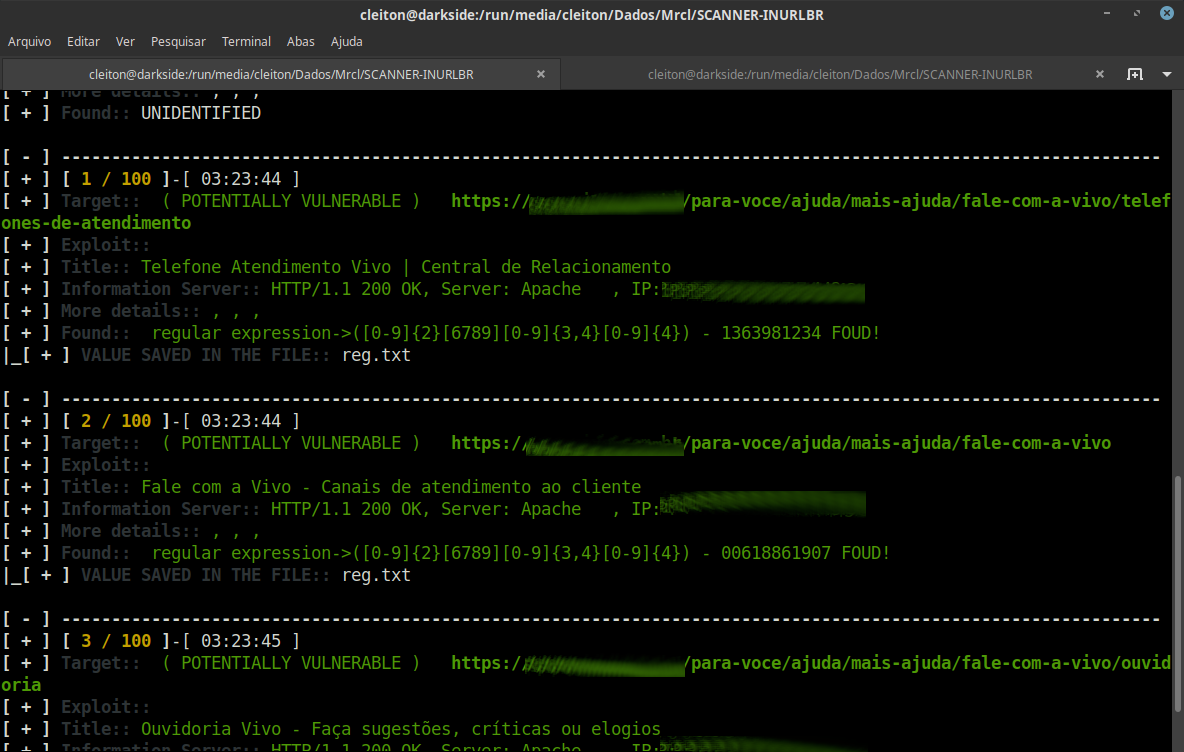 mrcl0wnlab/scanner-inurlbr
検索エンジンで高度な検索を行い、GET/POSTを利用した分析によりメールやURLをキャプチャし、見つかった各ターゲット/URLに対して内部のカスタム検証結合点を備えています。
 nox-project/nox-framework
高性能なOSINT/CTIフレームワーク。120以上のソースにわたる自動化されたアイデンティティピボットとリスク分析を実現。
 c6fc/warcannon
高速/低コスト CommonCrawl RegExp in Node.js
 hisxo/jspector
パッシブモードでJavaScript (JS) ファイルをクロールし、結果をIssuesに直接表示するシンプルなBurp Suite拡張機能
 percx/praeda
Webサーバーから機密情報(バックアップ、クローン、アドレス帳)を、ターゲットを絞ったスキャンとモジュールベースの列挙により抽出する自動化データ収集ツール。