
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh における CVE-2026-46595 を実証する Go の概念実証。ストリップされたバイナリのシンボル検査とイメージスキャンを用いて、脆弱な NewServerConn の使用を検証する。
 atlasvector/kestra-cve-2026-53576
End-to-end reproduction and cross-layer detection of CVE-2026-53576, the unauthenticated RCE in Kestra - taken past the base PoC to show how a common…
 pwnvader/cve-2026-88877-poc-pwnvader
CVE-2026-88877(from-to-www-redirect を介した Traefik ingress-nginx 認証バイパス)の概念実証および再現可能なラボ。読み取り専用のチェックモード付き。
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 joaovicdev/exploit-cve-2026-33634
CVE-2026-33634を再現する意図的に脆弱なDockerラボ: api_baseを介したLiteLLMゲートウェイのSSRFと、トロイの木馬化された依存関係を組み合わせ、認証情報窃取のための多段階エクスプロイトを備える。
 joaovicdev/exploit-cve-2026-87902
Dockerによる脆弱性ラボ + CVE-2026-87902のPoC Python — WordPress Coreにおける未認証のパストラバーサル(page-template -> LFI -> 条件付きRCE)。教育・許可された用途向け。
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 owasp/owasp-ctf-in-a-box
セルフホスト型 OWASP CTF キット:1 台のマシン、1 つの無料 GitHub org、クラウド依存なし
 saina15/cve-2020-14343-lab
Controlled vulnerability research and reproduction lab for CVE-2020-14343 in PyYAML
 mingqizhang7710/cve-2022-0847-poc-dockerimage
CVE-2022-0847(Dirty Pipe)の概念実証エクスプロイトをパッケージ化したDockerイメージ。これはLinuxカーネルの権限昇格脆弱性です。
 abhaybansal16/cve-2025-55182-lab
Dockerベースのラボで、React Server Components Flight Protocolにおける未認証RCEであるCVE-2025-55182(React2Shell)を再現し、PoCエクスプロイトとパッチ適用済みの比較を提供します。
 amulyakaushik/cve-2023-27163-lab
Dockerベースのラボで、Request-BasketsにおけるCVE-2023-27163 SSRFを再現し、悪用検証、検出スクリプト、ネットワーク分離による緩和策を提供します。
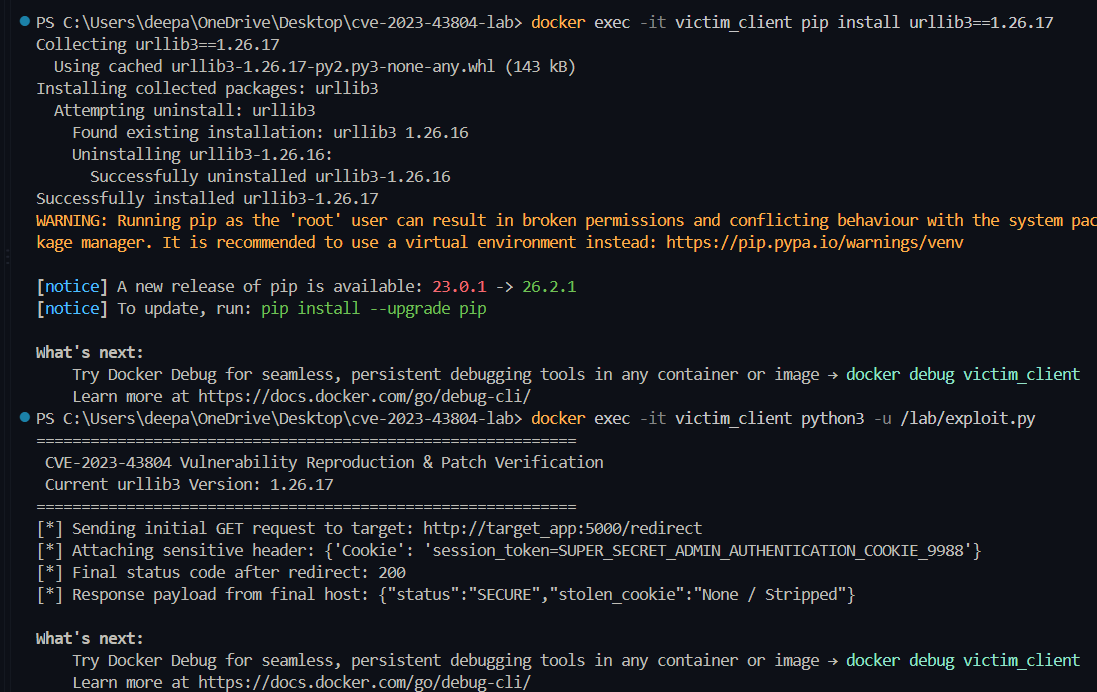 deepanshu-khurana/cve-2023-43804
CVE-2023-43804 urllib3のクロスオリジンリダイレクトによるCookie漏洩を再現するコンテナ化された3層ラボ。エクスプロイトスクリプトとパッチ検証付き。
 shambhavim18/cve-2019-15107-lab
Dockerベースのラボで、Webminの認証不要RCEであるCVE-2019-15107を実演し、デプロイ、悪用、検出、および修復を扱います。
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana 未認証パストラバーサル - Security Lab | Shivam Gupta | 23104003
 alixiacf/hpim-training-lab
Trained to Escalate: Forensic Analysis and Local Replication of RLHF-Induced Privilege Escalation in AI Agents (CVE-2026-65616)
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.








