
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 alexzorin/cve-2017-2636-el
CVE-2017-2636 (Red Hat) の回避策のためのAnsibleロール - https://access.redhat.com/security/cve/CVE-2017-2636
 tpower2112/writing-sample-1
CVE-2021-44228 Log4j 概要
 invaderslabs/cve-2024-20666
回復パーティションのサイズ変更とKB5034441の適用により、Windows回復環境でのCVE-2024-20666パッチ失敗を解決するためのガイドと自動化されたPowerShellスクリプト。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746向け自動緩和ツール。Linuxシステム向けに、アトミックロールバック、マルチファイアウォール対応(UFW、firewalld、nftables、iptables)、および多層防御による修復を提供します。
 abdullahaligun/reachability-check
ブラウザベースのネットワーク接続チェッカー。ファイアウォールルール、アクセス制限、および企業ポリシーの遵守をテストするために使用します。HTTP Fetch と Image Ping による測定をサポートし、JSONベースのサービスパックとルールセットを利用します。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
# CVE-2026-0622(5GコアソフトウェアにおけるGhost Admin権限昇格およびマスターキー漏洩)の検出・修復のための本番グレードツール
 many-hat-group/ubuntu-cve-2026-3888-patcher
これは、CVE-2026-3888エクスプロイトをパッチ適用するためにUbuntuインスタンスへのデプロイ用に設計されたスクリプトです。
 ksgassama-lab/vulnerability-remediation-cve-2013-3900
CVE-2013-3900のエンドツーエンドの修復をPowerShellとTenableを使用して行います。Azure環境における脆弱性の特定、レジストリの強化、自動検証を示します。
 redux-sibi-jose/mitigate_ssh
OpenSSHの脆弱性 CVE-2024-6387

 abdom.seada/security-checks
Linux セキュリティチェック
 planetoid/cve-2026-21509-mitigation
PowerShellスクリプトで、Microsoft Officeのセキュリティ機能バイパスであるCVE-2026-21509に対する一時的なレジストリベースの緩和策を適用し、バックアップとロールバックに対応します。
 radzarr/wsusresponder
Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)
 arisharazakhan-cpu/dod-blue-team-network-lab
Active Directory、VLANセグメンテーション、STIGベースのハードニング、一元化されたテレメトリ取り込み、RMFスタイルの制御フレームワークに準拠した検証済み検知エンジニアリングを備えたDoD準拠エンタープライズネットワークをシミュレートする高忠実度の防御セキュリティラボ。
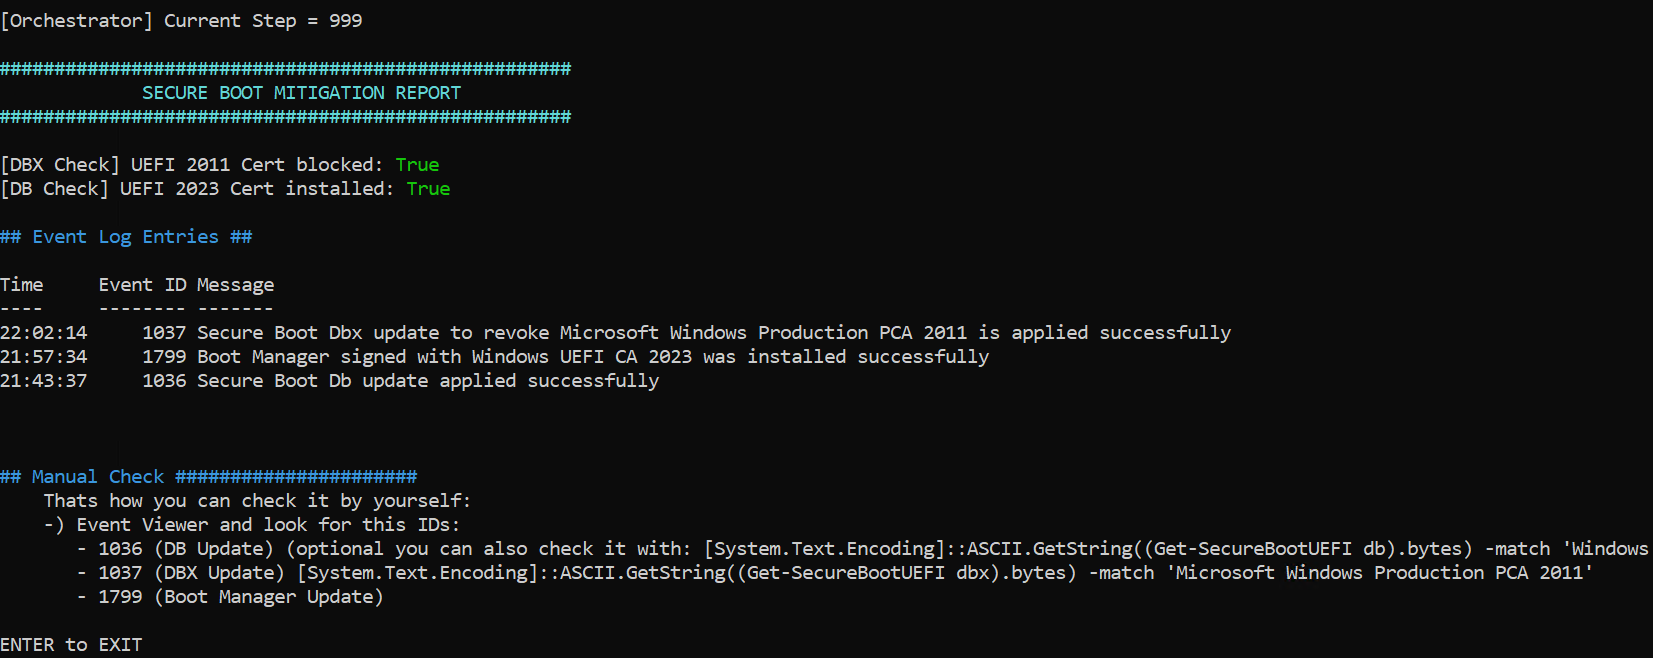 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
英語翻訳
 m2l33k/blockguard
BlockGuardは、プロセスレベルでファイルアクセスをインターセプトし制御するWindows Data Loss Prevention (DLP) エージェントです。実行可能ファイルのパス、暗号学的ハッシュ、Authenticode署名、整合性レベルによって識別される許可されたプロセスのみが保護…
 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
CVE-2013-3900に関する、Windows Server 2019 Azure VM上での段階的な修正レポート。Tenable/Nessusの認証済みスキャンとレジストリ強化を使用して、証明書パディングチェックを強制します。
 sibersan/cve-2026-31431-checker
LinuxカーネルにおけるCVE-2026-31431 Copy Fail脆弱性の検出ツール。検出のみ - 悪用は行いません。
 adherzog/ansible-cve-2015-0235-ghost
CVE-2015-0235 (GHOST) 脆弱性を確認するためのAnsibleプレイブック








