
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 fer1035_aws/cloudformation/cloudformation-waf-acl
AWS WAFv2リソース(Web ACL、マネージドルールグループ、カスタム正規表現パターンセット、IPセットを含む)をプロビジョニングおよび管理するためのAWS CloudFormationテンプレート。

 sibersan/web-server-audit_cve-2026-42945
nginx および Apache 向けのトリガー認識型 Web サーバー CVE 監査ツール。バージョン照合を超え、脆弱なコードパスが実際に設定内で到達可能かどうかをチェックします。検出結果を Active / Latent / Unverified に分類します。単一ファイルの Python…
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
patch-manager
 jbiniek/copy.fail-mitigation-mlm
Salt state to deploy a mitigation of the copy.fail vulnerability (CVE-2026-31431)の展開用Salt state
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 ボックス上で openssl CVE (https://nvd.nist.gov/vuln/detail/cve-2021-3712) を修正するための本番環境対応手順
 itsystem/afalg-check
Linux用ユーティリティで、`AF_ALG`/`algif_aead`の可用性をチェックし、`CVE-2026-31431`に関するリスク評価を支援します。
 sreejaputhan/cpanel-control-plane-exposure-check
Defensive exposure assessment tool for identifying externally accessible cPanel, WHM, and Webmail management interfaces related to CVE-2026-41940.
 thesisgroup3/secassessment_gapdetect
MITRE ATT&CKおよびD3FENDフレームワークに基づいて組織の防御を評価し、セキュリティギャップを検出し、対策を提案するルールベースのCLIツールです。JSON/プレーンテキスト入力、SBOM生成、脆弱性分析をサポートします。
 chavezvic/copyfail-penguin
Linux向けの安全なチェッカーで、CopyFail/CVE-2026-31431を検証し、カーネルバージョン、更新状況、再起動状況、algif_aeadの露出インジケーターを確認します。
 dorianhhuc/cve-2026-31431
AnsibleプレイブックでCVE-2026-31431をテストし、本番環境における脆弱性検証と設定監査を自動化します。
 trickyearlobe/inspec-log4j
Log4jのCVE-2021-44228およびCVE-2021-45046をチェックするためのInspecプロファイル
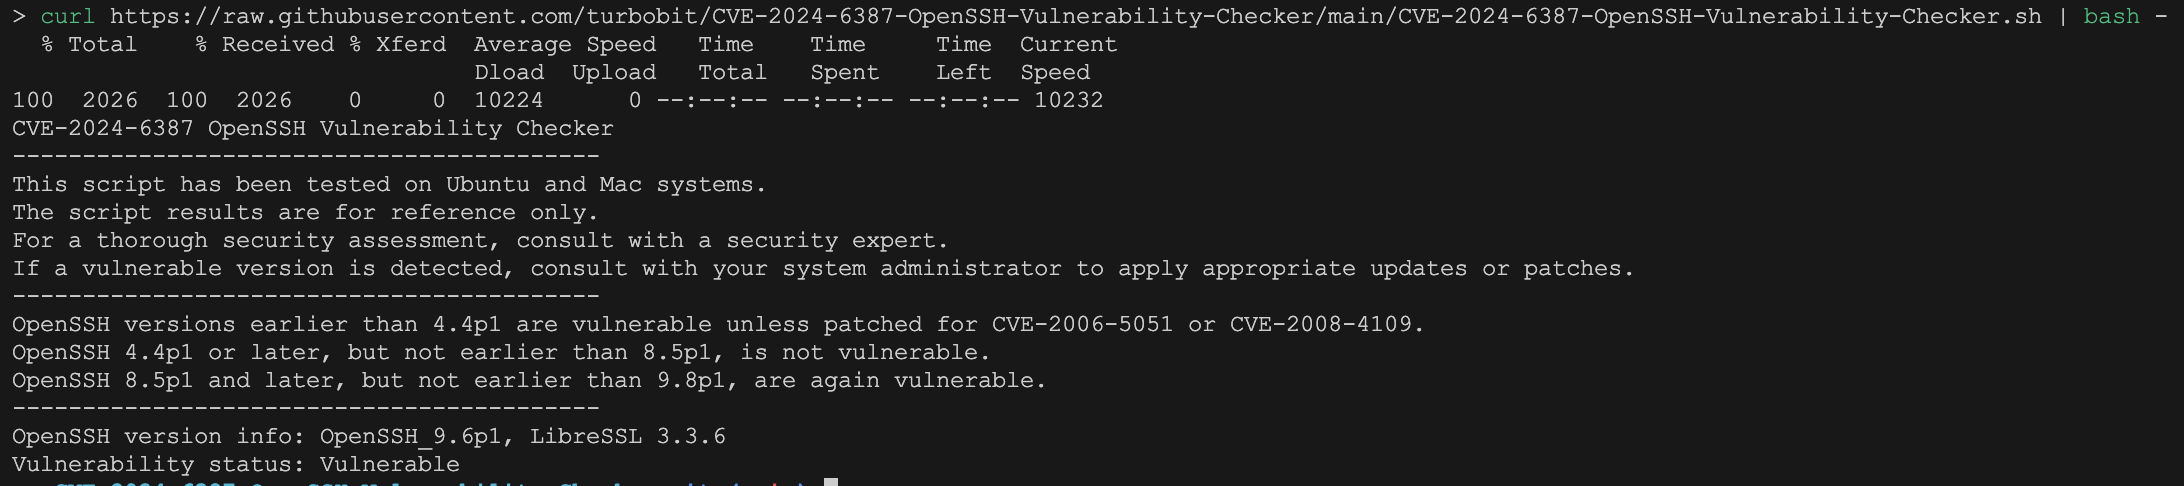 turbobit/cve-2024-6387-openssh-vulnerability-checker
CVE-2024-6387 OpenSSH脆弱性チェッカーのリポジトリへようこそ! このプロジェクトは、システムにインストールされているOpenSSHのバージョンを確認し、CVE-2024-6387に対して脆弱かどうかを判断するための複数のスクリプトを提供します。Ubuntu、Mac、Windows…
 mrmtwoj/ubuntu-cve-2026-31431-mitigation
CVE-2026-31431に関するUbuntuシステム向けのリスク軽減および更新手順。カーネルとkmodのアップグレード手順を含みます。
 salman-sec/patch-management-
IT管理者向けのシナリオベースのトレーニング演習:模擬CVE脆弱性を使用して、48時間のSLA内で金融システム向けの重要なパッチを特定、承認、展開します。
 vorkampfer/copy_fail_mitigation
このスクリプトは、copy_fail攻撃を緩和しようとします。CVE-2026-31431
 real4xor/cve-2019-6693
FortiGate 設定ファイルと暗号化された文字列を復号し、デフォルトの暗号鍵を検出することで、CVE-2019-6693 脆弱性の迅速な評価を可能にします。
 hirokiii/cve-2023-44487
LTAT.04.022 宿題4のための教育環境。
 rshosting/cve-2026-31431-patch
CVE-2026-31431 脆弱性に対する一時的な緩和策








