
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
System Vulnerability Checklist & Network Security Hardening プロジェクト。偵察、vsFTPdバックドア分析(CVE-2011-2523)、およびIPTablesを用いたトランスポート層での能動的な緩和策を特徴とします。
 maniak-academy/mitigate-cve-2023-46747
CVE-2023-46747(BIG-IP認証なしRCE)の緩和を自動化するAnsibleプレイブックで、F5の公式スクリプトを複数のデバイスに適用します。
 kingsrule50/nessus-vulnerability-scanning-lab
Azure上でのエンタープライズ脆弱性管理 — TerraformでデプロイされたNessusスキャナー、資格情報ベースのスキャン、検証済み再スキャンによるCVE-2013-3900の修復
 alekos3/cve_2023_20198_detector
このスクリプトは、Cisco IOS XE デバイスが CVE-2023-20198 に対して脆弱かどうかを識別できます。
 tomparte/printnightmare
Windowsのセキュリティ侵害PrintNightmare! (CVE-2021-34527, CVE-2021-1675)に対抗するため
 fdjy1234/cve-2022-41404-dos-protection
Windows Apache Tomcat リソース制限実装ガイド: CVE-2022-41404 DoS 脆弱性対策
 nu11secur1ty/cisco
Ciscoネットワークデバイス向けのセキュリティ監査ツールキットで、エンタープライズネットワークインフラストラクチャの設定レビュー、脆弱性検出、ペネトレーションテストに重点を置いています。
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
Powershellスクリプト:CVE-2026-21509の検出と修復
 simeononsecurity/cve-2020-1350-fix
レジストリベースの回避策を使用して、影響を受けるWindowsサーバーを保護することができます。また、この回避策は、管理者がサーバーを再起動することなく実装できます。この脆弱性の不安定性のため、管理者は、標準的な展開サイクルを使用してシステムを更新できるようにするには、セキュリティ更新プログラムを適…
 parmstro/cfdr
Ansibleプレイブック:CVE-2026-31431(Copy Fail)の検出と修復用 - Linuxカーネルのローカル権限昇格の脆弱性
 xiaoqimikko/jetty-line-check
CVE-2026-2332 およびさらに4件の2026年 Jetty CVE: あなたの Jetty(または Spring Boot)ビルドはどれに該当するのか、そして Jetty が示す修正バージョンは Maven Central に存在するのか?9.4/10/11 の EOL…
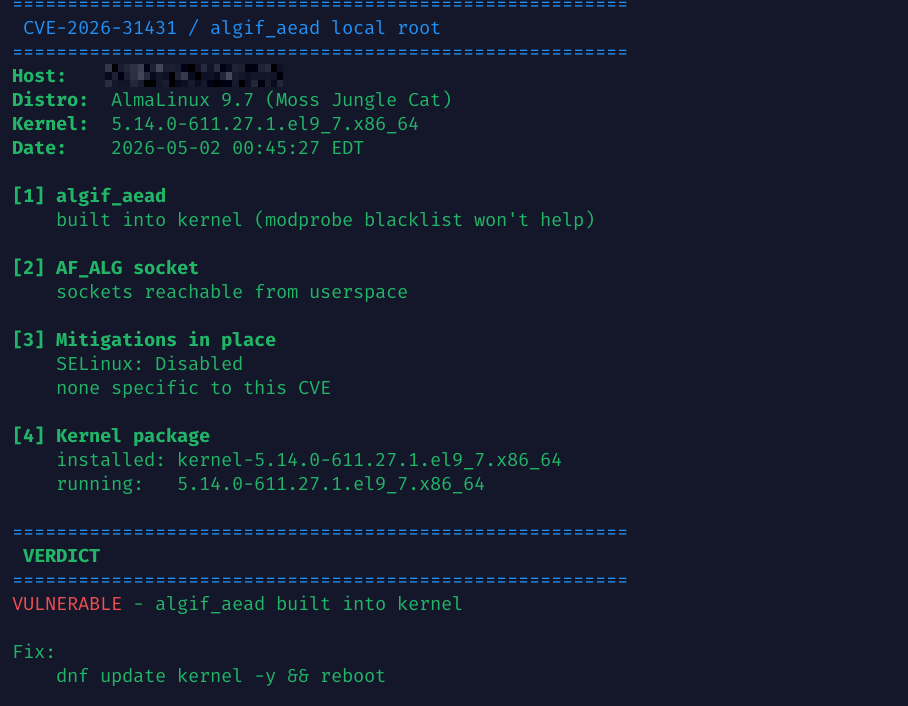 haydenjames/cve-2026-31431-check
CVE-2026-31431 (algif_aead local root) 用の読み取り専用チェッカー。カーネル/モジュールの状態を報告し、緩和策を提案します。
 adarsh14734/aegis-releases
サンドボックス兼MCPプロキシで、AIコーディングエージェントがSSHキー、AWS認証情報、.envファイルを読み取るのをブロックし、デフォルト拒否ポリシーと改ざん検知可能な監査ログを備えています。
 xiaoqimikko/netty-resolver-dns-check
パッケージ化されたJava jarを検査して脆弱なnetty-resolver-dnsバージョンを検出し、Spring WebClientが実際にNettyのDNSリゾルバーを使用しているかどうかを判定するオフライン静的チェッカー。
 xiaoqimikko/netty-http-check
オフラインJavaツール。アプリケーションのJARをスキャンして、14件のNetty codec-http CVEへの曝露を判定し、アドバイザリの境界が不整合であっても正確なパッチ適用バージョン(4.1.137.Final/4.2.17.Final)を特定します。

 siberanka/rdp-guard
Windowsセキュリティログを監視して失敗したRDP試行を検出し、設定可能なしきい値とホワイトリスト対応により、Windowsファイアウォールを介して不正なIPを自動的にブロックします。
 kriskimmerle/wheelaudit
Python Wheelファイルセキュリティスキャナー — インストール前に.whlファイルをスキャンしてセキュリティ問題を検出します。パストラバーサル(CVE-2026-24049)、RECORD改ざん、コマンドシャドウイング、シークレット、zip爆弾を検出。依存関係ゼロ。
 daryllundy/cve-2025-32711
CVE-2025-32711(EchoLeak)用のPowerShellベースの検出および修復ツールキット。Microsoft 365 Copilotの重大なゼロクリックAIコマンドインジェクション脆弱性。メールパターン、監査ログ、セキュリティ構成をスキャンして、プロンプトインジェクション攻撃を特定…








