
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 mahdi13830510/cve-2026-31431-mitigation-suite
カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。
 schnied/cve-2026-98432-mitigation-iptables
LinuxホストでCVE-2026-98432をチェックし、IPオプション付きのIPv4 TCPパケットをドロップする一時的なiptables u32ルールを適用するシェルスクリプト。systemdユニット、セルフテスト、元に戻す機能を備えています。
 reverseclabs/azuredevops-enum
読み取り専用のAzure DevOps列挙ツール。認可されたセキュリティ評価中に、REST APIへクエリを実行してプロジェクト、リポジトリ、サービス接続、ビルド、パイプラインのシークレット、権限、ブランチポリシーを明らかにします。
 bplinux/chackd
tcp_challenge_ack_limit をランダム化し、サイドチャネル攻撃 CVE-2016-5696 を防止するデーモン

 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: Synology DSM 7 向けの依存関係ゼロの Python CLI + MCP サーバー。C3RB3R / .L0CK3D ランサムウェアキャンペーンのワンコマンド監査と修正。AI エージェントに渡すだけ。
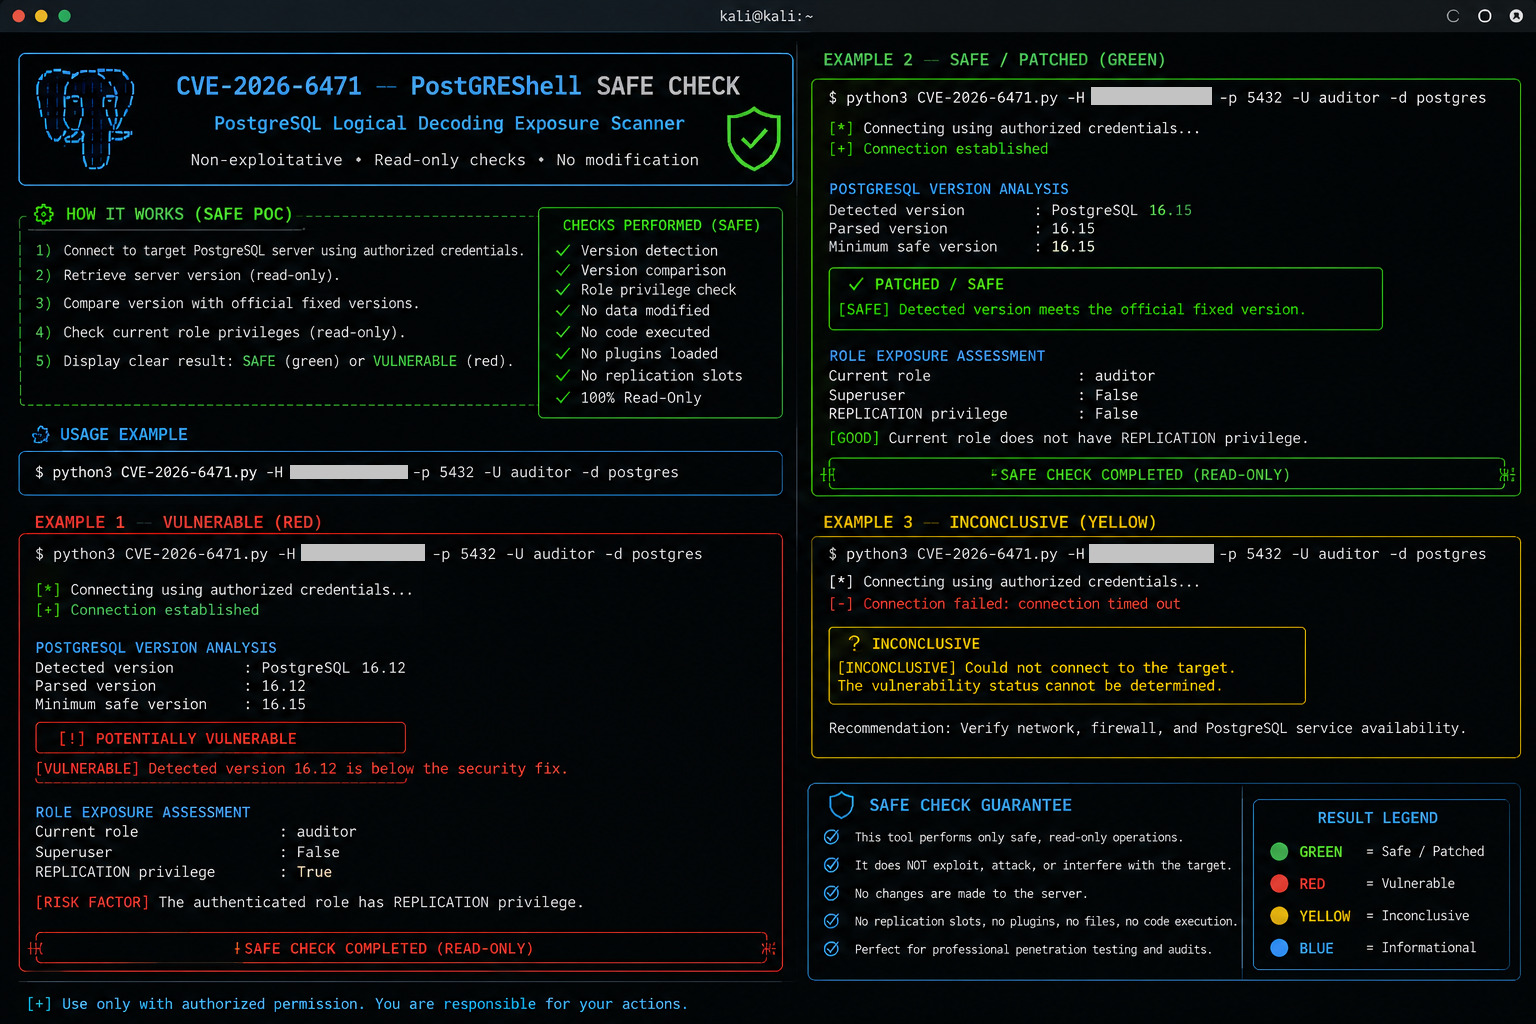 0xblackash/cve-2026-6471
# CVE-2026-6471 向け非破壊的 PostgreSQL 脆弱性チェッカー サーバーバージョンと REPLICATION 権限を監査し、論理デコードの認可欠陥への曝露を特定するツールです。修復ガイダンスも提供します。
 xiaoqimikko/log4j-check
log4j 2025/2026 年の7件の「設定のサイレント無効化」CVE セルフチェック:CVE×モジュールで4つのモジュールを判定し、log4j2 設定を構造解析して適用性ノイズを低減し、一発で済むアップグレード先バージョンを算出(6件は 2.25.4 と記載、ただし1件は 2.25.5…
 liamromanis101/dead.letter-cve-2026-45185
Exim MTAのCVE-2026-45185(Dead.Letter)用のシェルベースの脆弱性スキャナー。GnuTLSビルドのuse-after-freeを検出し、バージョン、TLSライブラリ、CHUNKING設定をチェックします。CI/CD統合用のJSON出力を生成します。
 fauxrougee/smartscanner-source
C++17とQt 6で構築されたWeb脆弱性スキャナー。GUI、CLI、設定可能なクローリング、JSONレポートを備える。教育目的で再構築されたもの。
 konstruktoid/prescryb
CVE/設定修復のオーケストレーション用MCPサーバー: SSHインベントリ、OSV/NVD検索、CIS/DISA STIGにマッピングされたAnsibleプレイブックの提案。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 cybercondor/fix-winverifytrustsignaturevalidationvuln
WinVerifyTrust の署名検証の脆弱性を修正、CVE-2013-3900、QID-378332
 juliosuas/copyfail-guard
CVE-2026-31431 Copy Failに対する高速で監査可能なLinux緩和策: algif_aeadブロック、検証、およびAF_ALG seccomp強化。
 mikesplain/cve-2015-0235-cookbook
GHOST脆弱性をテストするためのChef Cookbook
 legendile7/cve-2026-78122-poc
CVE-2026-78122 用の概念実証エクスプロイト。docker-socket-proxy の粒度の粗いアクセスルールを介したコンテナのファイルシステムおよび環境変数の外部流出を実証し、パッチ適用済みの HAProxy 設定も含みます。








