
 #1

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) および DirtyFrag (CVE-2026-43284) の脆弱性を軽減するシンプルな Ansible Playbook
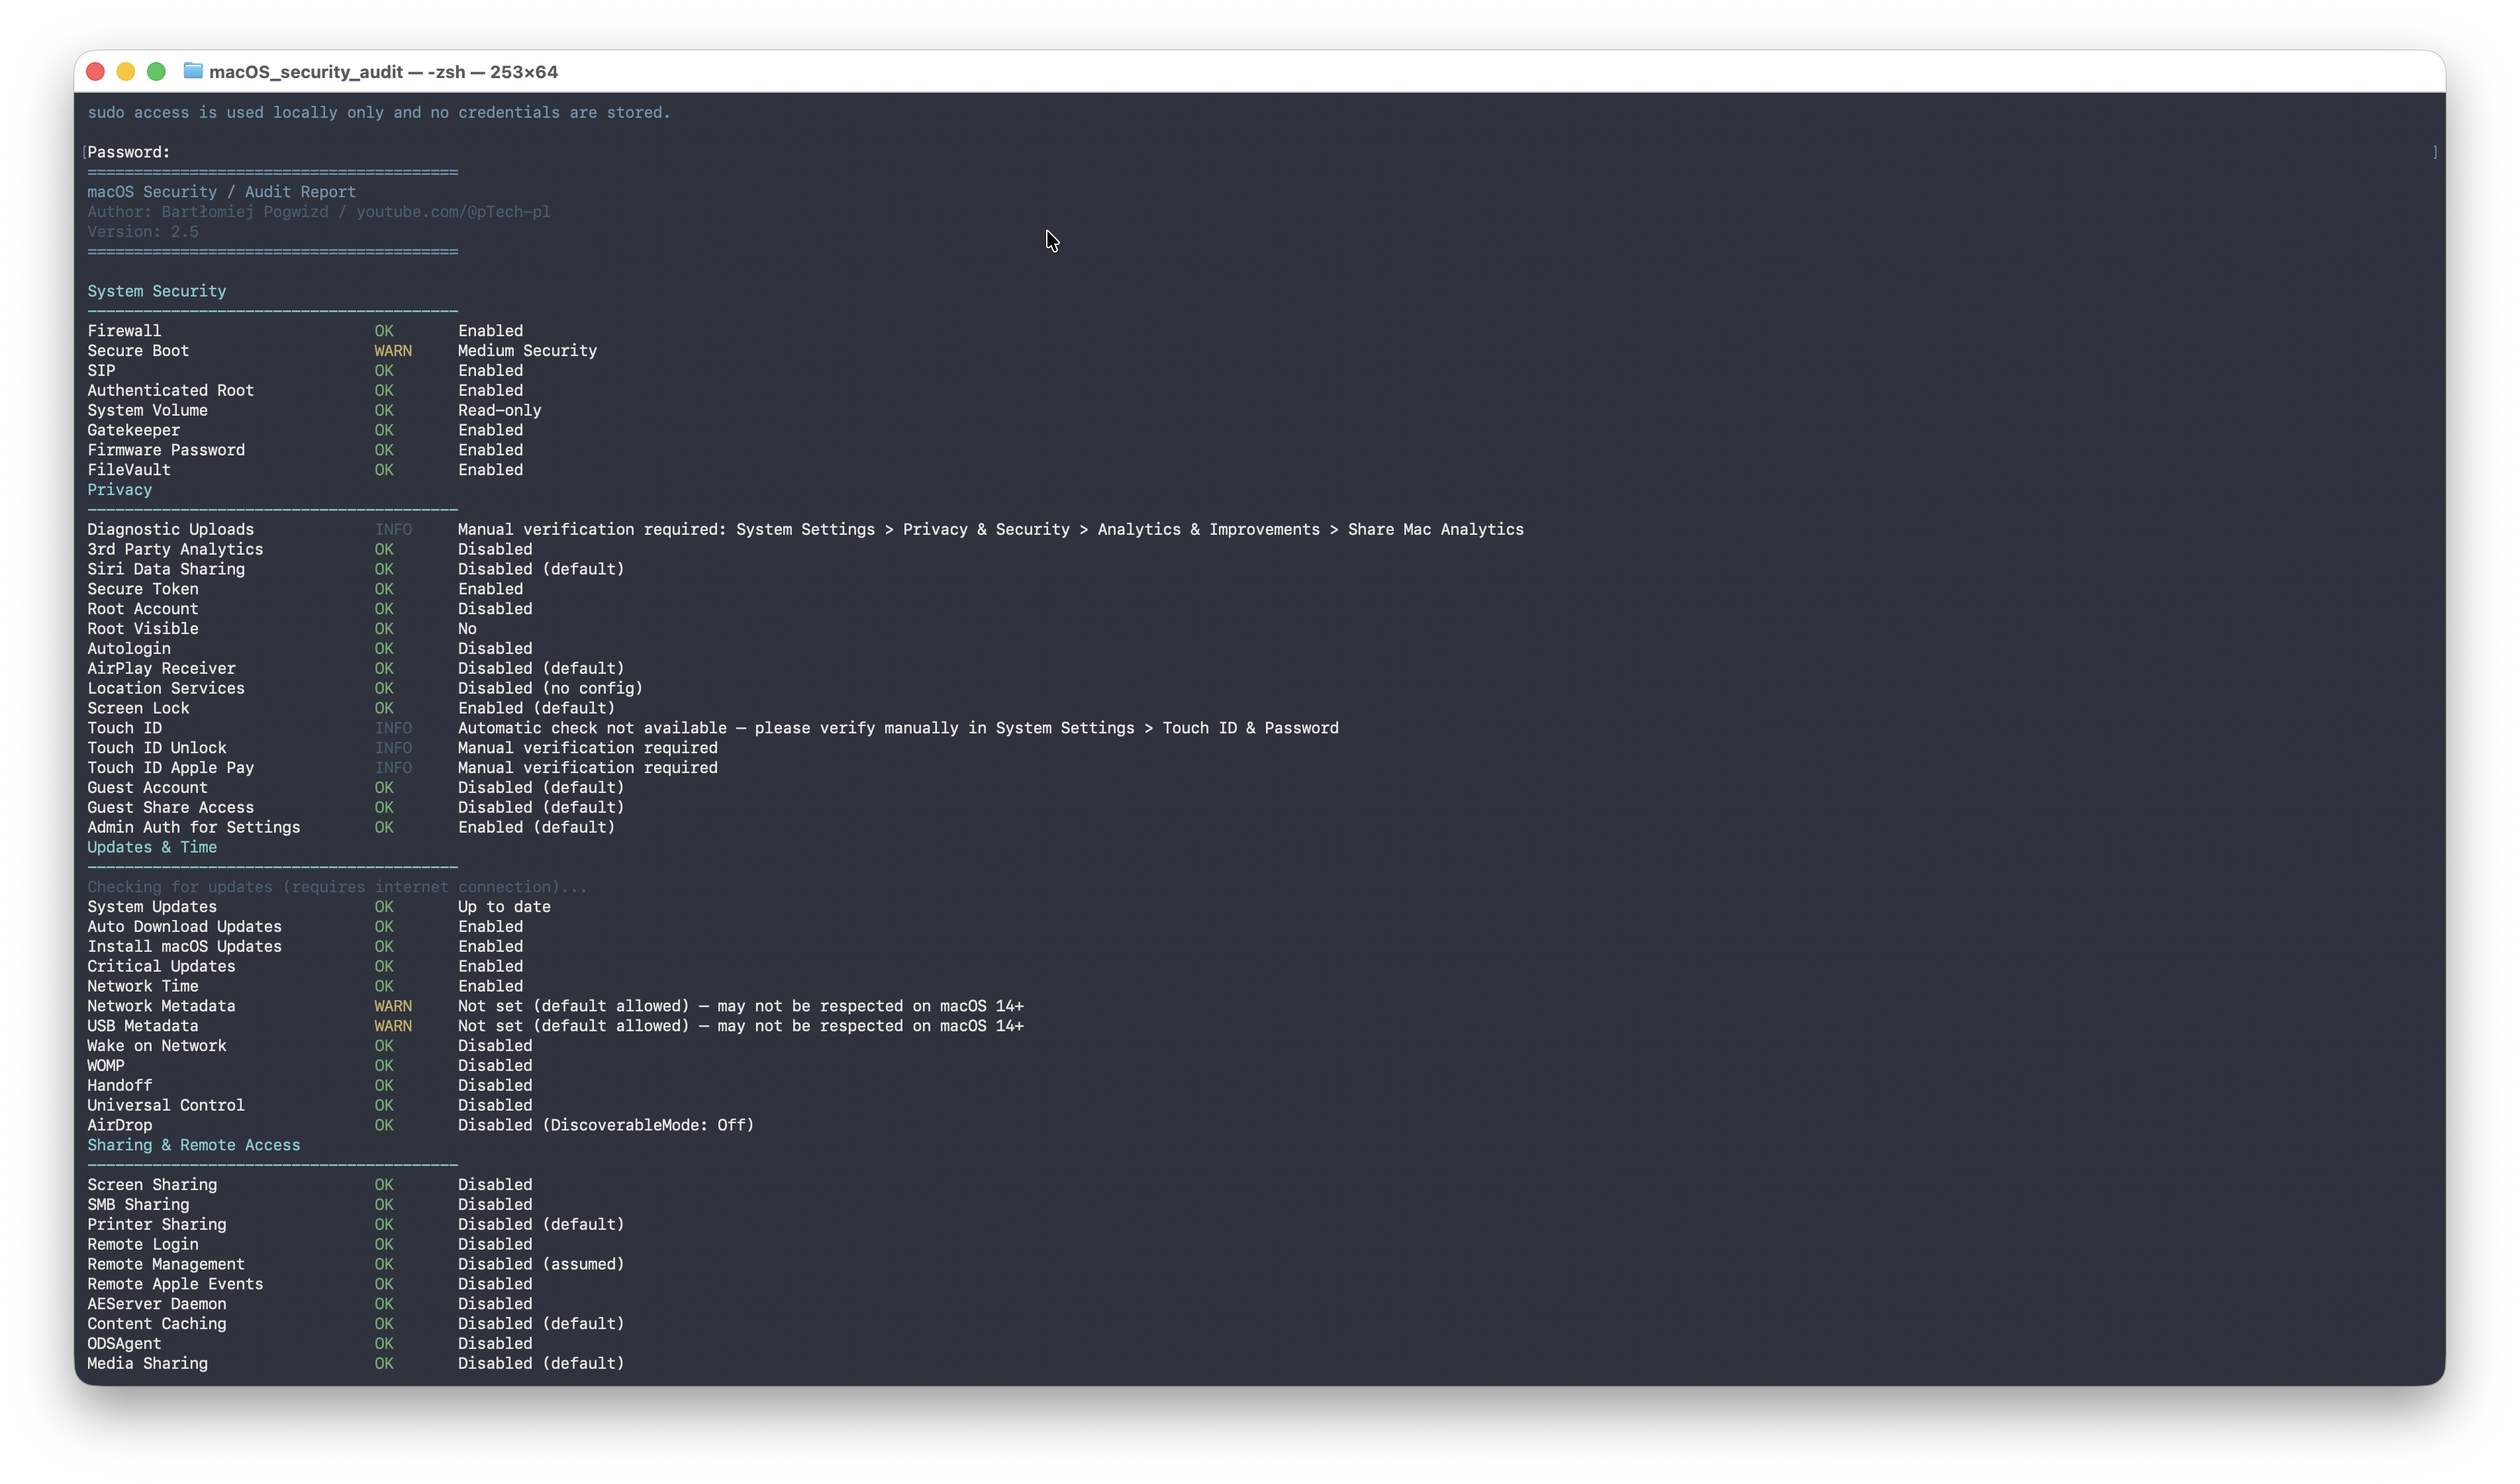 ptechpl/macos_security_audit
macOS監査スクリプト
 marcelofmatos/cve-2026-98432-check
IPv4のIPオプション付きTCP SYNをホストが破棄するかどうかを確認します(CVE-2026-98432の緩和策)

 titancsa/registryguard
WindowsカーネルレジストリフィルターSDKおよびスコープ付きアプリケーションキー書き込み監査/制御のためのネイティブC++ UI。Altitude/署名は保留中。OEM統合: Discord titancsa。
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス
 affolter-engineering/hvt
対象URLに対してHTTPメソッド(WebDAVやDeltaVのverbを含む)をプローブし、verb改ざん、アクセス制御のバイパス、意図しないメソッドの露出を明らかにするRust製CLI。
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Ubuntu 24.04でNVIDIAを使用する際のCVE-2026-98432に対する安全なカーネルアップグレードと、そのバグの分析
 keysau/get-log4j-windows.ps1
すべてのWindowsサーバー、ドメイン全体、およびマルチドメインにわたるすべてのlog4jコンポーネントを特定します。CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
Herokuアプリケーションをスキャンして、重大なRailsリモートコード実行脆弱性(CVE-2013-0333)を検出し、即時アップグレードが必要な未パッチのインスタンスを特定します。
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3
 lucab85/ansible-role-log4shell
Log4Shell (CVE-2021-44228) を検出する公式Red Hat Log4j検出スクリプトRHSB-2021-009を使用して、対象のLinuxホストを検証するAnsibleプレイブック。
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030 の技術的分析、根本原因の分析、および非破壊的な検出方法論。
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
脆弱なOpen vSwitchカーネルモジュールを検出し、自動ロードをブロックし、影響を受けたモジュールを削除して、CVE-2026-64531の緩和状態を検証するシェルスクリプト。
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918(Windows NTLM脆弱性)のシミュレートされた悪用と緩和策。検出スクリプト、Ansibleパッチ、CI/CD強化を含む。ハイブリッドクラウド環境における低レベルアクセスからSYSTEMへの権限昇格を実演。
 vvpoglazov/cve-2024-41110-checker
並列SSHベースのスキャナで、DockerインストールにおけるCVE-2024-41110を検出し、脆弱なバージョンとAuthZプラグインを特定して、修復計画を生成します。
 r3dcl1ff/cve-2022-41040
MS Exchangeサーバーの脆弱性に対する緩和スクリプト









