
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checkerの盲点:アウトバウンドIIS URL Rewriteルールが静かに無視され、診断レポートでEOMTの緩和策が見えなくなる。

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 tridents10/vader-pro-vdr
AI支援による脆弱性検出・修復プラットフォーム。Go製エンドポイントエージェント、集中管理ダッシュボード、脆弱性インテリジェンスエンジンを備えています。
 sreckoskocilic/envocabulary
すべてのシェル環境変数をその正確なファイルと行の起源まで追跡します。macOS、Linux、FreeBSD上のzshとbashにわたって、シェル設定のデッドエントリ、重複、孤立したファイルを監査します。
 jp.louvel/ncstatuscheck
複数のNextcloudインスタンス向け集中監視
 tanmayshahane/kyubisweep
軽量でクロスプラットフォームのCLIツールで、ファイルシステムをスキャンして露出したシークレット、APIキー、トークンを検出します。最大のパフォーマンスとゼロ依存性を実現するためにGoで構築されています。
 hwdsl2/setup-ipsec-vpn
自動化されたIPsec VPNサーバーセットアップ。IPsec/L2TP、Cisco IPsec、IKEv2をサポート。ユーザーおよび証明書管理用のヘルパースクリプトを含み、iOS、macOS、Android、Windowsクライアント向けのプロファイルを生成します。
 paddlingcode/cve-2022-30190
CVE-2022-30190 の緩和策: Windows レジストリからの ms-msdt 削除
 ajf8729/blacklotus
BlackLotus(aka CVE-2023-24932)の検出/修復スクリプト(Intune、ConfigMgr、および汎用利用向け)
 ermensonx/sudotimewarp-cve-2026-96512-
CVE-2026-96512 (SudoTimeWarp) の再現およびPoCスクリプト。呼び出し元のTZがsudoersのNOTBEFORE/NOTAFTERウィンドウをずらす問題と、緩和策のチェックを含む。
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 suuhm/cve-2026-21509-handler
PowerShellスクリプトで、Office 2016/2019/LTSCに影響するCVE-2026-21509 Microsoft Officeゼロデイ脆弱性に対するKill-Bit保護を確認、適用、テストします。
 ehabhussein/snmpvlan
SNMPスキャナーおよびブルートフォーサーで、Cisco Nexusスイッチ(5000/6000)を標的とし、CVE-2014-3341を悪用してVLANを列挙し、SNMPコミュニティ文字列をクラックし、デバイス設定を抽出します。
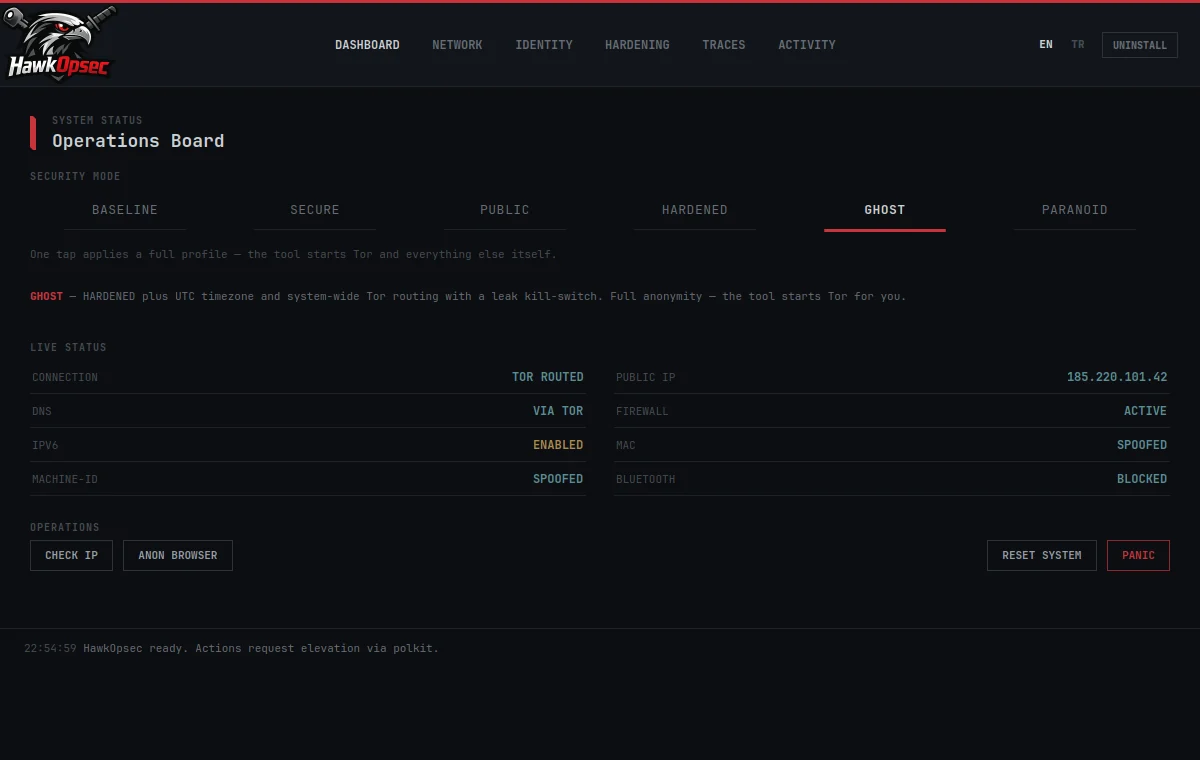 emrekybs/hawkopsec
Linux向けワンタップOPSEC強化&匿名性ツールキット
 aoripus-ltd/januscape-hotfix
KVM/x86 shadow MMUのゲストからホストへの脱出脆弱性(CVE-2026-53359)の完全な修正コレクション。ゼロダウンタイムのライブパッチからカーネルアップグレードまで、すべての運用シナリオをカバーします。
 sofire/polkit-0.96-cve-2021-4034
centos 6.10用のrpmパッケージ、CVE-2021-4034の脆弱性を修正
 furkankayapinar/cve-2026-94127
F5 BIG-IP APM における CVE-2026-94127 向けの読み取り専用の防御的検出ツール。ホストのフィンガープリントを取得し、iControl REST 経由でバージョンを確認し、OAuth 認可サーバーの前提条件を検証します。








