
 #1
セキュリティ上の弱点とコンプライアンスについてシステムおよびアプリケーションの構成をレビューするためのツール。
Kitploit おすすめ

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 greenbone/openvas-scanner
このリポジトリには、Greenbone Community Edition のスキャナーコンポーネントが含まれています。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 anthropic-experimental/sandbox-runtime
コンテナを必要とせず、OSレベルで任意のプロセスに対してファイルシステムとネットワークの制限を強制する軽量なサンドボックスツール。
 squidsec/bloodbash
SharpHound/AzureHoundのJSONに対応したオフラインAD/Entra攻撃経路アナライザー。BloodHoundやNeo4jを必要とせずに、優先順位付けされた特権昇格、資格情報、および誤構成の検出結果を提示します。
 intuitem/ciso-assistant-community
リスク管理、コンプライアンス、監査のためのGRCプラットフォーム。200以上のフレームワーク、自動コントロールマッピング、脆弱性管理、インシデント対応ワークフローを備えています。
 facebookincubator/bpfjailer
eBPF LSMベースの強制アクセス制御とジェイラー
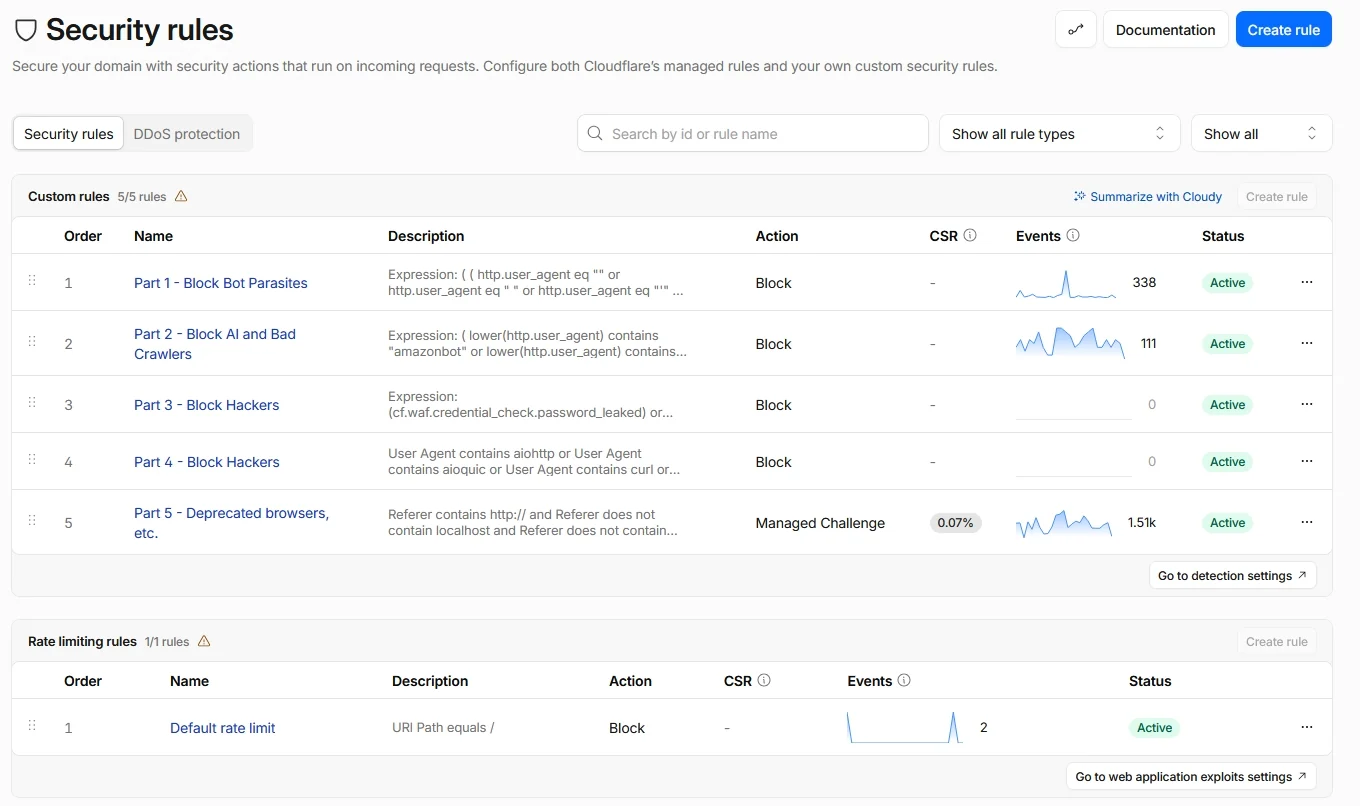 buybitart/cloudflare-security-art
Cloudflare無料プランのセキュリティルール(ゼロトラストアプローチ) - 小規模ウェブサイト向け
 usmannasir/cyberpanel
Cyber Panel - OpenLiteSpeed用のホスティングコントロールパネル
 bande-a-bonnot/boucle-framework
構造化メモリ、セーフティフック、ループ管理を備えた自律エージェントフレームワーク。それを実行するエージェントによって構築されました。

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 hotcakex/harden-windows-security
Windowsを公式サポートされたMicrosoftの手法を用いて安全かつ確実に堅牢化 | 常に最新版のWindowsに対応 | 個人、企業、政府、軍事レベルのセキュリティ向けツールとガイドを提供 | 安全な開発・ビルドプロセスに対応したSLSA Level 3準拠 | MS…
 cartography-cncf/cartography
30以上のクラウド、ID、SaaSプラットフォームからインフラ資産とその関係性をNeo4jグラフに取り込み、セキュリティクエリとルールベース分析を可能にします。
 vighnesh91/infrapulse-core
LinuxおよびWindowsインフラストラクチャ向けの高忠実度・読み取り専用内部ネットワークセキュリティ評価ツールキット。ゼロミューテーション、デフォルト拒否アーキテクチャを採用し、システムを変更することなくリスクテレメトリを安全に取得・構造化します。
 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。







